Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Home-Network-Vulnerability-Assessment — Auditoría de seguridad y análisis de vulnerabilidades (CVE-2014-3566 y CVE-2010-2333) en la infraestructura de red local y router residencial. | Kitploit
Herramientas/GitHubGitHub/jmonge12/home-network-vulnerability-assessment
Escáneres de VulnerabilidadesMapeo de RedesEscaneo de PuertosAnálisis de VulnerabilidadesSeguridad de RedesAprendizaje y EducaciónLabs y Práctica
GitHub
jmonge12/home-network-vulnerability-assessment

Home-Network-Vulnerability-Assessment

Auditoría de seguridad y análisis de vulnerabilidades (CVE-2014-3566 y CVE-2010-2333) en la infraestructura de red local y router residencial.

Ver Repositorio
40hace 5 mesesAún no revisado
Compartir

Home-Network-Vulnerability-Assessment

Auditoría de seguridad y análisis de vulnerabilidades (CVE-2014-3566 y CVE-2010-2333) en la infraestructura de red local y router residencial.

Auditoría de Seguridad y Análisis de Vulnerabilidades en Router Residencial

Descripción del Proyecto

Este proyecto documenta una auditoría de seguridad perimetral realizada de forma autónoma en una red local residencial. El objetivo fue identificar puertos abiertos en el router gateway, mapear los servicios activos mediante detección de versiones y evaluar la presencia de vulnerabilidades críticas utilizando el motor de scripts de Nmap (NSE).

Metodología y Herramientas

  • Herramienta de Escaneo: Nmap (Network Mapper) v7.98.
  • Objetivo de Evaluación: Router residencial / Gateway (192.168.100.1).
  • Enfoque: Auditoría de Caja Negra (Black Box) desde la LAN.

Fases del Laboratorio y Resultados

1. Descubrimiento Inicial de Servicios

Se ejecutó un escaneo rápido con detección de versiones para mapear las puertas de entrada expuestas del dispositivo:

nmap -sV -F 192.168.100.1
Escaneo Inicial de Puertos

A través de este comando se detectaron servicios activos en los puertos 53/tcp (domain), 80/tcp (http) y un servicio de emparejamiento UPnP de Cisco-Linksys en el puerto 49152/tcp.


2. Detección de Vulnerabilidad Crítica SSL POODLE (CVE-2014-3566)

Para auditar la seguridad de las conexiones cifradas en los puertos de administración web del router, se lanzó el script especializado en la suite criptográfica SSL:

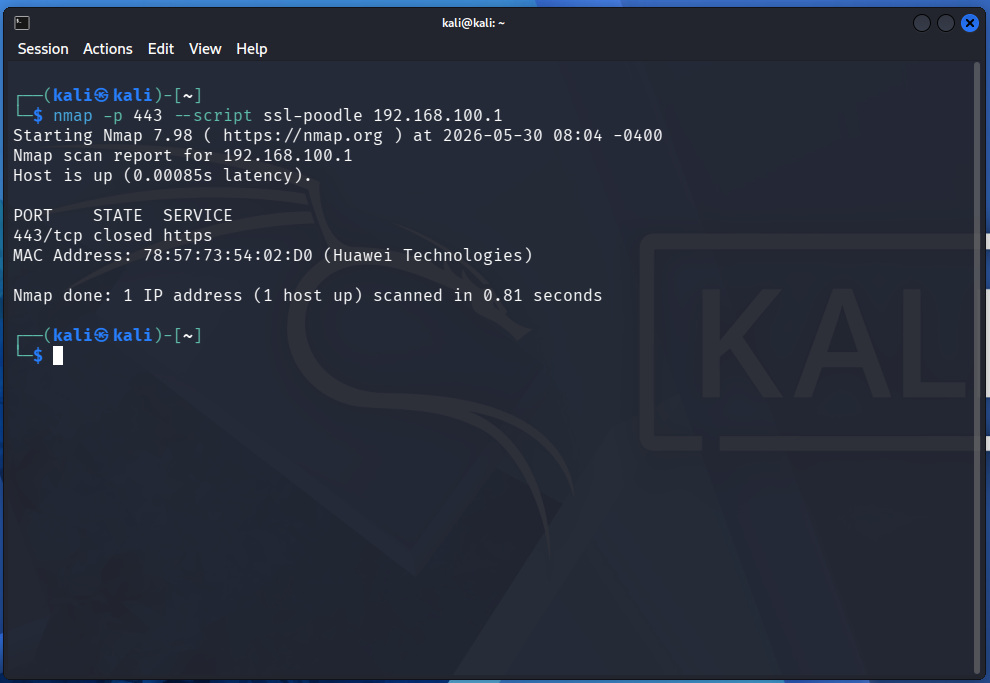
nmap -p 443 --script ssl-poodle 192.168.100.1
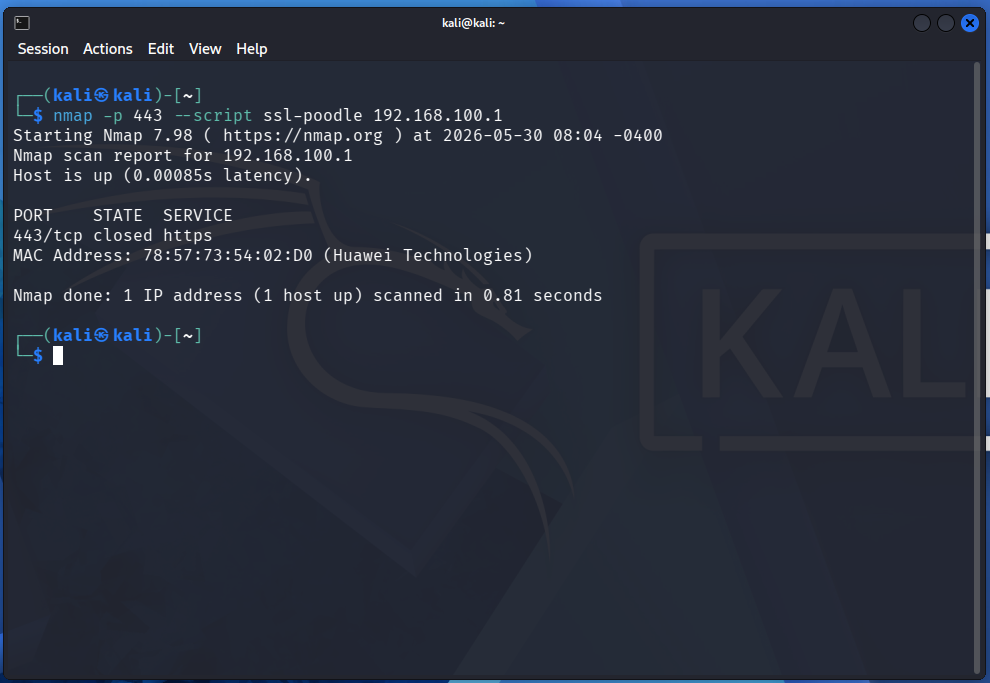
Evidencia de Vulnerabilidad SSL POODLE Nmap

El motor de scripts de Nmap (NSE) determinó que el servidor web del dispositivo es VULNERABLE a ataques de degradación de protocolo (Downgrade Attacks) bajo el identificador CVE-2014-3566 (POODLE). Este fallo se genera porque el firmware del router acepta conexiones utilizando el protocolo obsoleto SSLv3 configurado con cifrado de bloques en modo CBC (Cipher Block Chaining).


3. Enumeración de Superficie de Ataque Web (CVE-2019-1653 y otros)

La inspección profunda mediante la categoría --script vuln continuó evaluando la interfaz HTTP del router, exponiendo un listado masivo de rutas propensas a la fuga de información, vulnerabilidades de salto de directorio (Directory Traversal) y paneles de autenticación expuestos.
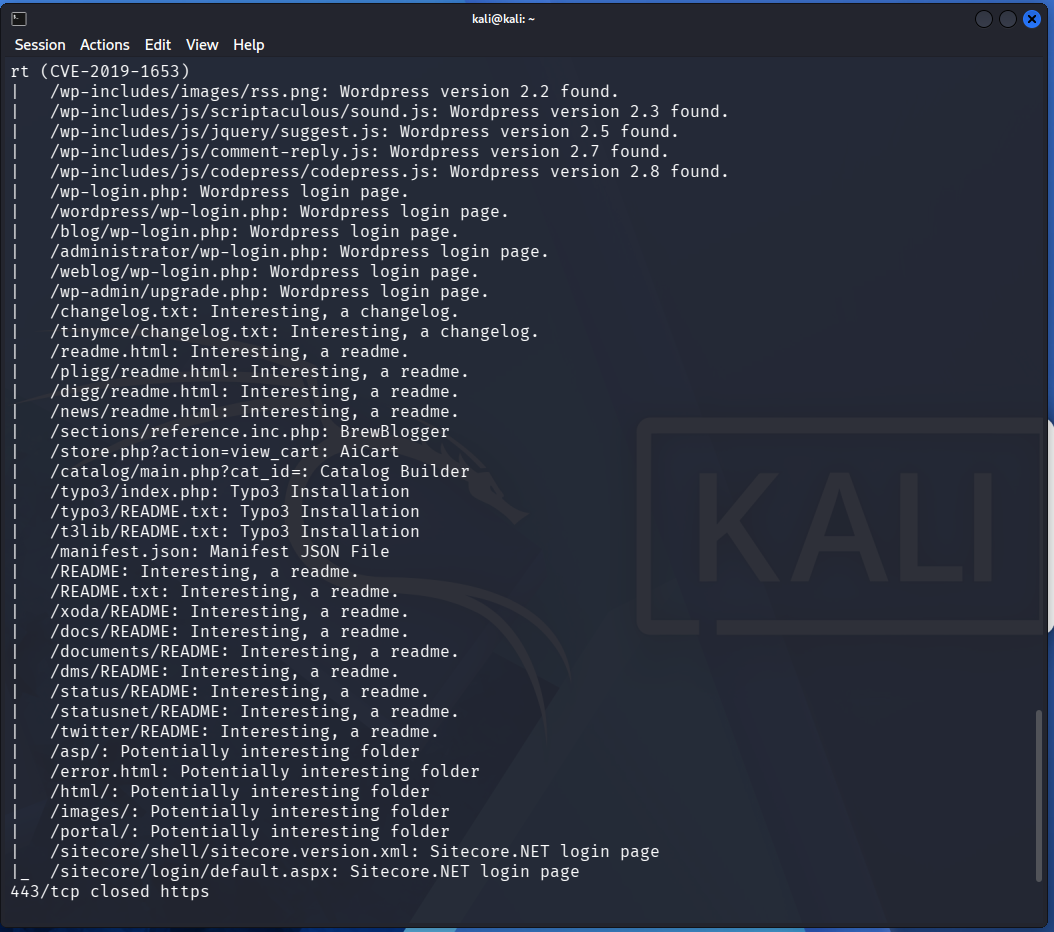
Fuga de Información y Enumeración Web

El motor NSE de Nmap confirmó que el dispositivo es LIKELY VULNERABLE (Altamente Vulnerable) al ataque de canal lateral POODLE (CVE-2014-3566) debido a la aceptación de conexiones bajo el protocolo obsoleto SSLv3 con cifrado CBC.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






