
 #1
Herramientas para descubrir topología de red, dispositivos y servicios.
Recomendado por Kitploit
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 purehate/cve-2025-64459-hunter
CVE-2025-64459-hunter
 vig9610/exploiting-samba-on-metasploitable-2
Utiliza Metasploit desde una máquina Kali Linux para explotar una conocida vulnerabilidad de Samba (CVE-2007-2447). Esto se hace con el fin de…
 seifeldienahmad/penetration-testing-on-metasploitable2
Proyecto práctico de pentest utilizando Kali Linux contra Metasploitable2. Incluye el flujo de trabajo completo: escaneo con Nmap, enumeración,…
 olimpiofreitas/cve-2025-5349-scanner
Escáner basado en Python para CVE-2025-5349 que sondea rangos IP y hosts en puertos HTTP/HTTPS para detectar instancias vulnerables de Citrix…
 rinaliyeva/metasploitable2-vsftpd-exploitation
Proyecto: explotación de puerta trasera de vsFTPd 2.3.4 (CVE-2011-2523) en Metasploitable 2
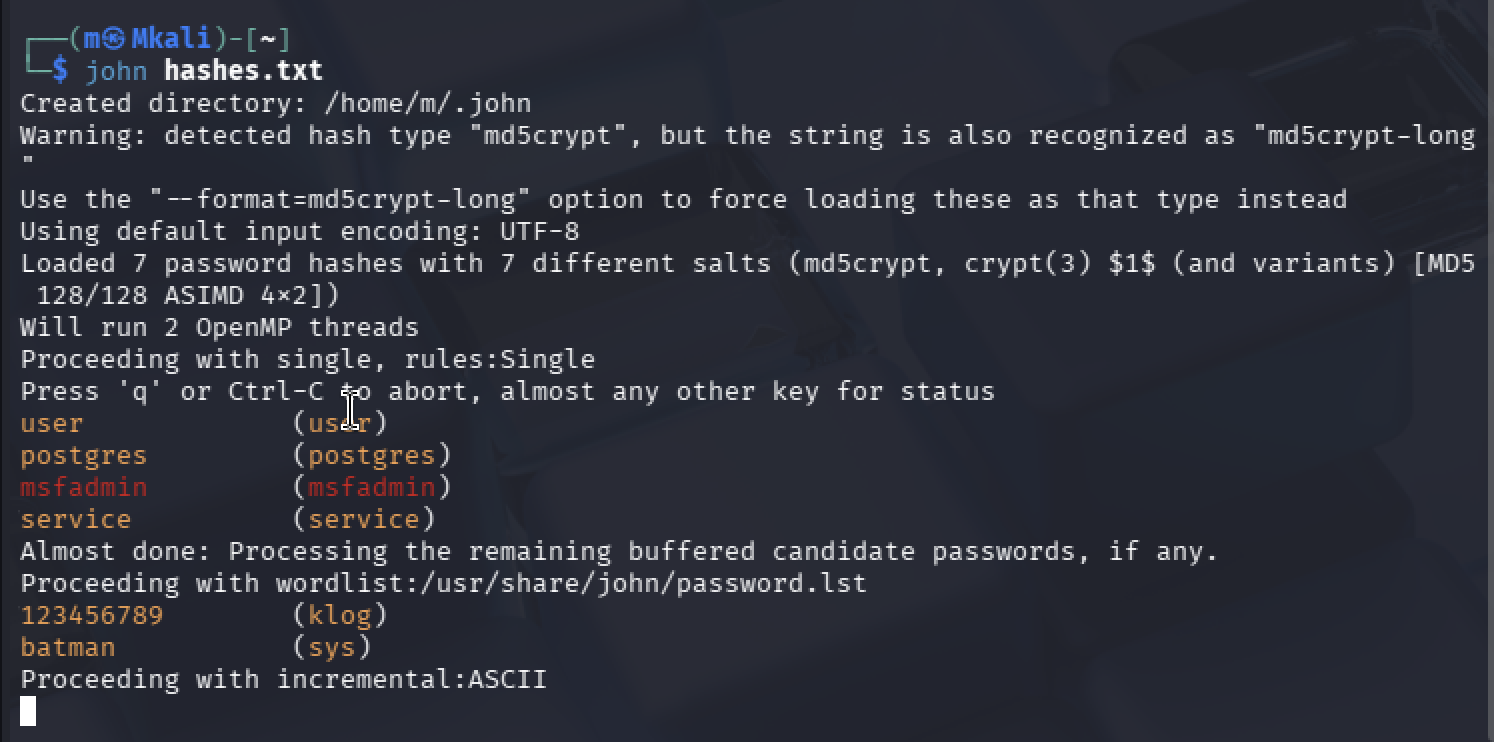 mirza-22144/vulnerability-assessment-exploitation-lab
Prueba de penetración de ciclo completo de un entorno Linux heredado (Metasploitable 2) emulado en Apple Silicon. Demostrando reconocimiento de red,…
 yagnikkrish/metasploitable-penetration-testing-lab
Laboratorio controlado de pruebas de penetración que demuestra técnicas de explotación y mitigación de CVE-2011-2523.
 vaibhavkrishna12004/ubuntu-privesc-lab
Flujo de trabajo completo de pruebas de penetración: fuerza bruta de credenciales, acceso SSH y escalada de privilegios (CVE-2021-4034)
 artofscripting/masscan-report
Una herramienta Python que genera visualizaciones HTML interactivas basadas en React a partir de la salida JSON de masscan, con un gráfico de red…
 gmh5225/domain-enumeration-sicarius
Otra herramienta para la enumeración de subdominios con algo de magia 🧙🏻♂️
 appliedi/telerik_cve-2019-18935
Escáner de Vulnerabilidades TelerikUI (CVE-2019-18935)
 securityanalysts/cve-2021-37152
Explotar el acceso a clientes de red mediante el envío de paquetes en TP-LINK inalámbrico y preparándose para un ataque MITM
 btnz-k/emby_ssrf
Módulo auxiliar de Metasploit que identifica la versión de Emby Media Server y explota la vulnerabilidad SSRF CVE-2020-26948 para escanear servicios…
 n3ph0s/onionscan
Escanea y analiza servicios ocultos de Tor (.onion) para extraer metadatos, banners SSH, direcciones de correo electrónico y posibles fugas de IP a…
 zhaoyukai/cve-2019-0708-batch-blue-screen
Reescritura del script de pantalla azul 0708 creado por un gurú, modificado para provocar pantallas azules masivas por segmento de red.
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
Evaluación de vulnerabilidades de red empresarial multi-VLAN utilizando Nessus, OWASP ZAP y Wireshark. Confirma XSS almacenado en WebGoat y…








