
 #1
Herramientas para descubrir topología de red, dispositivos y servicios.
Recomendado por Kitploit
 affolter-engineering/snmpen
Herramienta de enumeración SNMP que consulta hosts SNMPv1/v2c para extraer información del sistema, conexiones TCP y acceso de escritura para pruebas…
 jenderal92/reverse-ip-new-api
Esta herramienta se utiliza para realizar búsquedas inversas de IP— buscar todos los dominios alojados en una dirección IP.
 george0papasotiriou/cve-2026-11106-dns-zone-transfer-axfr-information-disclosure
Prueba de concepto para CVE-2026-11106 que explota transferencias de zona AXFR de DNS sin restricciones para enumerar registros de dominio, exponer…
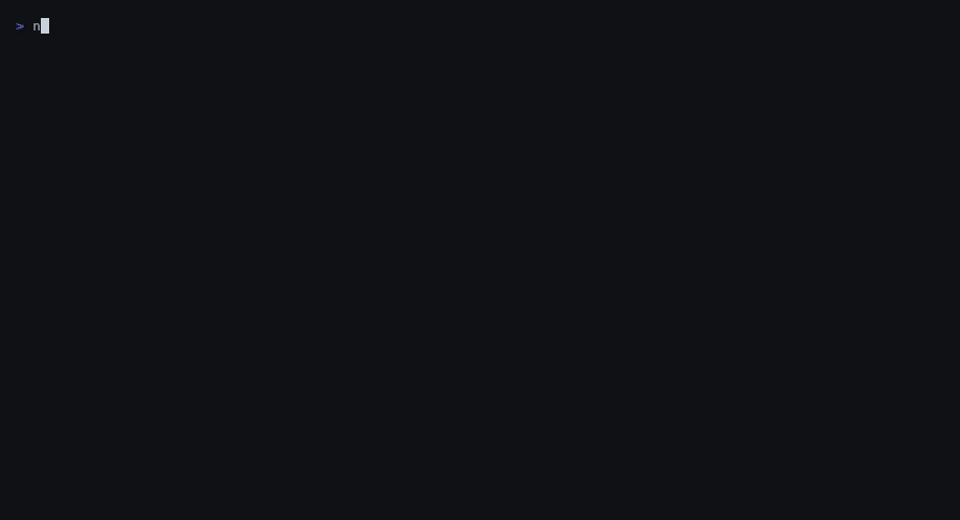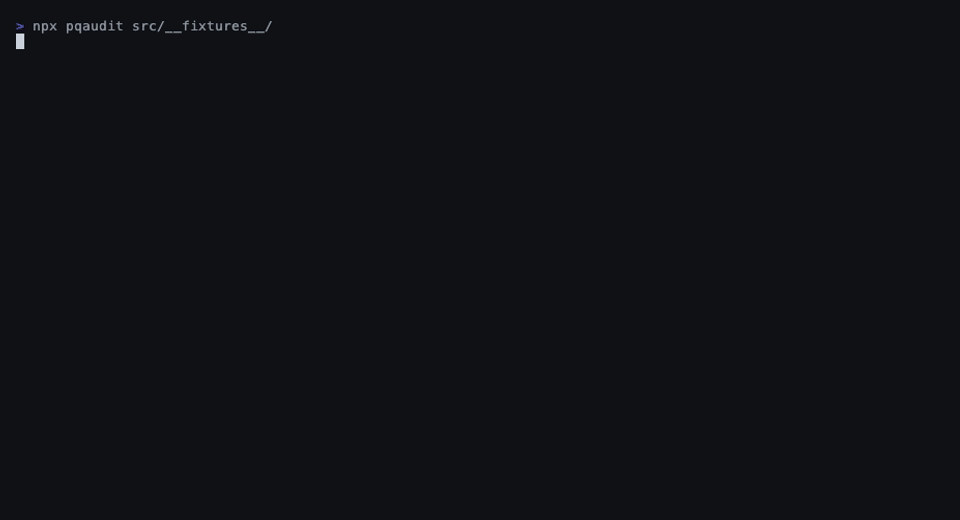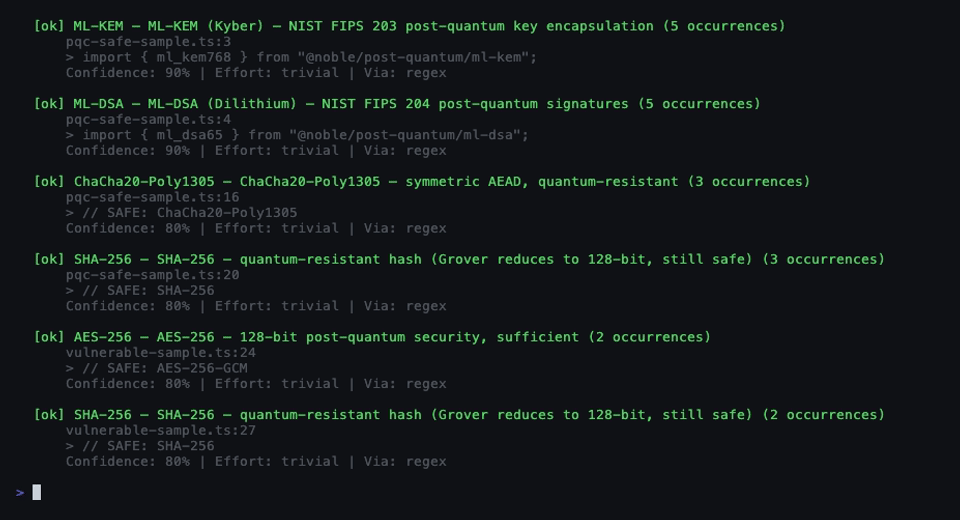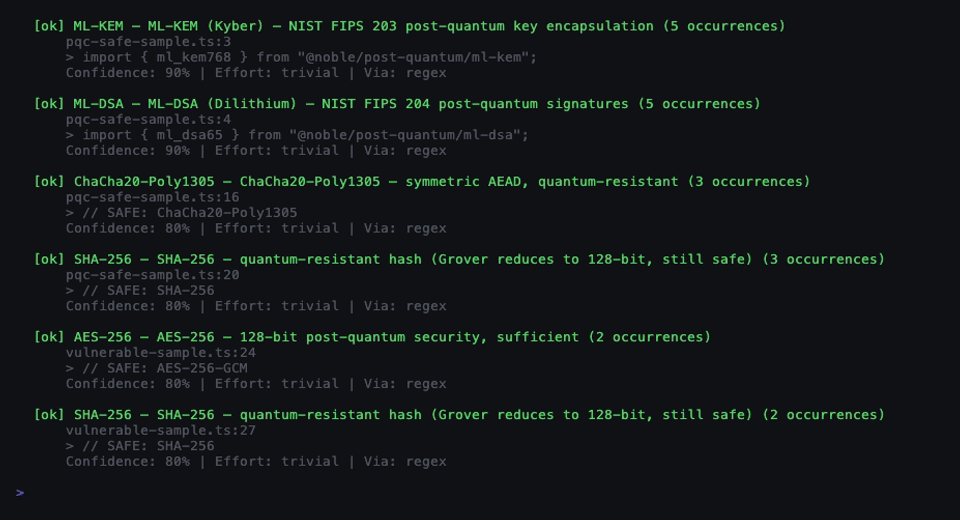 pqcworld/pqaudit
Escanea bases de código en busca de criptografía vulnerable a la computación cuántica. Detecta RSA, ECDSA, Ed25519, ECDH antes del Q-Day. Salida…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Reconocimiento y explotación de extremo a extremo de un backdoor conocido (CVE-2010-2075) en Metasploitable2 usando Nmap y Metasploit.
 danreis20/pentest-lab-metasploitable2
Laboratorio de pentest en red aislada: enumeración con nmap/nikto y explotación manual de Metasploitable2 (backdoor vsFTPd CVE-2011-2523, bindshell)…
 deade1e/radar
El escáner de red hackeable
 fa1dz/internet-scanner
Una interfaz gráfica de Tkinter que escanea una red IPv4 local (sondeo ARP + nmap), muestra dispositivos, permite ejecutar escaneos de puertos…

 sakispat/simple-pentesting
Un kit de herramientas educativo en Python para pruebas de penetración autorizadas: escáner de puertos con hilos, enumeración de subdominios y…
 jenderal92/all-reverseip-multithreading
python 2.7
 stiffies/airscout
Una buena herramienta que automatiza la captura de hashes de red y tiene una buena interfaz gráfica. Lee README.md para más información y NUNCA uses…
 ohhdamnbro/noregressh
CVE-2024-6387 y más Comprobador y Explotador - Soporte Reverse/Bind-Shell. Solo con fines educativos
 netomize/http-basma
En el ámbito de la ciberseguridad, identificar y caracterizar con precisión los servidores web es crucial para la detección de amenazas, la…
 abdullah50i/internal-penetration-testing-project-using-metasploit
Inicialicé y conecté PostgreSQL a Metasploit. Reconocí 10.1.16.0/24 con Nmap e importé los resultados. Enumeré hosts/servicios usando escáneres SYN,…
 feralthedogg/cve-2025-24132-scanner
Herramienta de descubrimiento de dispositivos AirPlay basada en mDNS que escanea redes locales y prueba la vulnerabilidad CVE-2025-24132 de RCE HTTP…
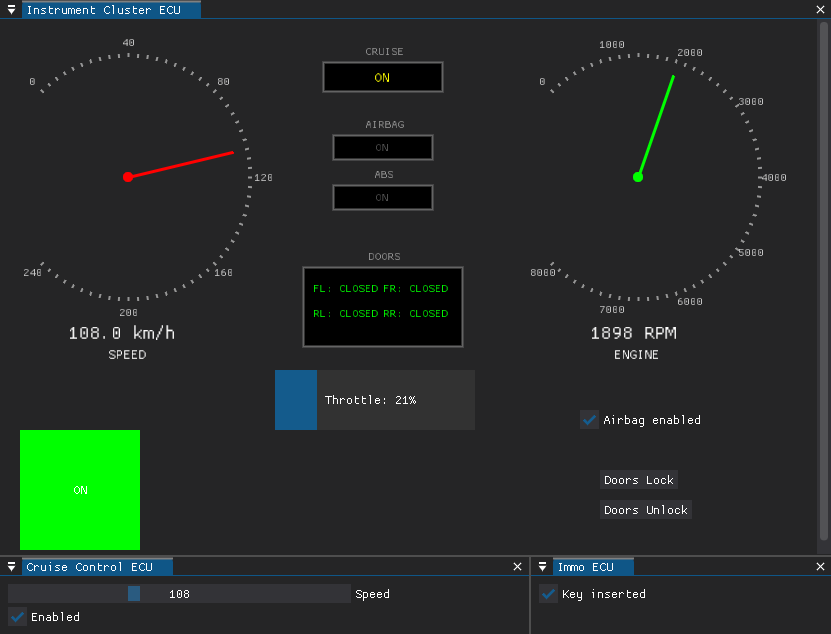 infobyte/doggie_workshop
Simulador de vehículo CAN Bus para practicar ataques ofensivos de seguridad automotriz. Emula múltiples ECUs para permitir sniffing, inyección y…
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Escaneo Activo y Recopilación de Información en Redes ICS/SCADA usando Network Mapper (NMAP) (Turco)
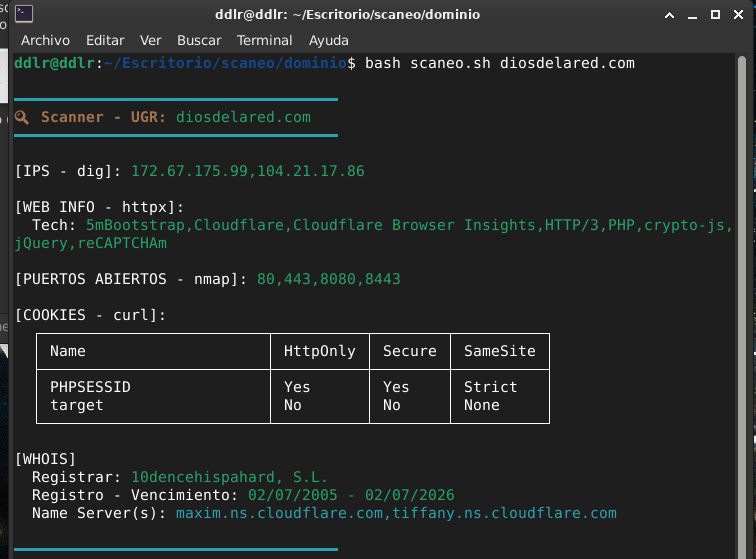 alan-baigorria/dscanner
DScanner es una herramienta en bash que automatiza la fase de reconocimiento en auditorías de seguridad web, integrando múltiples utilidades (dig,…








