 nate-ryan-7690/home_soc_suite
Un conjunto personal de suite de SOC para Windows construido en PowerShell — monitorea conexiones de red, uso de recursos, tareas programadas y eventos de energía con clasificación de severidad y detección de línea base.

Un Centro de Operaciones de Seguridad (SOC) personal construido desde cero durante un programa de reentrenamiento en Anwendungsentwicklung. Esta suite monitorea un endpoint Windows en busca de anomalías de red, picos de recursos, ejecución de procesos, cambios en el registro, actividad del Registro de Eventos de Seguridad, cambios en tareas programadas, consultas DNS y eventos de energía, registrando todo en archivos estructurados para análisis semanal y correlación a través de un motor Python.
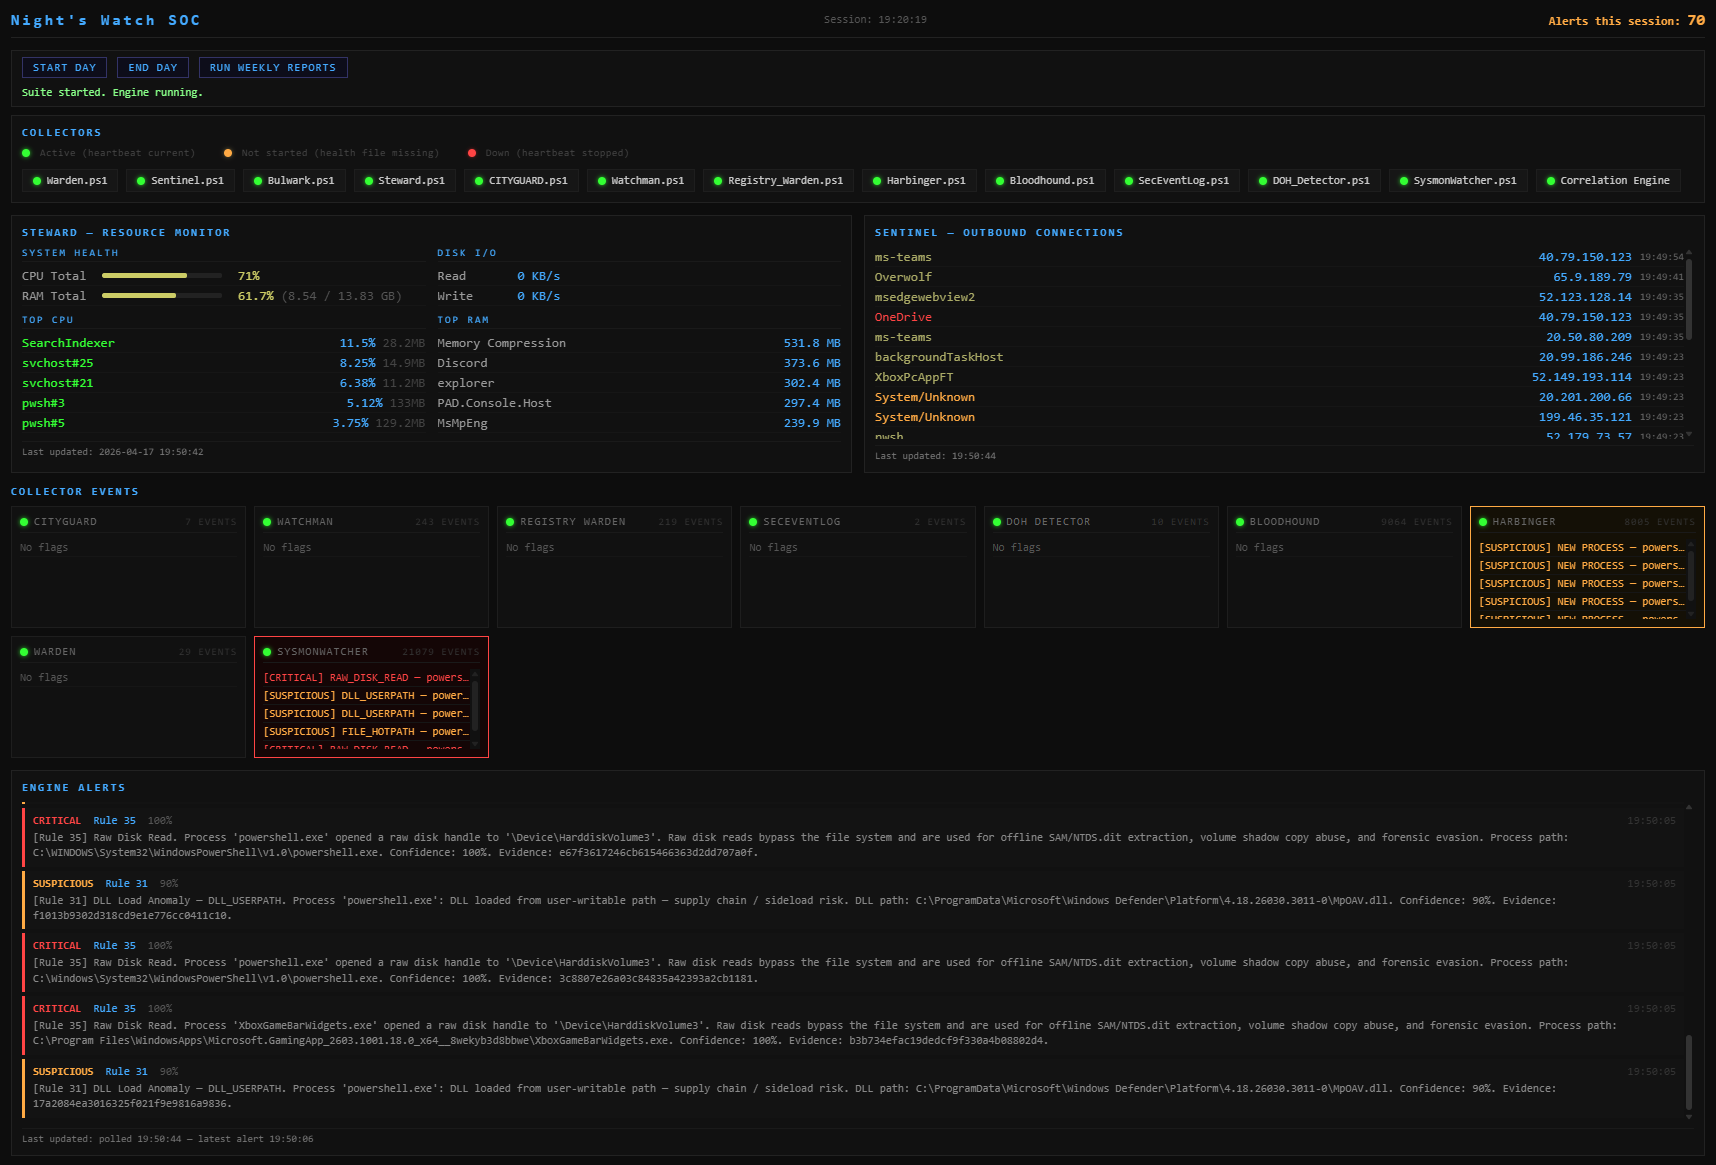
Panel de control Flask de una sola página. Los 12 recolectores + motor de correlación activos, monitor de recursos en vivo, feed de conexiones salientes, fichas de eventos de recolectores y alertas del motor en streaming.
Construida como un proyecto de aprendizaje práctico junto con un reentrenamiento formal en TI, esta suite aplica conceptos reales de SOC — recopilación de línea base, detección de anomalías, clasificación de severidad, agregación de registros y correlación entre fuentes — a una máquina Windows personal. El proceso de diseño fue adversarial desde el principio: cada fase fue sometida a pruebas de estrés contra un análisis de equipo rojo antes de construir la siguiente, con 48 reglas de correlación definidas a partir de esos hallazgos que impulsaron la arquitectura del motor Python.
El desarrollo se sigue en roadmap.md — estado actual, planes de la Fase 9 del Motor Forense y objetivos de endurecimiento a largo plazo.
El panel de control se ejecuta como un servidor Flask y requiere elevación de Administrador para la detección de procesos del recolector. Cree un acceso directo después de clonar:
Reemplaza C:\path\to\SOC con tu ruta de instalación real.
3. Nómbralo: SOC Dashboard
4. Haz clic derecho en el acceso directo → Propiedades → Avanzadas → marca Ejecutar como administrador
5. Haz clic en Aceptar
El acceso directo inicia Flask, espera a que esté listo, luego abre el navegador automáticamente. Si Flask ya se está ejecutando, omite el inicio y abre el navegador directamente. Los puntos de estado se mostrarán grises si el acceso directo se ejecuta sin elevación de Administrador.
El panel impone una secuencia ordenada de inicio/parada para que los límites del Auditor (verificación de integridad matutina, validación de cadena hash vespertina) siempre se ejecuten en orden.
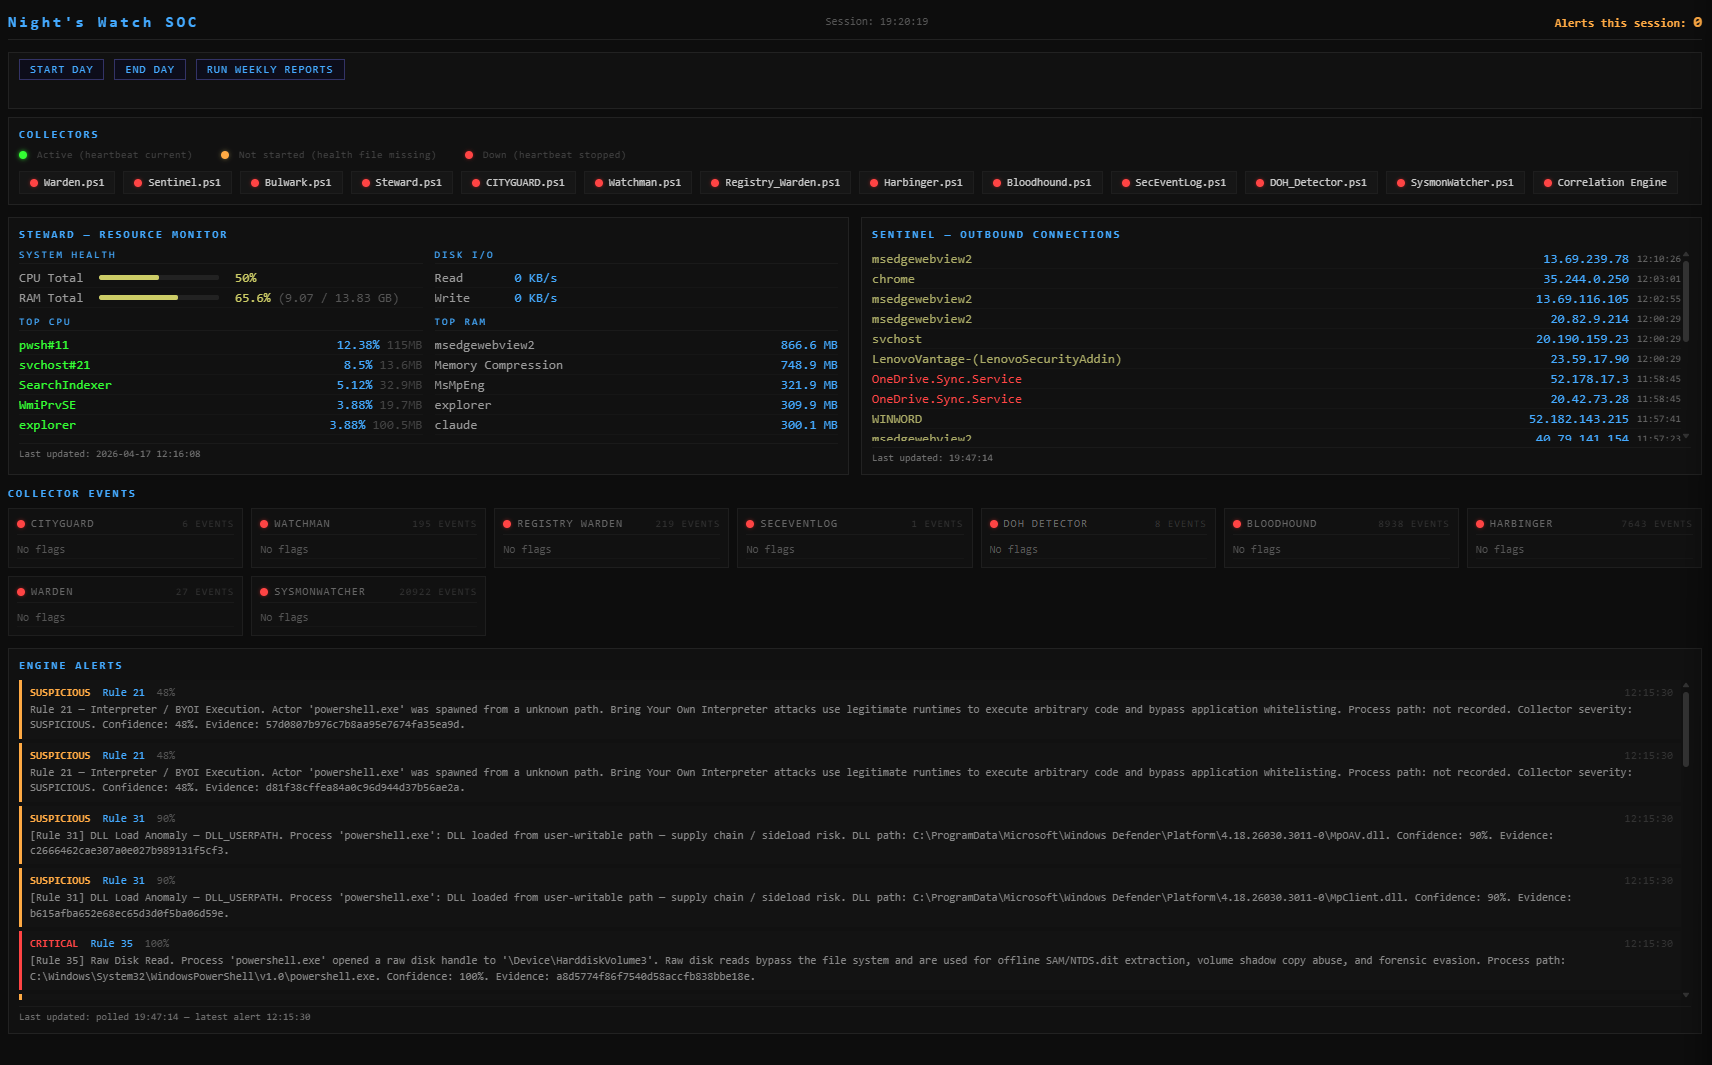
Todos los latidos de los recolectores están en rojo (archivos de estado faltantes o detenidos). El botón Apagar Panel está oculto — el panel no permitirá el apagado hasta que se haya ejecutado Fin de Día.
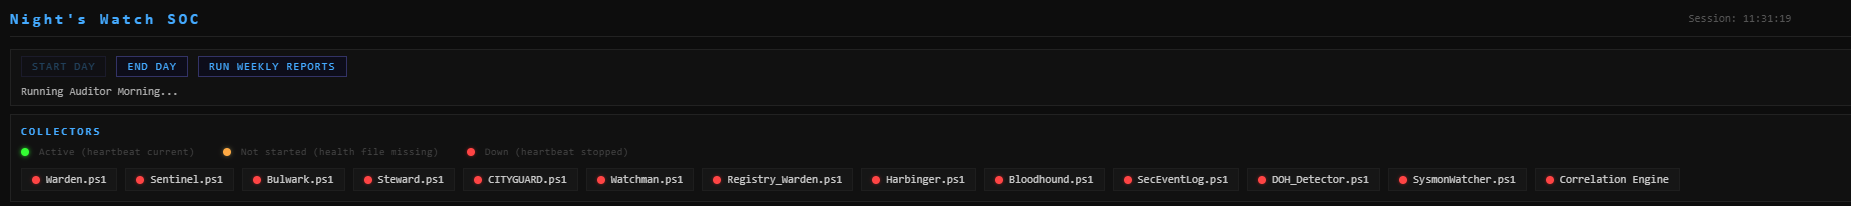
Iniciar Día ejecuta el límite matutino del Auditor (verificación de registros SHA256, validación de cadena hash de archivo) y lanza los 12 recolectores más el motor de correlación. Los latidos se vuelven verdes a medida que cada recolector reporta.
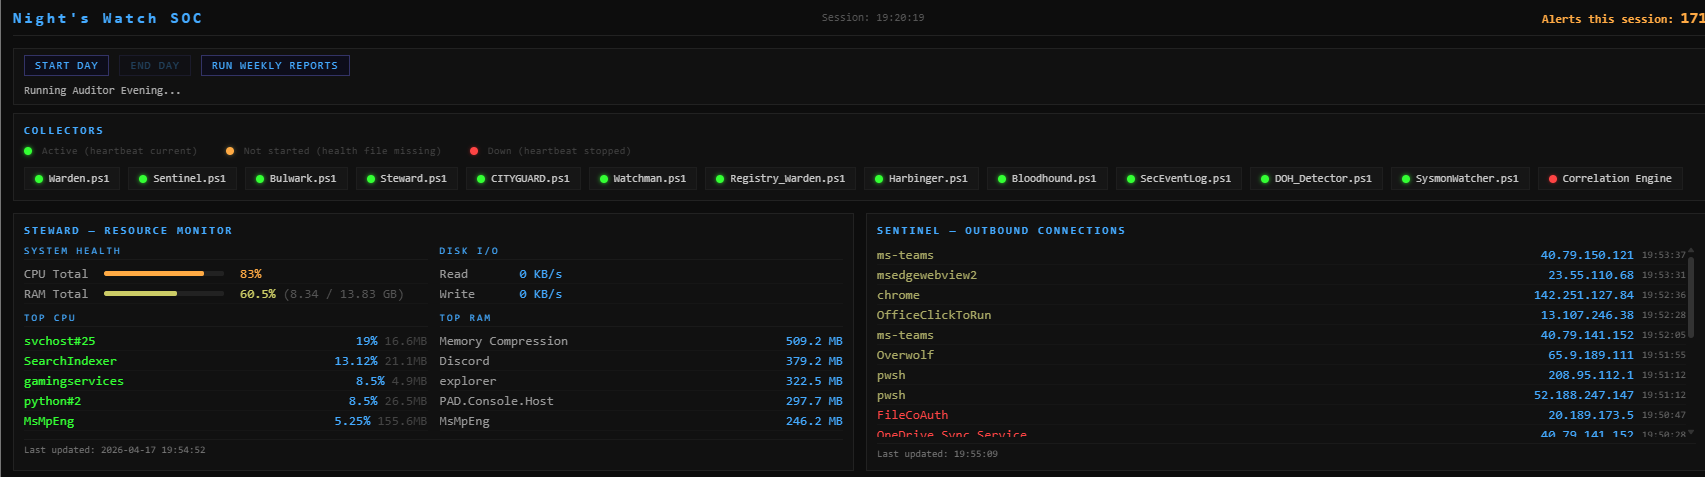
Fin de Día detiene todos los recolectores en secuencia y ejecuta el límite vespertino del Auditor. Los puntos de los recolectores permanecen verdes mientras se ejecuta la secuencia; la línea de estado muestra Ejecutando Auditor Vespertino…
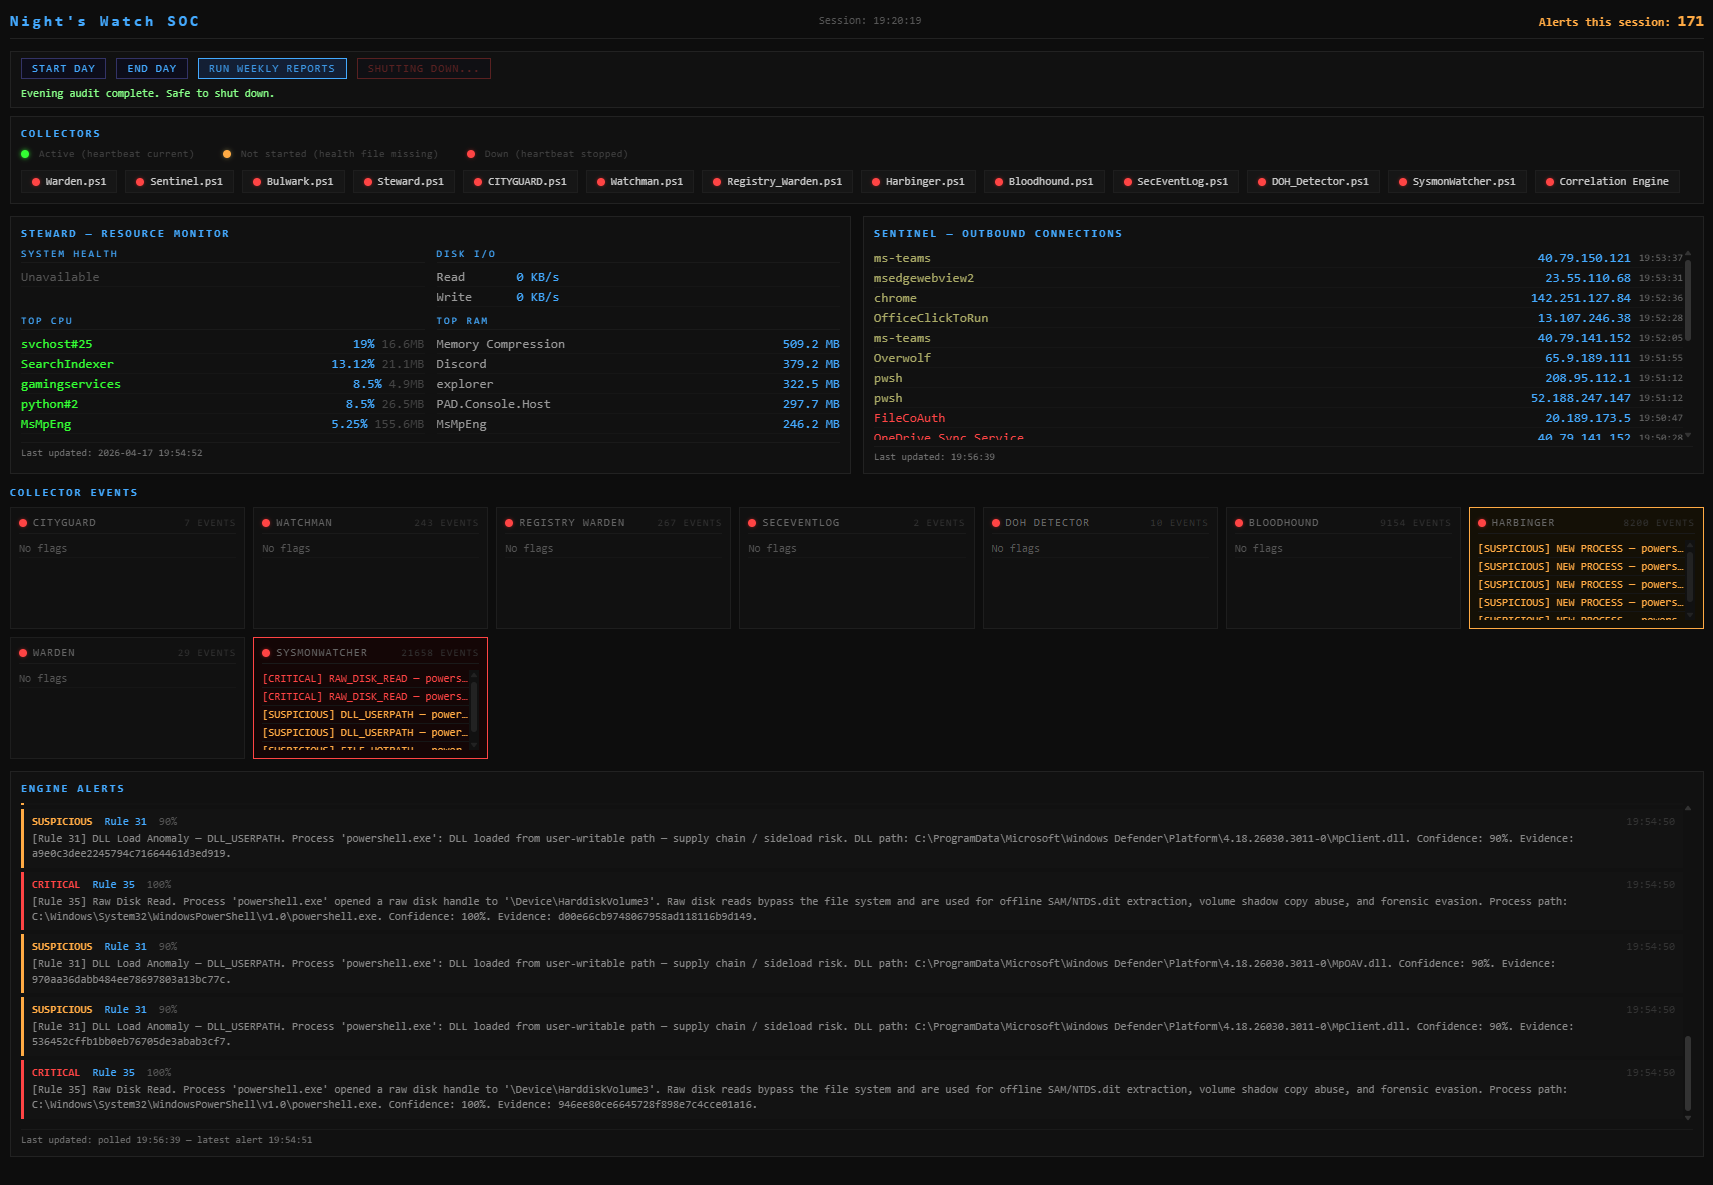
Una vez que la auditoría vespertina se completa, todos los puntos de los recolectores se vuelven rojos, la línea de estado muestra Auditoría vespertina completa. Seguro para apagar., y aparece el botón Apagar Panel — al hacer clic, termina limpiamente el proceso de Flask.

La pestaña del navegador debe cerrarse manualmente (los navegadores no exponen una API de cierre a procesos externos).
Los paneles de eventos del recolector muestran los eventos etiquetados por severidad más recientes por fuente. El feed de Alertas del Motor transmite hallazgos correlacionados del motor Python en tiempo real, con número de regla, puntuación de confianza, cadena de evidencia completa y hash SHA256 de la evidencia.
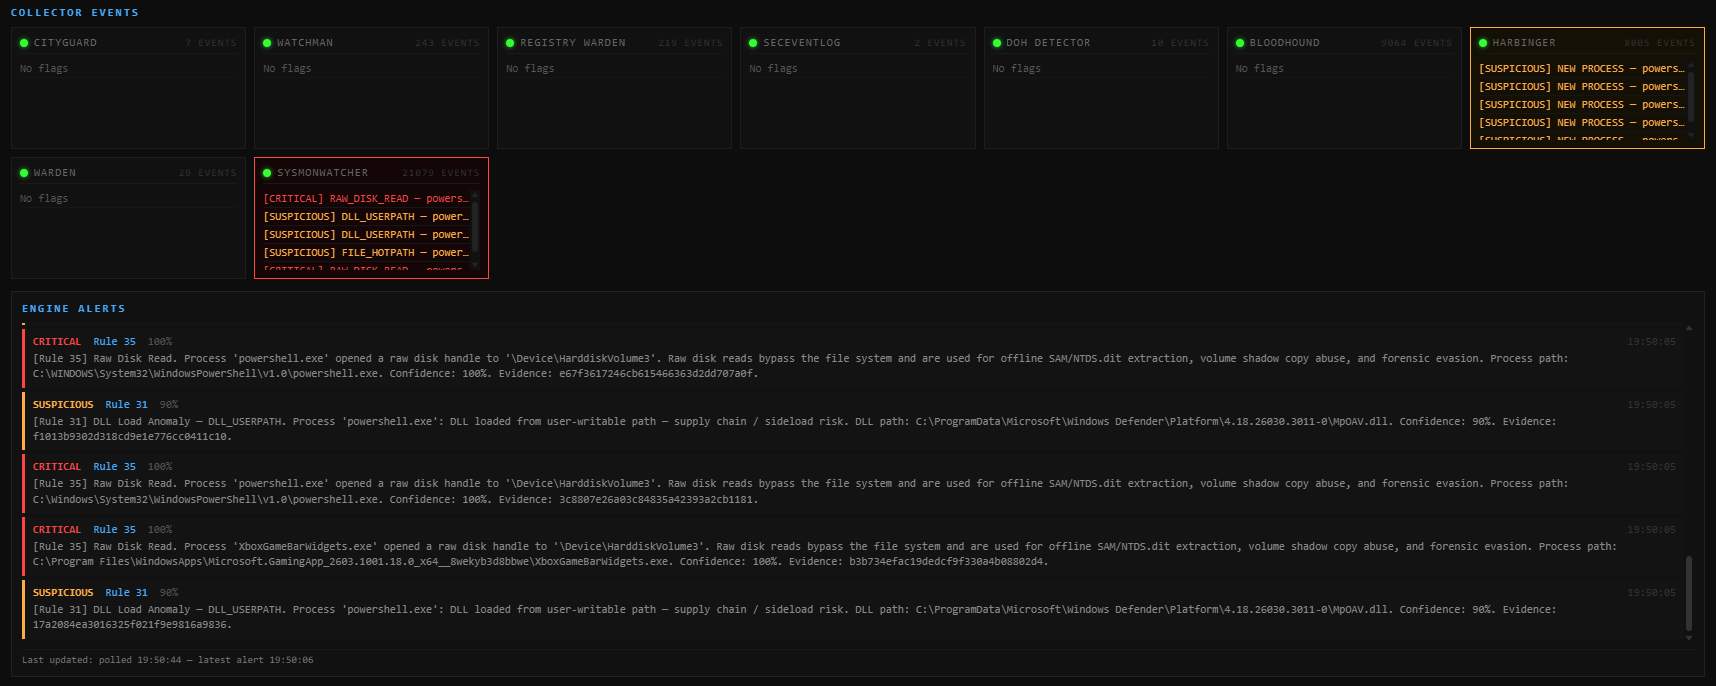
Ejemplo: Regla 35 (Lectura de Disco en Bruto) activándose en powershell.exe
abriendo un identificador en bruto a \Device\HarddiskVolume3, y Regla 31
(Anomalía de Carga de DLL) marcando DLLs de Defender cargándose desde una ruta
escribible por usuario. Ambos con procedencia completa del proceso y hashes de
archivos.
La suite sigue una arquitectura de tres capas:
Capa de Recolección — Recolectores PowerShell que se ejecutan continuamente en segundo plano, cada uno monitoreando una fuente de datos específica y escribiendo entradas de registro estructuradas y etiquetadas con severidad. Todos requieren elevación de Administrador.
Capa de Análisis — Scripts analistas PowerShell que analizan los registros recolectados y generan informes de resumen semanales. Se ejecutan como usuario estándar.
Motor de Correlación (Fase 7 — completa) — Motor Python que ingiere todos los registros de los recolectores, normaliza eventos a un esquema común, y ejecuta correlación basada en reglas y puntuación de riesgo en todos los flujos de datos. Tres programas:
| Programa | Fase | Rol |
|---|---|---|
| Correlation Engine | 7 — complete | Ingerir, normalizar, correlacionar, alertar (almacén operativo SQLite) |
| SOC Dashboard | 8 — complete | Visibilidad en vivo — salud del recolector, alertas, cadenas de evidencia (Flask) |
| Forensic Engine | 9 — planned | Investigación post-evento — super líneas de tiempo, linaje de procesos, análisis de balizas, auditorías de persistencia, banco de datos de evidencia de solo añadidura |
| Forensic Dashboard | 9 — planned | Conclusiones forenses resumidas — estado codificado por color, generación de informes, navegación de evidencia |
