
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 spring-io/cve-2022-22976-bcrypt-skips-salt
Herramienta CLI para detectar y actualizar hashes de contraseñas BCrypt con el factor de trabajo vulnerable 31, integrándose con bases de datos de…
 yutusec/apisix_crack
Vulnerabilidades de la serie Apisix: vulnerabilidad de autorización no autorizada (CVE-2021-45232), clave predeterminada (CVE-2020-13945) detección…
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
Esta herramienta crea un conjunto de firmas personalizado en F5 WAF y lo aplica a políticas en modo de bloqueo.
 n0kovo/cve-2021-39174-poc
Volcador de configuración filtrada de Cachet. CVE-2021-39174 PoC.
 jet-pentest/cve-2022-24449
Solar Appscreener XXE
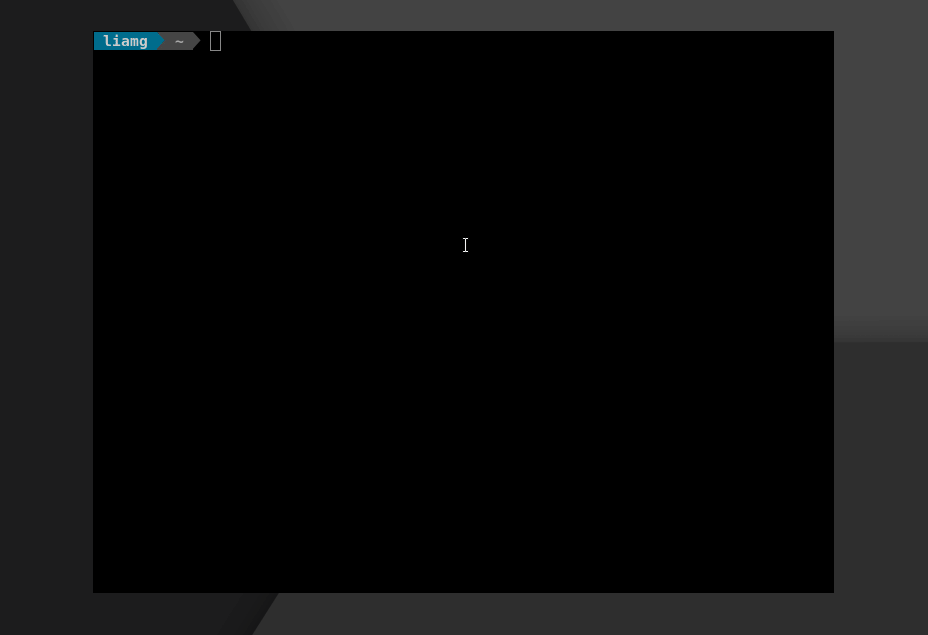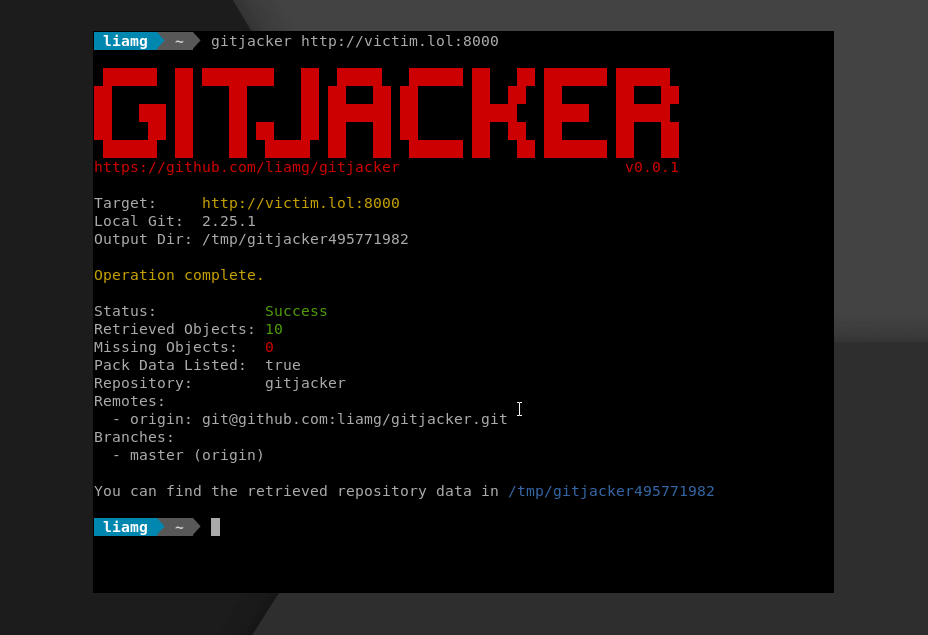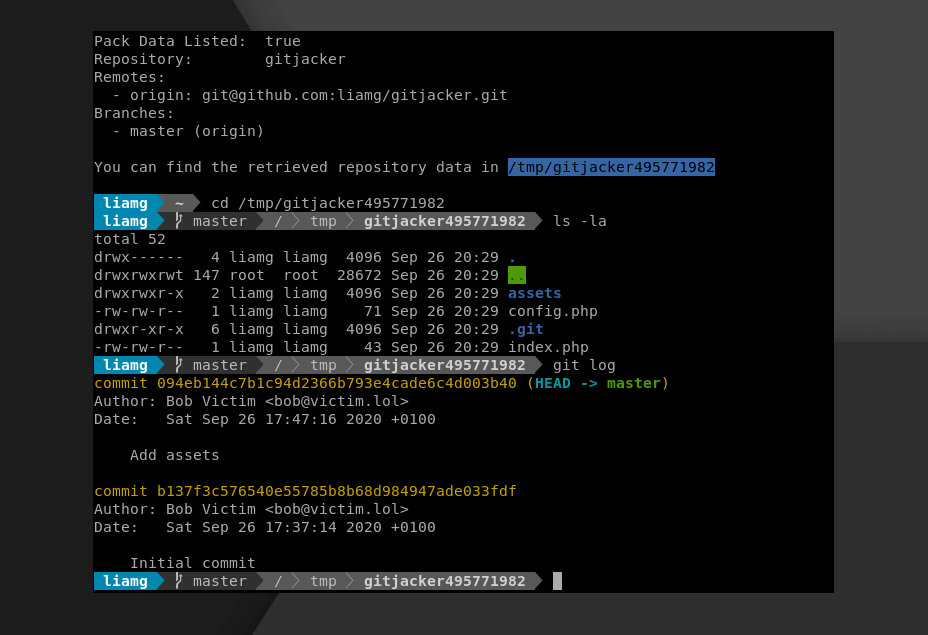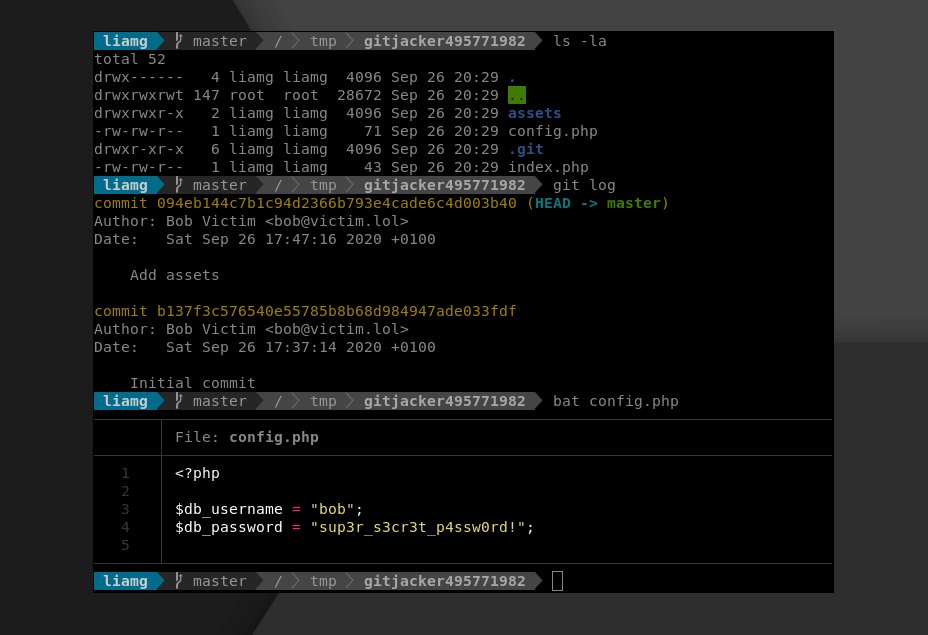 liamg/gitjacker
🔪 :octocat: Filtra repositorios git de sitios web mal configurados
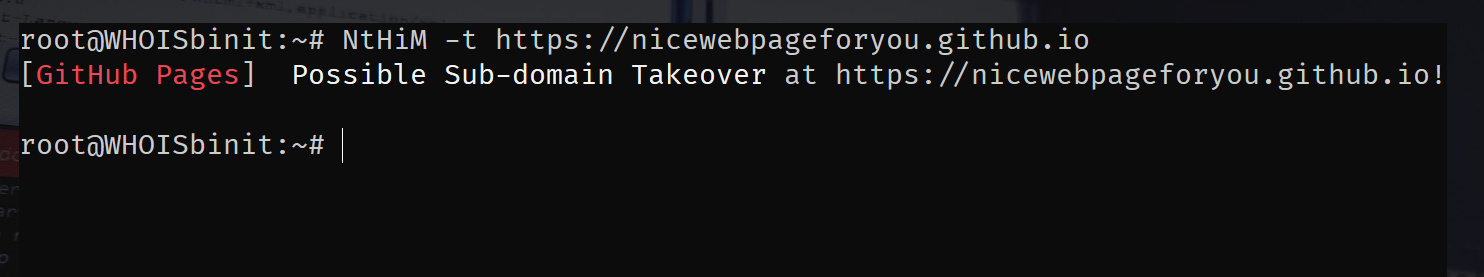 thebinitghimire/nthim
¡Ahora, el Host es Mío! - ¡Detección de toma de subdominios súper rápida!
 jaeles-project/jaeles-signatures
Firma por defecto para Jaeles Scanner
 irgoncalves/irule-cve-2022-22965
Regla iRule de F5 BIG-IP que proporciona mitigación contra la vulnerabilidad de ejecución remota de código CVE-2022-22965 (Spring4Shell) en Java…
 yutusec/activemq_crack
Herramienta de detección y explotación de vulnerabilidades de la serie ActiveMQ, incluyendo la vulnerabilidad de contraseña predeterminada de…
 mebibite/springhound
Creado después de la divulgación de CVE-2022-22965 y CVE-2022-22963. Script Bash que detecta ocurrencias de Spring Framework en tus proyectos y…
 0xdeku/cve-2021-42671
CVE-2021-42671 - Vulnerabilidad de control de acceso roto en el sistema de portal en línea de Ingenieros.
 spiarh/webhook-cve-2022-0811
Webhook simple para bloquear la explotación de CVE-2022-0811
 kavishkagihan/cve-2022-24112-poc
Apache APISIX 2.12.1 Ejecución remota de código mediante la omisión de la restricción de IP y el uso del token AIP de administrador predeterminado
 hadimed/kingsoft-wps-office-lpe
CVE-2022-25943
 lul/testrail-files.md5-iac-scanner
# Escáner en Python para servidores TestRail vulnerables a CVE-2021-40875
 opencspm/opencspm
Motor de Gestión de Postura de Seguridad en la Nube Abierto
 horizon3ai/backup_dc_registry
Un simple POC que abusa de los privilegios de Backup Operator para volcar de forma remota SAM, SYSTEM y SECURITY.








