

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
KINGSOFT-WPS-Office-LPE — CVE-2022-25943 | Kitploit
Herramientas/GitHubGitHub/hadimed/kingsoft-wps-office-lpe
Escalada de PrivilegiosExplotaciónMovimiento LateralPost-ExplotaciónMala ConfiguraciónDesarrollo de PayloadsExplotación de Binarios
GitHubhadimed/kingsoft-wps-office-lpe

KINGSOFT-WPS-Office-LPE

CVE-2022-25943

Ver Repositorio
581546hace 4 añosRevisado por Kitploit
Compartir

Aviso de JVN

https://jvn.jp/en/vu/JVNVU90673830/

Se ha asignado el siguiente número CVE:

  • CVE-2022-25943

KINGSOFT WPS Office LPE

WPS Office es una suite ofimática para Microsoft Windows, macOS, Linux, iOS, Android y HarmonyOS desarrollada por el desarrollador de software chino Kingsoft, con sede en Zhuhai.

Explorando WPS

Una de las mejores funciones que ofrece WPS es un servicio en la nube para guardar tus documentos, trabajos, etc...; este servicio está configurado como manual por defecto; solo se inicia si navegas a la nube de WPS dentro del panel de WPS Office, pero el servicio se inicia con el privilegio del usuario actual (privilegio bajo).

Vulnerabilidad

Al examinar las importaciones iniciales realizadas por el servicio en la nube de WPS una vez iniciado, parece que primero intenta importar una DLL llamada CRYPTSP.DLL y otras desde *C:\ProgramData\kingsoft\office6*; si no están allí (y por defecto no lo están), el servicio las cargará desde System32, como se puede ver:
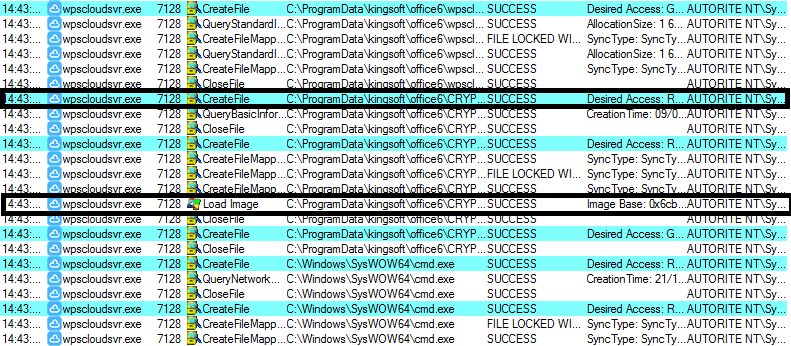


El problema aquí es que la ACL de ese directorio está configurada con permisos de lectura y escritura para todos los usuarios; un atacante puede colocar una DLL maliciosa allí y reiniciar el ejecutable, pero este se inicia con el nivel de privilegio actual (usuario con privilegios bajos), a menos que iniciemos el ejecutable como servicio (ya que está instalado como uno) con algo como net start wpscloudsvr, lo que iniciará el servicio como NT AUTHORITY.
El problema aquí parece ser más una configuración incorrecta de ACL.

Exploit

Mi exploit es simple: copia la DLL manipulada (cambiar la contraseña de Administrador) al directorio de destino y reinicia el servicio; ahora se tiene acceso a la cuenta de administrador, lo que significa que tengo acceso a sedebugpriv; desde allí robo el token de winlogon e inicio cmd como NT AUTHORITY / System.


PoC

https://user-images.githubusercontent.com/57273771/152659158-7f3a5607-40d9-41b6-85c5-7ed3ca83d0e5.mp4

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





