
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 9rnt/poro
Escanea activos de acceso público en tu entorno de nube AWS
cosmo121/follina-remediationElimina la capacidad de ejecutar MSDT, en respuesta a CVE-2022-30190 (Follina)
 whitej3rry/cve-2022-40490
Tiny File Manager v2.4.7 y versiones anteriores son vulnerables a Cross Site Scripting
 cred-club/dial
Marco de detección de configuraciones incorrectas de seguridad en AWS basado en eventos que monitorea múltiples cuentas en tiempo real, activando…
 advanced-threat-research/creosote
Creosote es nuestra solución para buscar la vulnerabilidad de tarfile descrita por CVE-2007-4559.
 edgarloyola/cve-2021-40904
Prueba de concepto para la ejecución remota de código en CheckMK Raw Edition 1.5.0–1.5.0p25 mediante una aplicación integrada Dokuwiki mal…
 feeicn/cobra
Auditoría de seguridad del código fuente
 maherazzouzi/cve-2022-37703
Error de divulgación de información de Amanda.
 secuproject/adenum
AD Enum es una herramienta de pentesting que permite encontrar configuraciones incorrectas a través del protocolo LDAP y explotar algunas de esas…
 snoopopsec/vulnerability-cve-2013-3900
Remediación para CVE-2013-3900
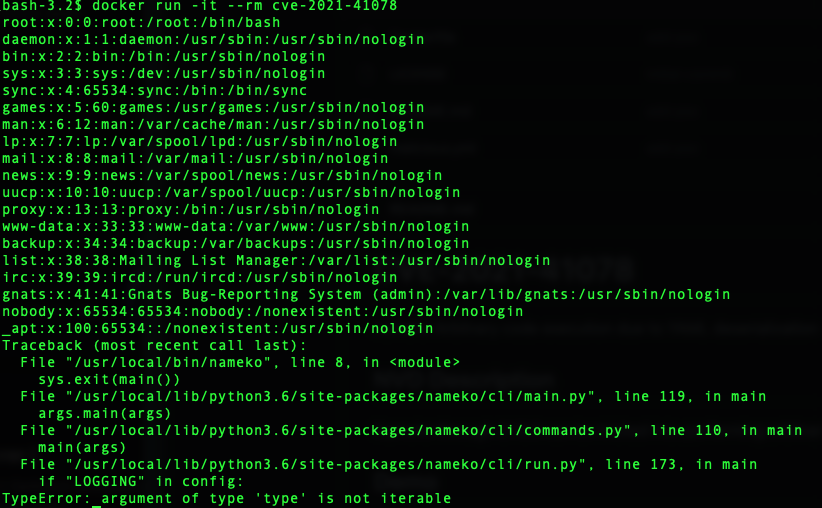 s-index/cve-2021-41078
nameko Ejecución de código arbitrario debido a la deserialización de YAML
 iveresk/cve-2018-19052
PoC de seguridad: potencial path traversal con configuraciones específicas, si `mod_dirlisting` estuviera habilitado, lo cual no es la configuración…
 mathiasreker/blmvuln
Vulnerabilidad de seguridad grave en sitios web de PrestaShop - CVE-2022-31101
 drkbcn/lblfixer_cve_2022_31181
Módulo para PrestaShop 1.6.1.X/1.7.X para corregir la vulnerabilidad CVE-2022-31181 / CVE-2022-36408 (Inyección SQL encadenada)
 angelopioamirante/cve-2022-35899
Ruta de servicio sin comillas Asus GameSdk
 ekamsinghwalia/mitigation-apache-cve-2021-41773-
Mitigación/corrección de CVE-2021-41773: una vulnerabilidad de Path Traversal y divulgación de archivos en Apache
 assurancemaladiesec/ad-description-password-finder
Recupera la descripción de las cuentas de AD y busca contraseñas en ella.
 olafhartong/mde-auditcheck
MDE depende de que algunas de las configuraciones de Auditoría estén habilitadas.









