Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Cobra — Auditoría de seguridad del código fuente | Kitploit

Herramientas/GitHubGitHub/feeicn/cobra
Escáneres de VulnerabilidadesAnálisis Estático de Código (SAST)Análisis de CódigoSeguridad WebDevSecOpsMala ConfiguraciónArchived
GitHubfeeicn/cobra

Cobra

Auditoría de seguridad del código fuente

Ver Repositorio
3.2k93947hace 4 añosRevisado por Kitploit
Sitio web
Compartir

Cobra

Build Status Coverage Status GitHub (pre-)release license

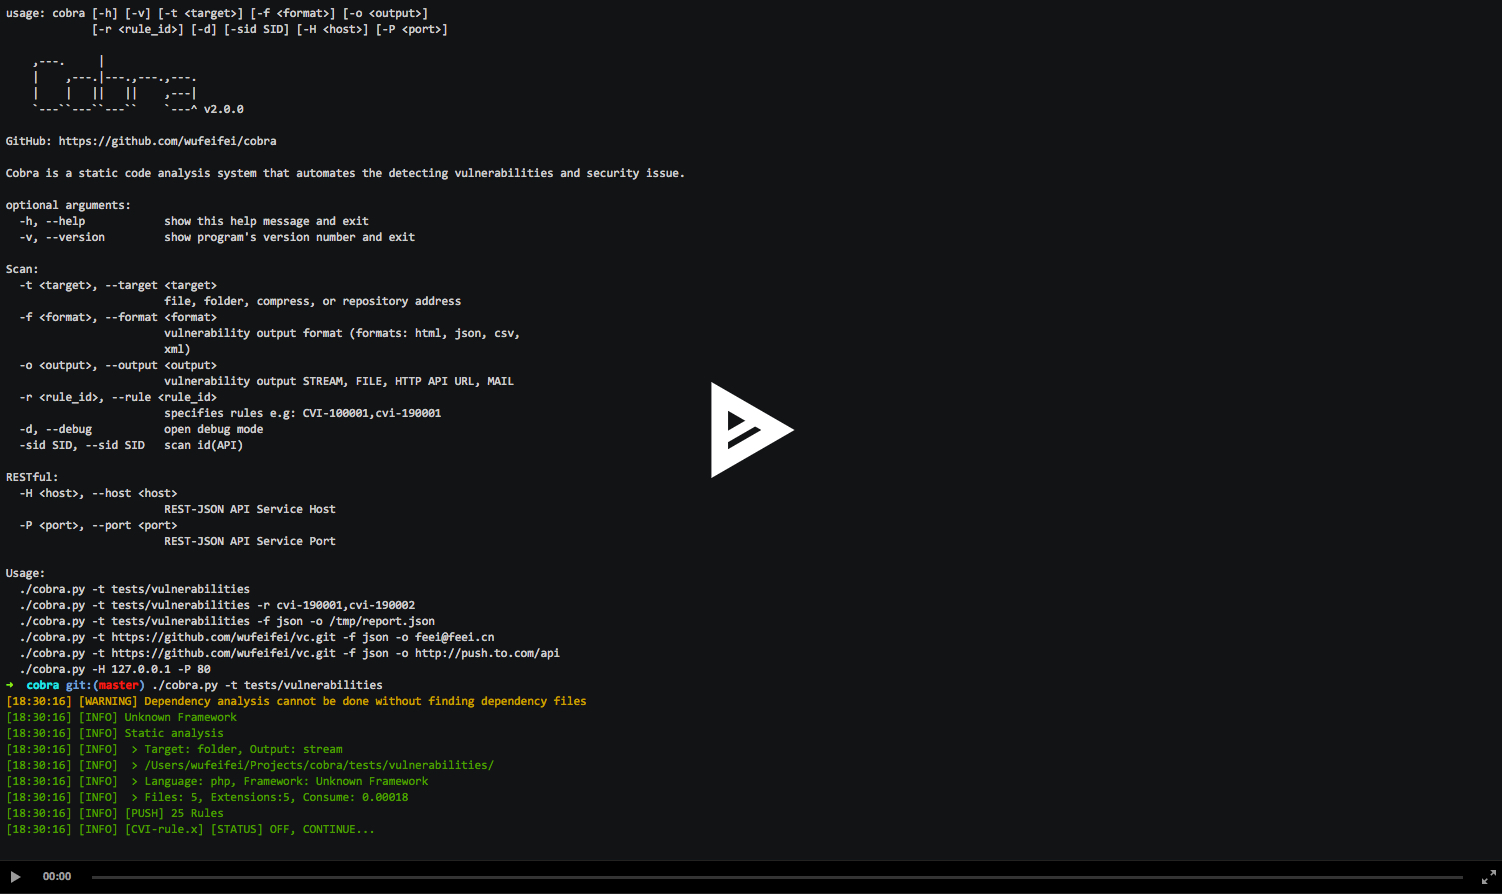
asciicast

Este proyecto ya no puede cumplir con los requisitos actuales de auditoría de caja blanca. Ya no se mantiene y solo se utiliza con fines de investigación. No lo utilice en entornos de producción.

Introducción

Cobra es una herramienta de auditoría de seguridad del código fuente que admite la detección de la mayoría de los problemas y vulnerabilidades de seguridad significativos en el código fuente de varios lenguajes de desarrollo.

Características

Compatibilidad con múltiples lenguajes

Admite lenguajes de desarrollo como PHP, Java, así como decenas de tipos de archivos.

Compatibilidad con múltiples tipos de vulnerabilidades

El primer lote incluye decenas de miles de reglas de verificación de dependencias inseguras y decenas de reglas de escaneo de seguridad de código. Posteriormente se seguirán publicando más reglas de escaneo.

Modo GUI/CLI/API

Proporciona un servicio de servidor web local, permite la operación visual mediante GUI y también admite una API local, lo que facilita la integración y expansión con otros sistemas (sistemas de publicación, CI, etc.).

Captura de pantalla

report01 report02

Contribuyentes

El proyecto fue iniciado y dirigido por Feei. Los desarrolladores principales son LiGhT1EsS, BlBana, 40huo y braveghz. También agradecemos a otros contribuyentes. Las solicitudes de extracción (PR) son bienvenidas.


Enlaces

  • Documentación de Cobra
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →