

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
blmvuln — Vulnerabilidad de seguridad grave en sitios web de PrestaShop - CVE-2022-31101 | Kitploit

Herramientas/GitHubGitHub/mathiasreker/blmvuln
Escáneres de VulnerabilidadesAnálisis de CódigoSeguridad WebAnálisis de MalwareMala ConfiguraciónRespuesta a Incidentes
GitHubmathiasreker/blmvuln

blmvuln

Vulnerabilidad de seguridad grave en sitios web de PrestaShop - CVE-2022-31101

Ver Repositorio
42530hace 4 añosRevisado por Kitploit
Compartir

Contributors Forks Stargazers Issues MIT License

Corrige la vulnerabilidad de seguridad grave en sitios web PrestaShop :rocket:

¡Detector y corrector de CVE-2022-31101!

Un exploit recién descubierto podría permitir a atacantes remotos tomar el control de tu tienda

Lee más sobre la vulnerabilidad aquí: https://build.prestashop.com/news/major-security-vulnerability-on-prestashop-websites/.
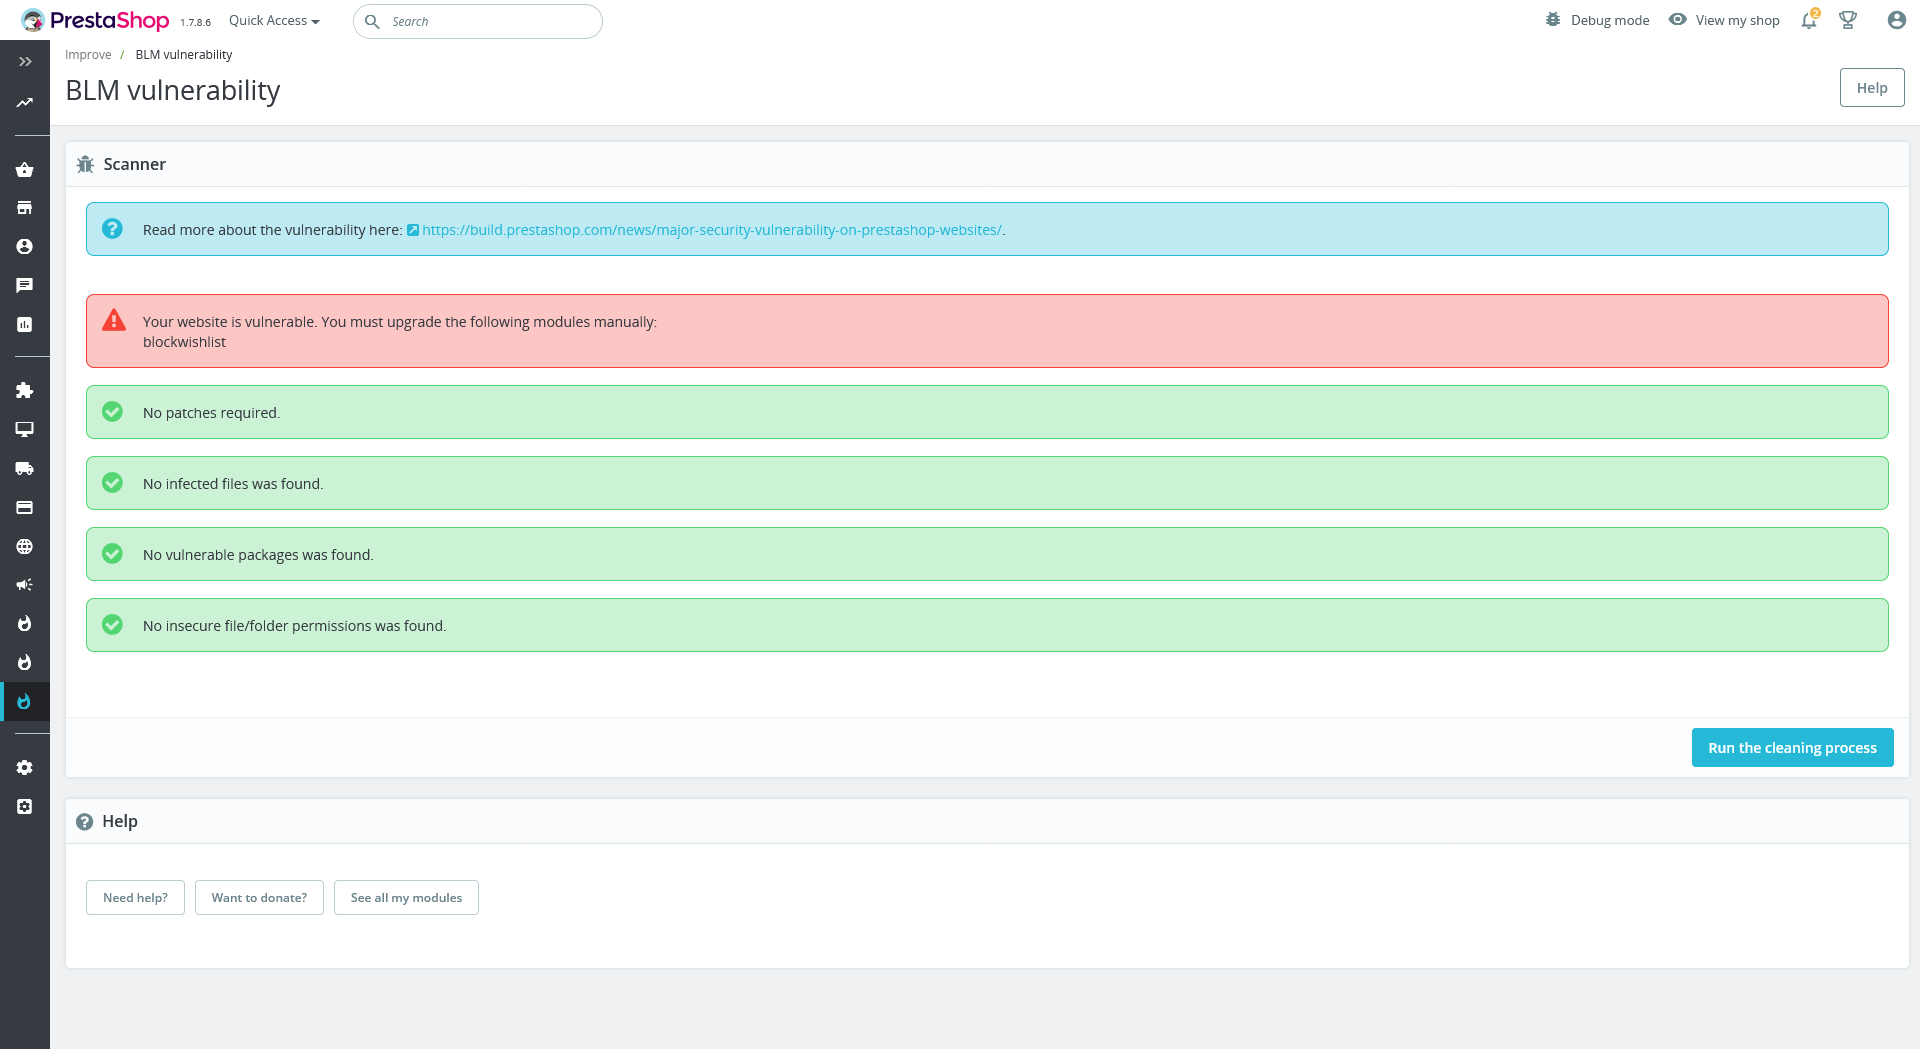
Corrige la puerta trasera

El módulo aplicará una corrección de seguridad que refuerza el almacenamiento de caché de MySQL Smarty contra ataques de inyección de código.

Ejecuta este módulo en tu tienda para cerrar el problema de seguridad.

Elimina el malware

Muchos de los que han sido hackeados a través de esta vulnerabilidad han descubierto que su pasarela de pago ha sido reemplazada por una falsa. Si eres víctima de este ataque, es probable que el módulo pueda recuperar tu tienda.

Ejecuta este módulo en tu tienda para recuperarte del ataque.

¿Cómo funciona el módulo?

El módulo escanea los archivos de tu tienda basándose en un patrón. Este patrón está diseñado para encontrar vulnerabilidades y archivos infectados conocidos del problema de seguridad.

El módulo resolverá los problemas automáticamente o te indicará cómo resolverlos manualmente.

(volver arriba)

Instala el módulo

  1. Descarga la última versión del módulo: https://github.com/MathiasReker/blmvuln/releases/latest

  2. Inicia sesión en el back office de tu tienda

  3. Ve al "Gestor de módulos"

  4. Haz clic en "Subir un módulo"

  5. Sube e instala el módulo

(volver arriba)

Uso

  1. Abre el módulo y haz clic en "Ejecutar el proceso de limpieza".

  2. Después de ejecutar el proceso de limpieza, puedes desinstalar el módulo.

(volver arriba)

Compatibilidad

  • PrestaShop 1.6.1+
  • thirty bees 1.0.0+
  • PHP 7.0+

(volver arriba)

Hoja de ruta

Consulta los problemas abiertos para obtener una lista completa de las funciones propuestas (y los problemas conocidos).

(volver arriba)

Contribuciones

Si tienes una sugerencia para mejorar esto, haz un fork del repositorio y crea una pull request. También puedes abrir un issue con la etiqueta "enhancement". Por último, ¡no olvides darle una estrella al proyecto! ¡Gracias de nuevo!

(volver arriba)

Licencia

Se distribuye bajo la Licencia MIT. Consulta LICENSE para más información.

(volver arriba)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





