

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Mala Configuración — Página 39 | Kitploit
Categorías

Mala Configuración

Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.

Recomendado por Kitploit

Herramientas destacadas

10 seleccionadas
lynis preview#1

lynis

GitHubcisofy/lynis
16.1khace 1 día
content preview#2

content

GitHubcomplianceascode/content
2.8khace 19h 44m
prowler preview#3

prowler

GitHubprowler-cloud/prowler
14.3khace 1 día
trivy preview#4

trivy

GitHubaquasecurity/trivy
37.4khace 1 día
checkov preview#5

checkov

GitHubbridgecrewio/checkov
8.9khace 1 día
kics preview#6

kics

GitHubcheckmarx/kics
2.7khace 10 días
cloud-custodian preview#8

cloud-custodian

GitHubcloud-custodian/cloud-custodian
6.0khace 2 días
kubescape preview#9

kubescape

GitHubkubescape/kubescape
11.6khace 9h 32m
kube-bench preview#10

kube-bench

GitHubaquasecurity/kube-bench
8.1khace 1 mes
kube-linter preview#11

kube-linter

GitHubstackrox/kube-linter
3.5khace 3 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1021 resultados
CVE-2023-4800 preview

CVE-2023-4800

GitHubb0marek/cve-2023-4800

Repositorio para la vulnerabilidad CVE-2023-4800.

authentication-authorizationvulnerability-analysisinformation-gathering+2
hace 3 años
log4j-scanner preview

log4j-scanner

GitHubname/log4j-scanner

Descubre la vulnerabilidad Log4Shell [CVE-2021-44832]
static-analysisvulnerability-scannersvulnerability-analysis+3
1hace 3 años
CVE-2020-12077 preview

CVE-2020-12077

GitHubrandomrobbiebf/cve-2020-12077

MapPress Maps Pro < 2.53.9 - Ejecución Remota de Código (RCE) debido a Control de Acceso Incorrecto en AJAX Actions

vulnerability-analysiscode-analysisexploitation+3
1hace 3 años
CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below preview

CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below

GitHubleekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below

Prueba de concepto para CVE-2023-37756: requisitos de contraseña débiles en el centro de administración de i-doit Pro que permiten fuerza bruta en el…

password-attacksvulnerability-analysisexploitation+3
1hace 3 años
CVE-2023-37755---Hardcoded-Admin-Credential-in-i-doit-Pro-25-and-below preview

CVE-2023-37755---Hardcoded-Admin-Credential-in-i-doit-Pro-25-and-below

GitHubleekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below

Prueba de concepto para CVE-2023-37755: credenciales de administrador codificadas (admin/admin) en i-doit Pro 25 y versiones anteriores, que permiten…

password-attacksvulnerability-analysisexploitation+3
hace 3 años
CVE-2023-27524 preview

CVE-2023-27524

GitHubhorizon3ai/cve-2023-27524

PoC básico para CVE-2023-27524: Configuración predeterminada insegura en Apache Superset

vulnerability-analysisexploitationweb-application-exploitation+3
113hace 3 años
CVE-H3C-Report preview

CVE-H3C-Report

GitHubkuangxiaotu/cve-h3c-report

Exploit PoC para CVE-2023-5142 dirigido a los routers de la serie GR de H3C con una vulnerabilidad de recorrido de directorios sin autenticación para…
vulnerability-analysisexploitationweb-application-exploitation+2
hace 3 años
CVE-2023-41508 preview

CVE-2023-41508

GitHubredblueteam/cve-2023-41508

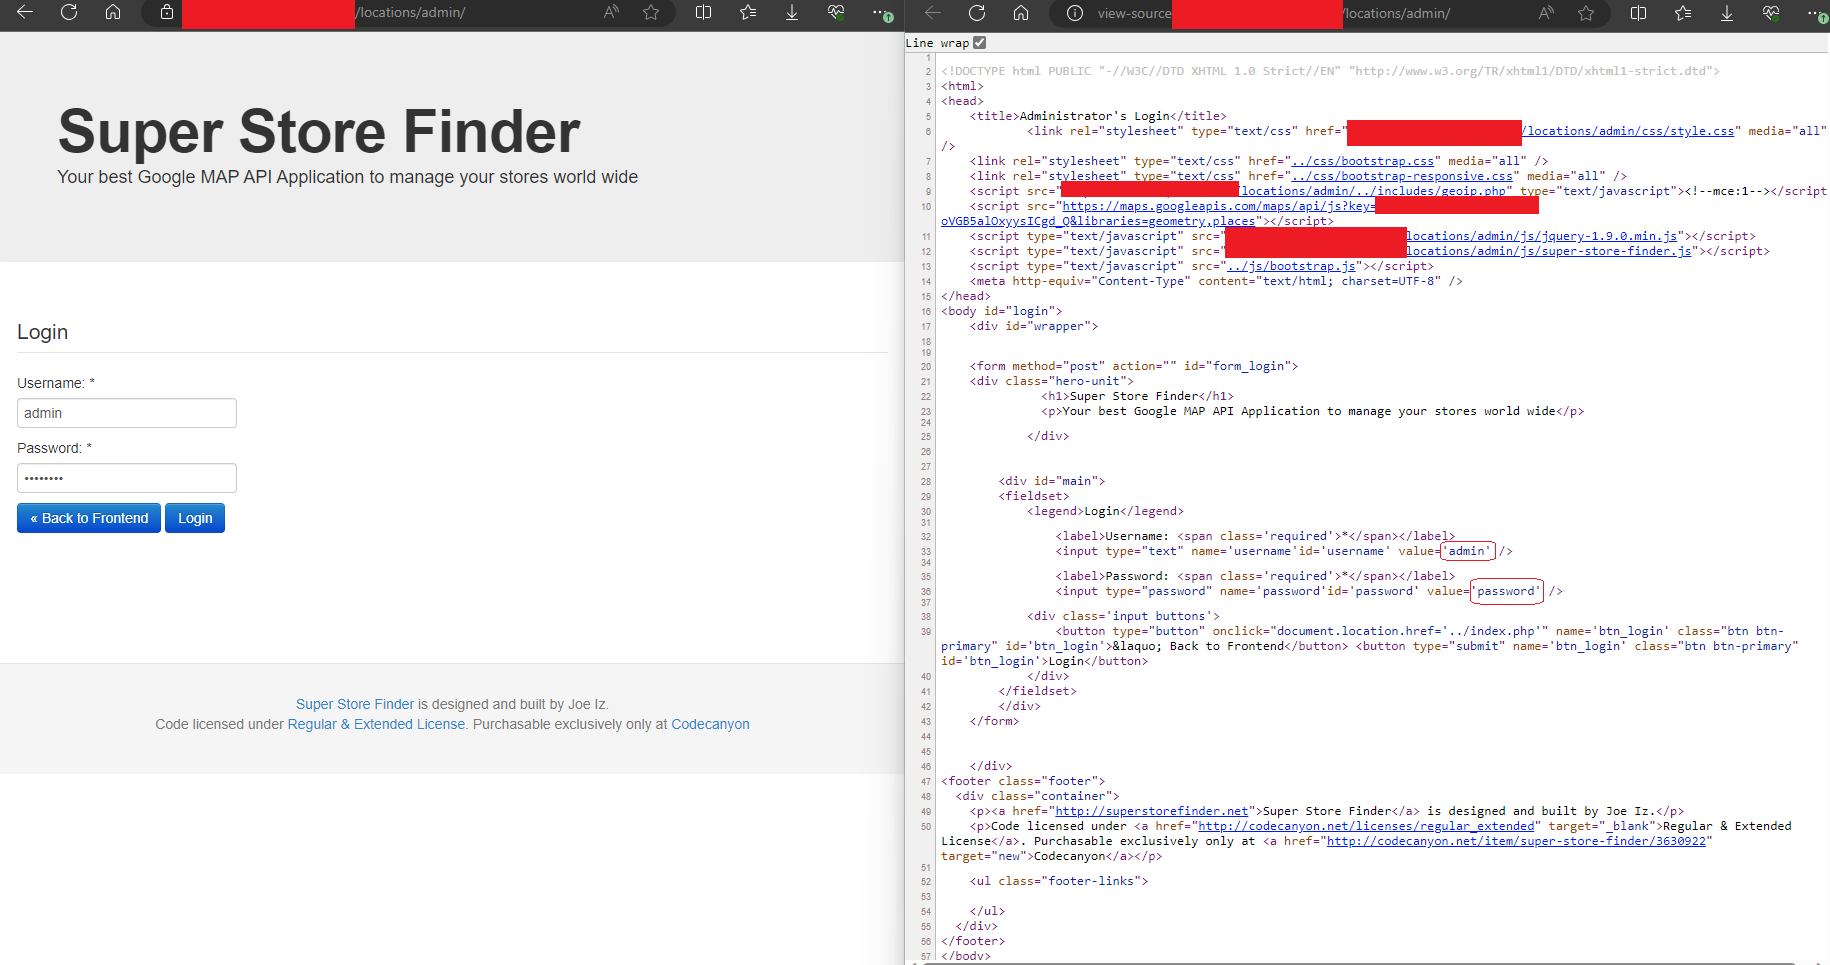
CVE-2023-41508 - Una contraseña embebida en Super Store Finder v3.6 permite a los atacantes acceder al panel de administración.

privilege-escalationvulnerability-analysisexploitation+3
1hace 3 años
sast-scan preview

sast-scan

GitHubshiftleftsecurity/sast-scan

Scan es una herramienta DevSecOps gratuita y de código abierto para realizar pruebas de seguridad basadas en análisis estático de sus aplicaciones y…
static-analysisvulnerability-scannerscontainer-security+6
879hace 3 años
CVE-2020-10132 preview

CVE-2020-10132

GitHubinfosec4fun/cve-2020-10132

CVE-2020-10132 - El producto SearchBlox anterior a V-9.1 es vulnerable a una mala configuración de CORS.

vulnerability-analysisinformation-gatheringweb-security+2
hace 3 años
CVE-2020-10130 preview

CVE-2020-10130

GitHubinfosec4fun/cve-2020-10130

CVE-2020-10130 - SearchBlox Product antes de V-9.1 es vulnerable a un bypass de la lógica de negocio.

authentication-authorizationvulnerability-analysisexploitation+2
hace 3 años
fixcve2023_39526_2023_39527 preview

fixcve2023_39526_2023_39527

GitHubdnkhack/fixcve2023_39526_2023_39527

Prestashop corrige las vulnerabilidades CVE-2023-39526 y CVE-2023-39527
vulnerability-analysiscode-analysisweb-security+2
3hace 3 años
CVE-2021-25032 preview

CVE-2021-25032

GitHubrandomrobbiebf/cve-2021-25032

PublishPress Capabilities < 2.3.1 - Actualización no autenticada de opciones arbitrarias que compromete el blog
vulnerability-analysisexploitationweb-application-exploitation+3
hace 3 años
CVE-2022-0952 preview

CVE-2022-0952

GitHubrandomrobbiebf/cve-2022-0952

Mapa del sitio por click5 < 1.0.36 - Actualización de Opciones Arbitrarias sin Autenticación

authentication-authorizationvulnerability-analysisexploitation+3
5hace 3 años
CVE-2023-39144 preview

CVE-2023-39144

GitHubcduram/cve-2023-39144

Divulgación de CVE-2023-39144: exposición de contraseñas en texto claro en las páginas de administración del dispositivo Element55 Maketime, lo que…
password-crackingvulnerability-analysisexploitation+3
hace 3 años
CVE-2023-36168 preview

CVE-2023-36168

GitHubtrailer2/cve-2023-36168

Un problema en AVG AVG Anti-Spyware v.7.5 permite a un atacante ejecutar código arbitrario mediante un script manipulado hacia el componente guard.exe
privilege-escalationvulnerability-analysisexploitation+1
11hace 3 años
CVE-2023-36165 preview

CVE-2023-36165

GitHubtrailer2/cve-2023-36165

Un problema en MiniTool Partition Wizard ShadowMaker v.12.7 permite a un atacante ejecutar código arbitrario y obtener privilegios a través del…

privilege-escalationvulnerability-analysisexploitation+1
hace 3 años
hackguard preview

hackguard

GitHubmachine1337/hackguard

Escáner rápido de vulnerabilidades en aplicaciones web escrito en python3

vulnerability-scannersweb-vulnerability-scannersinformation-gathering+3
29hace 3 años
Anterior1…383940…57Siguiente







