Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
hackguard — Escáner rápido de vulnerabilidades en aplicaciones web escrito en python3 | Kitploit

Herramientas/GitHubGitHub/machine1337/hackguard
Escáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebRecopilación de InformaciónSeguridad WebPruebas de PenetraciónMala Configuración
GitHubmachine1337/hackguard

hackguard

Escáner rápido de vulnerabilidades en aplicaciones web escrito en python3

Ver Repositorio
29533hace 3 añosRevisado por Kitploit
Sitio web
Compartir

hackguard

ESCÁNER RÁPIDO DE VULNERABILIDADES EN APLICACIONES WEB ftyp fyp1 Untitled
Requisitos:

  1. Asegúrate de que python3 esté instalado en windows o en Linux
  2. Para Windows: python -m pip install -r requirements.txt
  3. Para Linux: python3 -m pip install -r requirements.txt

Instalación:

    1. Para usuarios de Linux:
    a) git clone https://github.com/machine1337/hackguard.git
    b) cd hackguard
    c) python3 -m pip install -r requirements.txt
    
   2. Para usuarios de Windows:
   a) Descarga python3 en windows e instálalo
   b) git clone https://github.com/machine1337/hackguard.git
   c) python -m pip install -r requirements.txt

Uso:

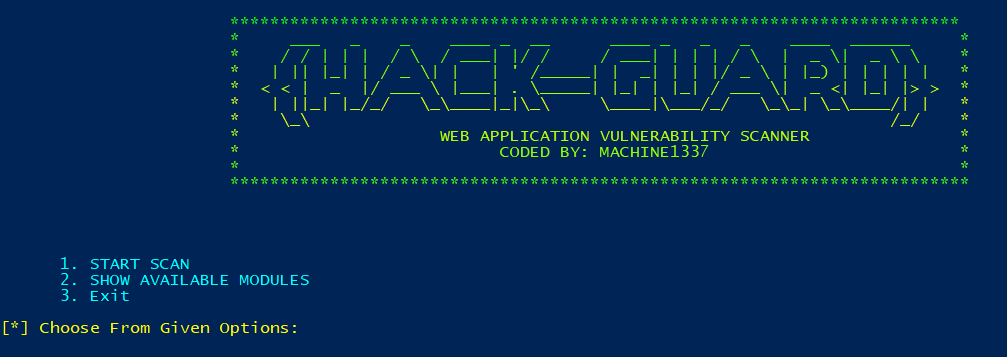
    1. python3 main.py
    2. Elige de las opciones dadas: 1 o 2
    3. Asegúrate de que tu dominio se vea como (site.com)

Nota:

    1. En la carpeta de payloads, puedes reemplazar los payloads predeterminados con
       tus propios payloads personalizados, pero los nombres de archivo de los payloads predeterminados no deben cambiarse.

Video de demostración:

https://github.com/machine1337/hackguard/assets/82051128/edbbafac-e619-42cd-b36f-28b430615243

Características:

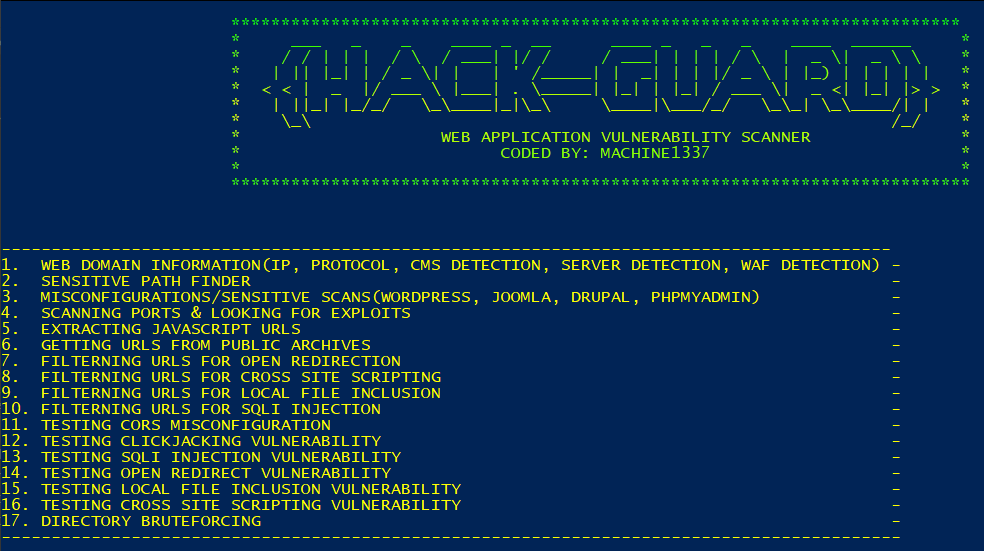
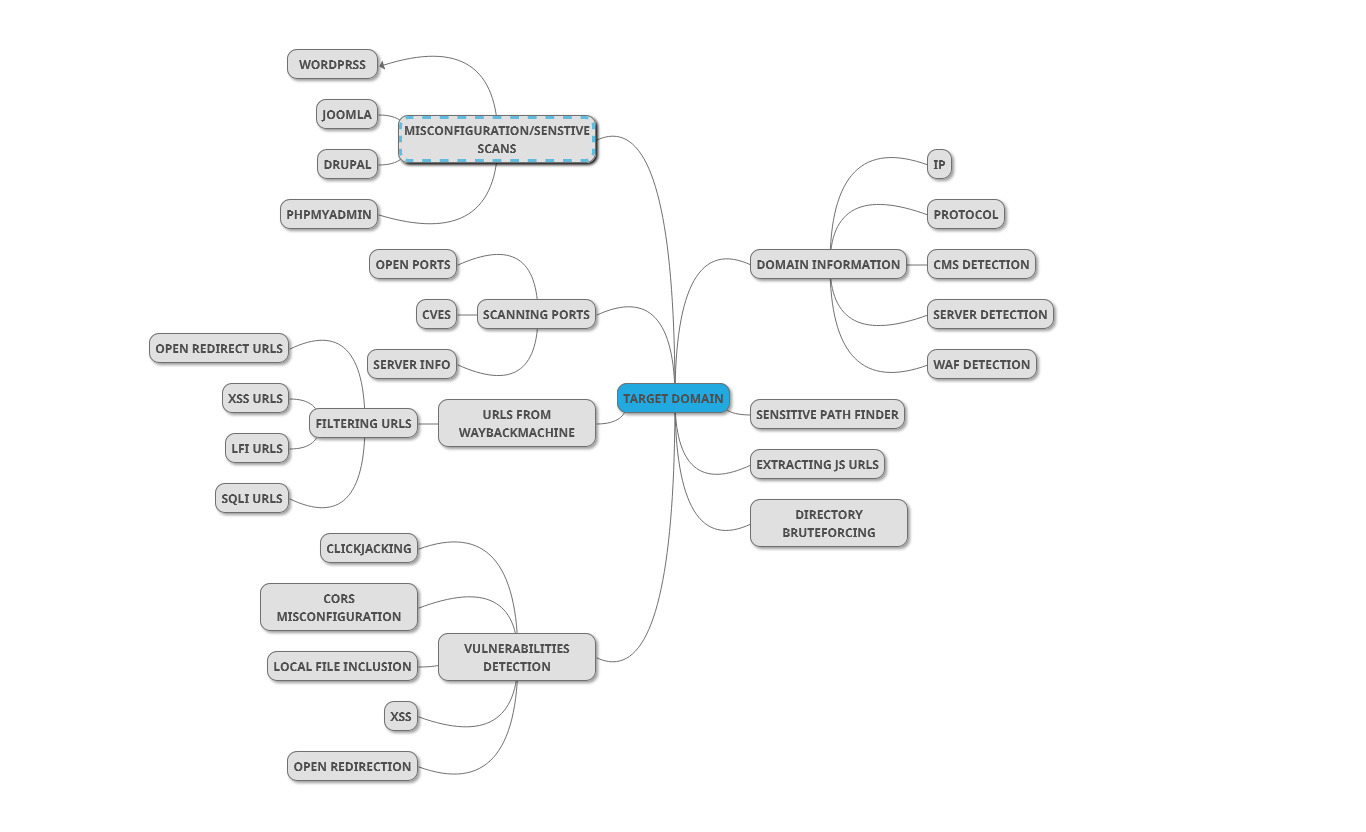
 1.  INFORMACIÓN DEL DOMINIO WEB (IP, PROTOCOLO, DETECCIÓN DE CMS, DETECCIÓN DE SERVIDOR, DETECCIÓN DE WAF)
 2.  BUSCADOR DE RUTAS SENSIBLES
 3.  ESCANEOS DE MALA CONFIGURACIÓN/SENSIBLES (WORDPRESS, JOOMLA, DRUPAL, PHPMYADMIN)
 4.  ESCANEO DE PUERTOS Y BÚSQUEDA DE EXPLOITS
 5.  EXTRACCIÓN DE URLS DE JAVASCRIPT
 6.  OBTENCIÓN DE URLS DE ARCHIVOS PÚBLICOS
 7.  FILTRADO DE URLS PARA REDIRECCIÓN ABIERTA
 8.  FILTRADO DE URLS PARA CROSS SITE SCRIPTING
 9.  FILTRADO DE URLS PARA INCLUSIÓN DE ARCHIVOS LOCALES
10. FILTRADO DE URLS PARA INYECCIÓN SQL
11. PRUEBA DE MALA CONFIGURACIÓN CORS
12. PRUEBA DE VULNERABILIDAD DE CLICKJACKING
13. PRUEBA DE VULNERABILIDAD DE INYECCIÓN SQL
14. PRUEBA DE VULNERABILIDAD DE REDIRECCIÓN ABIERTA
15. PRUEBA DE VULNERABILIDAD DE INCLUSIÓN DE ARCHIVOS LOCALES
16. PRUEBA DE VULNERABILIDAD DE CROSS SITE SCRIPTING
17. FUERZA BRUTA DE DIRECTORIOS

Probado en:

    1. Windows
    2. Sistemas operativos basados en Linux

PENDIENTE:

   1. Se agregarán funciones de Auto-Exploit.
   2. se hará más confiable.
   3. y así sucesivamente...

Contacto:

  Grupo de Telegram: https://t.me/machine1337

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →