
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 rxerium/cve-2025-61882-cve-2025-61884
Detección para CVE-2025-61882 y CVE-2025-61884
 horizon3ai/backup_dc_registry
Un simple POC que abusa de los privilegios de Backup Operator para volcar de forma remota SAM, SYSTEM y SECURITY.
 bishopfox/badpods
Una colección de manifiestos que crearán pods con privilegios elevados.
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - Cross-Site Scripting Almacenado No Autenticado
 synacktiv/action-octoscan
📦 :octocat: Una GitHub Action que realiza un escaneo de seguridad de tus GitHub Actions.
 synacktiv/eos
Enemies Of Symfony - Saqueador de Symfony en modo debug
 jaeles-project/jaeles-signatures
Firma por defecto para Jaeles Scanner
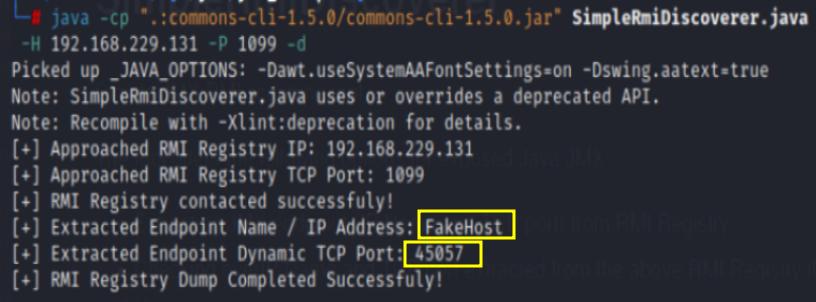 marcin-wolak/simplermidiscoverer
Herramienta simple de escaneo JMX RMI
 jas502n/dbconfigreader
El sistema OA ecology de 泛微 presenta una vulnerabilidad de divulgación de información de configuración de la base de datos en su interfaz.
 synacktiv/ouned
El proyecto OUned automatiza la explotación de las ACL de Unidades Organizativas de Active Directory mediante envenenamiento de gPLink.
 synacktiv/sccmsecrets
SCCMSecrets.py tiene como objetivo explotar la distribución de políticas de SCCM para la recolección de credenciales, el acceso inicial y el…
 aquasecurity/trivy-enforcer
[EXPERIMENTAL] Operador de Kubernetes para el aseguramiento de imágenes
 knqyf263/redis-exploitation
CONFIG SET
 ianxtianxt/dbscanner
Detección por lotes de acceso no autorizado + contraseñas débiles
 ianxtianxt/mongodb-redis-scan
Script de escaneo anónimo mongodb-redis, compatible con el escaneo anónimo de mongodb y redis.
 synacktiv/gpoparser
gpoParser es una herramienta diseñada para extraer y analizar configuraciones aplicadas mediante objetos de directiva de grupo (GPO) en un entorno de…
 synacktiv/kcmapper
KcMapper es una herramienta de auditoría de seguridad para Keycloak. Exporta la configuración de tu Keycloak (realms, clients, users, roles, etc.) a…
 synacktiv/octoscan
Octoscan es un escáner estático de vulnerabilidades para flujos de trabajo de GitHub Actions.








