
 synacktiv/action-octoscan
📦 :octocat: Una GitHub Action que realiza un escaneo de seguridad de tus GitHub Actions.

Una GitHub Action que realiza un escaneo de seguridad de tus GitHub actions.
Esta acción está basada en octoscan
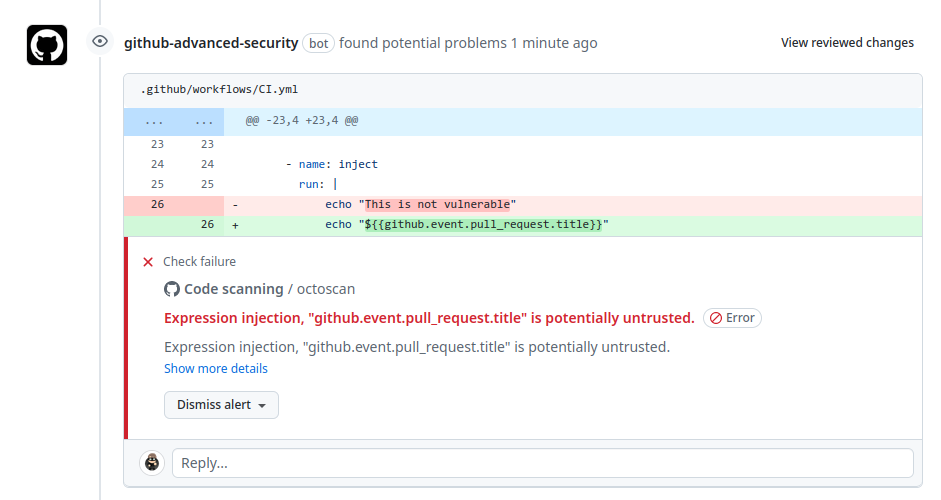

Aquí tienes un ejemplo básico de cómo usar esta acción. Esto funcionará tanto para eventos push como pull_request.
---
name: Octoscan

on:
  workflow_dispatch:
  pull_request:
    paths:
      - '.github/workflows/*'
  push:
    paths:
      - '.github/workflows/*'

permissions:
  security-events: write
  actions: read
  contents: read

jobs:
  octoscan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout code
        uses: actions/checkout@v4

      - id: octoscan
        name: Run octoscan
        uses: synacktiv/action-octoscan@v1

      - name: Upload SARIF file to GitHub
        uses: github/codeql-action/upload-sarif@v3
        with:
          sarif_file: "${{steps.octoscan.outputs.sarif_output}}"
          category: octoscan
La acción descarga octoscan desde sus releases cuando se ejecuta, por lo que synacktiv/action-octoscan@v1 siempre ejecuta la última versión de octoscan, sin nada que actualizar.
Para reproducir una ejecución, fija octoscan con la entrada version y la acción con un SHA de commit:
- uses: synacktiv/action-octoscan@<commit sha>
  with:
    version: v0.1.7
El binario se verifica con el SHA256SUMS de la release (las releases publicadas antes de que existieran no se verifican).
Los resultados de seguridad se pueden revisar en la pestaña de seguridad del código si tienes acceso de escritura en el repositorio de destino:
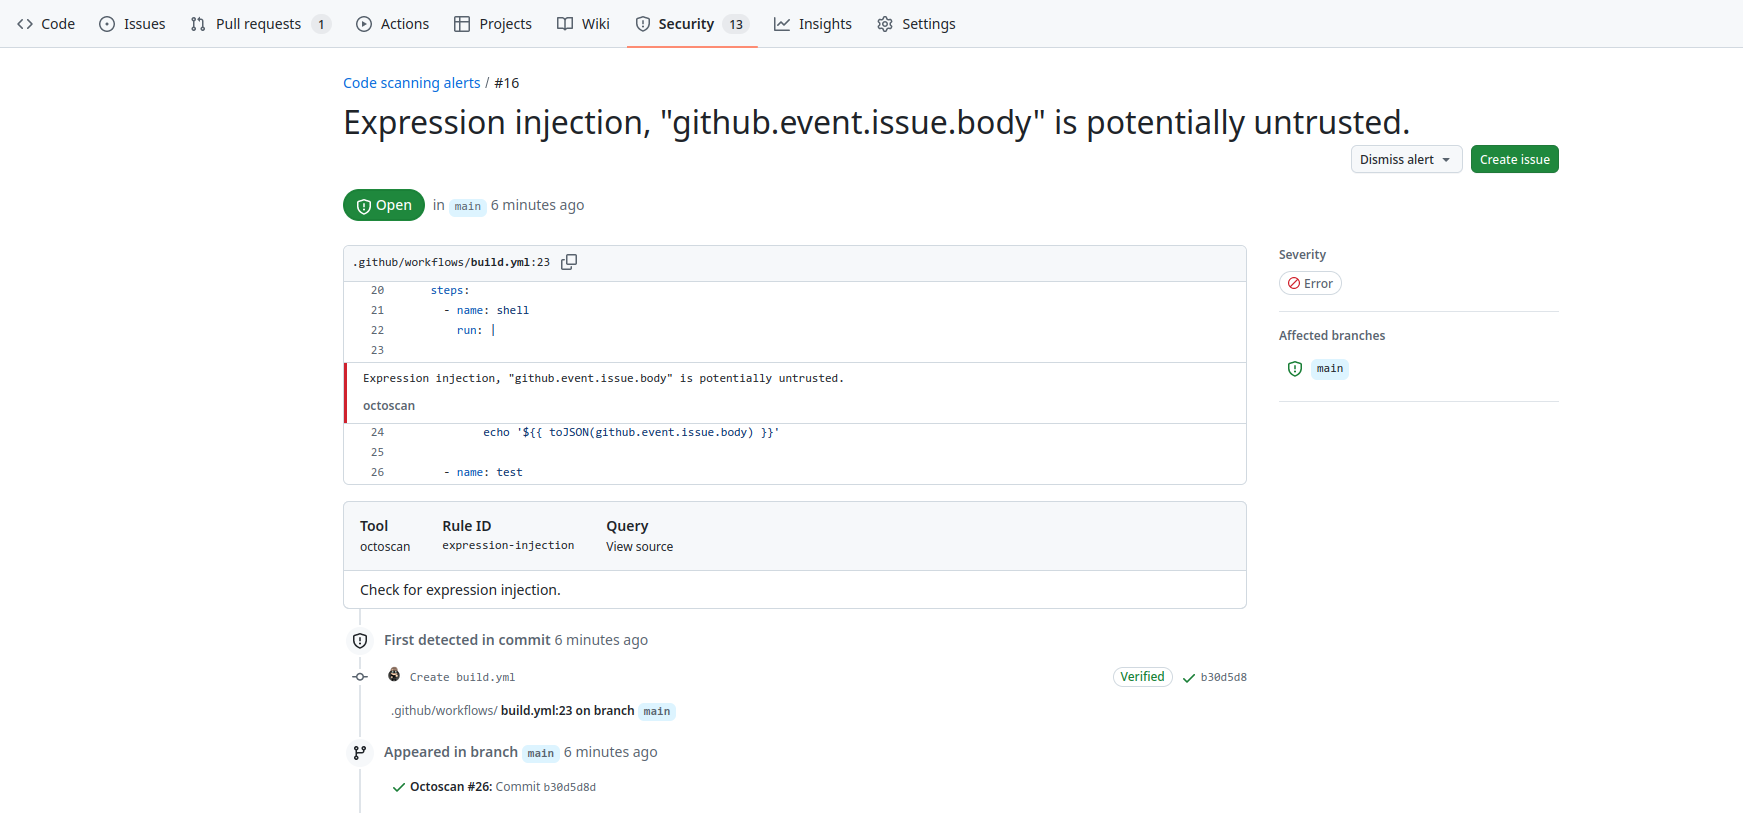
O directamente en la pull request:
Los inputs se basan en las opciones de octoscan, puedes encontrarlas aquí.
Los siguientes son opcionales como claves de step.with:
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
