
 synacktiv/octoscan
Octoscan es un escáner estático de vulnerabilidades para flujos de trabajo de GitHub Actions.

Octoscan es un escáner estático de vulnerabilidades para flujos de trabajo de GitHub Actions.

Los flujos de trabajo vulnerables para cada regla están en testdata; para probar las reglas: ./octoscan scan testdata.
$ go mod tidy
$ go build
O con docker:
$ docker pull ghcr.io/synacktiv/octoscan:latest
Octoscan se puede ejecutar contra un repositorio git local o puede descargar todos los flujos de trabajo con la acción dl:
$ octoscan dl -h
Octoscan.

Usage:
	octoscan dl [options] --org <org> [--repo <repo> --token <pat> --default-branch --max-branches <num> --path <path> --output-dir <dir> --include-archives]

Options:
	-h, --help  						Show help
	-d, --debug  						Debug output
	--verbose  						Verbose output
	--org <org>  						Organizations to target
	--repo <repo>  						Repository to target
	--token <pat>  						GHP to authenticate to GitHub
	--default-branch  					Only download workflows from the default branch
	--max-branches <num>  					Limit the number of branches to download
	--path <path>  						GitHub file path to download [default: .github/workflows]
	--output-dir <dir>  					Output dir where to download files [default: octoscan-output]
	--include-archives  					Also download archived repositories
./octoscan dl --token ghp_<token> --org apache --repo incubator-answer
Si no sabes qué ejecutar, simplemente ejecuta esto:
./octoscan scan path/to/repos/ --disable-rules shellcheck,local-action --filter-triggers external
Reducirá los falsos positivos y proporcionará los resultados más interesantes.
Si has descargado los workflows con el comando dl, es posible que tengas workflows duplicados, ya que por defecto octoscan descargará todos los workflows de todas las ramas. Para eliminar los workflows duplicados y acelerar el análisis, puedes usar el comando fdupes antes de ejecutar el análisis:
fdupes -n -r -N -d path/to/repo
$ octoscan scan -h
octoscan

Usage:
	octoscan scan [options] --list-rules
	octoscan scan [options] <target>
	octoscan scan [options] <target> [--debug-rules --filter-triggers=<triggers> --filter-run --ignore=<pattern> ((--disable-rules | --enable-rules ) <rules>) --config-file <config>]

Options:
	-h, --help
	-v, --version
	-d, --debug
	--verbose
	--format <format>  				Output format, json, sarif or custom template to format error messages in Go template syntax. See https://github.com/rhysd/actionlint/tree/main/docs/usage.md#format
	--oneline 					Use one line per one error. Useful for reading error messages from programs

Args:
	<target>					Target File or directory to scan
	--filter-triggers <triggers>			Scan workflows with specific triggers (comma separated list: "push,pull_request_target" or pre-configured: external/allnopr)
	--filter-run					Search for expression injection only in run shell scripts.
	--ignore <pattern>				Regular expression matching to error messages you want to ignore.
	--disable-rules <rules>				Disable specific rules. Split on ","
	--enable-rules <rules>				Enable specific rules, this will disable all other rules. Split on ","
	--debug-rules					Enable debug rules.
	--config-file <config>				Config file.

Examples:
	$ octoscan scan ci.yml --disable-rules shellcheck,local-action --filter-triggers external
Esta herramienta también se puede utilizar directamente como una GitHub action para escanear tu repositorio en eventos push/pull_request. Para más información, consulta este repositorio.
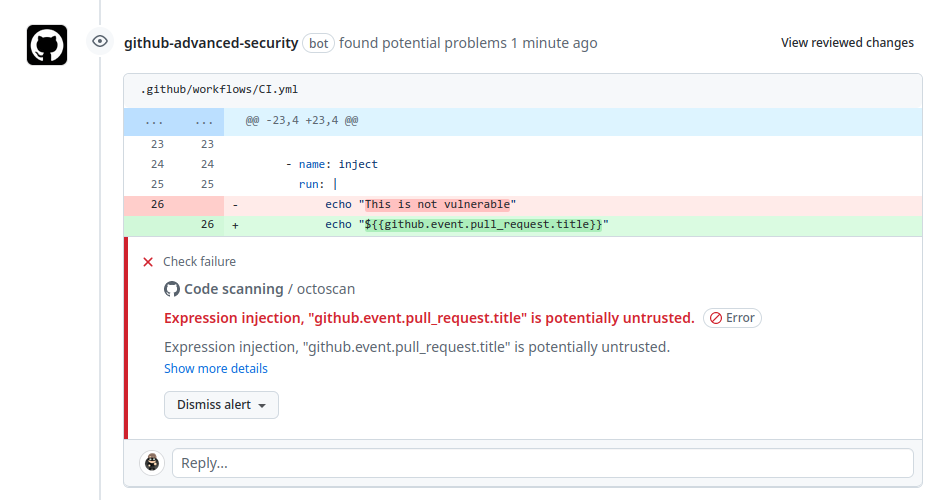
La lista completa de reglas se puede encontrar con este comando:
$ octoscan scan --list-rules
2024/08/07 16:50:48 [INFO] Available rules
- shellcheck
	Checks for shell script sources in "run:" using shellcheck
- credentials
	Checks for credentials in "services:" configuration
- dangerous-action
	Check for dangerous actions.
- dangerous-checkout
	Check for dangerous checkout.
- expression-injection
	Check for expression injection.
- dangerous-write
	Check for dangerous write operation on $GITHUB_OUTPUT or $GITHUB_ENV.
- local-action
	Check for local actions.
- runner-label
	Checks for GitHub-hosted and preset self-hosted runner labels in "runs-on:"
- unsecure-commands
	Check 'ACTIONS_ALLOW_UNSECURE_COMMANDS' env variable.
- known-vulnerability
	Check for known vulnerabilities.
- bot-check
	Check for if statements that are based on a bot identity.
- dangerous-artefact
	Check for workflow that upload artefacts containing sensitive files.
- overprovisioned-secrets
	Check for dumps (toJSON(secrets)) and dynamic accesses (secrets[...]) of the secrets context.
- toctou
	Check for checkouts of a mutable PR reference in workflows triggered after an approval (comment, dispatch, label).
- prompt-injection
	Check for AI agents that process untrusted input, that anyone can trigger or that have dangerous tools.
- unsound-condition
	Check for "if:" conditions that can be bypassed or that are always true.
- debug-external-trigger
	Check for workflow that can be externally triggered.
- debug-artefacts
	Check for workflow that upload artefacts.
- debug-js-exec
	Check for workflow that execute system commands in JS scripts.
- debug-oidc-action
	Check for OIDC actions.
- repo-jacking
	Verify that external actions are pointing to a valid GitHub user or organization.
Disparadores como workflow_run o pull_request_target se ejecutan en un contexto privilegiado, ya que tienen acceso de lectura a los secretos y potencialmente tienen acceso de escritura en el repositorio objetivo. Realizar un checkout explícito del código no confiable provocará que el código del atacante se descargue en dicho contexto.







