
 #1
Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.
Recomendado por Kitploit

 harris21/afot
Herramienta de automatización forense para Windows
 nccgroup/memgrep
Utilidades de búsqueda de memoria
 thomaspoppelgaard/netscaler-ctx697096-checker
Comprobador de solo lectura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica la compilación, las precondiciones de CVE y los riesgos…
 lsecqt/sessionview
Una utilidad portátil en C# para enumerar sesiones de Windows locales y remotas
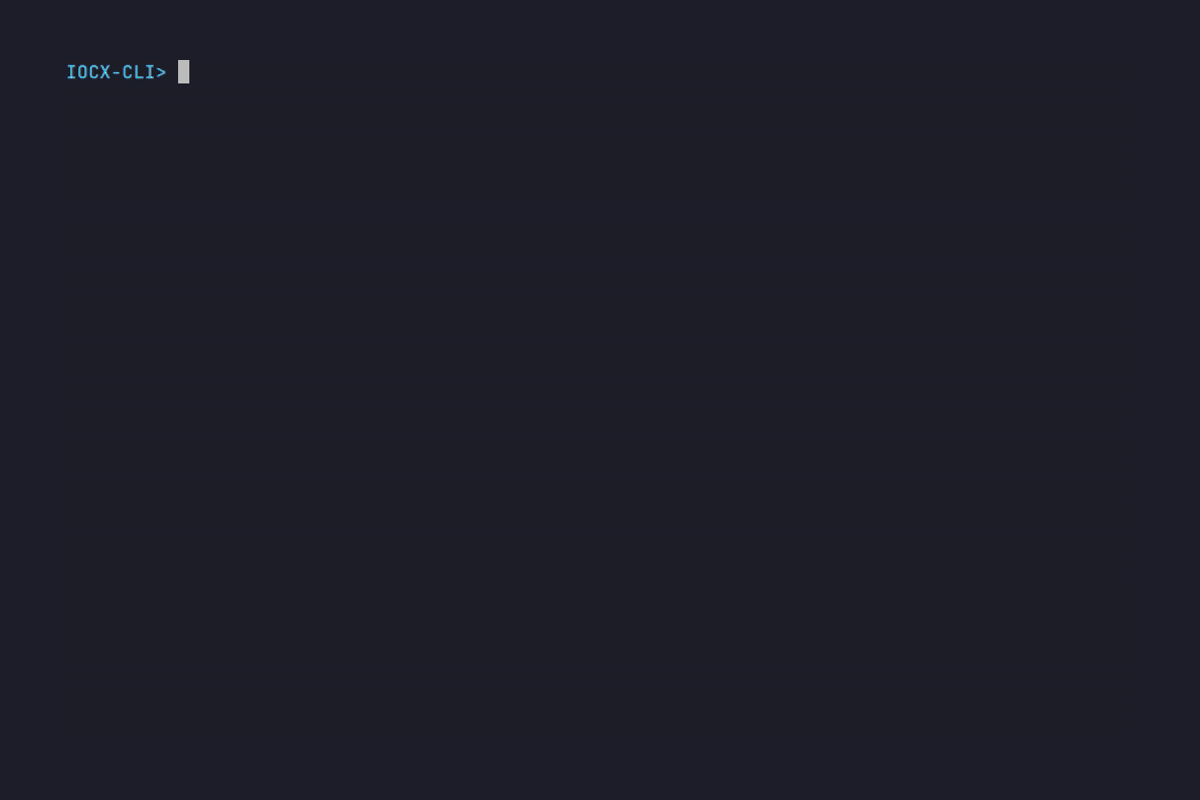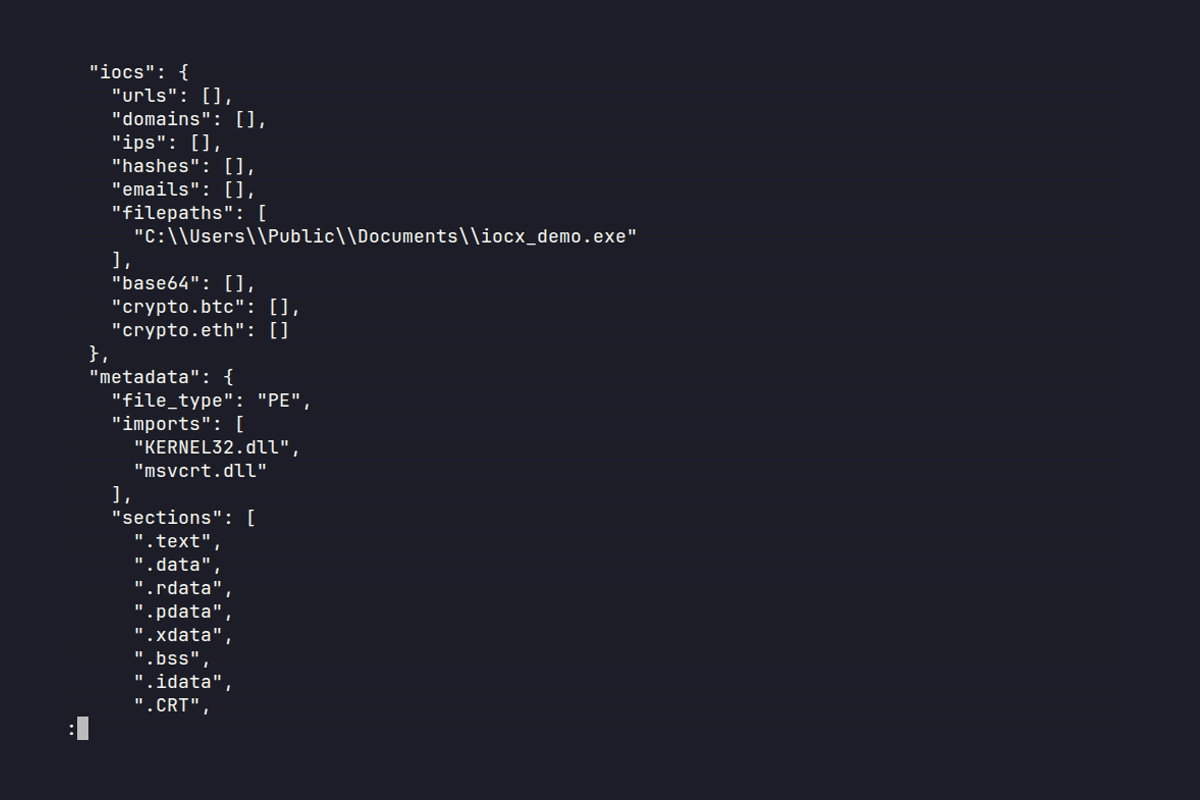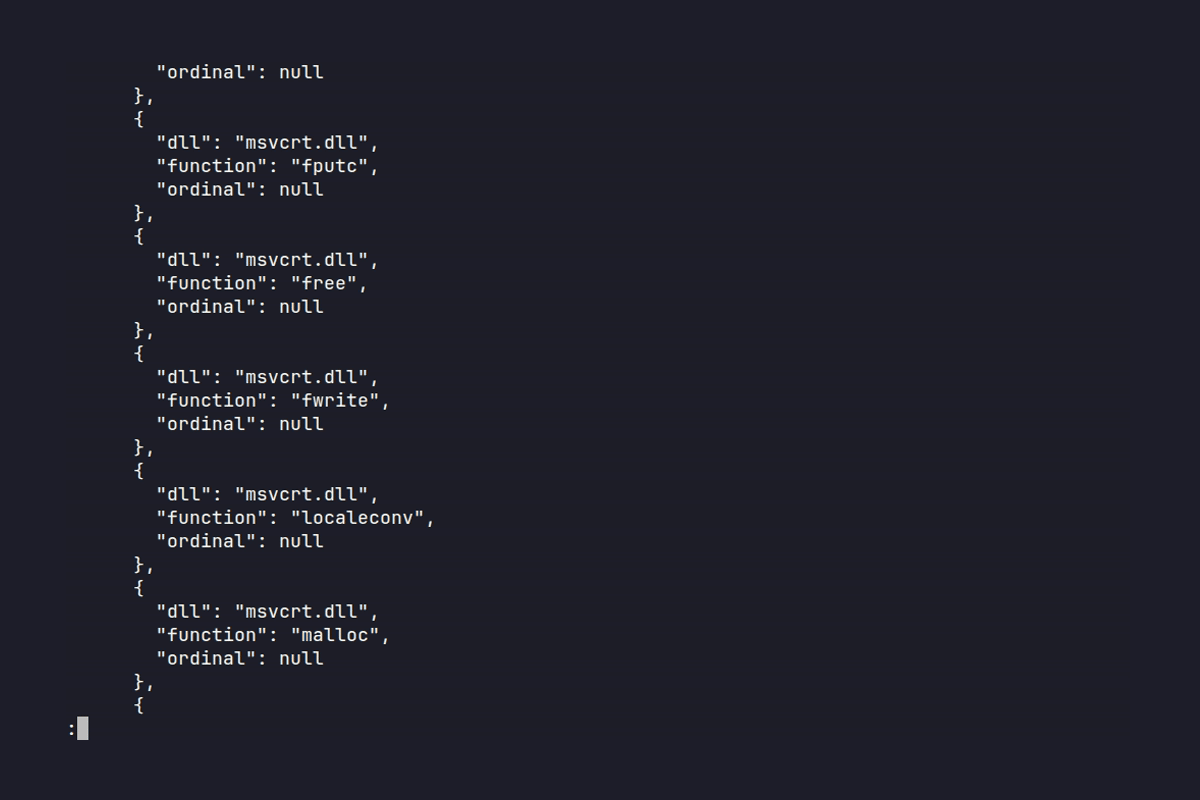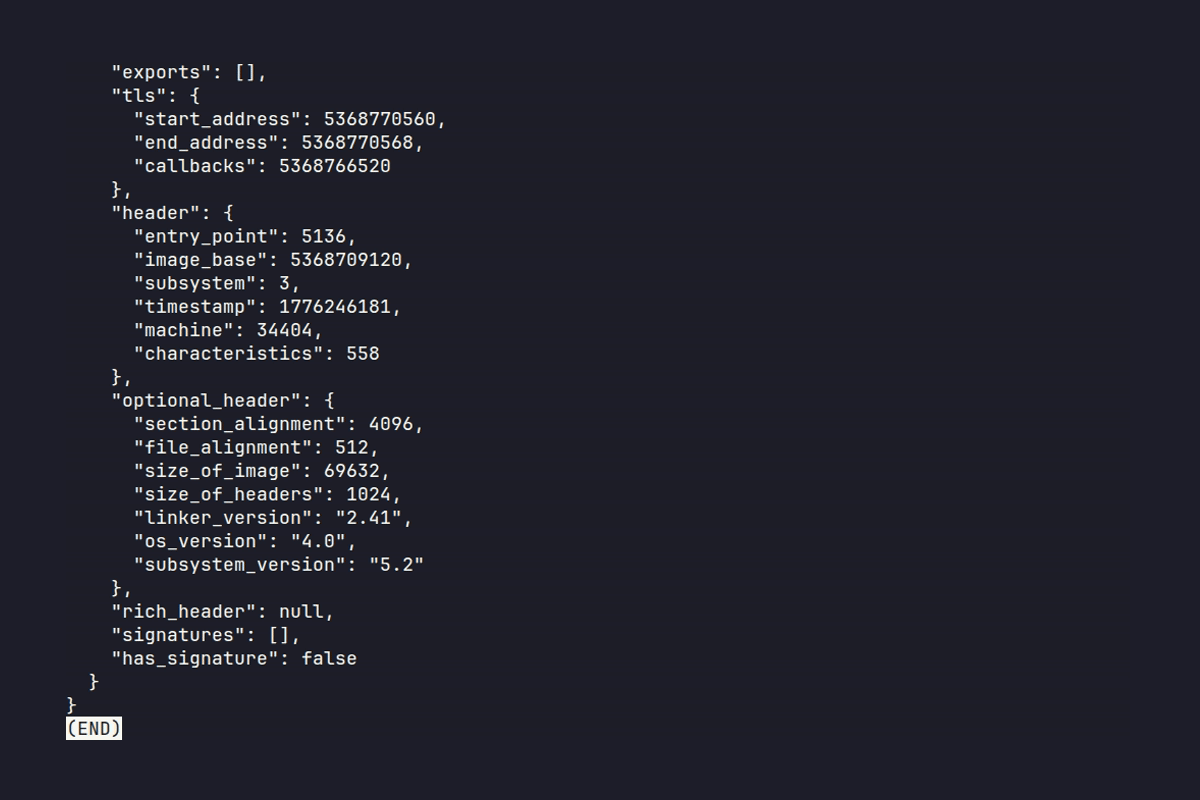 iocx-dev/iocx
Un motor de análisis estático, extensible y determinista, que extrae IOCs de alta señal de binarios PE y texto, construido para la automatización de…
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
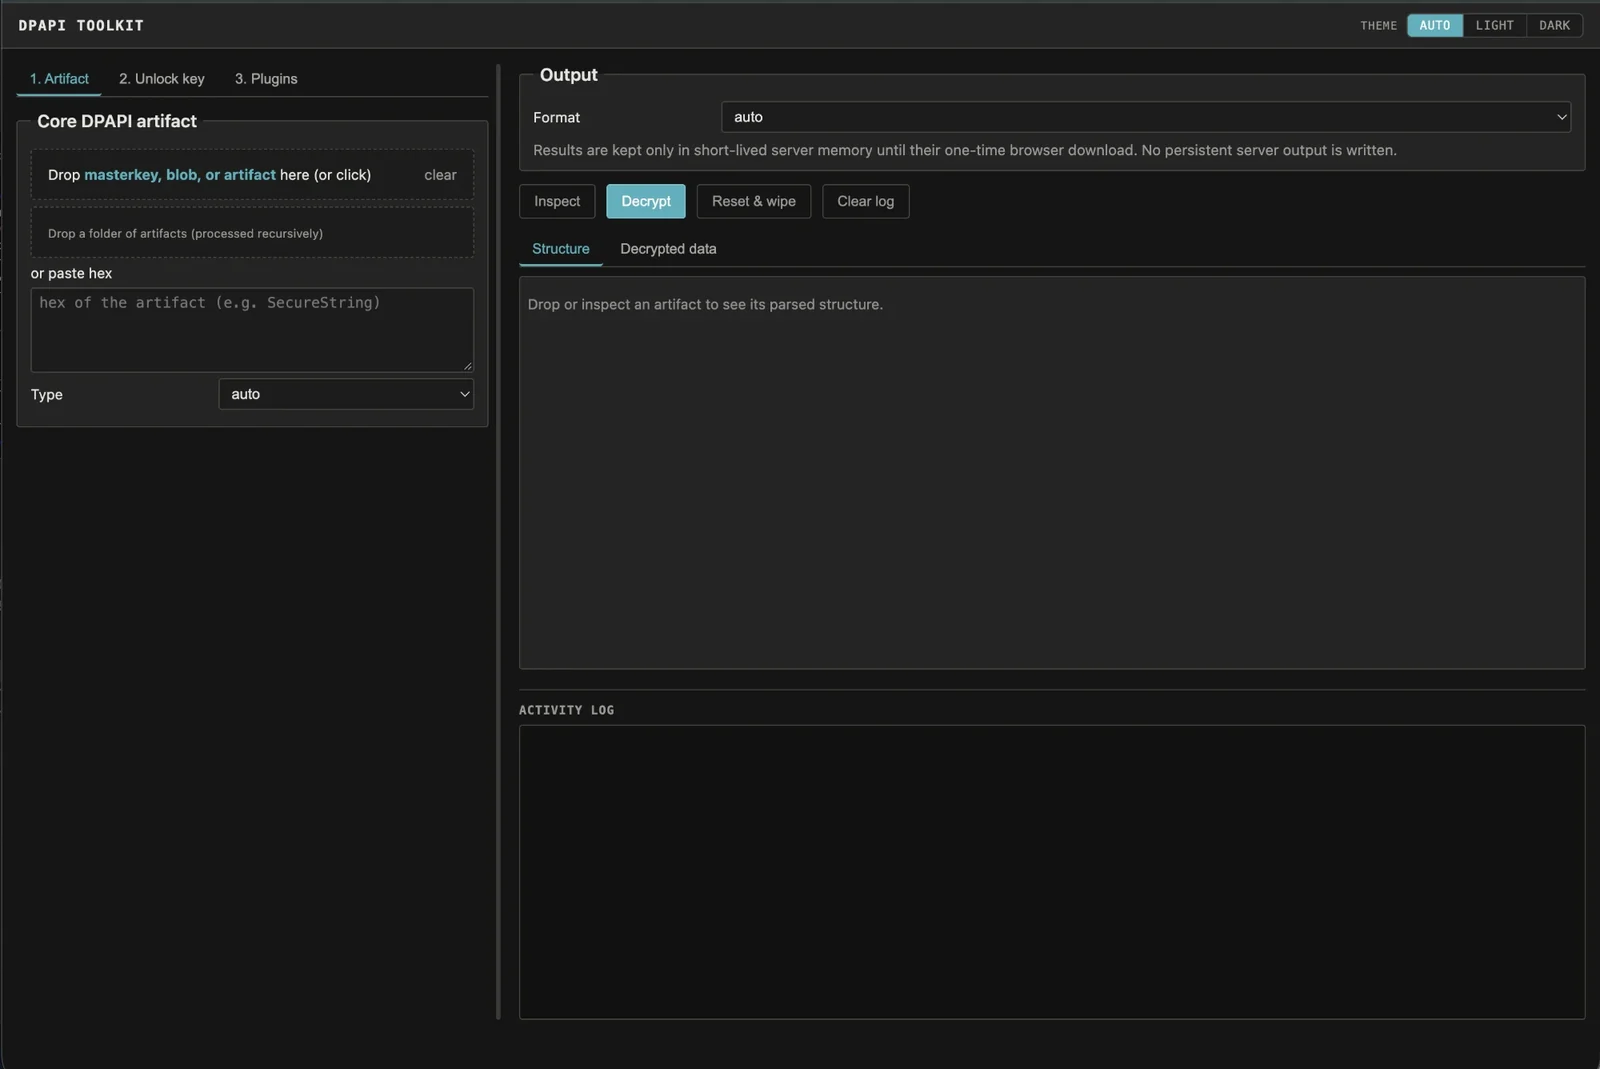 crypt0p3g/dpapi-toolkit
Suelta cualquier artefacto DPAPI de Windows y este identifica el formato y la clave maestra exacta que necesita, luego descifra una vez que…
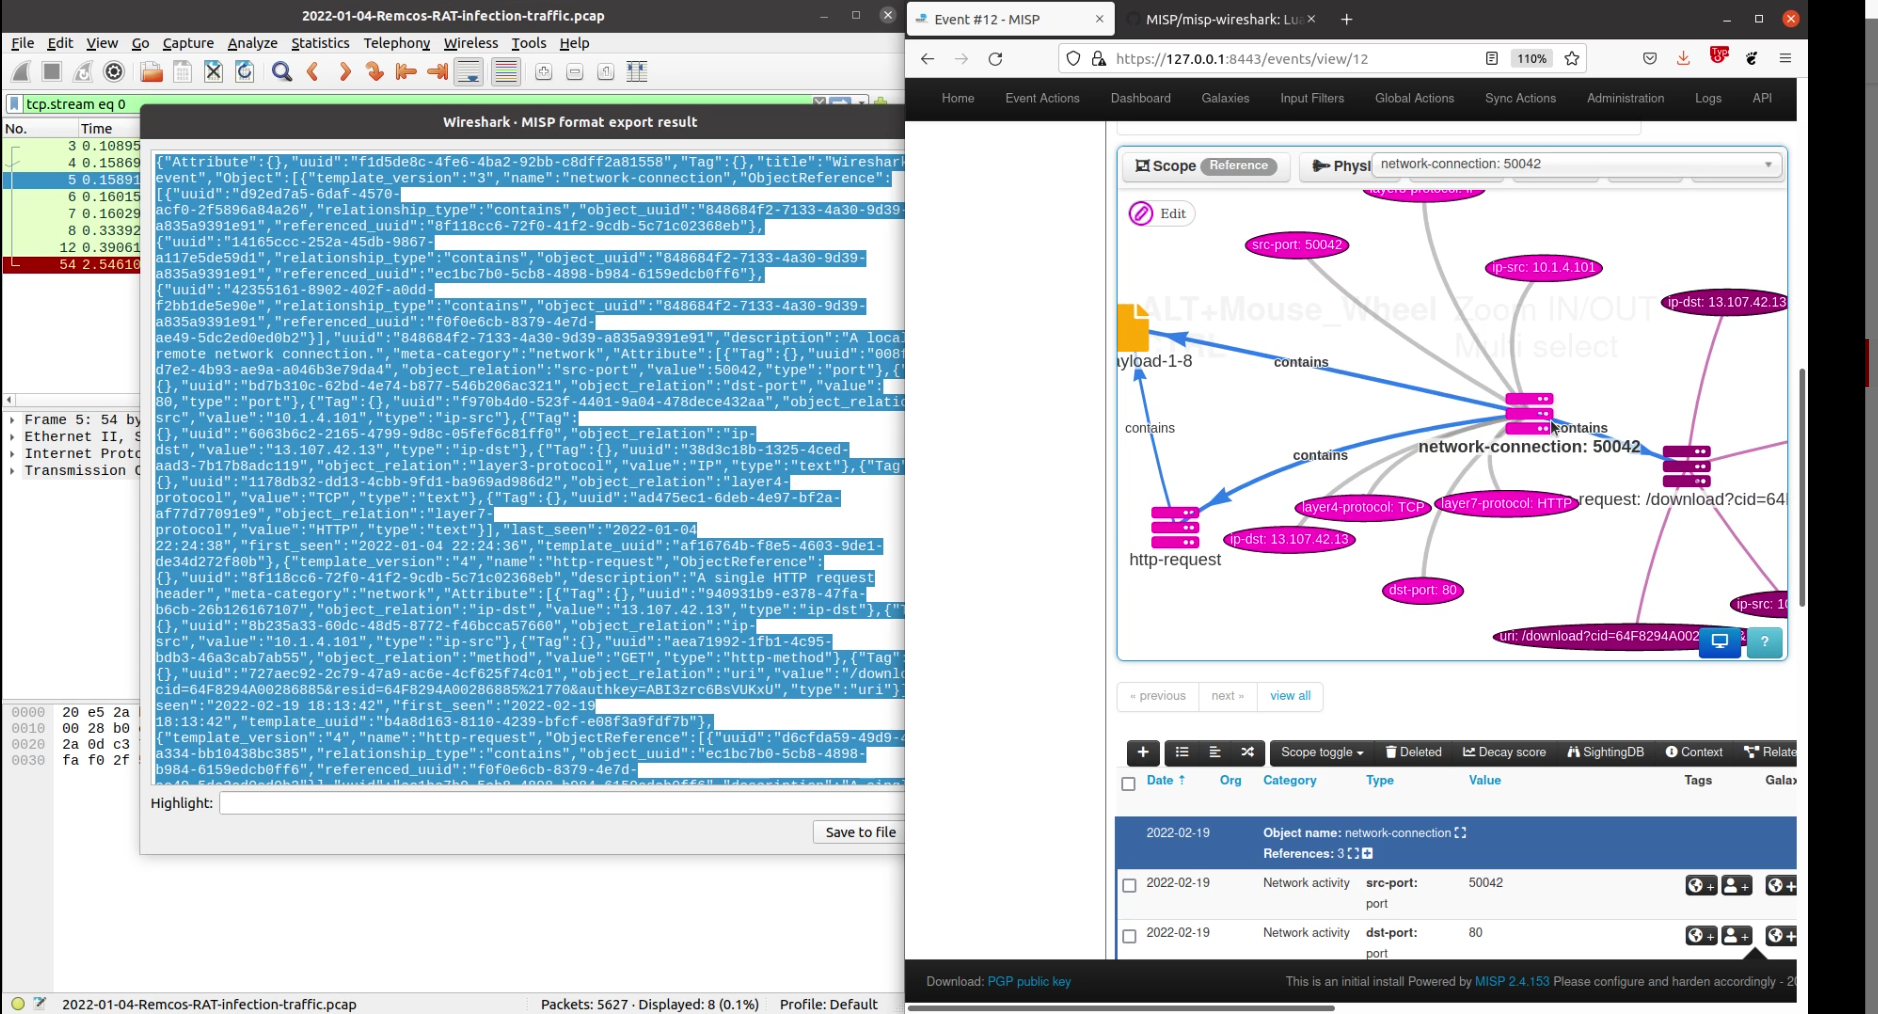 misp/misp-wireshark
Plugin Lua para extraer datos de Wireshark y convertirlos al formato MISP
 piotr-kniaz/eslockdecryptor
Herramienta para recuperar y descifrar archivos cifrados de ES File Explorer (.eslock)
 zephrfish/stompy
Herramienta Timestomp para aplanar los tiempos MAC con una marca de tiempo específica
 bi8d0/driversentinel
DriverSentinel es una herramienta de seguridad desarrollada en Go que detecta controladores maliciosos y vulnerables en sistemas Windows…
 fireeye/cve-2021-44228
Reglas OpenIOC para facilitar la búsqueda de indicadores de compromiso
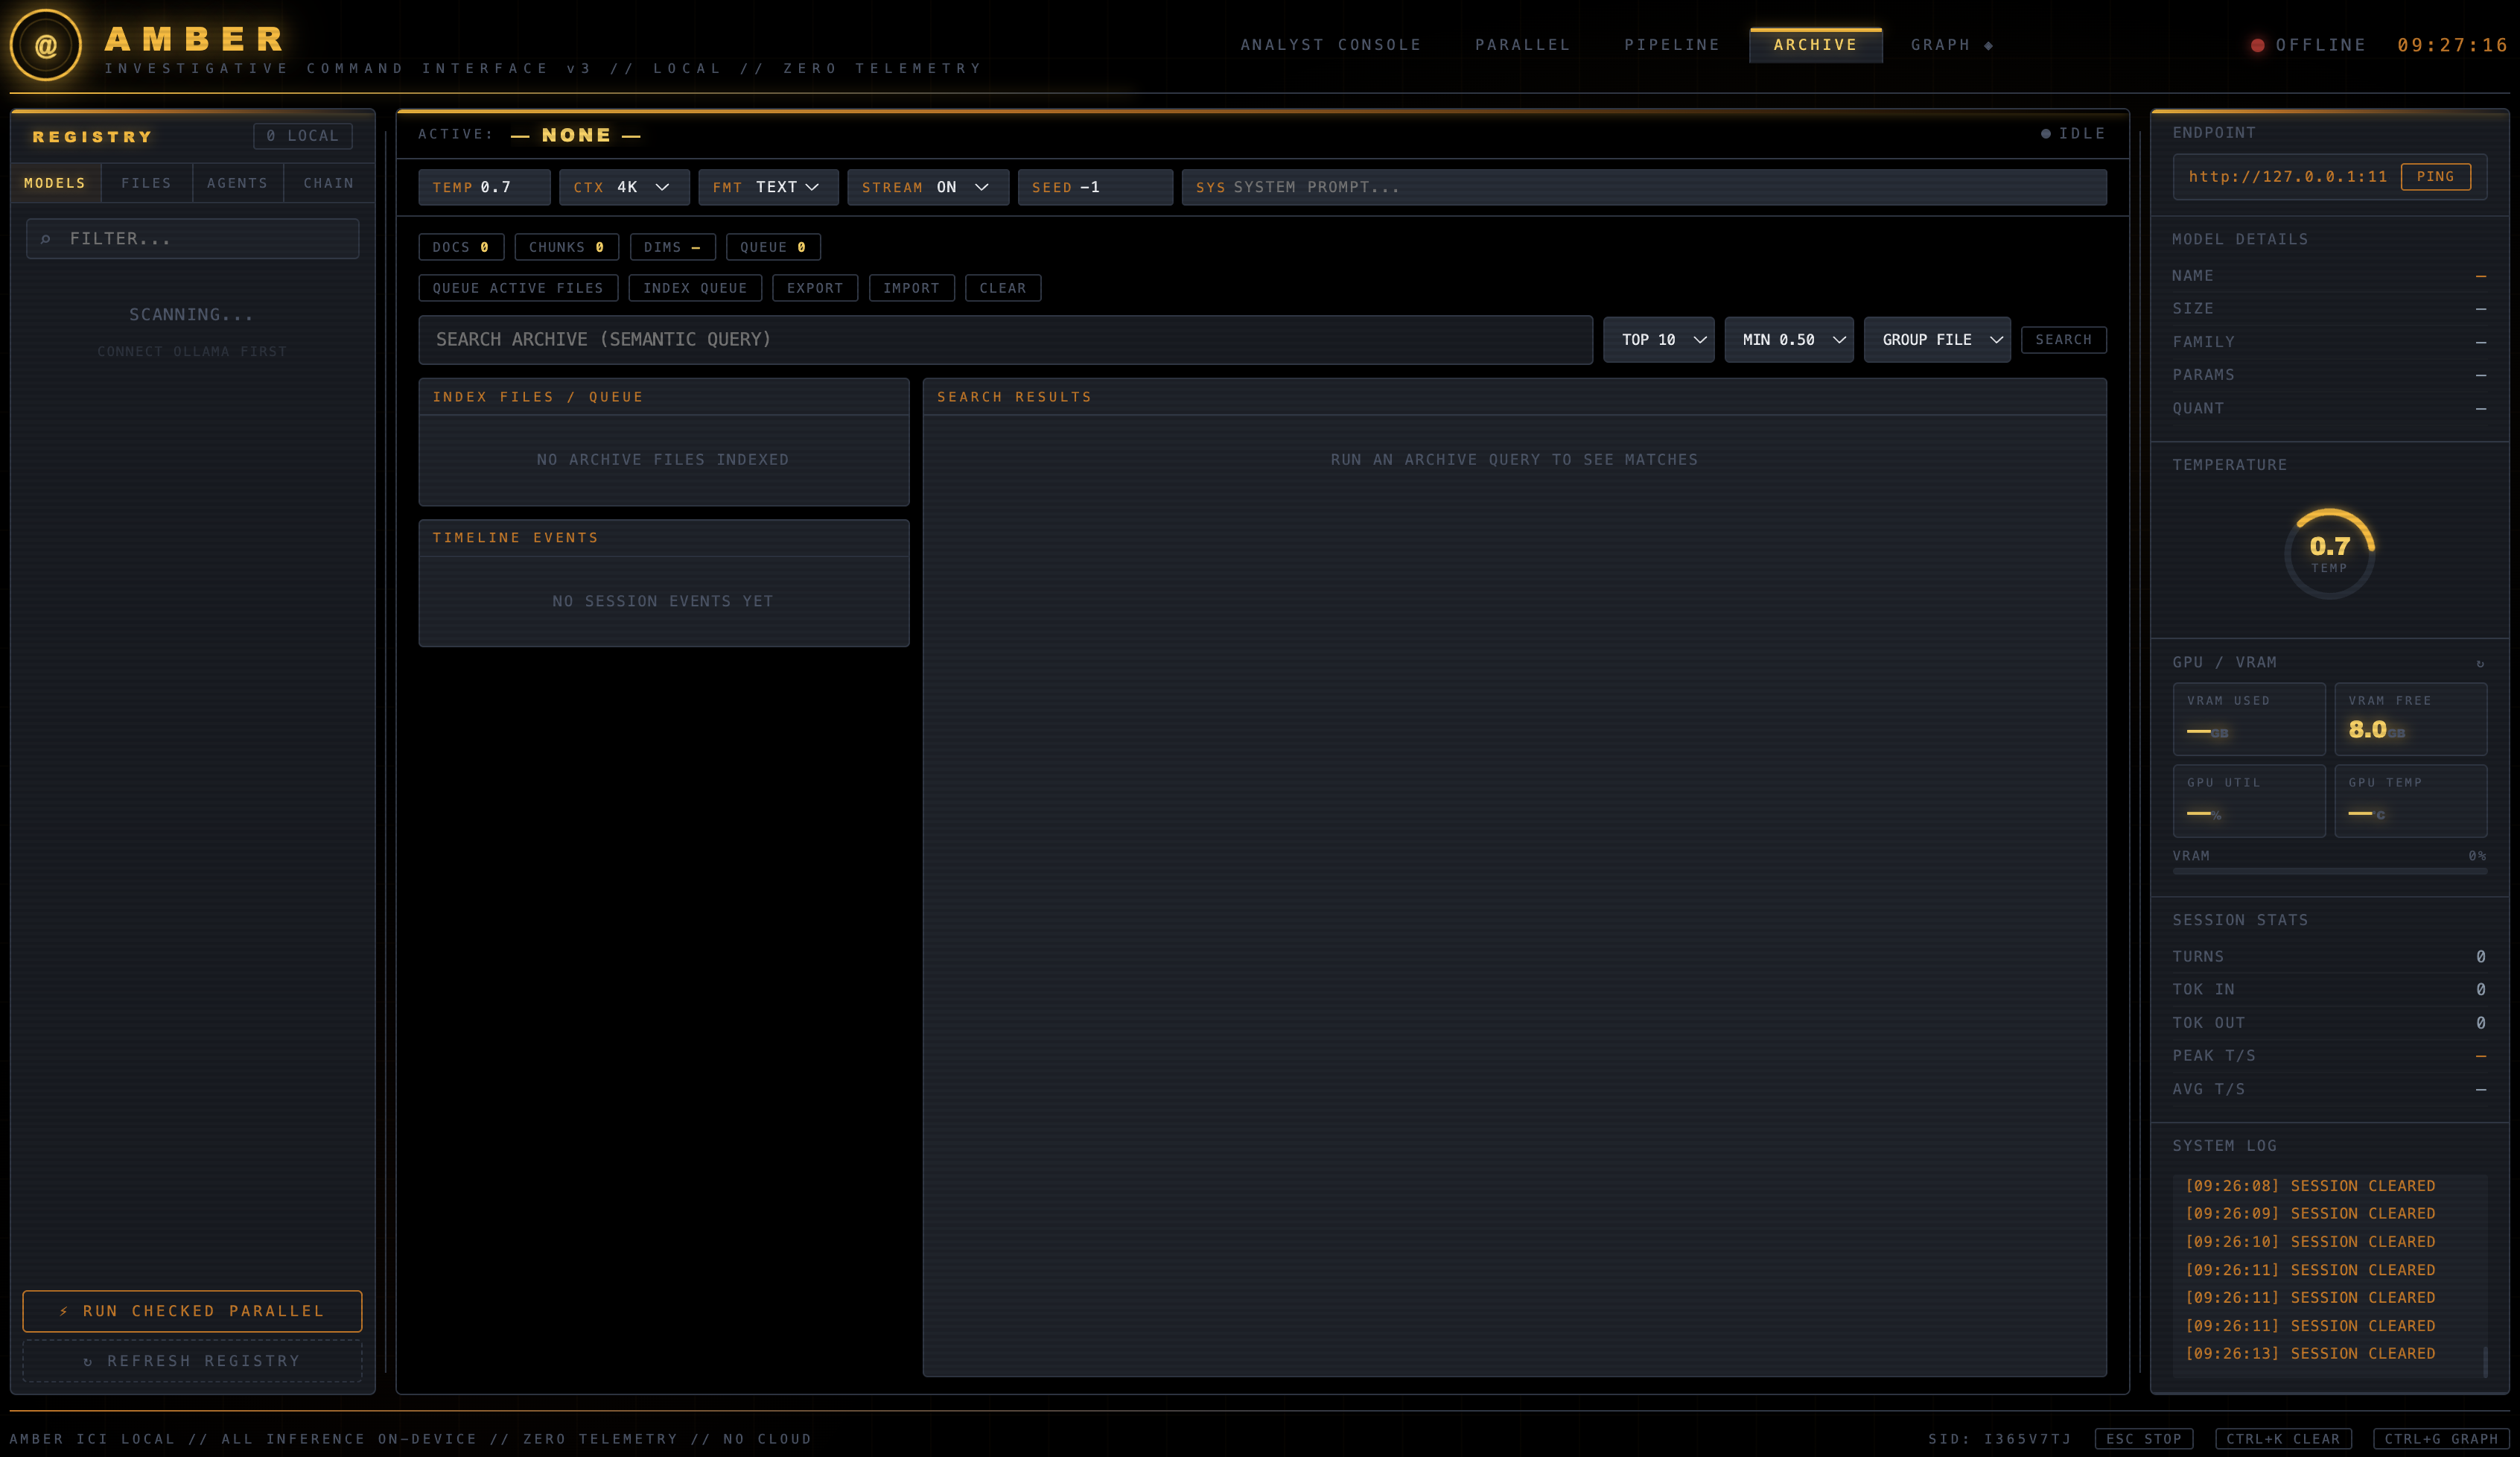 gs-ai/amber-ici
AMBER ICI v5: centro de mando de investigación Ollama con enfoque local-first, con evidencia delimitada por caso, cadenas de agentes, recuperación…
 hakavlad/tird
Herramienta de almacenamiento esteganográfico y cifrado de archivos
 nccgroup/metadataplus
Una herramienta para utilizar ubicaciones novedosas con el fin de extraer metadatos de documentos de Office.
 appliedsec/forensicscanner
Escáner Forense
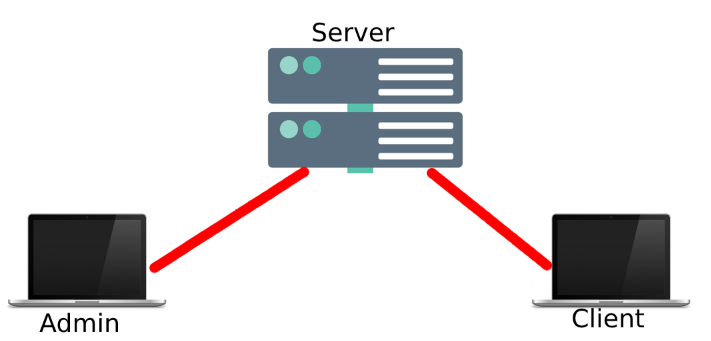 letsdefendio/simple-live-data-collection
Herramienta cliente-servidor para la recolección de datos en vivo durante la respuesta a incidentes. El administrador envía solicitudes a los…








