
 misp/misp-wireshark
Plugin Lua para extraer datos de Wireshark y convertirlos al formato MISP

misp-wireshark es un plugin de Lua diseñado para ayudar a los analistas a extraer datos de Wireshark y convertirlos al formato MISP Core
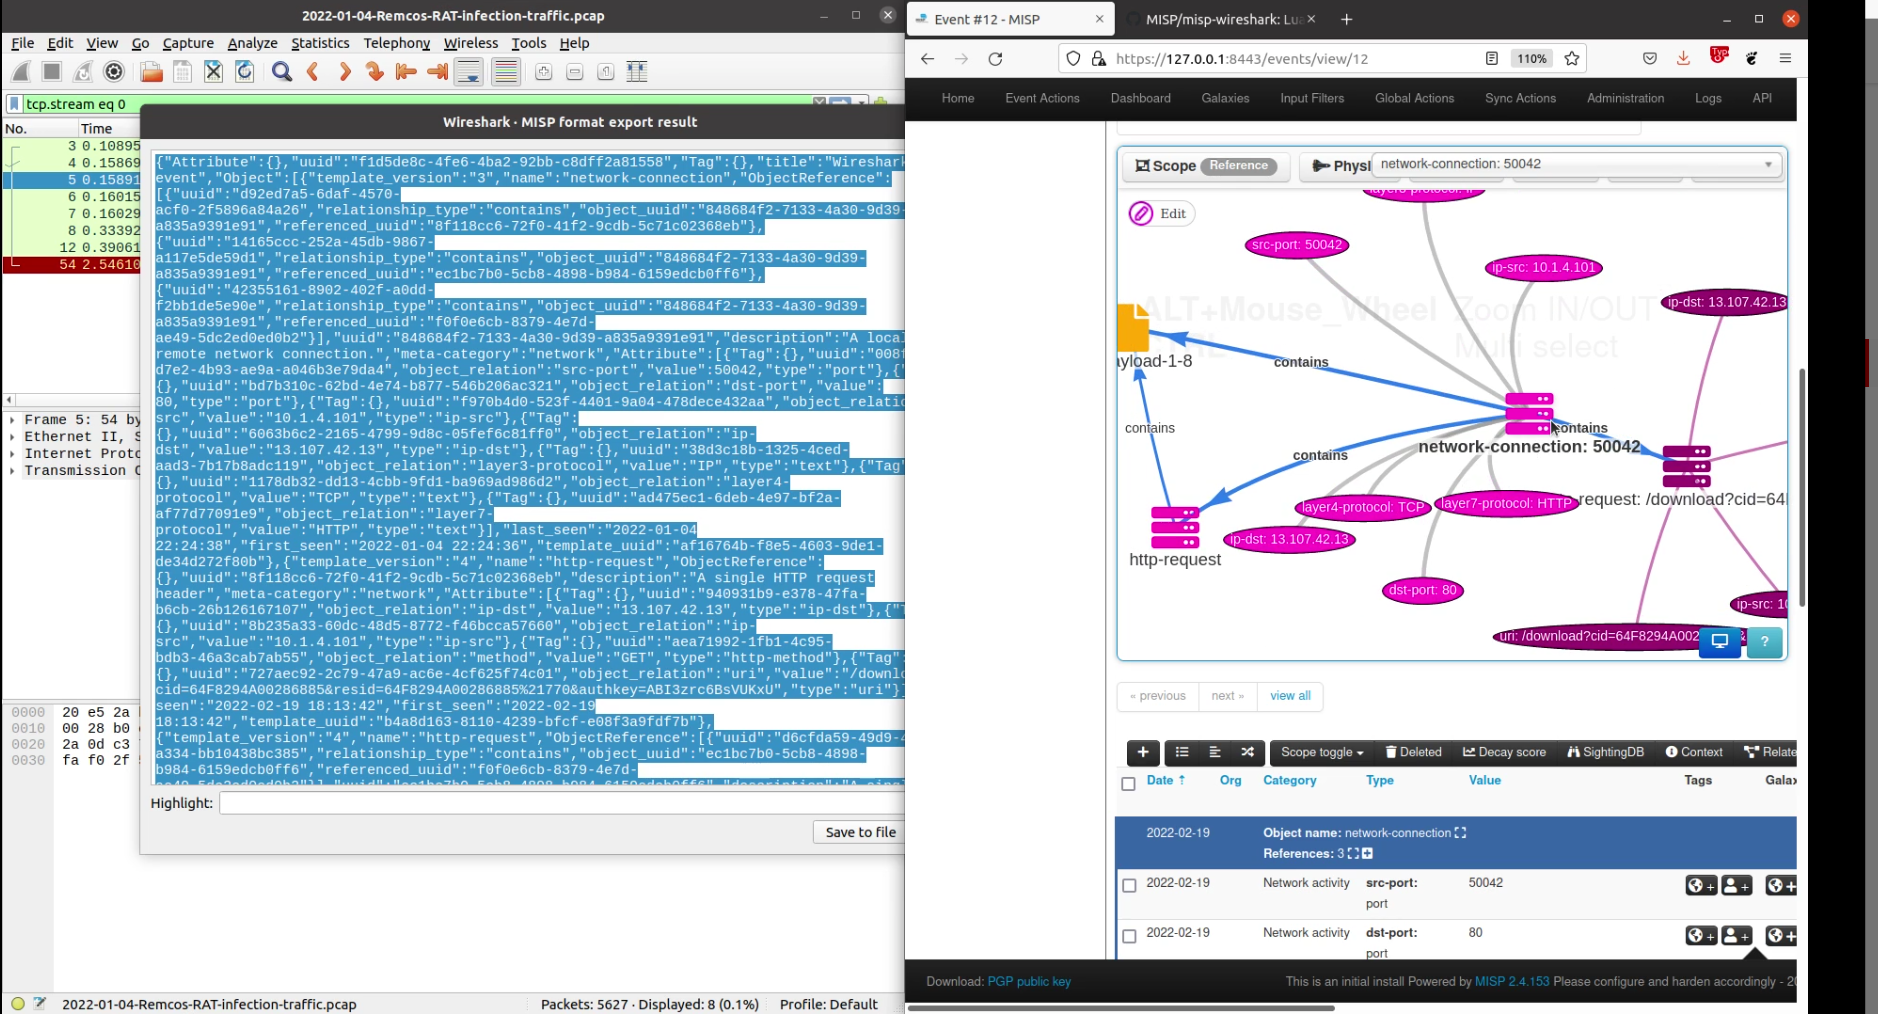
Tools ubicado en la barra superior de Wireshark y haga clic en MISP: Export to MISP format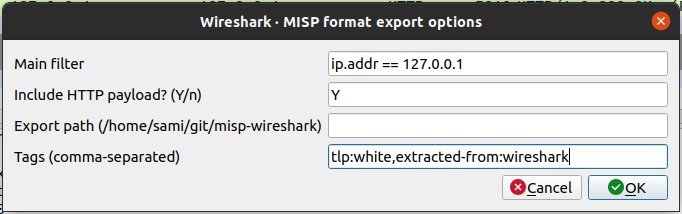
Main filter: Complete este campo para filtrar los datos exportados. Esencialmente, será solo un copiar/pegar del filtro global en la interfaz. (Esto no se puede hacer automáticamente debido a esto)Include HTTP payload: ¿Deberían incluirse las cargas útiles enviadas a través de HTTP como un archivo en la salida?Export path: La ubicación donde se debe guardar el archivo exportado al hacer clic en Save to fileTags: Se pueden adjuntar etiquetas opcionales a algunos atributos de MISP.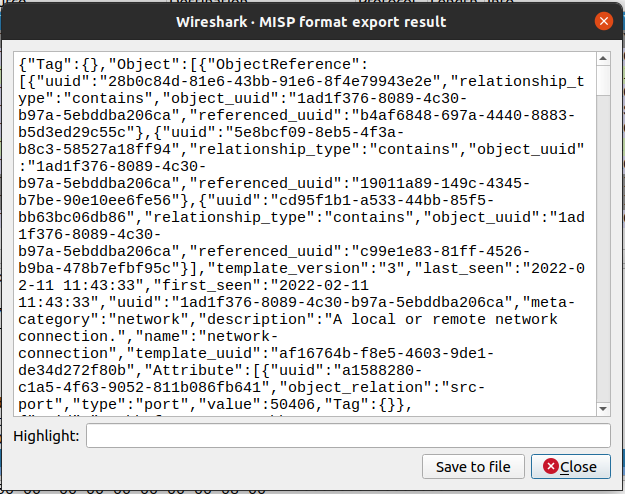
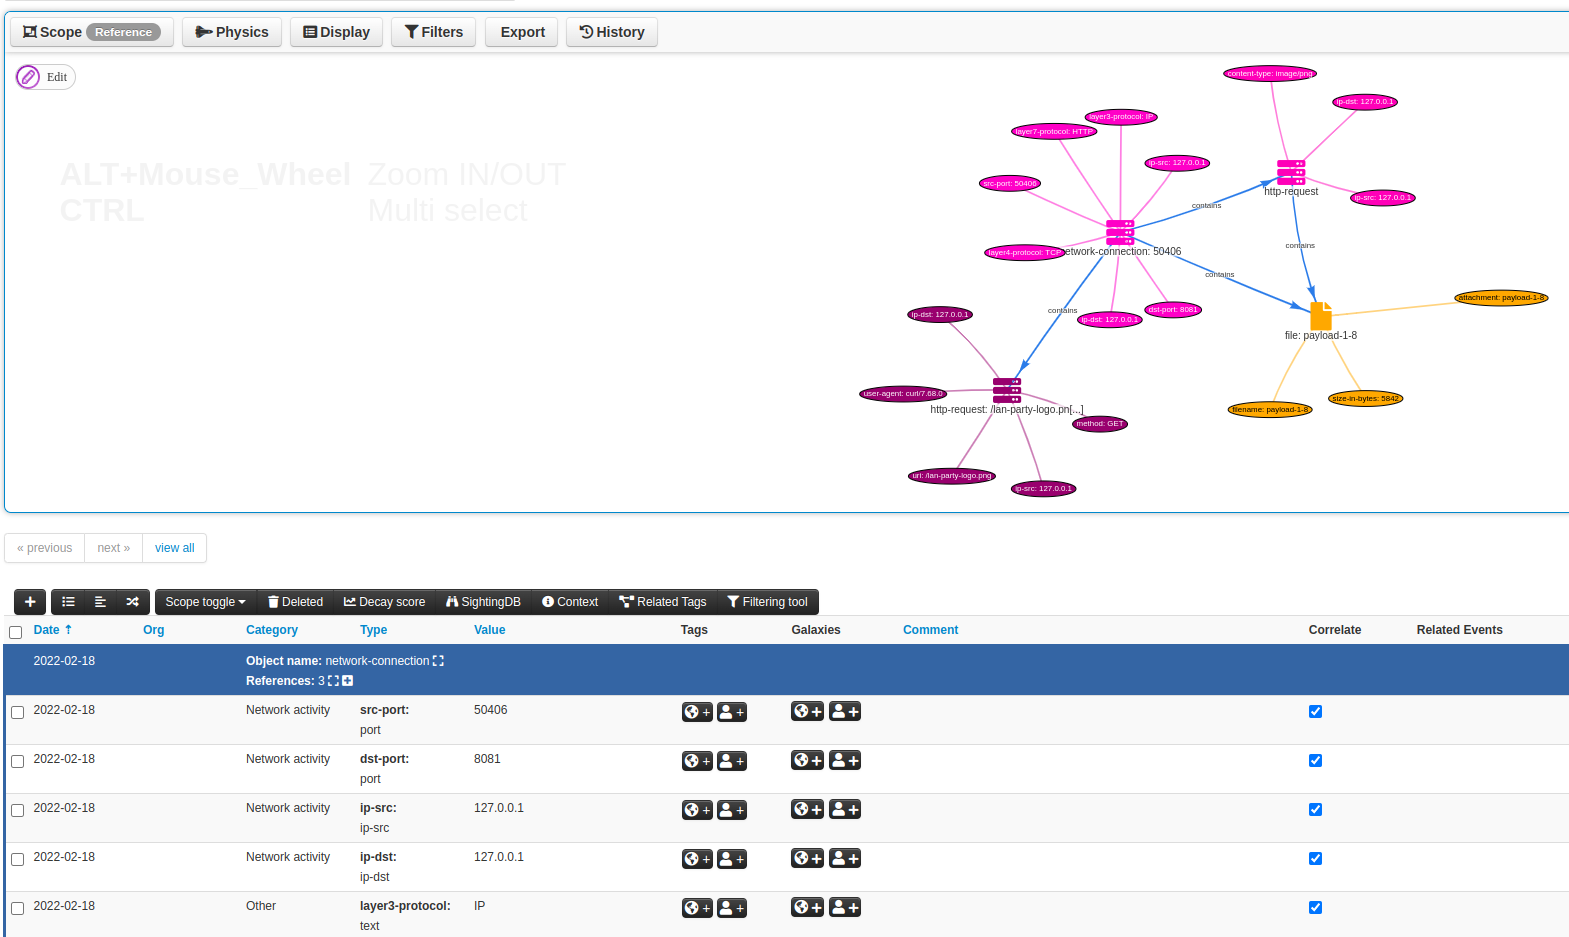
Las opciones de línea de comandos son los mismos parámetros que en la interfaz de usuario:
filters: La expresión de filtro a aplicarinclude_payload: ¿Deben exportarse también las cargas útiles potenciales? Acepta y o nexport_path: La carpeta donde se debe guardar el json. Si no se proporciona, por defecto es stdouttags: Etiquetas opcionales para adjuntar a algunos atributos de MISPEjemplo
tshark \
    -r ~/Downloads/capture.cap \
    -X lua_script:/home/john/.local/lib/wireshark/plugins/misp-wireshark/misp-wireshark.lua \
    -X lua_script1:filters="ip.addr == 127.0.0.1" \
    -X lua_script1:include_payload=n \
    -X lua_script1:tags="tlp1,tlp2" \
    frame.number == 0
Nota: Como no proporcionamos una ruta de exportación, el resultado se imprime en stdout. Sin embargo, para evitar mezclar la salida del plugin y la salida de tshark, proporcionamos un filtro a tshark que filtrará todos los paquetes. Sin embargo, este filtro no lo usa el plugin. Solo se usa el filtro proporcionado mediante -X lua_script1:filters.
Basado en el ejemplo anterior, frame.number == 0 solo se usa para evitar la salida de tshark, mientras que ip.addr == 127.0.0.1 es usado realmente por el plugin
En Linux, clone el repositorio en la carpeta de ubicación de plugins de Wireshark
mkdir -p ~/.local/lib/wireshark/plugins
cd ~/.local/lib/wireshark/plugins
git clone https://github.com/MISP/misp-wireshark
cd misp-wireshark/
git submodule update --init --recursive
git pull
git submodule update
community-id⚠️ Para que este plugin use community-id, Wireshark debe estar en la versión 3.3.1 o superior.
Por defecto, community-id está deshabilitado. Para habilitarlo, debe realizar estos pasos:
Analyze/Enabled Protocols...CommunityID en la listanetwork-connection desde tcphttp-request desde tcp.http, incluyendo cargas útiles HTTPdns-record desde udp.dns