Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ESLockDecryptor — Herramienta para recuperar y descifrar archivos cifrados de ES File Explorer (.eslock) | Kitploit

Herramientas/GitHubGitHub/piotr-kniaz/eslockdecryptor
Seguridad AndroidHerramientas de Cifrado/DescifradoAnálisis ForenseForensia MóvilRecuperación de DatosForensia Digital
GitHubpiotr-kniaz/eslockdecryptor

ESLockDecryptor

Herramienta para recuperar y descifrar archivos cifrados de ES File Explorer (.eslock)
Ver Repositorio
147129hace 22 díasAún no revisado
Compartir

ESLockDecryptor

Kitploit Packet Storm CXSecurity

Forensic Focus

ESLockDecryptor es una herramienta de línea de comandos diseñada para recuperar y descifrar archivos cifrados por ES File Explorer (archivos con la extensión .eslock). Demuestra el impacto en el mundo real de CWE-327 (Uso de un algoritmo criptográfico roto o riesgoso) presente en la aplicación ES File Explorer. Debido a fallos fundamentales en la forma en que ES File Explorer implementa el cifrado de archivos .eslock, esta utilidad puede eludir con éxito la protección y recuperar los datos originales.

ESLockDecryptor le permite procesar archivos individuales, directorios e intentar restaurar archivos parcialmente dañados.

[!WARNING] ¡SOLO PARA USO LEGAL! Este software está diseñado para fines educativos, investigación de seguridad y uso legítimo en informática forense. Su propósito es ayudar a los usuarios a recuperar sus propios datos o asistir a profesionales autorizados en el análisis de artefactos/evidencias.

El autor no se hace responsable de ningún uso ilegal de esta herramienta. El uso de este software para atacar objetivos sin consentimiento mutuo previo es ilegal. Es responsabilidad del usuario final cumplir con todas las leyes locales, estatales y federales aplicables. El desarrollador no asume ninguna responsabilidad y no se hace responsable de ningún mal uso o daño causado por este programa.


ESLockDecryptor WebUI (la forma sencilla para la mayoría de los usuarios)

ESLockDecryptor Online

Todo el descifrado se realiza localmente en su navegador mediante WebAssembly. Sus archivos y claves nunca abandonan su dispositivo.


ESLockDecryptor CLI (para usuarios técnicos y forenses)
Download

Total Downloads

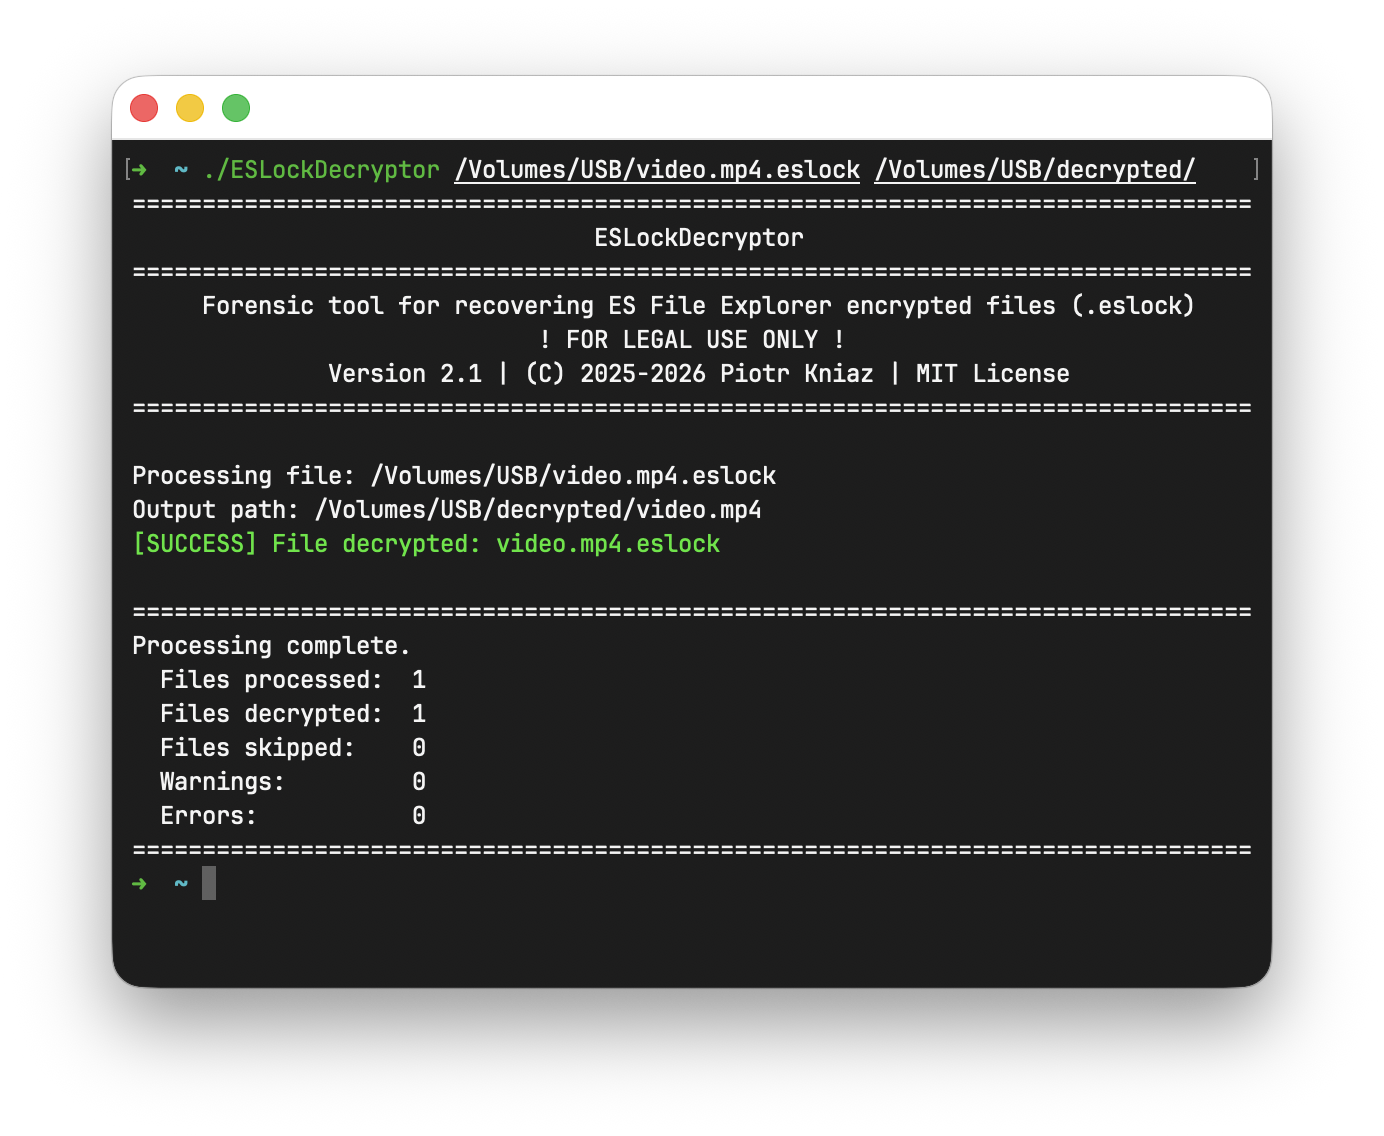
Screenshot

ESLockDecryptor.Core (para desarrolladores)

ESLockDecryptor NuGet Package

Características

  • Procesamiento por lotes: Descifra directorios completos que contengan archivos .eslock.
  • Modo de archivo único: Descifra archivos específicos.
  • Detección automática: Detecta automáticamente las rutas de entrada/salida si no se especifican.
  • Rápido y ligero: Interfaz CLI simple, descifrado paralelo de múltiples archivos.
  • Modo heurístico: Si el archivo no se puede descifrar con el método estándar, se puede utilizar el análisis heurístico.
  • Modo de descifrado en bruto: Si el archivo está gravemente dañado, puede intentar recuperarlo parcialmente utilizando parámetros predeterminados.

Descargas y plataformas compatibles

Puede descargar los binarios precompilados más recientes para su sistema desde la página de Releases.

Download

La instalación del entorno de ejecución de .NET no es necesaria.

Plataformas compatibles:

  • Windows: x64, x86, Arm64
  • Linux: x64, Arm64 (probado en Ubuntu, Fedora, Kali; compatible con Debian, Arch, Mint, openSUSE y otras distribuciones basadas en glibc)
  • macOS: Arm64 (Apple Silicon), x64 (Intel)

Cómo ejecutar (Importante)

Esta es una herramienta de interfaz de línea de comandos (CLI). Está pensada para ejecutarse desde una terminal (Command Prompt, PowerShell, Bash).

No la ejecutes haciendo doble clic:

  • Windows: La ventana de la terminal se cerrará inmediatamente después de que finalice el proceso, impidiéndote ver los registros de éxito/error.
  • Linux: El proceso puede ejecutarse en segundo plano sin retroalimentación visual, lo que hace difícil saber si el descifrado terminó.

Forma correcta:

  1. Abre tu Terminal.
  2. Navega a la carpeta que contiene la herramienta (cd path/to/tool).
  3. Ejecuta el comando como se muestra a continuación.

Uso

ESLockDecryptor [<input> [<output>]] [options]

Lógica de directorios

Todos los directorios se procesan de forma recursiva. El directorio de salida tendrá la misma estructura que el directorio de entrada.

Si se omite el argumento <output> (escenarios 1 y 2), la utilidad crea automáticamente un nuevo directorio en la ubicación de trabajo actual con el formato: decrypted-[timestamp] (p. ej., decrypted-20260214-231500)

Escenarios básicos

1. Modo automático (carpeta actual)

Requisito: Coloque el ejecutable ESLockDecryptor directamente dentro de la carpeta que contiene los archivos .eslock cifrados.

./ESLockDecryptor

La herramienta escaneará el directorio actual y guardará los archivos descifrados en una nueva carpeta con marca de tiempo. Ubicación del resultado: ./decrypted-[timestamp]

2. Entrada específica (salida automática)

Especifique la ruta al directorio que contiene los archivos cifrados. La carpeta de salida (decrypted-[timestamp]) se creará junto al directorio especificado.

./ESLockDecryptor "path/to/encrypted_directory"

Ubicación del resultado: path/to/decrypted-[timestamp]

Si se especifica un archivo, el directorio de salida se creará junto al archivo.

./ESLockDecryptor "path/to/file.eslock"

Ubicación del resultado: path/to/decrypted-[timestamp]

3. Entrada y salida explícitas

Especifique exactamente de dónde tomar los archivos y dónde guardar las versiones descifradas.

./ESLockDecryptor "encrypted/path" "decrypted/path"

Si el directorio de salida no existe, se creará.

Opciones

Indicadores principales:

  • --verbose o -v. Imprime un registro detallado.
  • --overwrite. Sobrescribe el archivo si ya existe en el directorio de salida.
  • --read-only. Solo lee e imprime los metadatos (sin descifrado).

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →