
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
frida-il2cpp-datacollector — Herramienta basada en Frida que porta MonoDataCollector de Cheat Engine a Android e iOS, permitiendo la recolección de datos Mono/IL2CPP en tiempo de ejecución y la inspección de memoria de aplicaciones móviles. | Kitploit
Herramientas/GitHubGitHub/gmh5225/frida-il2cpp-datacollector
Seguridad AndroidAnálisis Dinámico (Sandboxing)Seguridad iOSForensia de MemoriaIngeniería InversaDepuradoresSeguridad MóvilAnálisis de Binarios
Compartir
GitHub
gmh5225/frida-il2cpp-datacollector

frida-il2cpp-datacollector

Herramienta basada en Frida que porta MonoDataCollector de Cheat Engine a Android e iOS, permitiendo la recolección de datos Mono/IL2CPP en tiempo de ejecución y la inspección de memoria de aplicaciones móviles.

Ver Repositorio
131562hace 4 añosAún no revisado

frida-il2cpp-datacollector

Portando el monodatacollector de ce a android/ios.

El funcionamiento ha sido confirmado con CEVersion 7.4.2 o posterior.

Uso

configuración inicial

Instala la librería de python.

pip install pywin32

Modificando autorun/monoscript.lua (Configuración para que CE reconozca Mono como válido)

  1. comenta
  --[[local injectResult, injectError=injectLibrary(getAutorunPath()..libfolder..pathsep..dllname, skipsymbols)
  if not injectResult then
    if injectError then
      print(translate("Failure injecting the MonoDatacollector library"..":"..injectError))
    else
      print(translate("Failure injecting the MonoDatacollector library. No error given"))
    end
    return 0
  end

  if (getOperatingSystem()==0) and (getAddressSafe("MDC_ServerPipe")==nil) then
    waitForExports()
    if getAddressSafe("MDC_ServerPipe")==nil then
      print("DLL Injection failed or invalid DLL version")
      return 0
    end
  end]]
  1. usermono=true
function mono_OpenProcessMT()
 -- print("mono_OpenProcessMT")
  --enumModules is faster than getAddress at OpenProcess time (No waiting for all symbols to be loaded first)
  local usesmono=true--false

configuración básica

Inicia frida-server en el dispositivo y lanza la aplicación.

python main.py com.DefaultCompany.Sample

Inicia ceserver y selecciona la aplicación que iniciaste.

adb forward tcp:52736 tcp:52736
su -c ./ceserver

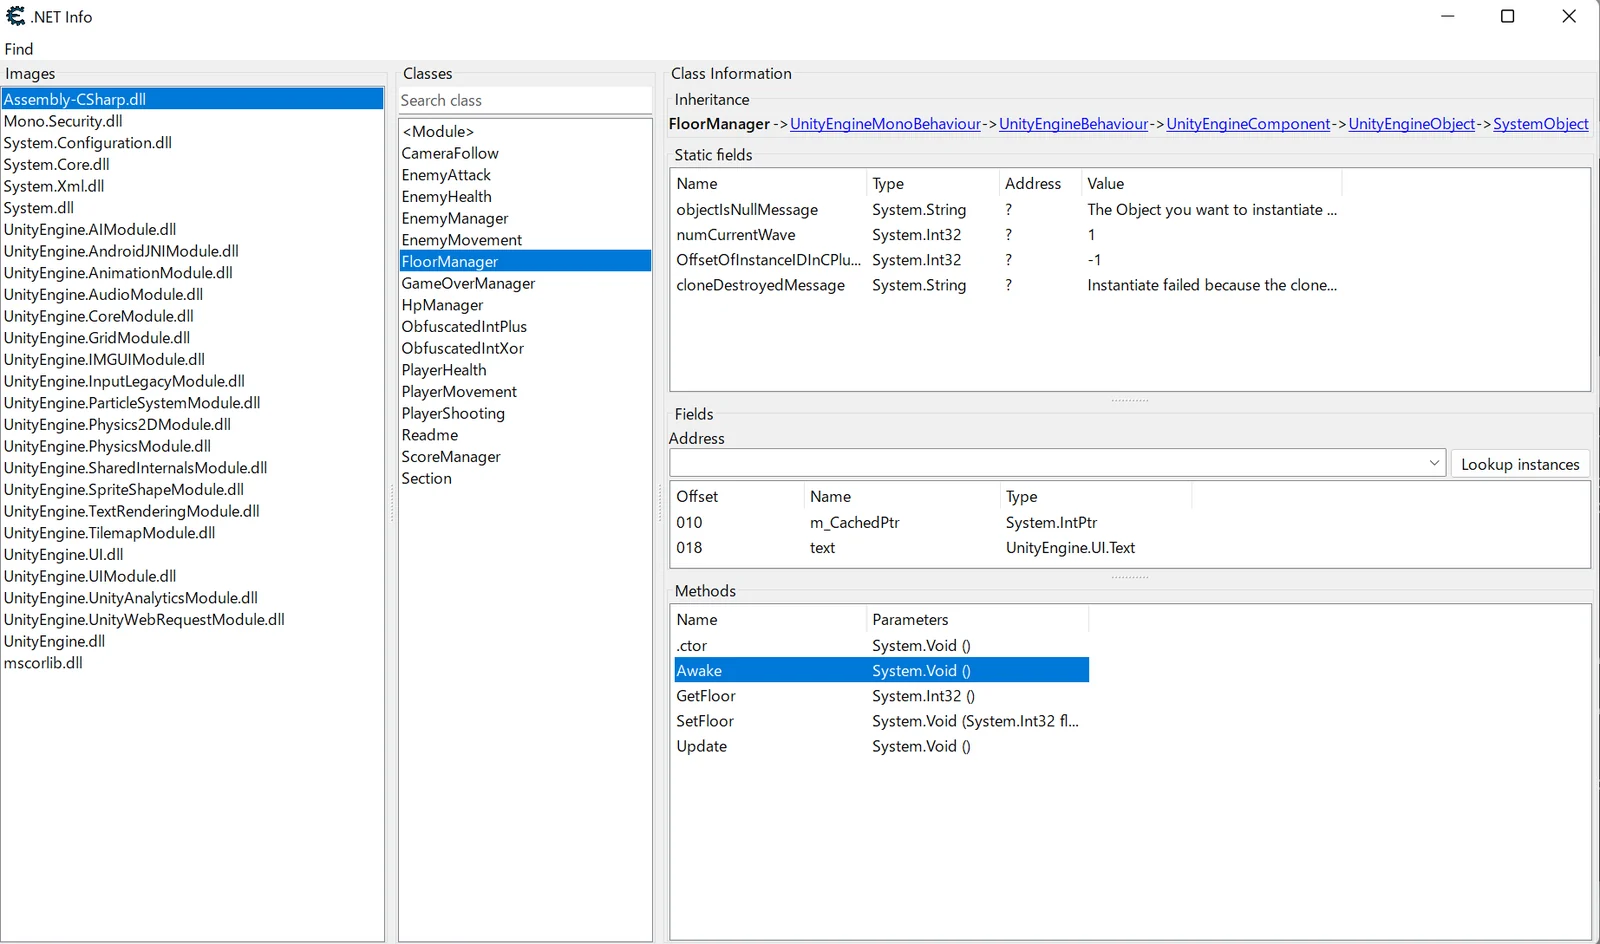
Configurando Mono en CE

Mono => Activate mono features
mono

Configuración

target

Si lo especificas, no necesitas especificar el nombre de la aplicación objetivo en el argumento.

targetOS

android:Android
ios:iOS

mode

spawn:modo spawn
attach:modo attach

frida_server_ip

Para conectarse a frida-server a través de la red.
ejemplo:
./frida-server -l 0.0.0.0:12345
frida_server_ip:"192.168.11.3:12345"


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    379
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    288

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




