
 snow0715/log4j-scan-burpsuite
Plugin de detección de Burpsuite para la vulnerabilidad Log4j (CVE-2021-44228)

Plugin de detección de Burpsuite para la vulnerabilidad Log4j (CVE-2021-44228) Incluye interruptor (ON/OFF), filtro (Filter), envío (Send)
Reemplazar automáticamente la cabecera de la solicitud
Reemplazar automáticamente los parámetros application/json de las solicitudes POST
Reemplazar automáticamente los parámetros application/x-www-urlencoded de las solicitudes POST
Reemplazar automáticamente los parámetros de las solicitudes GET
Cada envío de paquete reemplaza solo un parámetro
Añadida la detección del campo Cookie, reemplazando secuencialmente los parámetros de Cookie
Corregido el BUG que mostraba los botones de forma anómala
Actualizada la interfaz de usuario (UI) al inglés
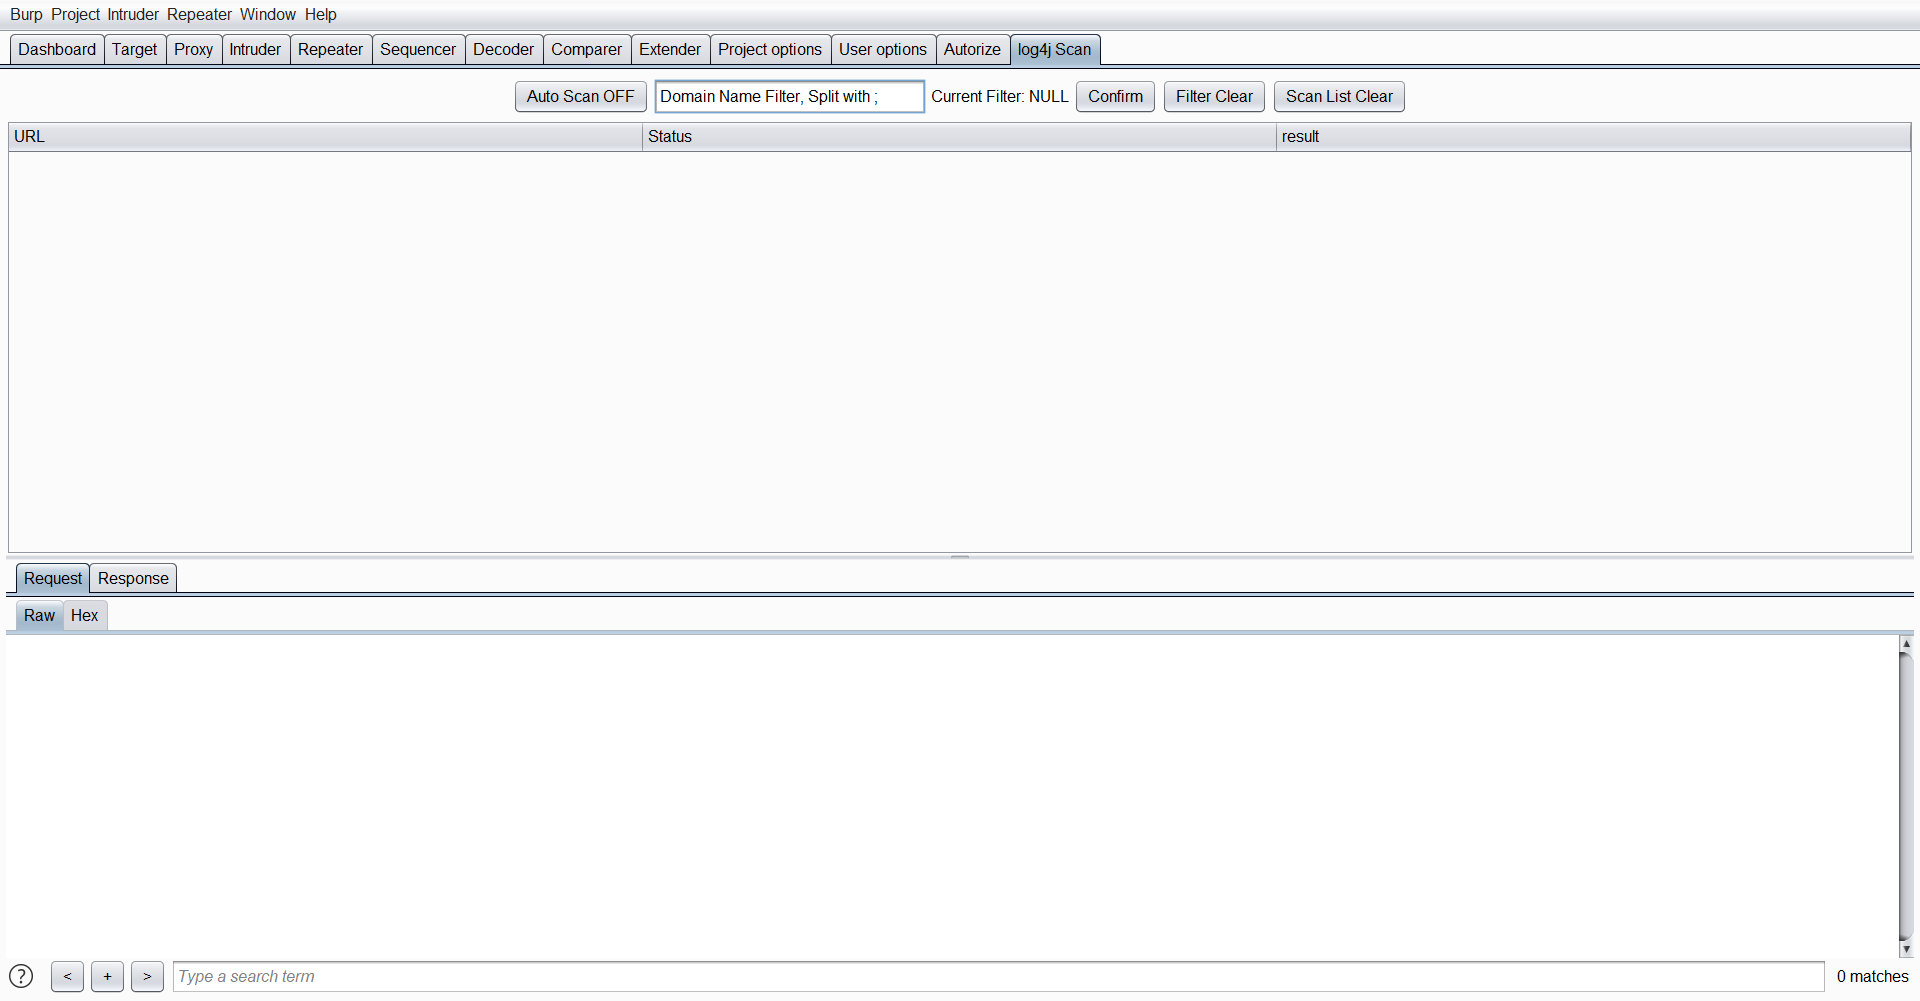

Detecta pasivamente todos los paquetes de tráfico que pasan por Burpsuite, y envía manualmente los paquetes de solicitud que necesitan ser detectados para su detección.
Detecta pasivamente todos los paquetes de tráfico que pasan por Burpsuite, y envía manualmente los paquetes de solicitud que necesitan ser detectados para su análisis.
Use el botón de interruptor para elegir activar o desactivar la función de escaneo. Una vez activada, todo el tráfico que pase por Burpsuite se someterá a la detección de vulnerabilidades log4j (ocasionalmente aparece un BUG aquí; el estado real del interruptor se muestra principalmente mediante texto).
Use el botón de interruptor para elegir activar o desactivar la función de escaneo. Una vez activada, todo el tráfico que pase por Burpsuite se analizará en busca de vulnerabilidades log4j (ocasionalmente aparece un BUG aquí, y el estado real del interruptor se muestra principalmente en texto).
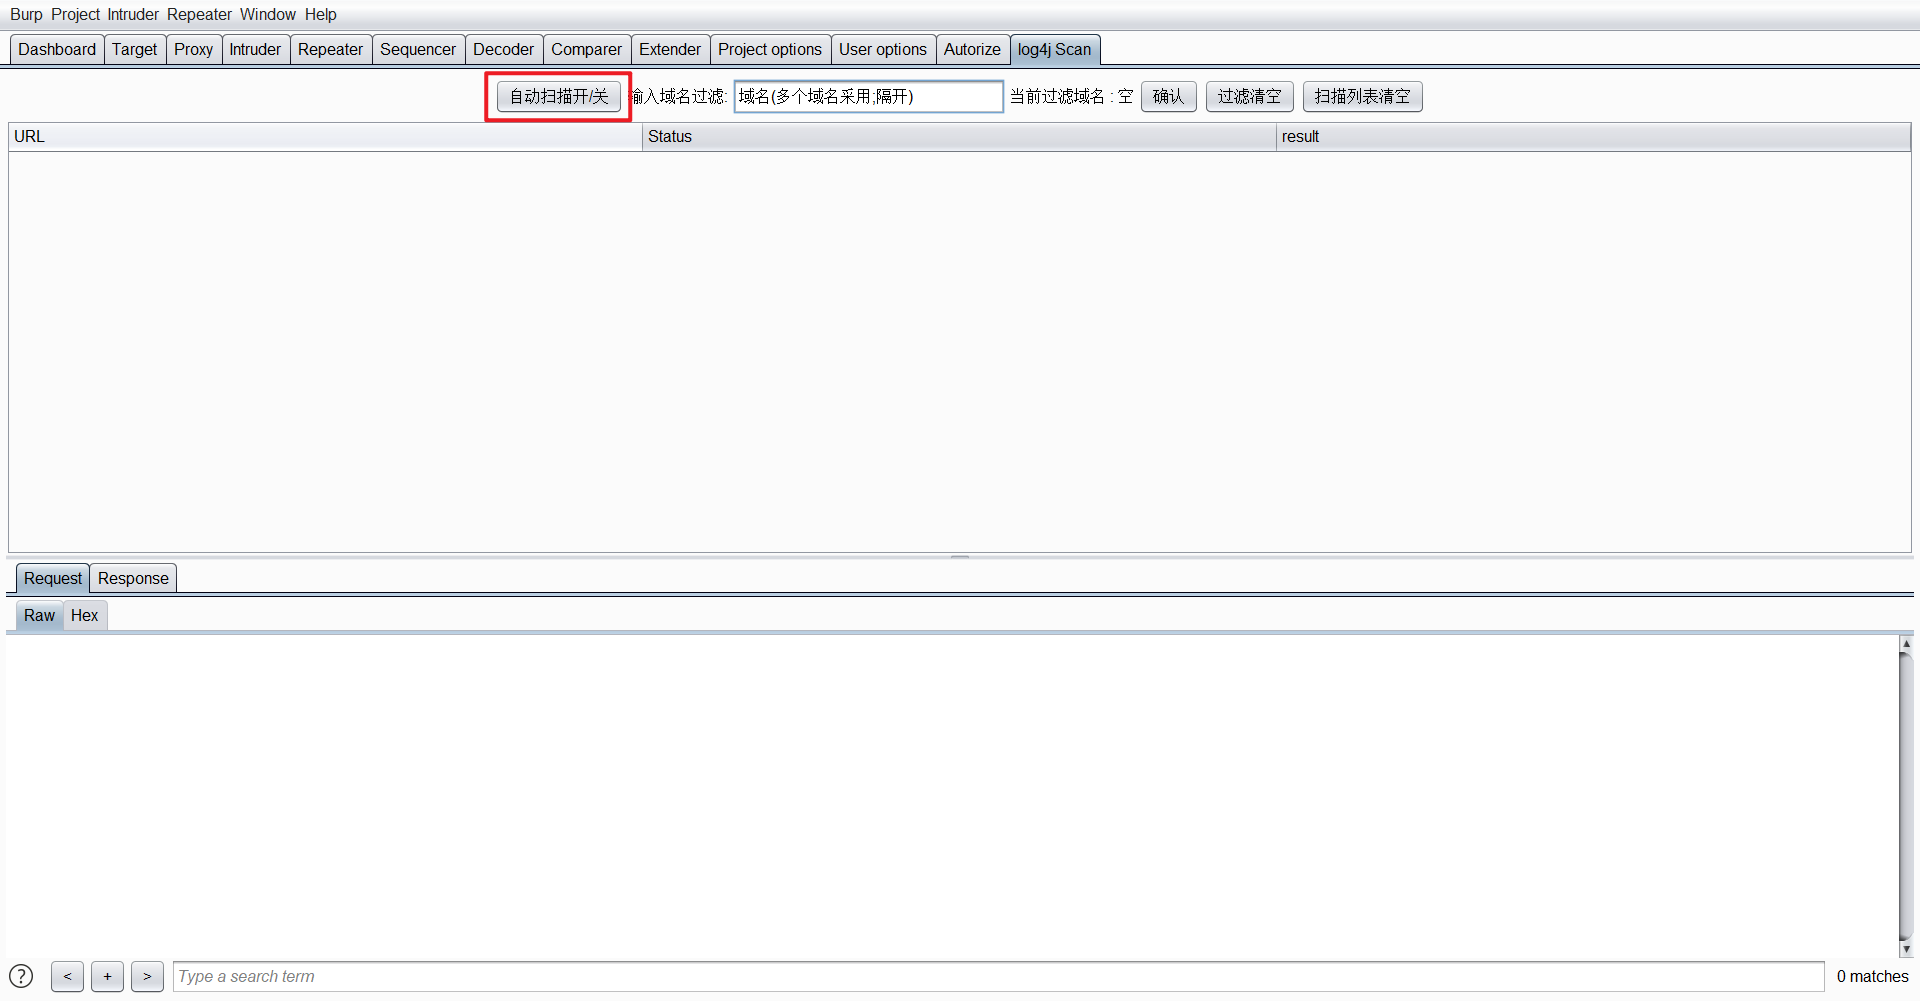
Filtre introduciendo el nombre de dominio y detecte únicamente los paquetes relacionados con el dominio que necesitan ser detectados.
Filtre introduciendo el nombre de dominio y detecte solo los paquetes relacionados con el dominio que necesitan ser detectados.

Haga clic en el botón "Limpiar lista de escaneo" para vaciar la lista de escaneo.
Limpie la lista de escaneo haciendo clic en el botón "Limpiar lista de escaneo".


Seleccione la solicitud que desea enviar y haga clic con el botón derecho para enviarla al plugin log4j Scan para su detección.
Seleccione la solicitud a enviar y haga clic con el botón derecho para enviarla al plugin log4j Scan para su detección.
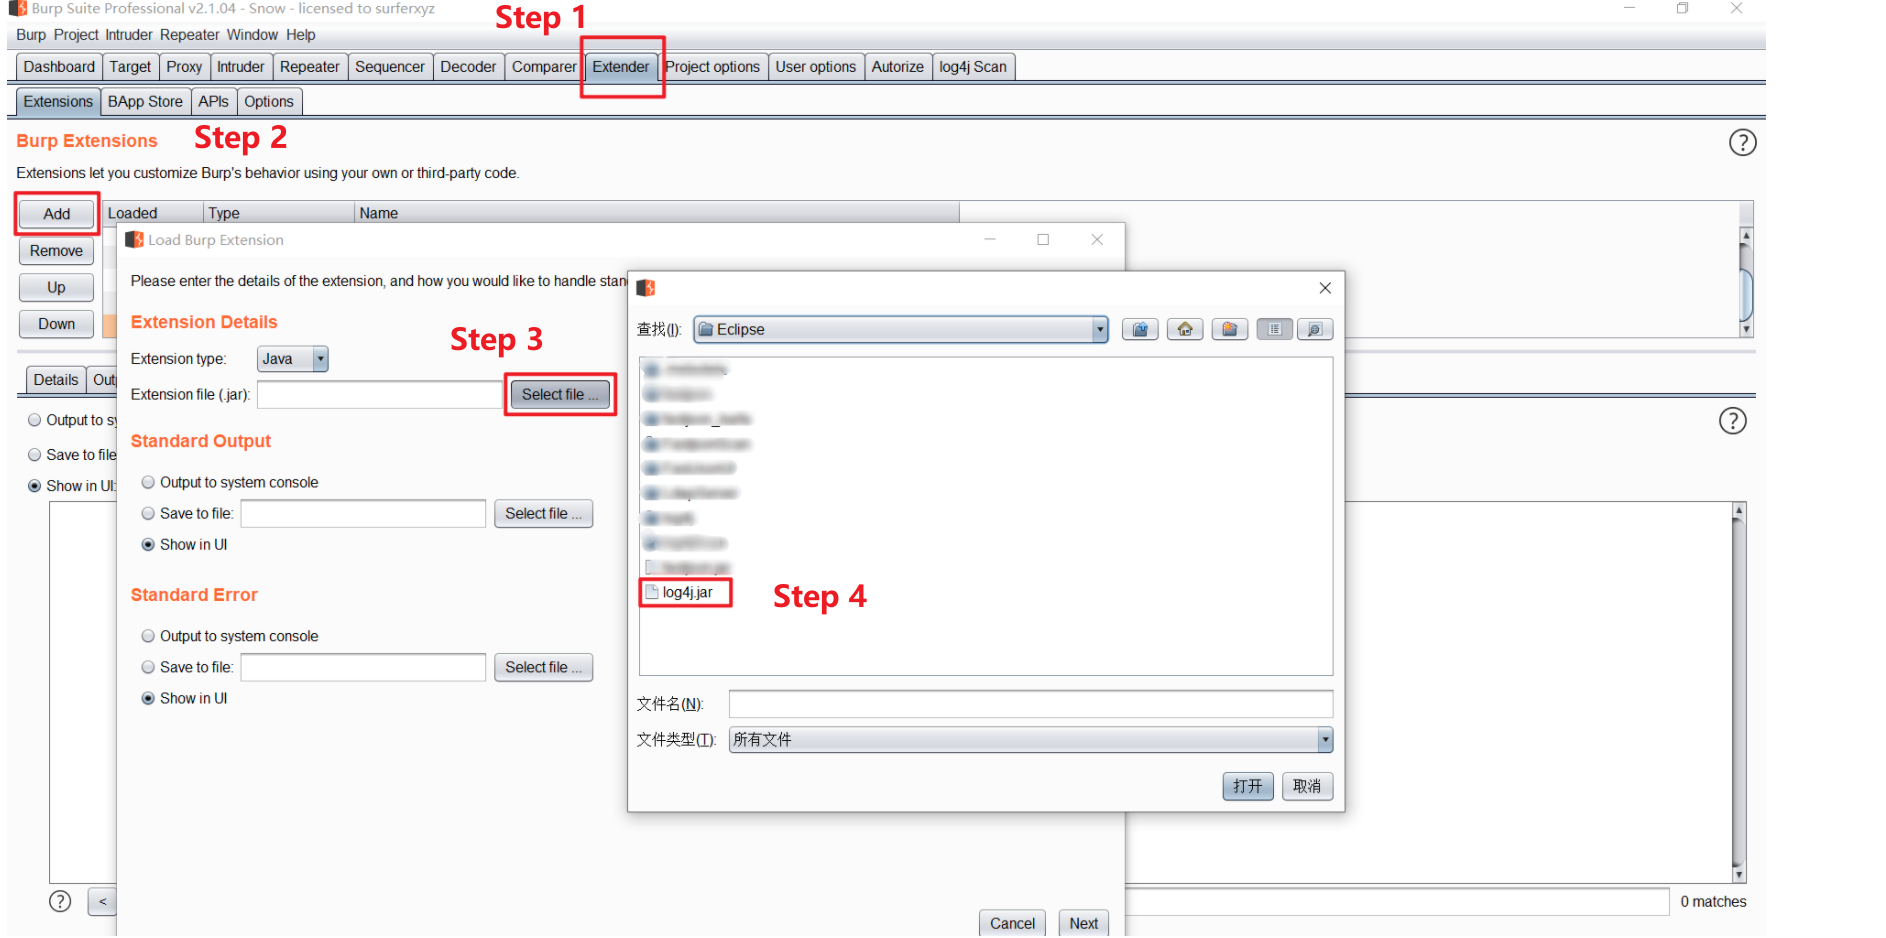
No utilice la tecnología o el código de este proyecto para fines ilegales, como la creación de malware, el robo de derechos de autor/propiedad intelectual del software o la obtención indebida de beneficios. Realizar las acciones mencionadas o utilizar este proyecto para espiar datos de programas sobre los que no se tienen derechos de autor podría violar disposiciones legales como los artículos 217 y 286 del Código Penal de la República Popular China, la Ley de Seguridad Cibernética de la República Popular China y el Reglamento de Protección de Software de Computadora de la República Popular China. La tecnología mencionada en este proyecto solo puede utilizarse en escenarios legales, como pruebas de aprendizaje privadas. Cualquier responsabilidad penal o civil derivada del uso indebido de esta tecnología no está relacionada con el autor de este proyecto.






