

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
safe-chain — Protégete contra el código malicioso instalado mediante npm, yarn, pnpm, npx, pnpx, pip, uv y poetry con Aikido Safe Chain. Uso gratuito, sin necesidad de tokens. | Kitploit
Herramientas/GitHubGitHub/aikidosec/safe-chain
Herramientas DefensivasEscáneres de VulnerabilidadesAnálisis de MalwareDevSecOpsInteligencia de AmenazasSeguridad de Cadena de Suministro
GitHubaikidosec/safe-chain

safe-chain

Protégete contra el código malicioso instalado mediante npm, yarn, pnpm, npx, pnpx, pip, uv y poetry con Aikido Safe Chain. Uso gratuito, sin necesidad de tokens.

Ver Repositorio
1.7k10679hace 13h 41mRevisado por Kitploit
Compartir
Sitio web

Aikido Safe Chain

Aikido Safe Chain

NPM Version NPM Downloads

  • ✅ Bloquea malware en portátiles de desarrolladores y en CI/CD
  • ✅ Compatible con npm y PyPI y con más gestores de paquetes en camino
  • ✅ Bloquea paquetes con menos de 48 horas de antigüedad sin romper tu build
  • ✅ Sin tokens, gratuito y sin compartir datos de build

¿Necesitas protección más allá de npm y PyPI?

Aikido Device Protection se basa en Safe Chain y amplía la seguridad de paquetes y extensiones a más ecosistemas: npm, PyPI, VS Code, Open VSX - (Cursor, Windsurf, Kiro, Vs Codium, ...), Maven, NuGet, extensiones de Chrome, Go, habilidades de IA de Skills.sh, Ruby, Rust y más.

Obtén gestión centralizada de políticas, flujos de solicitud y aprobación, y visibilidad en cada estación de trabajo de desarrollador de tu organización. Impulsado por el mismo feed de Aikido Intel. Despliégalo manualmente o gestiónalo a través de tu herramienta MDM (Jamf, Fleet o Iru).


Aikido Safe Chain es compatible con los siguientes gestores de paquetes:
  • 📦 npm
  • 📦 npx
  • 📦 yarn
  • 📦 pnpm
  • 📦 pnpx
  • 📦 rush
  • 📦 rushx
  • 📦 bun
  • 📦 bunx
  • 📦 pip
  • 📦 pip3
  • 📦 uv
  • 📦 poetry
  • 📦 uvx
  • 📦 pipx
  • 📦 pdm

Uso

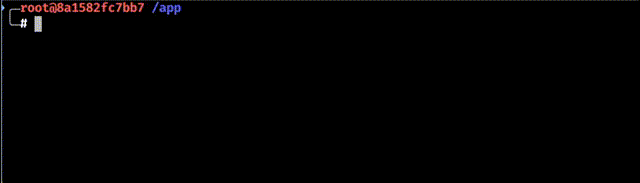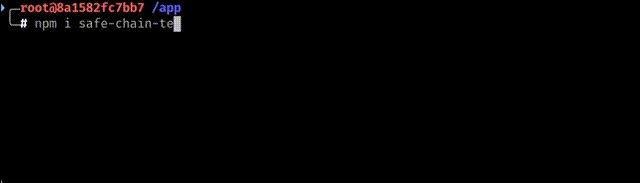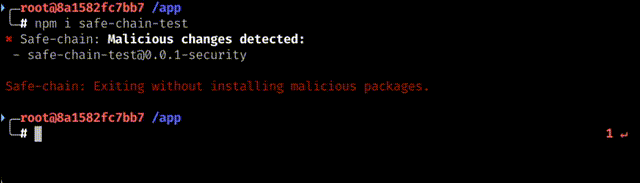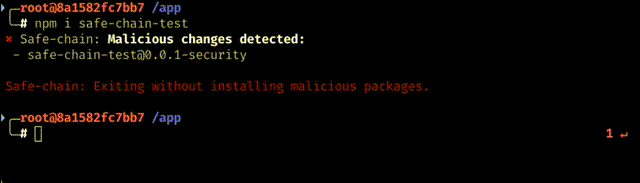
Aikido Safe Chain demo

Instalación

Instalar Aikido Safe Chain es fácil con el script de instalación.

Unix/Linux/macOS

curl -fsSL https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.sh -o /tmp/install-safe-chain.sh \
  && echo "600ebddcb3aaf1fd53653a8d7985df44528722c0f5ee7eb9fff86f26a1a4e5a8  /tmp/install-safe-chain.sh" | sha256sum -c - \
  && sh /tmp/install-safe-chain.sh \
  && rm /tmp/install-safe-chain.sh

Windows (PowerShell)

$installer = Join-Path $env:TEMP "install-safe-chain.ps1"
Invoke-WebRequest "https://github.com/AikidoSec/safe-chain/releases/download/1.5.27/install-safe-chain.ps1" -OutFile $installer -UseBasicParsing
$expectedHash = "9B9F329CB3E6EFC3B1BFB8B0B791F546FA52AC6CA791C8E9961C5830936D64F3"
if ((Get-FileHash $installer -Algorithm SHA256).Hash -ne $expectedHash) {
    Remove-Item $installer -ErrorAction SilentlyContinue
    throw "Checksum verification failed for install-safe-chain.ps1"
}
& $installer
Remove-Item $installer

Los comandos de instalación anteriores siempre hacen referencia a una versión específica. Para instalar una versión diferente, reemplaza la versión con el número de versión que desees. Todas las versiones disponibles están en la página de releases.

Integridad de la descarga

Los scripts de instalación se sirven desde una URL de release versionada (releases/download/1.5.27/...). Las releases de GitHub son inmutables: una vez que un artefacto se publica en una URL versionada, no se puede modificar ni reemplazar, por lo que el archivo que descargas está garantizado que es exactamente lo que se publicó.

Verificar la instalación

  1. ❗Reinicia tu terminal para empezar a usar Aikido Safe Chain.

    • Este paso es crucial, ya que garantiza que los alias de shell para npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, poetry, uv, uvx, pipx y pdm se carguen correctamente. Si no reinicias tu terminal, los alias no estarán disponibles.
  2. Verifica la instalación ejecutando el comando de verificación:

    npm safe-chain-verify
    pnpm safe-chain-verify
    pip safe-chain-verify
    uv safe-chain-verify
    
    # Any other supported package manager: {packagemanager} safe-chain-verify
    
    • La salida debería mostrar "OK: Safe-chain works!" confirmando que Aikido Safe Chain está correctamente instalado y en ejecución.
  3. (Opcional) Probar el bloqueo de malware intentando instalar un paquete de prueba:

    Para JavaScript/Node.js:

    npm install safe-chain-test
    

    Para Python:

    pip3 install safe-chain-pi-test
    
    • La salida debería mostrar que Aikido Safe Chain está bloqueando la instalación de estos paquetes de prueba, ya que están marcados como malware.

Al ejecutar los comandos npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx y pdm, Aikido Safe Chain comprobará automáticamente si hay malware en los paquetes que intentas instalar. También intercepta las invocaciones de módulos de Python para pip cuando está disponible (por ejemplo, python -m pip install ..., python3 -m pip download ...). Si se detecta algún malware, te pedirá que salgas del comando.

Puedes comprobar la versión instalada ejecutando:

safe-chain --version

Cómo funciona

Bloqueo de malware

Aikido Safe Chain funciona ejecutando un servidor proxy ligero que intercepta las descargas de paquetes desde el registro de npm y PyPI. Cuando ejecutas los comandos npm, npx, yarn, pnpm, pnpx, rush, rushx, bun, bunx, pip, pip3, uv, uvx, poetry, pipx o pdm, todas las descargas de paquetes se enrutan a través de este proxy local, que verifica los paquetes en tiempo real contra Aikido Intel - Open Sources Threat Intelligence. Si se detecta malware en cualquier paquete (incluidas las dependencias profundas), el proxy bloquea la descarga antes de que el código malicioso llegue a tu máquina.

Antigüedad mínima de los paquetes

Safe Chain aplica comprobaciones de antigüedad mínima de los paquetes a los ecosistemas compatibles.

La aplicación actual difiere según el ecosistema:

  • gestores de paquetes basados en npm:
    • durante la resolución normal de paquetes, Safe Chain suprime las versiones más recientes que la antigüedad mínima configurada de los metadatos del paquete devueltos por el registro
    • para las solicitudes de descarga directa de paquetes que eluden ese flujo de metadatos, Safe Chain puede bloquear la propia solicitud utilizando una lista en caché de paquetes recién publicados
  • gestores de paquetes de Python:
    • durante la resolución de paquetes, Safe Chain suprime los archivos y versiones demasiado recientes de las respuestas de metadatos de PyPI
    • para las solicitudes de descarga directa de paquetes que eluden ese flujo de metadatos, Safe Chain puede bloquear la propia solicitud utilizando una lista en caché de paquetes recién publicados

De forma predeterminada, la antigüedad mínima de los paquetes es de 48 horas. Esto proporciona una capa de seguridad adicional durante el período crítico en el que los paquetes recién publicados son más vulnerables a contener amenazas no detectadas. Puedes configurar este umbral o eludir esta protección por completo; consulta la sección Configuración de la antigüedad mínima de los paquetes a continuación.

Para correcciones urgentes de CVE, Aikido confirma que la versión del parche está libre de malware y Safe Chain la exime de la comprobación de antigüedad mínima, de modo que no quedas expuesto a la vulnerabilidad que corrige mientras esperas a que transcurra el período.

Integración con el shell

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





