
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
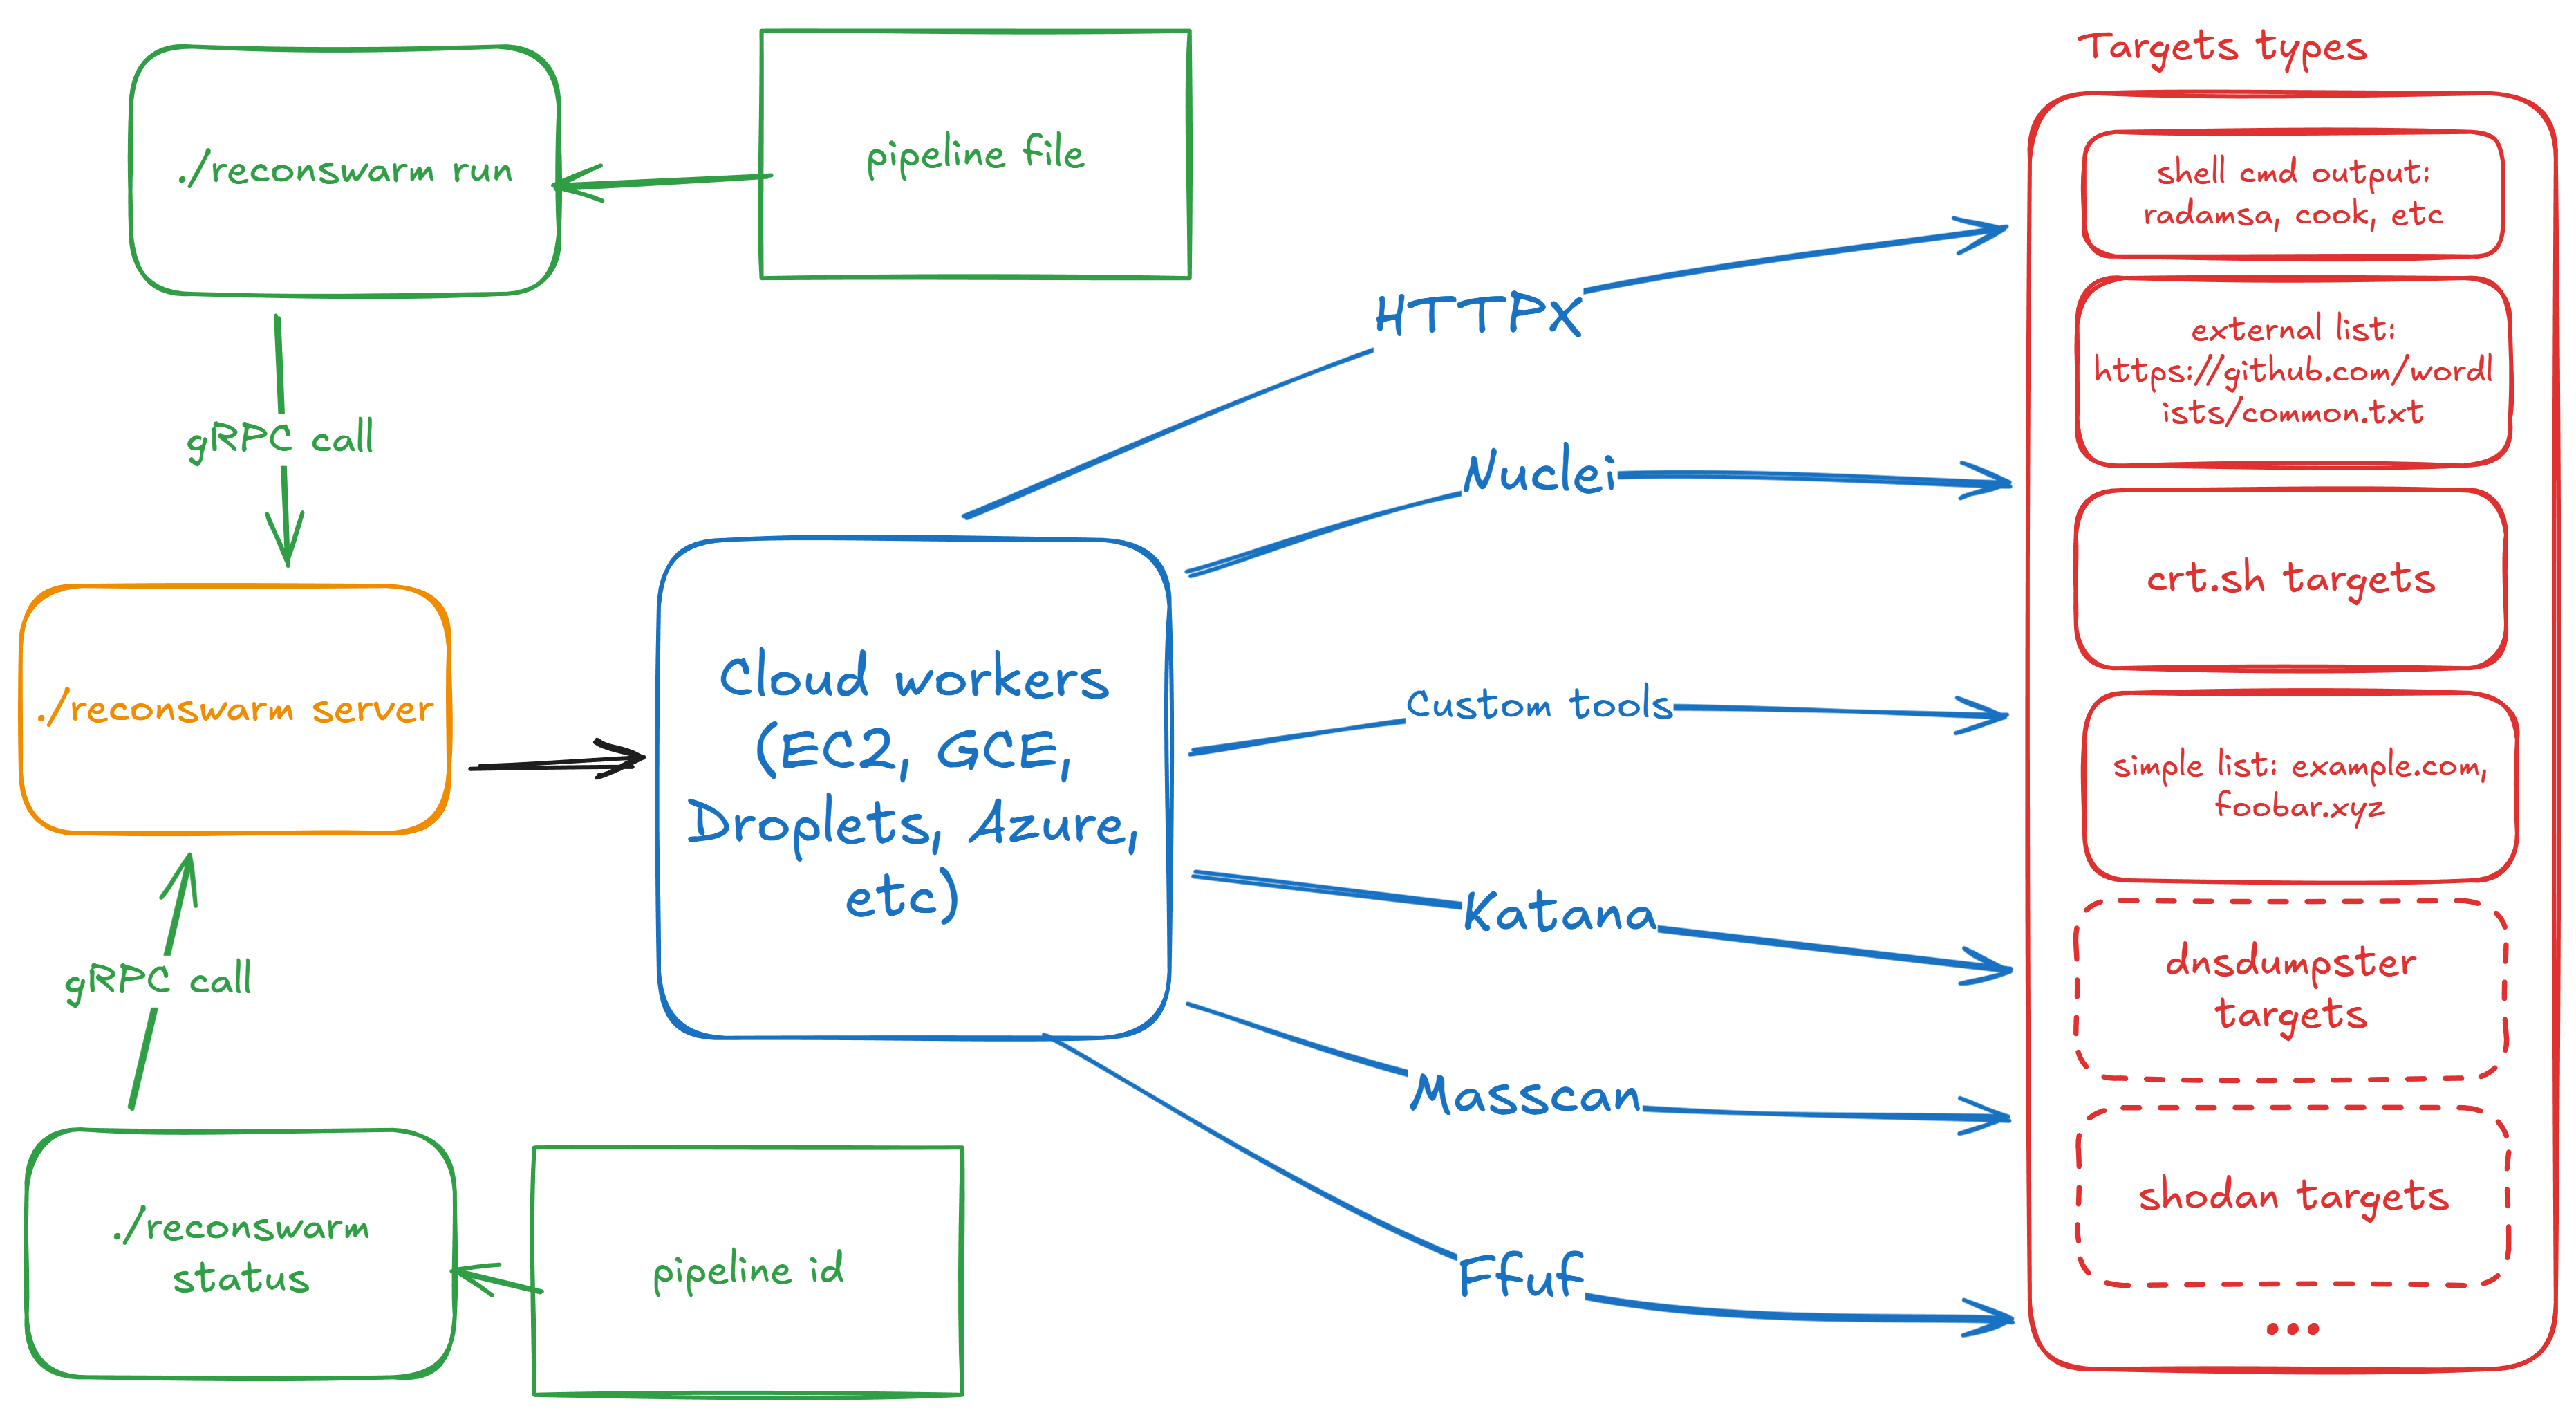
 renatus-cartesius/reconswarm
Extiende tu reconocimiento con el poder de la nube
 aquasecurity/trivy-plugin-attest
Publicar atestación de SBOM
 iulianvostrut/contexthound
CLI de análisis estático que escanea bases de código en busca de inyección de prompts en LLM, exfiltración de datos, jailbreak y vulnerabilidades de…
 codesource/copyfail-check
Archivado, movido a codesource/cve-check. Script de shell para detectar la exposición y las mitigaciones de CVE-2026-31431 (Copy Fail) en sistemas…
 nu0l/nginx-rift
CVE-2026-42945 Herramienta de escaneo y verificación de la vulnerabilidad de desbordamiento de montón (heap overflow) de NGINX
 xiaoqimikko/spring-cvss-check
Escanea artefactos y código fuente de Java en busca de CVEs de Spring/Tomcat, compara las puntuaciones CVSS del proveedor frente a las de NVD,…
 heroku/heroku-cve-2013-0269
Inspecciona todas tus aplicaciones de Heroku en busca de versiones vulnerables de la gema JSON

 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 moderneinc/rewrite-cve-2026-22732
Receta de OpenRewrite que detecta y corrige la supresión de cabeceras de Spring Security (CVE-2026-22732) identificando el uso incorrecto de la…
 squid-protocol1/gitgalaxy
Motor de grafo de conocimiento heurístico sin AST para inteligencia profunda de repositorios y escaneo de seguridad de confianza cero. Se integra…
 knqyf263/go-mal-pkgs
Una herramienta de seguridad para detectar paquetes Go maliciosos verificando las sumas de verificación en go.sum contra el código fuente original.
 g0dse11/detecttrace
Herramienta de ingeniería de detección de código abierto que rastrea las detecciones de seguridad de principio a fin e identifica la primera etapa…
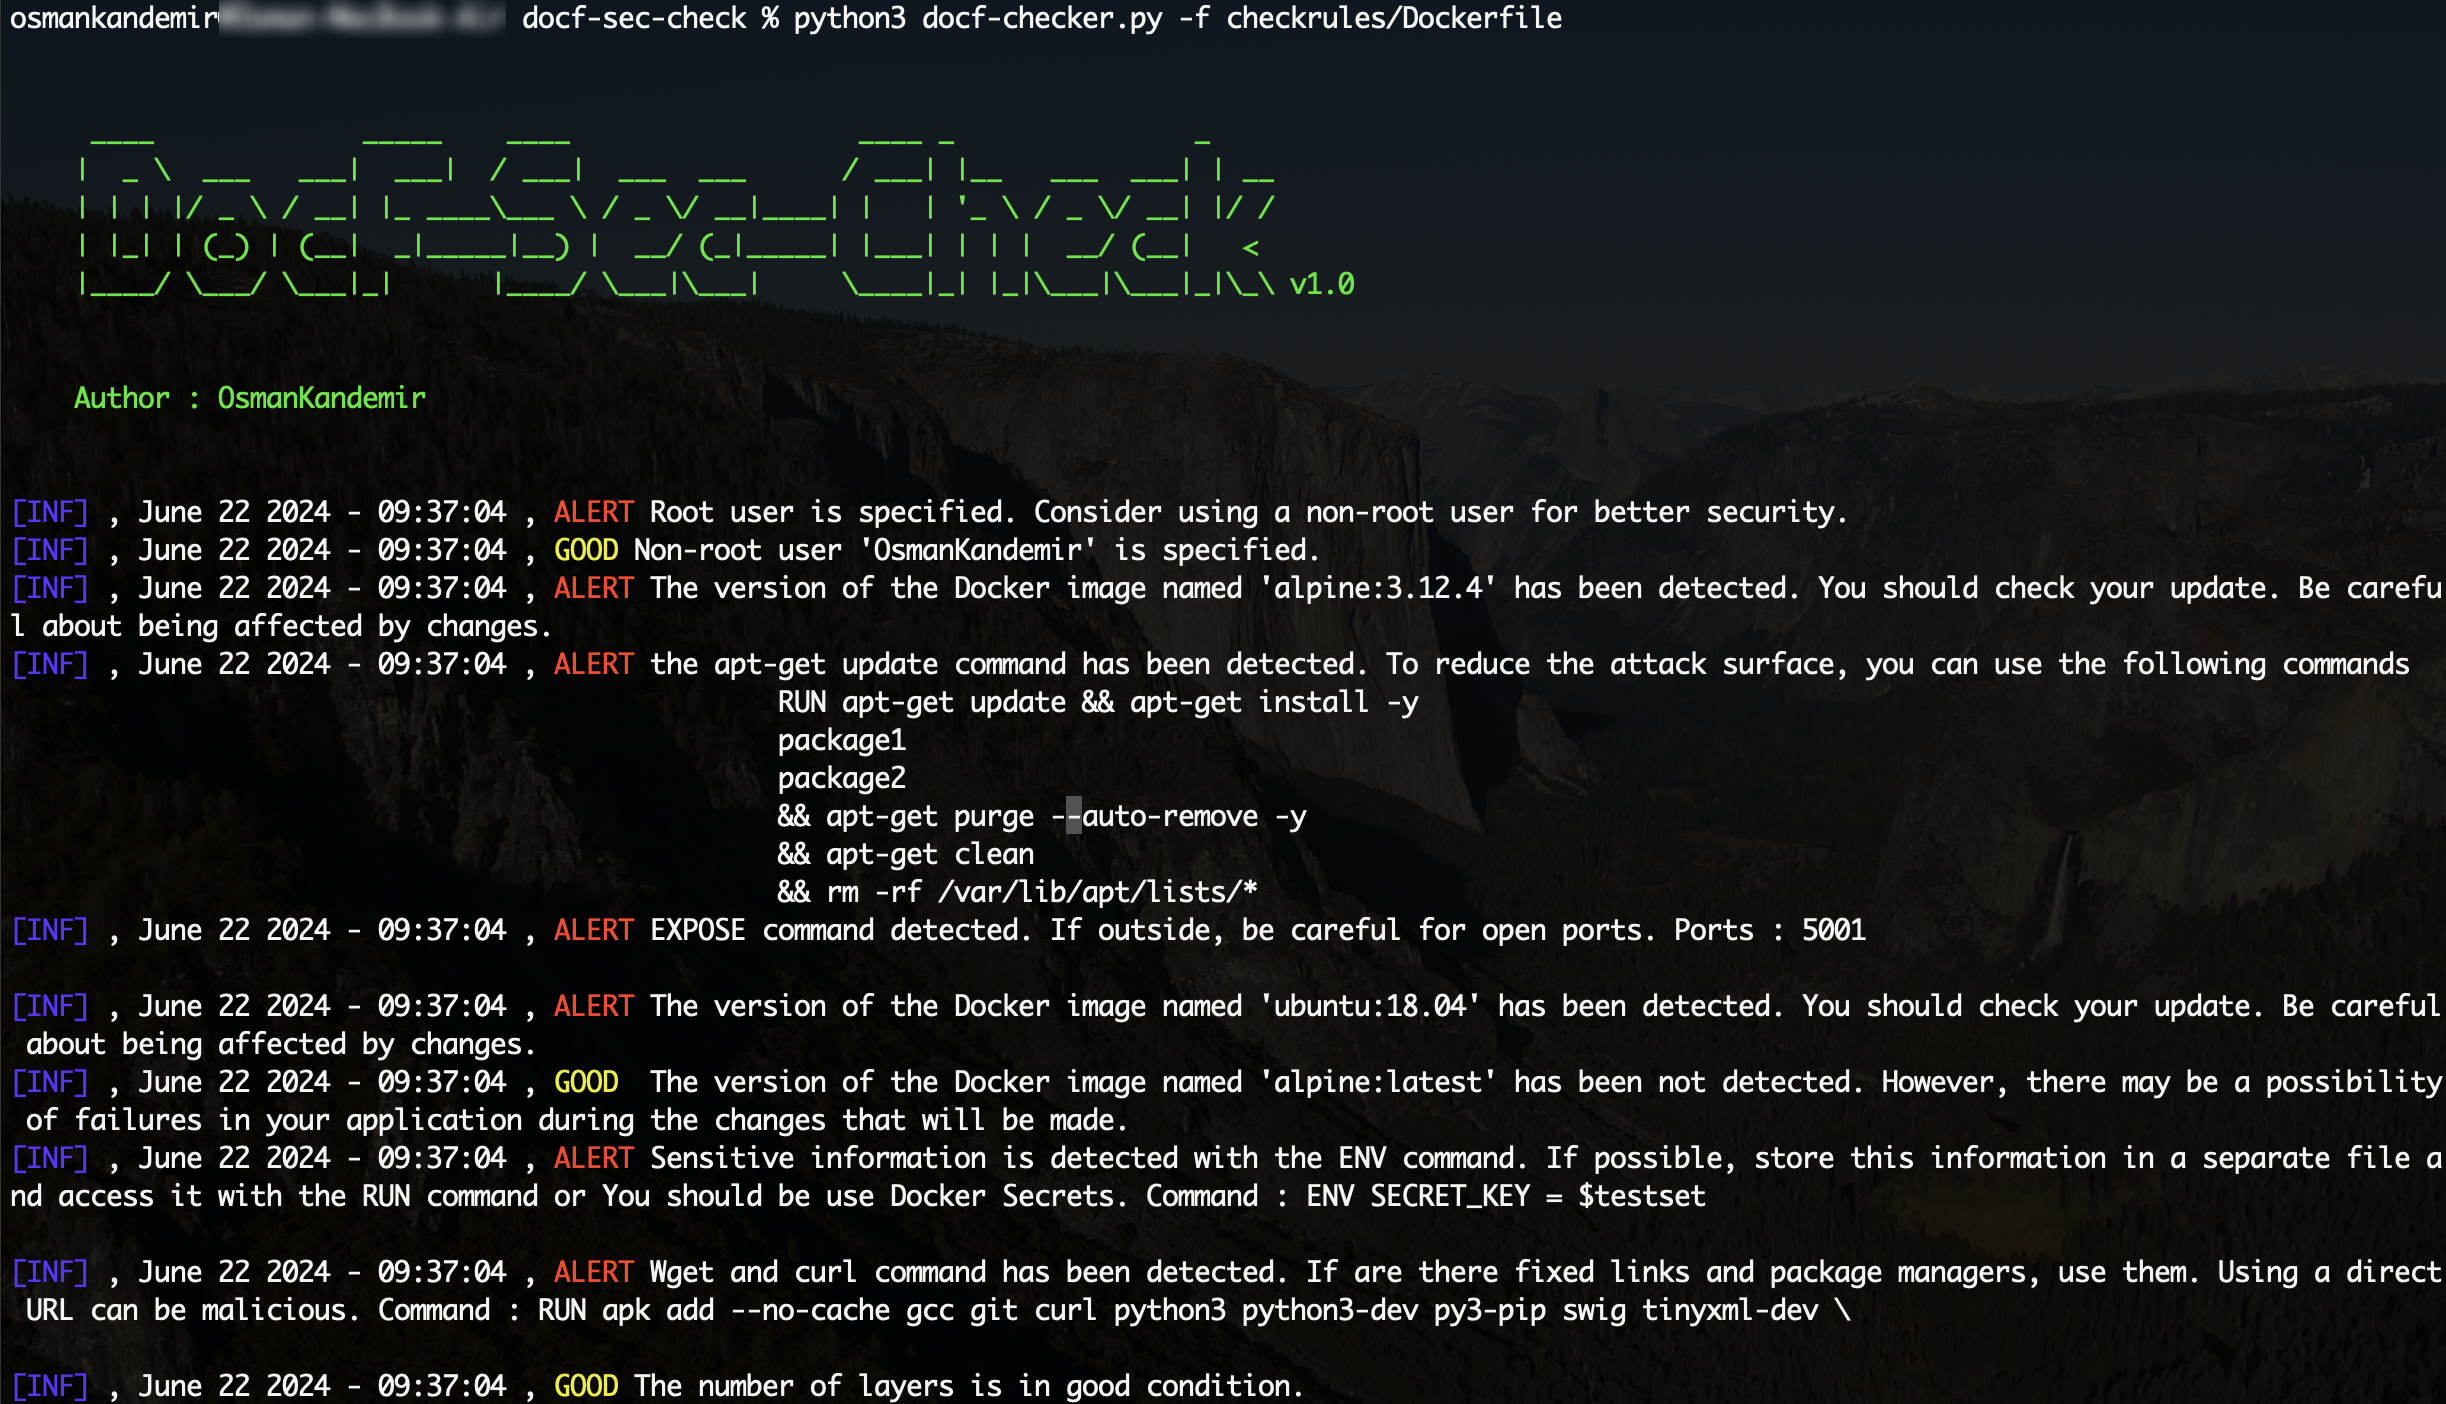 osmankandemir/docf-sec-check
Herramienta de análisis estático que escanea Dockerfiles en busca de comandos inseguros y problemas de configuración, proporcionando notificaciones…
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 aquasecurity/trivy-module-wordpress
Módulo de ejemplo de Trivy para WordPress
 d0rb/shellscope
Auditor defensivo de exposición para Plex2Shell y php2shell: encuentra los tuyos antes de que ellos te encuentren.
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
Esta herramienta crea un conjunto de firmas personalizado en F5 WAF y lo aplica a políticas en modo de bloqueo.
 williavs/nextjs-security-update
Actualiza por lotes todas tus aplicaciones Next.js a versiones parcheadas - contraataca contra CVE-2025-55183/55184/67779








