 squid-protocol1/gitgalaxy
Motor de grafo de conocimiento heurístico sin AST para inteligencia profunda de repositorios y escaneo de seguridad de confianza cero. Se integra como componente de GitLab CI/CD, bloquea código hostil y exporta telemetría SARIF al panel de seguridad de GitLab.

Inteligencia estructural a escala de repositorio sin compilación.
Docs · Visualizer · Language Crucible · Keyword Rosetta · Raw Output
1 escaneo · 97 señales estructurales · más de 50 lenguajes · sin compilación · 17 categorías de exposición al riesgo · 6 salidas
GitGalaxy construye un grafo estructural agnóstico del lenguaje de un repositorio completo directamente a partir del texto fuente — sin build, sin toolchain por lenguaje.
Está diseñado para repositorios que son políglotas, parcialmente rotos, legacy, cargados de dependencias de terceros o que de otro modo resultan difíciles de analizar mediante un flujo de trabajo basado primero en la compilación:
Go + C++ + Python + Java + Bash + YAML
+ generated code + vendored code + legacy code
+ half-migrated modules + broken dependencies
En lugar de un analizador separado por lenguaje, GitGalaxy extrae un vocabulario común de firmas estructurales — funciones, clases, argumentos, flujo de control, mutación de estado, I/O, APIs, dependencias — y las normaliza en un único modelo de repositorio determinista que alimenta el análisis de arquitectura, la priorización de exposición al riesgo, la generación de SBOM, el análisis de refactorización y propiedad, el contexto de base de código orientado a IA, y las puertas de CI/CD.
Tesis central: el análisis completo del lenguaje no siempre es necesario para recuperar información estructural altamente útil a escala de repositorio.
Cómo se pone a prueba esa tesis — contra Tree-sitter y Ctags, contra un corpus de control plantado, y a continuación contra el historial de Git — se resume en Precisión, medida a continuación y se detalla por completo en el programa de validación.
Un comando:
pip install gitgalaxy
galaxyscope path/to/repo
Seis vistas coordinadas del mismo escaneo determinista:
| Salida | Propósito |
|---|---|
| Resumen de arquitectura para LLM | Contexto compacto orientado a máquinas/agentes (a continuación) |
| SARIF | Integración con CI/paneles de seguridad |
| SBOM CycloneDX | Inventario de dependencias/cumplimiento |
| SQLite | Grafo de conocimiento del repositorio consultable |
| Datos de auditoría JSON | Flujos de trabajo forenses/de automatización |
| Datos de visualización 3D | Topología interactiva del repositorio |
El informe insignia es un único resumen en Markdown diseñado para entregar a un ingeniero —o a un agente de IA— un modelo mental funcional de un repositorio que nunca ha visto. Es un paquete autocontenido: las ecuaciones de riesgo se imprimen en el propio informe, y un prompt de interpretación embebido permite a cualquier LLM narrarlo sin alucinar sobre lo que significan los números. Las secciones cubren el estado macro y la composición de lenguajes, la topología de red (modularidad, puntos de articulación, densidad cíclica), los cuellos de botella de dependencias, las funciones y archivos más pesados, las firmas estructurales por archivo con radio de impacto PageRank, las listas de objetivos de riesgo dirigidos y acumulativos, las auditorías de cadena de suministro y los objetivos de refactorización clasificados por volatilidad y centralización de autoría —además de una lista detallada de cada archivo que se negó a escanear, y por qué.
Dos ejemplos, escaneados el 2026-08-31 con el motor actual. Ambos repositorios
son públicos —clona cualquiera de ellos y ejecuta galaxyscope --llm-only <path> para reproducir
el resumen completo:
curl — 4.250 artefactos, 696 escaneados, 112.653 LOC en C, Perl, Python,
Shell, M4 y Makefile. El resumen clasifica src/tool_setup.h como el principal
pilar estructural (80 conexiones entrantes) y coloca una función de Perl —
APPEND_imap en tests/ftpserver.pl, Impacto 2135, 1.672 LOC— en lo más alto de la
lista de funciones de todo el repositorio, en la misma clasificación que el código C. Ese
grafo multilingüe es el producto: un conjunto de señales comparables en todos los
lenguajes del repositorio. La advertencia honesta en el mismo resumen: solo se escaneó el 16,4% de los
artefactos —el filtro de ingesta descarta binarios, código generado
y datos de prueba de forma agresiva, y la §5 del resumen detalla cada exclusión por
extensión y motivo.
cics-genapp (la muestra CICS COBOL/DB2 de IBM) — 92,1% escaneado: 44 programas
COBOL, 29 trabajos JCL. La lista acumulativa de superficie estructural
encabeza con base/src/lgupdb01.cbl (superficie de mutación ~100%, carga de complejidad 92%), y el
párrafo más pesado del repositorio es UPDATE-POLICY-DB2-INFO —la lógica de bloqueo de filas
SELECT FOR UPDATE, que es exactamente donde un mantenedor de ese programa
querría mirar primero. El mismo resumen también muestra una limitación con claridad: en una
arquitectura plana sin un grafo de importaciones real, la lista de "pilares estructurales"
degenera en archivos sin conexiones, y el informe indica que se verifiquen los
recuentos de conexiones antes de confiar en ella.
Cientos de resúmenes sin editar de repositorios seleccionados de forma independiente están
registrados en
gitgalaxy-raw-output;
el resumen de autoescaneo siempre actualizado de este propio repositorio está en
docs/gitgalaxy_architecture_brief.md.
| Consumidor | Pregunta |
|---|---|
| Arquitectura | ¿De qué está hecho este repositorio? |
| Análisis estructural | ¿Dónde están las funciones, clases, APIs, dependencias y estructuras de control? |
| Perfil de Superficie Estructural (antes exposición al riesgo) | ¿Dónde se concentra un patrón estructural/de contenido dado? |
| Refactorización | ¿Qué archivos son complejos, de alta rotación o críticos? |
| Cadena de suministro | ¿Qué dependencias existen físicamente en disco? |
| Contexto de IA | ¿Qué arquitectura y relaciones debería conocer un agente? |
| Migración de legado | ¿Dónde están las unidades estructurales a transformar? |
| Análisis histórico | ¿Cómo cambia la exposición medida a medida que evoluciona el repositorio? |
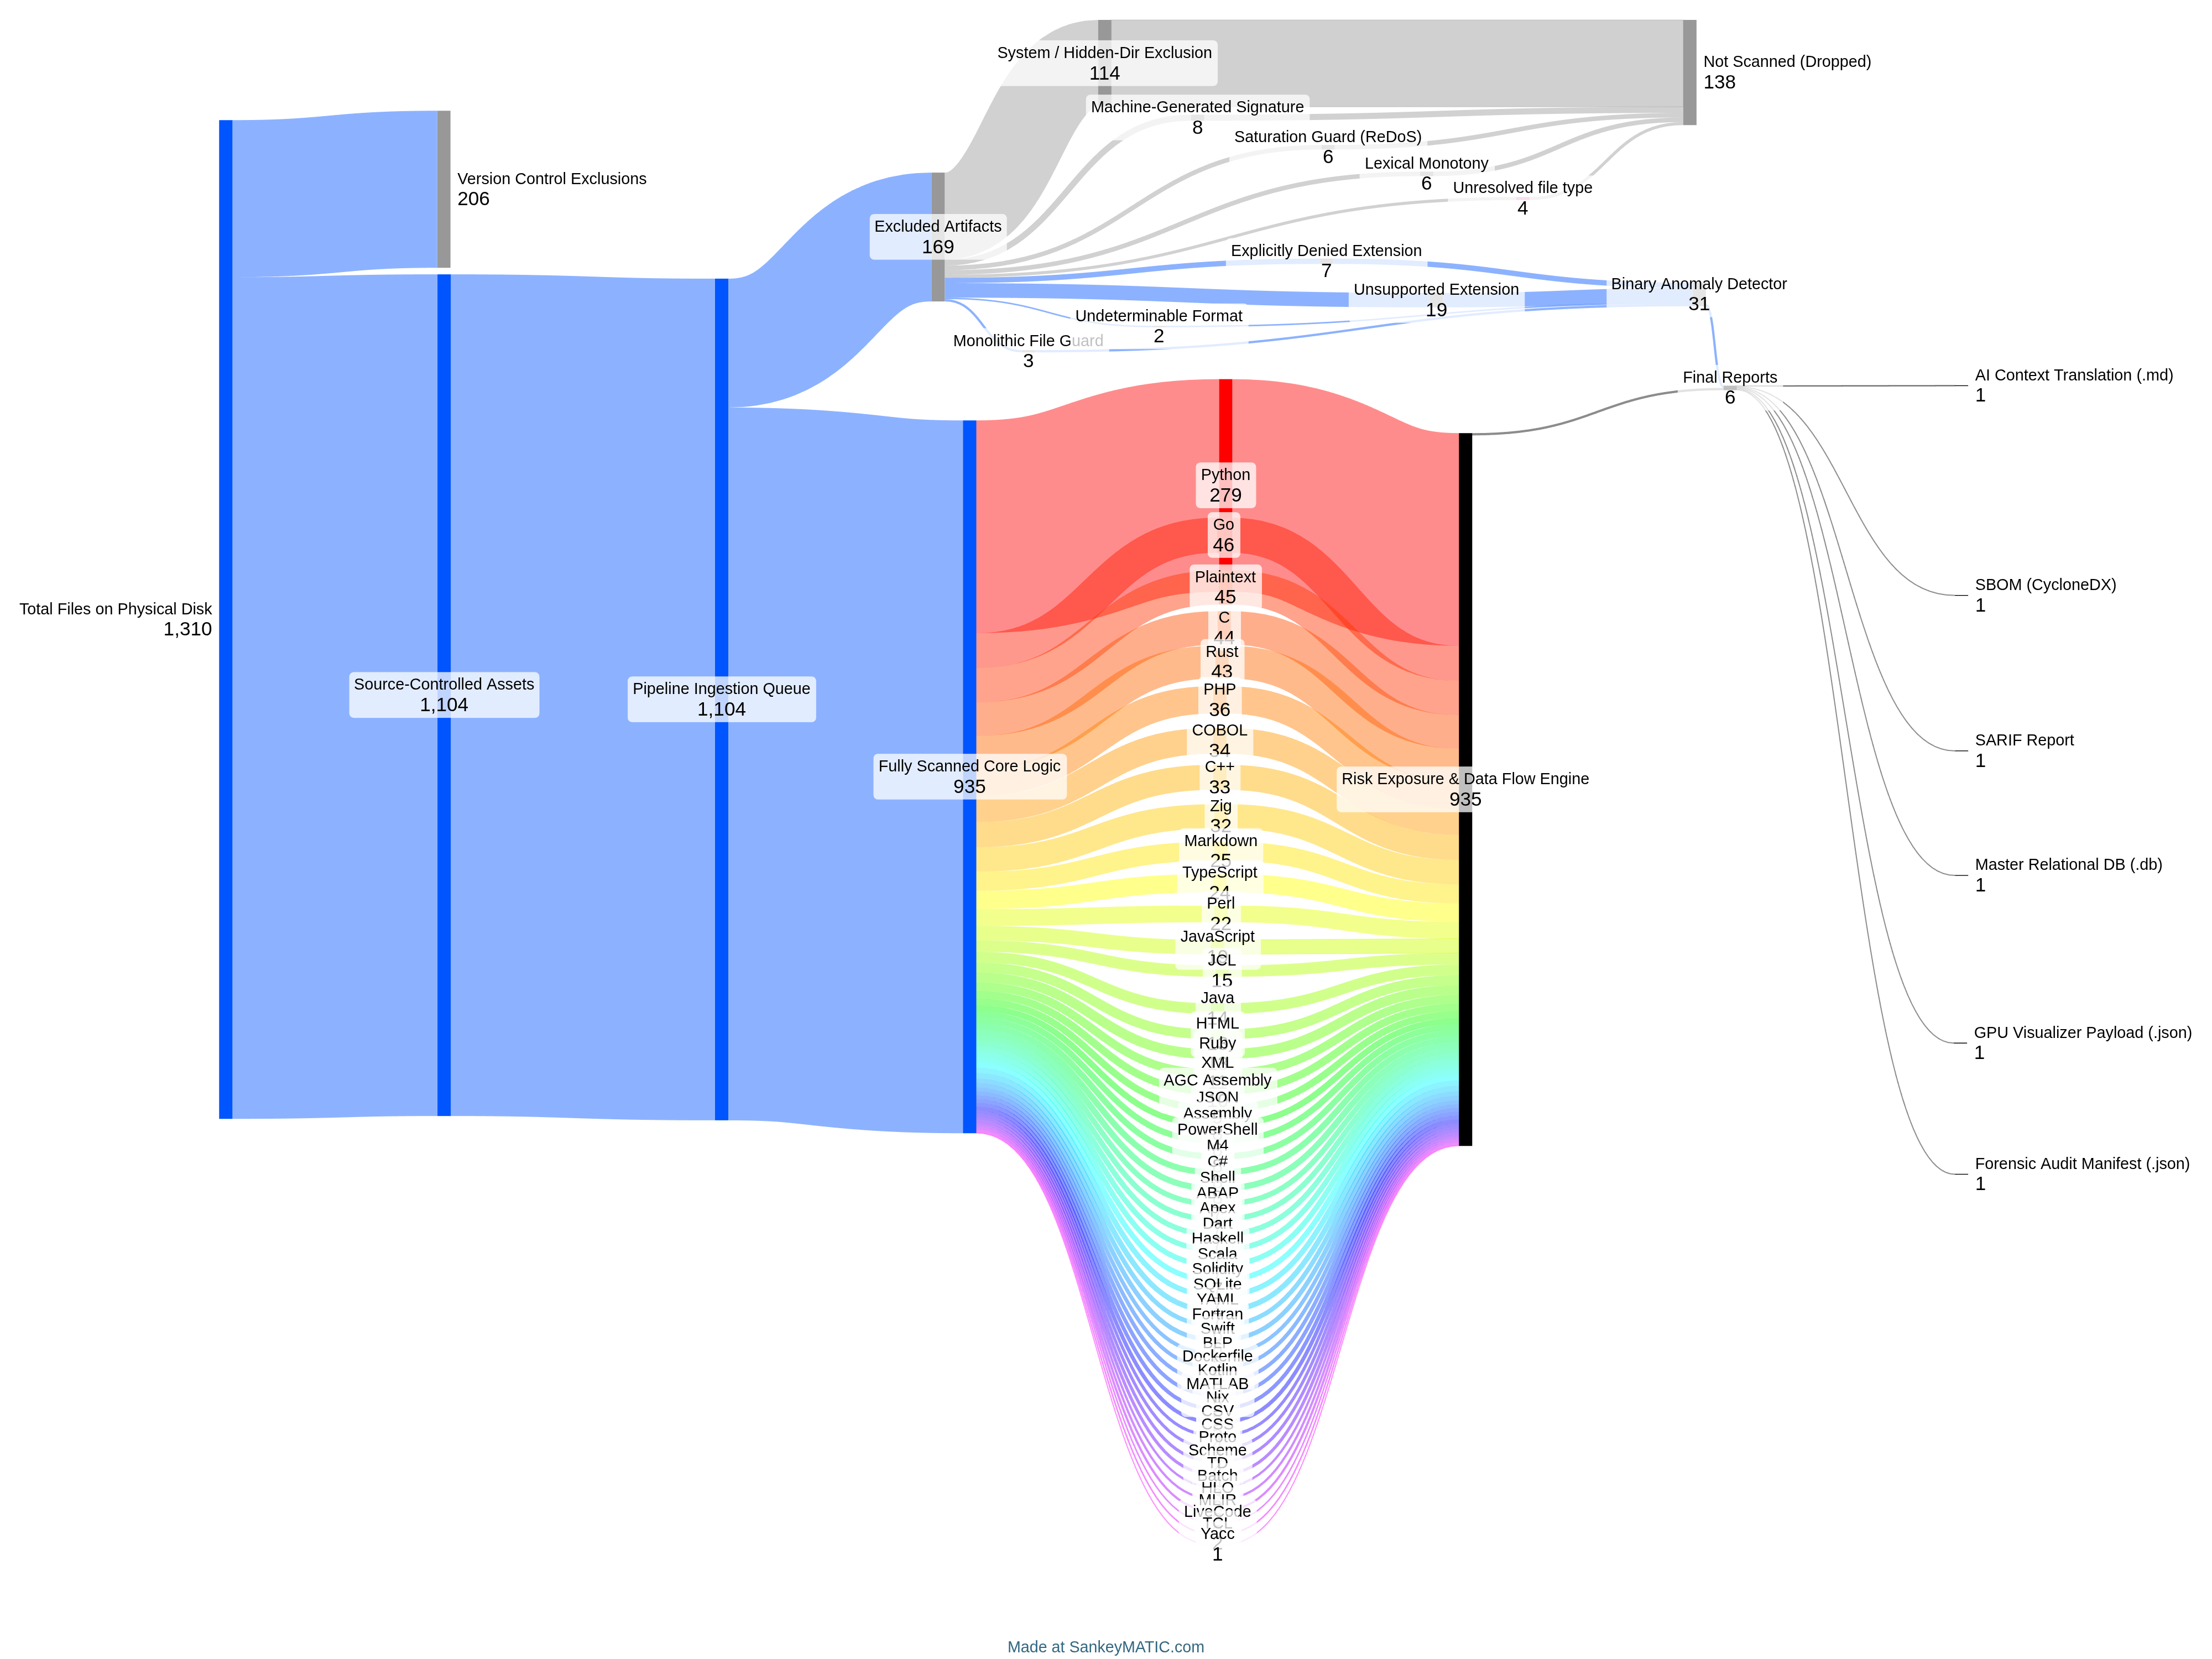
Dos programas de medición permanentes respaldan las afirmaciones anteriores, y un tercero, para los grafos de dependencias y llamadas, está en curso. La narrativa completa — metodología, veredictos, límites y lo que viene después— está en el programa de validación; esto es el resumen.
