
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
 bogdanticu88/ratrace
Una herramienta CLI ligera para detectar y explotar sistemáticamente condiciones de carrera en aplicaciones web, APIs y servicios modernos.
 nihal799/zttp
Proxy bastión SSH de confianza cero con gestión de claves respaldada por Vault, aplicación de políticas RBAC, grabación completa de sesiones y TUI de…
 owasp/security-culture
Repositorio de OWASP Security Culture
 soufianecyber/quantum-safe-migration
Kit de herramientas de nivel empresarial para auditar y migrar infraestructura heredada a criptografía híbrida post-cuántica (PQC).
 fabriziosalmi/tanstack-compromise-checker
Script de shell para detectar indicadores de ataque a la cadena de suministro de TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
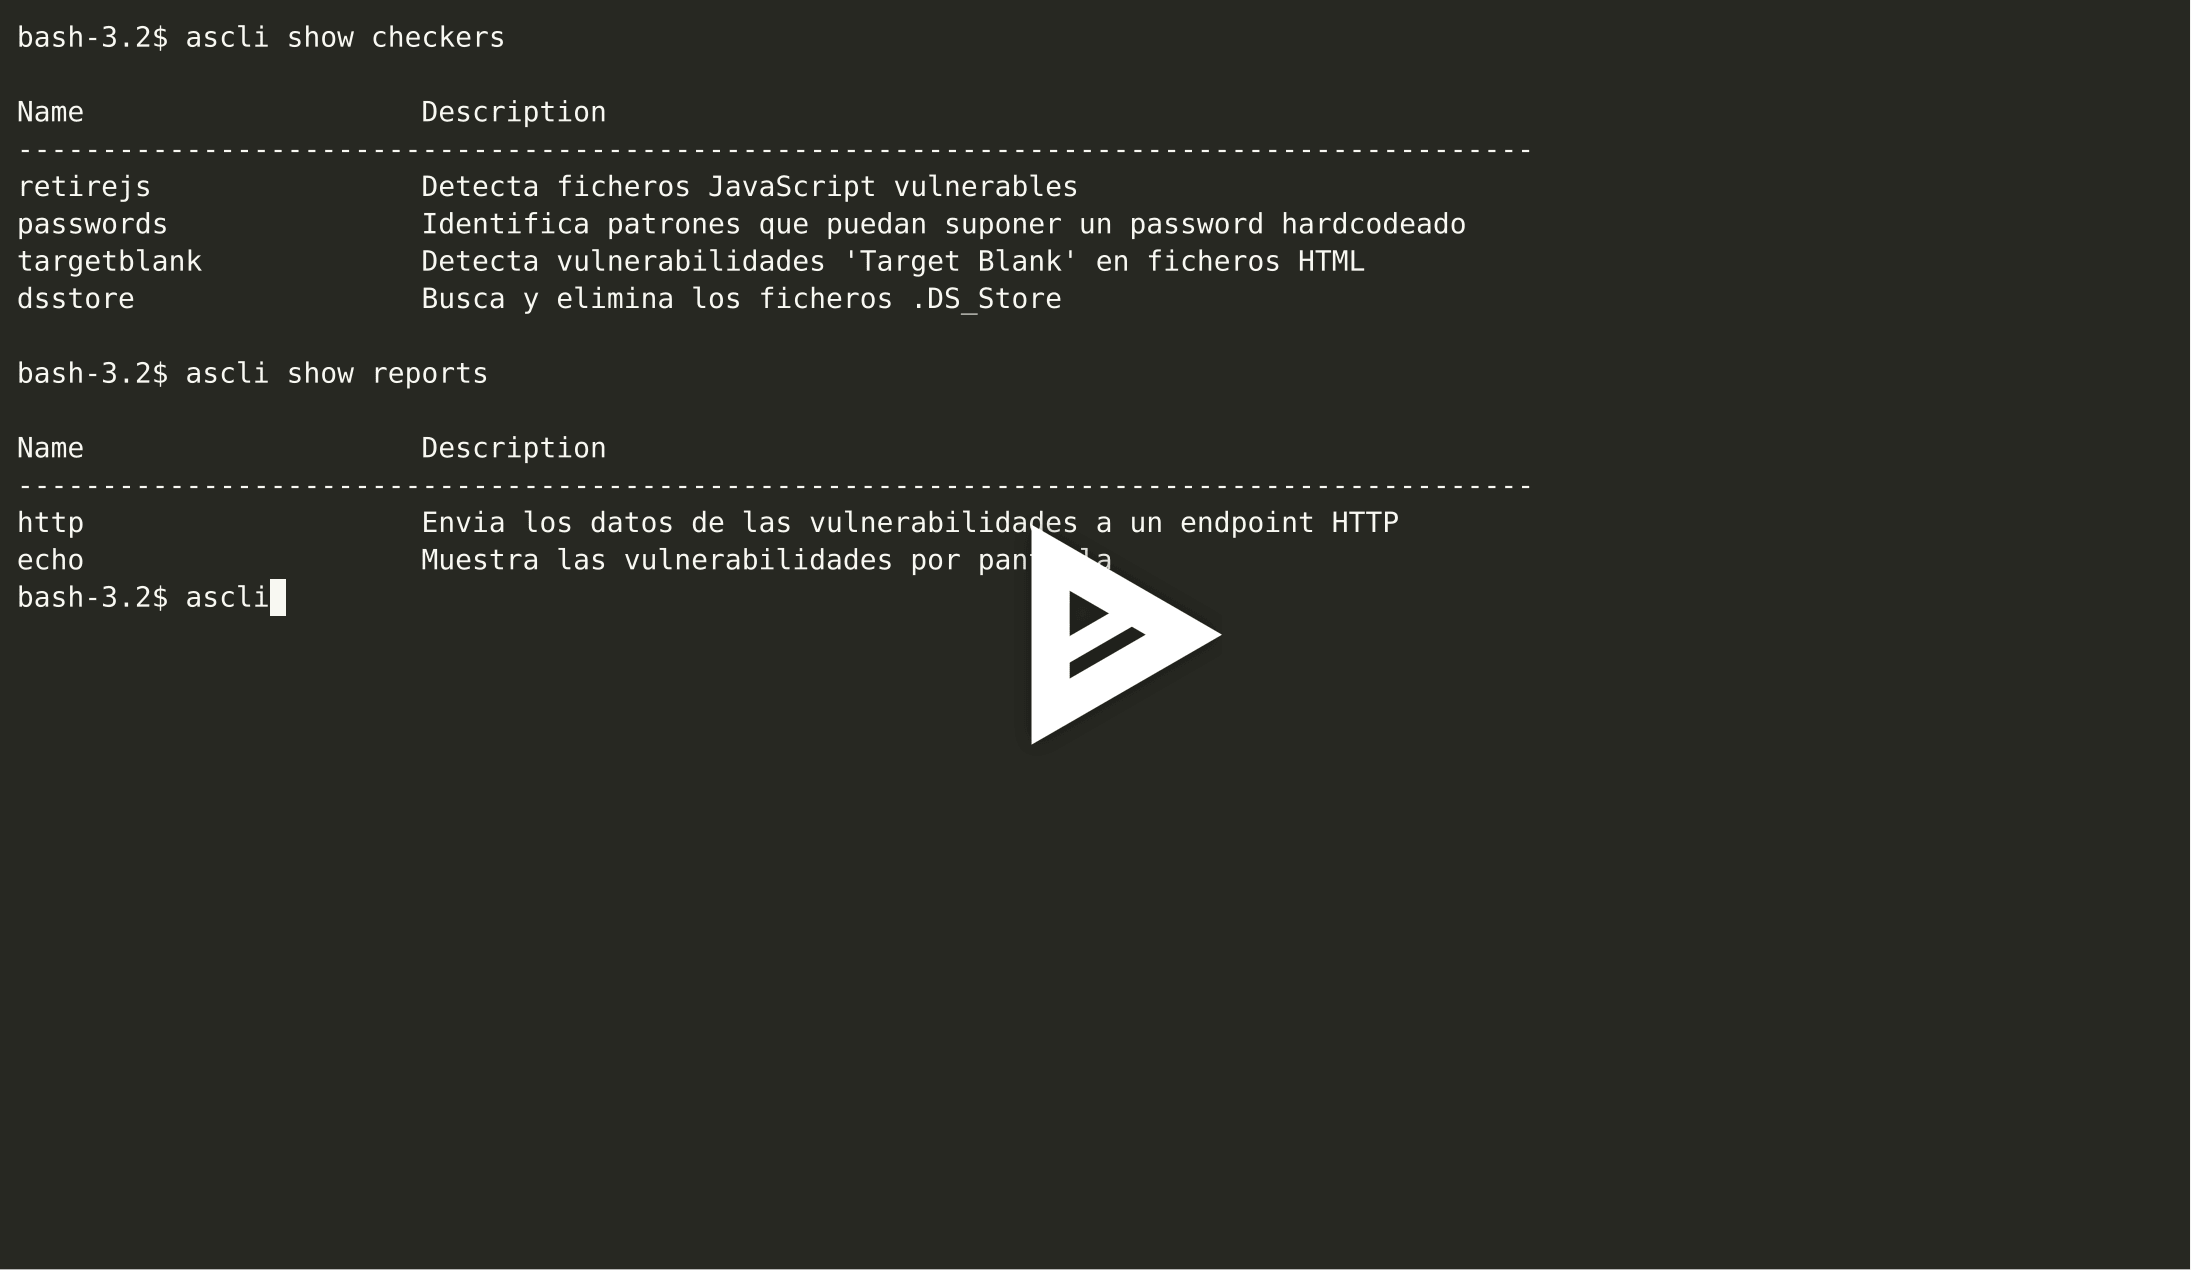 elevenpaths/atomshields-cli
CLI para el escáner de análisis estático de AtomShields. Instala, desinstala y ejecuta verificadores e informes para detectar vulnerabilidades en…
 apaonum/brotli-cve-check
Habilidad de agente + script para escanear proyectos en busca de CVE-2026-111497 (Brotli), calificar la criticidad y sugerir correcciones
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 schroeder-sys/pantheon-souverainete
Infraestructura cloud modular, redundante y 100% soberana para liberarse de los GAFAM. Guías técnicas, arquitectura Zero-Trust y cifrado interno…
 plutosecurity/mcpwnfluence
Información sobre CVE-2026-27825 y CVE-2026-27826 descubiertas por Pluto Security y un script bash para identificar instancias vulnerables de…
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Zero-downtime Linux kernel zero-day defense case study. For the automated CLI and dual-witness notary framework, see mc493/kshield.
 adimahluf/rapidwebrecon
Una herramienta de automatización de alto rendimiento diseñada para cerrar la brecha entre el reconocimiento web técnico y los informes ejecutivos.…
 the-infra-company/kcatcher
Captura lo que acecha en tus clústeres de Kafka.
 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
Escanea los archivos seleccionados en busca de patrones establecidos en las reglas. Se utiliza para encontrar secretos que puedas haber escrito…
 swiftdevcollective/xcodeprojectsecurity
Una aplicación de macOS para escanear archivos de proyectos de Xcode en busca de posibles problemas de seguridad.
 ght657/work1-secure-api
HDU IS Work 1 - API REST segura (Flask) con CI/CD (pytest + bandit + pip-audit) y análisis de CVE-2018-17246
 disrex-group/stylesmuggler-adobe-patches
composer require de la entrega del parche oficial APSB26-146 (CVE-2026-75650) de Adobe para Magento, mediante cweagans/composer-patches. Selecciona…
 chef-cft/salt-vulnerabilities
Comprueba CVE-2020-11651 y CVE-2020-11652








