Kit de herramientas de nivel empresarial para auditar y migrar infraestructura heredada a criptografía híbrida post-cuántica (PQC).



Un kit de herramientas para la migración a criptografía post-cuántica en Nginx y OpenSSH.
QSM es un kit de herramientas de código abierto que audita configuraciones criptográficas heredadas y las migra a criptografía post-cuántica (PQC) híbrida. Su objetivo es el vector de amenaza "Harvest Now, Decrypt Later" (HNDL), simulando el impacto del Algoritmo de Shor y automatizando migraciones híbridas en sistemas basados en Debian.
⚠️ Principio arquitectónico estricto: QSM nunca permite un despliegue puramente post-cuántico. Todas las operaciones aplican un Paradigma Híbrido que combina algoritmos clásicos y PQC (ECDSA P-256 + ML-DSA-65 para autenticación; X25519 + ML-KEM-768 para intercambio de claves).
QSM es una prueba de concepto funcional, no una herramienta de producción certificada. Lea esta sección con atención antes de confiar en ella en entornos críticos.
El comando --simulate utiliza un modelo analítico simplificado para la
estimación de recursos del Algoritmo de Shor — no un circuito cuántico
compilado:
O(bits³)logical_qubits × 1000 (suposición de código de superficie)Esto produce estimaciones de orden de magnitud, no predicciones precisas. Los requisitos reales de recursos de un CRQC dependen de la profundidad del circuito, la fidelidad de las puertas, la sobrecarga de corrección de errores y la arquitectura del hardware. Estas siguen siendo áreas de investigación activas.
Las cifras de salida (p. ej., "~99 días para ECC-256") representan un límite inferior teórico bajo las suposiciones indicadas, no una medición sobre ninguna máquina existente. Hoy no existe ningún Ordenador Cuántico Criptográficamente Relevante (CRQC).
El comando --migrate modifica archivos de configuración para inyectar
conjuntos de cifrados híbridos. No:
liboqs u oqs-providerDebe asegurarse de que oqs-provider esté instalado y cargado para que
los nombres de cifrados inyectados sean respetados. Pruebe todas las
migraciones primero en un entorno que no sea de producción.
QSM ha sido verificado en:
tests/)No ha sido sometido a pruebas de estrés a escala, bajo carga ni en entornos diversos. Trátelo como una implementación de referencia y adáptelo a su infraestructura.
QSM se orienta a los estándares NIST finalizados:
| FIPS | Algoritmo | Uso en QSM |
|---|---|---|
| FIPS 203 | ML-KEM | Intercambio de claves (ML-KEM-768) |
| FIPS 204 | ML-DSA | Autenticación (ML-DSA-65) |
Terminología: "Kyber" y "Dilithium" fueron los nombres en clave previos a la estandarización utilizados durante la competición del NIST. Los estándares finalizados usan ML-KEM y ML-DSA respectivamente. QSM utiliza los nombres estandarizados en todo el documento.
QSM está diseñado para ejecutarse de forma adaptativa en distintos entornos:
liboqs para parchear las capas de configuración de forma atómica con
lógica de reversión verificada por checksum.# Clone and enter the vault
git clone https://github.com/soufianecyber/Quantum-Safe-Migration
cd Quantum-Safe-Migration
# Initialize virtual environment
python3 -m venv venv
source venv/bin/activate
# Install dependencies
pip install -r requirements.txt
python3 qsm.py --preflight
# 1. Run Quantum Attack Simulation on target assets
python3 qsm.py --simulate --target example.com
python3 qsm.py --simulate --keyfile ./test_legacy_key.pem

# 2. Preview Hybrid Migration Block (Safe Dry-Run)
python3 qsm.py --migrate --target nginx --config ./dummy_nginx.conf --dry-run

# 3. Apply Production Migration (Requires Sudo)
sudo venv/bin/python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf
sudo venv/bin/python3 qsm.py --migrate --target sshd --config /etc/ssh/sshd_config

# 4. Atomic Rollback Checksum Restoration
sudo venv/bin/python3 qsm.py --rollback --target /etc/nginx/nginx.conf
sudo python3 qsm.py --preflight
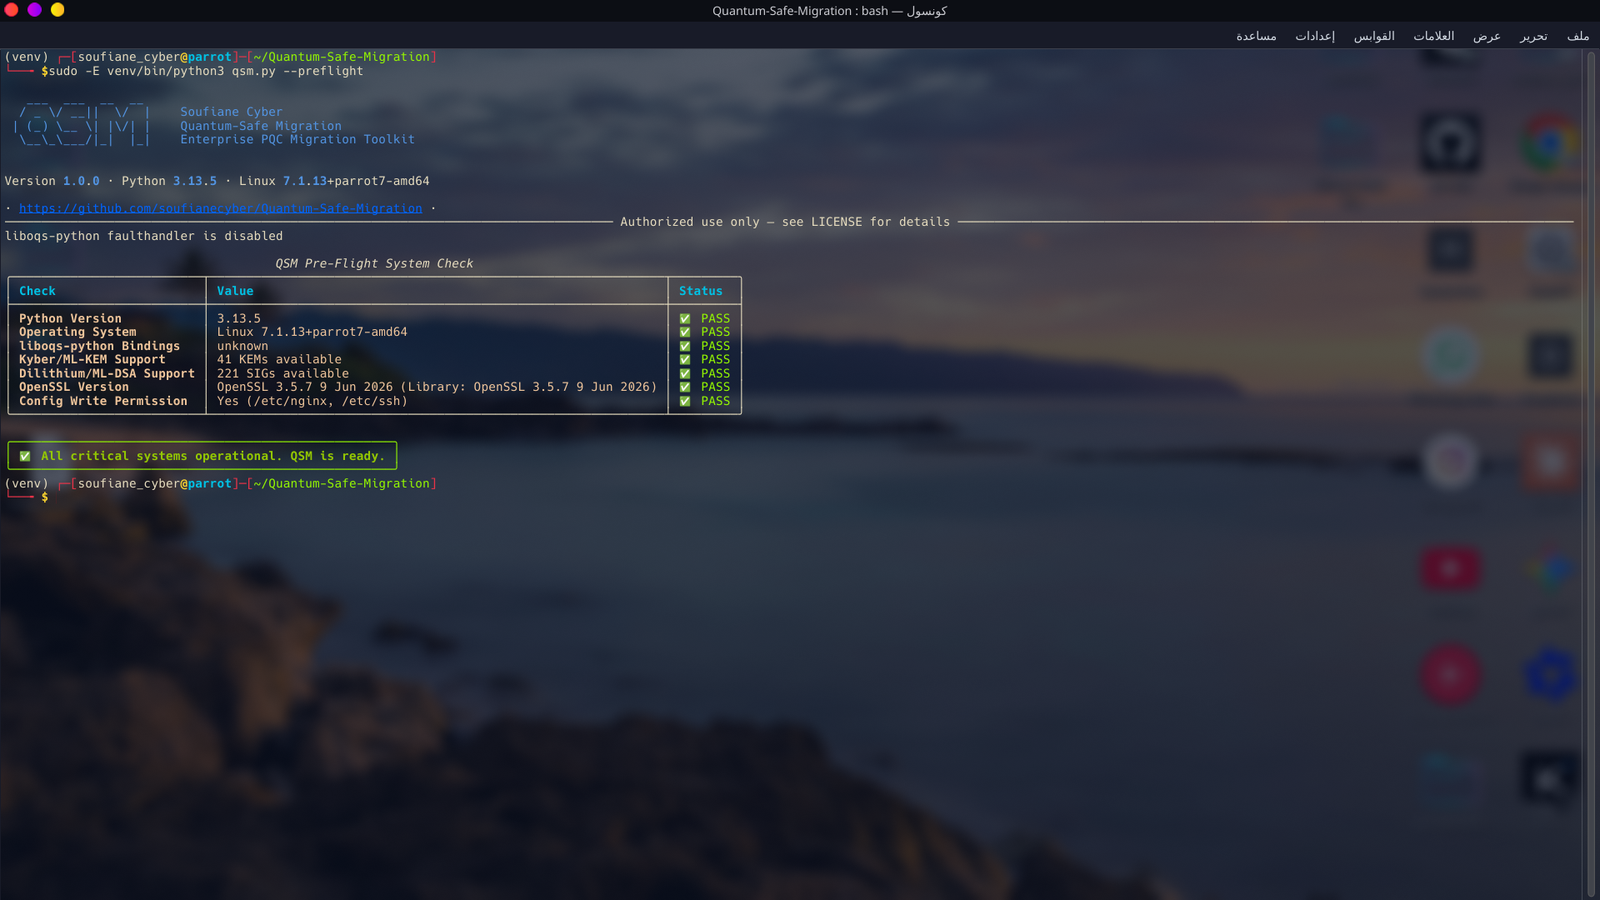
Valida la versión de Python, los bindings de liboqs, la disponibilidad de ML-KEM/ML-DSA y OpenSSL.
python3 qsm.py --simulate --target google.com
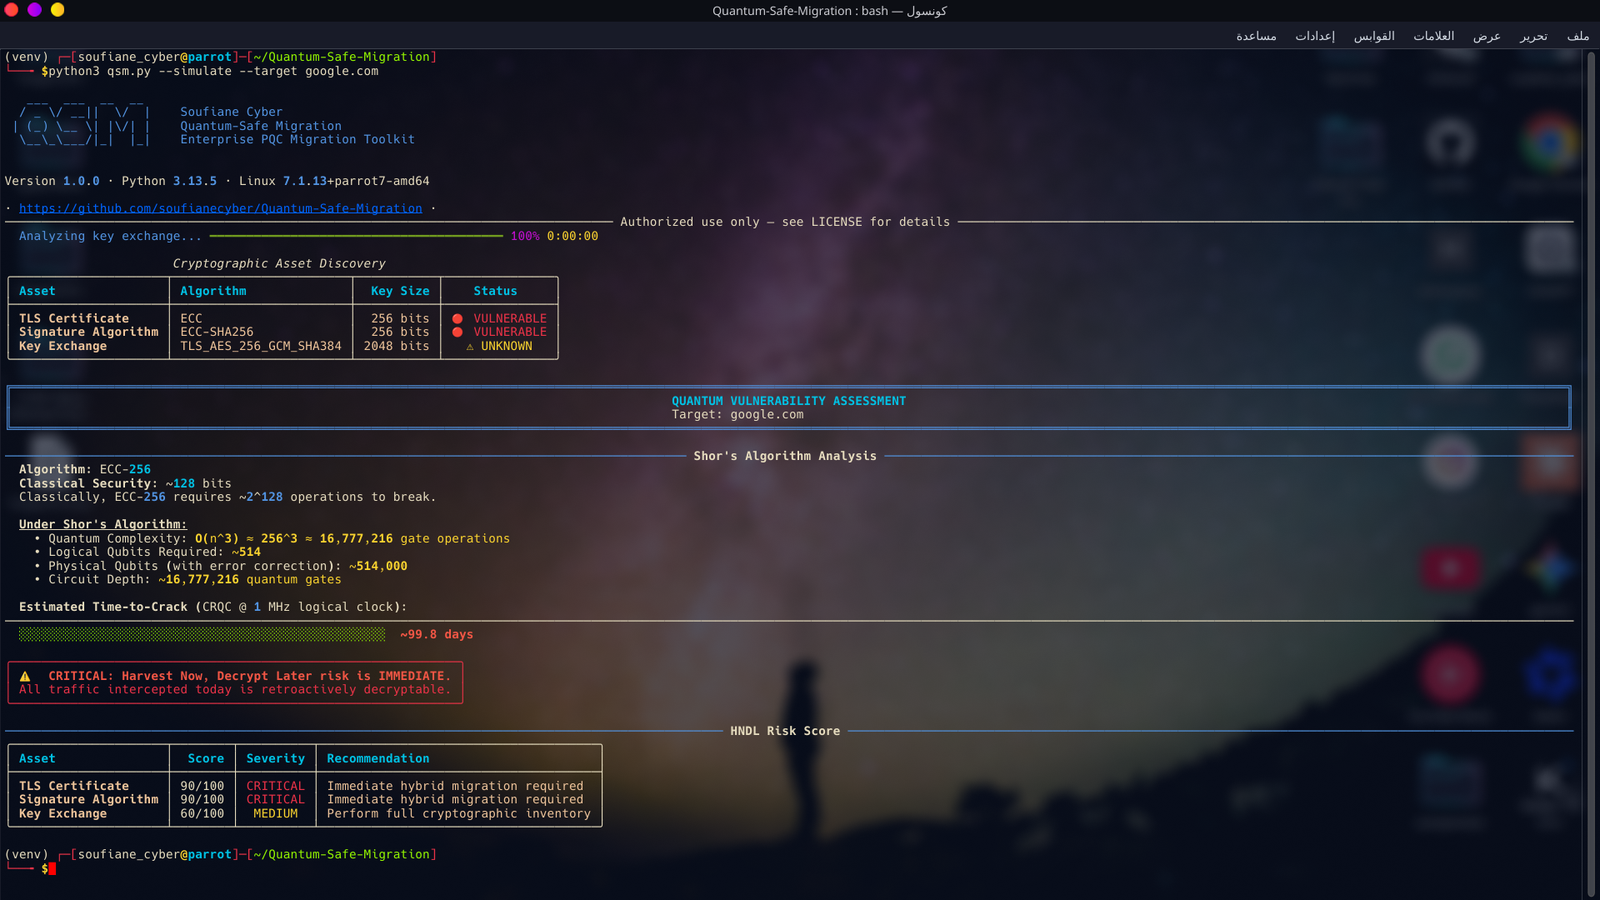
Detecta ECC-256 en google.com y calcula el tiempo de descifrado del Algoritmo de Shor.
sudo python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf --dry-run
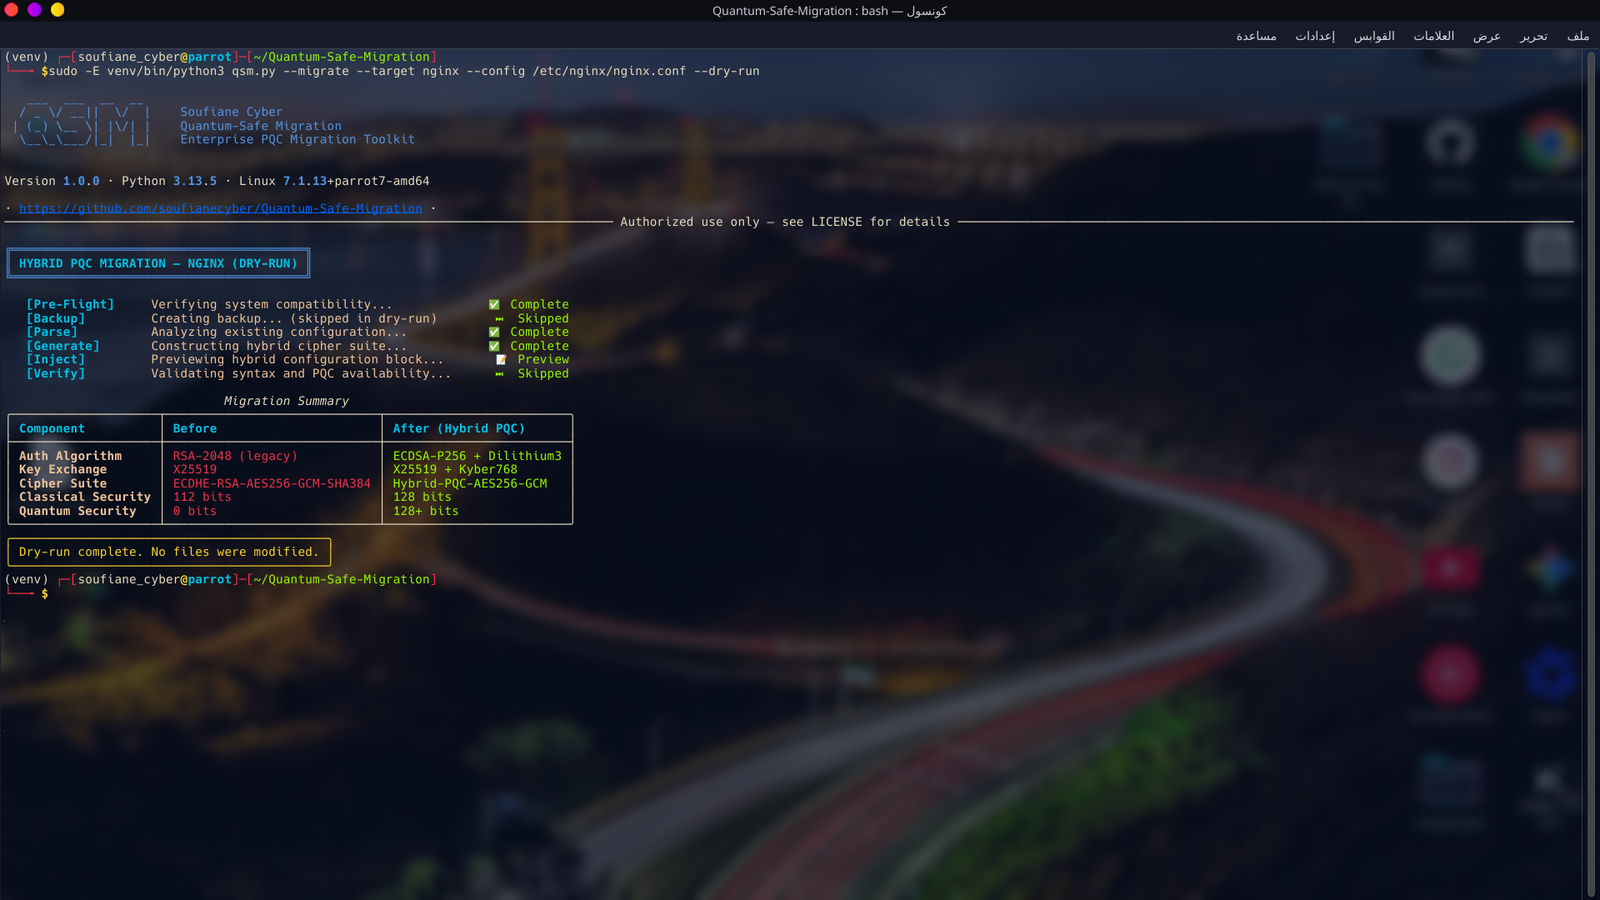
Vista previa de la inyección de un conjunto de cifrado híbrido — no se modificó ningún archivo.
Distribuido bajo la Licencia MIT. Consulte LICENSE para más detalles.
Aviso legal: este toolkit está diseñado exclusivamente para pruebas autorizadas y verificación de migración de infraestructura.
Soufiane Cyber









