
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit

 infobyte/faraday_burp
Extensión de Burp para colaboración en Faraday
 rocketchat/layne
Un doggo que ayuda a buscar problemas de seguridad en tus repositorios.
 claranet/ansible-role-log4shell
Rol de Ansible para detectar Log4Shell (CVE-2021-44228) escaneando el sistema de archivos y los archivos abiertos en busca de archivos JAR/WAR…
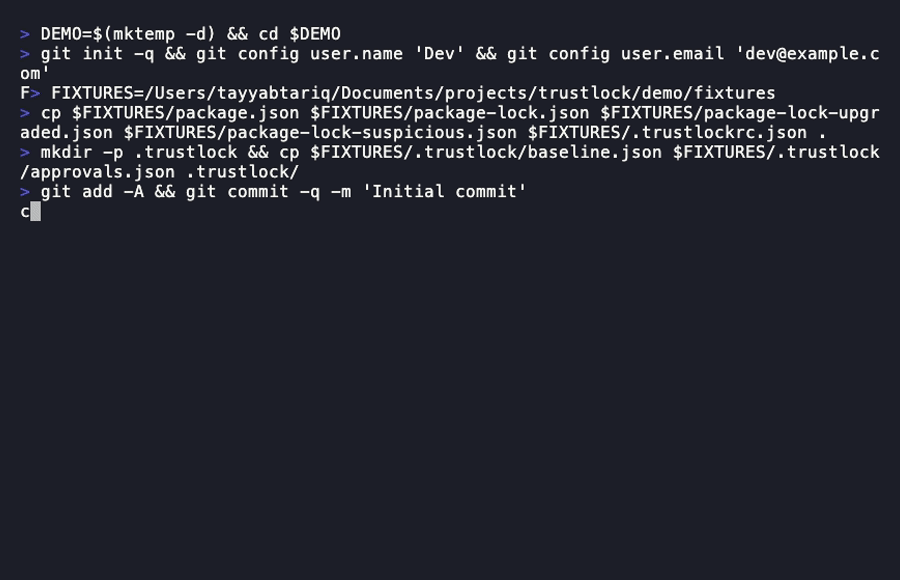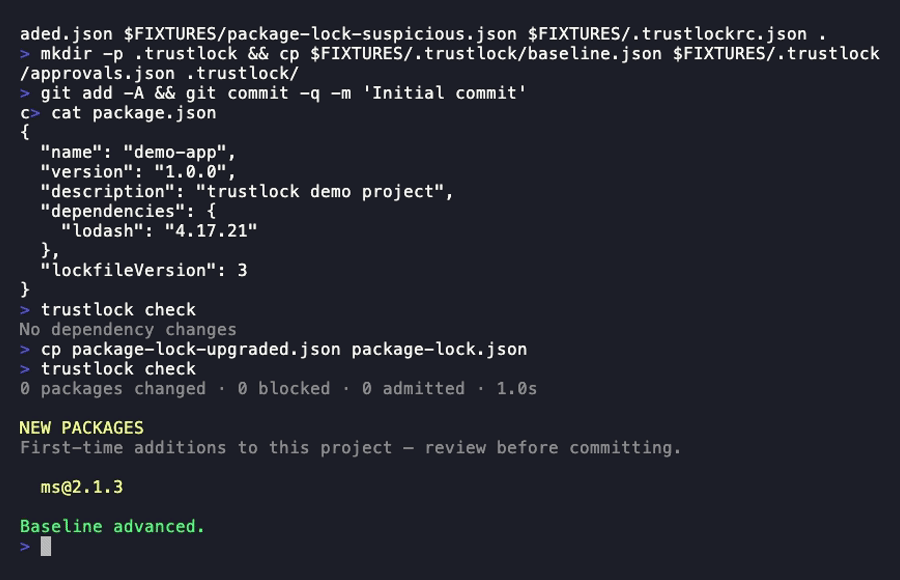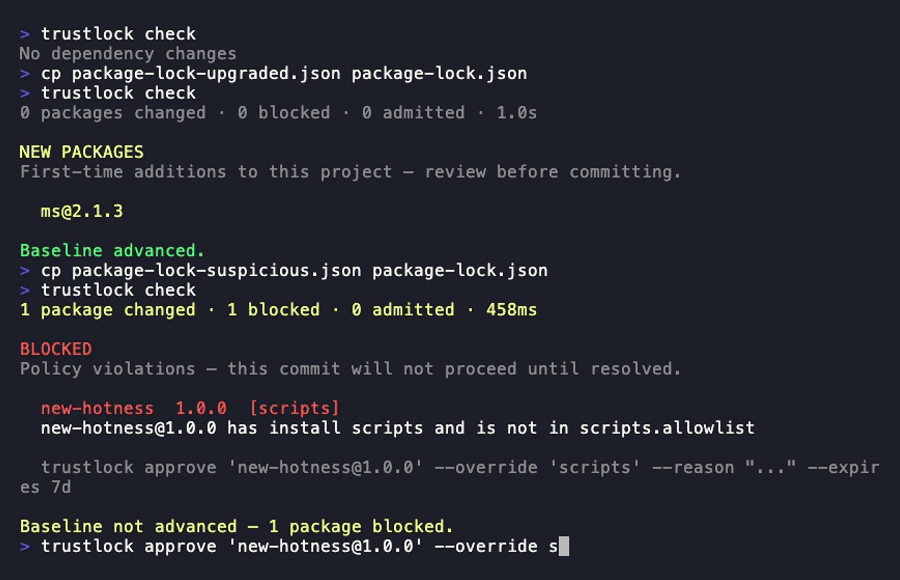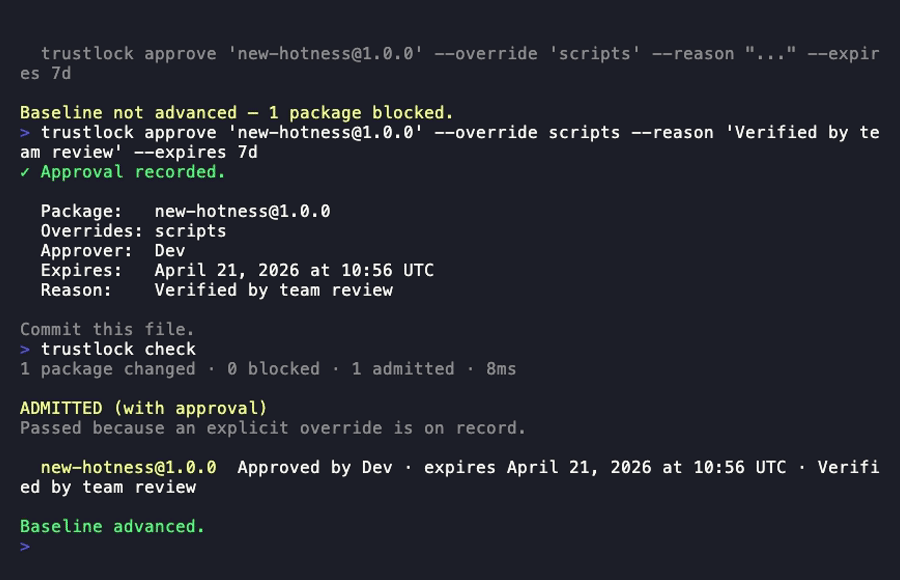 tayyabt/trustlock
Un controlador de admisión de dependencias nativo de Git. Evalúa señales de confianza en cada cambio de dependencia y bloquea commits o builds cuando…
 eduardolat/authkeysync
🔐 Utilidad CLI ligera diseñada para sincronizar claves públicas SSH desde URLs remotas en archivos authorized_keys locales
 owasp-noir/alibi
Contrasta las vistas de tu superficie de ataque y encuentra los endpoints que no pueden corroborarse entre sí.
 anee769/conduit
Puerta de enlace API local para agentes de codificación de IA con atribución de costos por ingeniero, presupuestos estrictos, gobernanza de salida…
 tomjwxf/scopeblind-gateway
Puerta de enlace de seguridad para servidores MCP con aplicación de políticas por herramienta, recibos de auditoría firmados con Ed25519 y registro…
 cspf-founder/api-scanner-docker
Herramienta automatizada de pruebas de seguridad de API que escanea APIs REST y SOAP en busca de vulnerabilidades utilizando especificaciones…

 components/dependency-scanning
Genera informes de SBOM CycloneDX y de escaneo de dependencias para identificar dependencias de proyectos, licencias y vulnerabilidades dentro de los…
 giovannigatti/cve-bench
Un benchmark para evaluar agentes de IA en la corrección de vulnerabilidades de seguridad del mundo real.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles son una colección de Roles de Ansible y playbooks que instalan, configuran, ejecutan y gestionan una variedad de soluciones…
 taptap/cve-2025-59489
Escáner automatizado que detecta la vulnerabilidad de inyección en tiempo de ejecución de Unity CVE-2025-59489 en APKs de Android extrayendo la…
 openbreach/canop
CLI de análisis estático que escanea código generado por IA en busca de vulnerabilidades como inyección SQL, reflexión insegura y secretos…
 rgielen/struts1filter
Una solución de filtro de parámetros de solicitud para Struts 1 CVE-2014-0114 basada en el trabajo de Alvaro Munoz y el equipo de HP Fortify
 projectdiscovery/httpx-action
Sondeo de servidores web HTTP
 elevenpaths/atomshields
Marco de pruebas de seguridad para repositorios y código fuente
 ochebotar/copy-fail-cve-2026-31431-detection-probe
Herramientas de detección segura para CVE-2026-31431 "Copy Fail" y CVE-2026-43284 "Dirty Frag": una escalada de privilegios local en el módulo…








