
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
 projectdiscovery/naabu-action
Un escáner de puertos rápido escrito en go con un enfoque en la fiabilidad y la simplicidad.
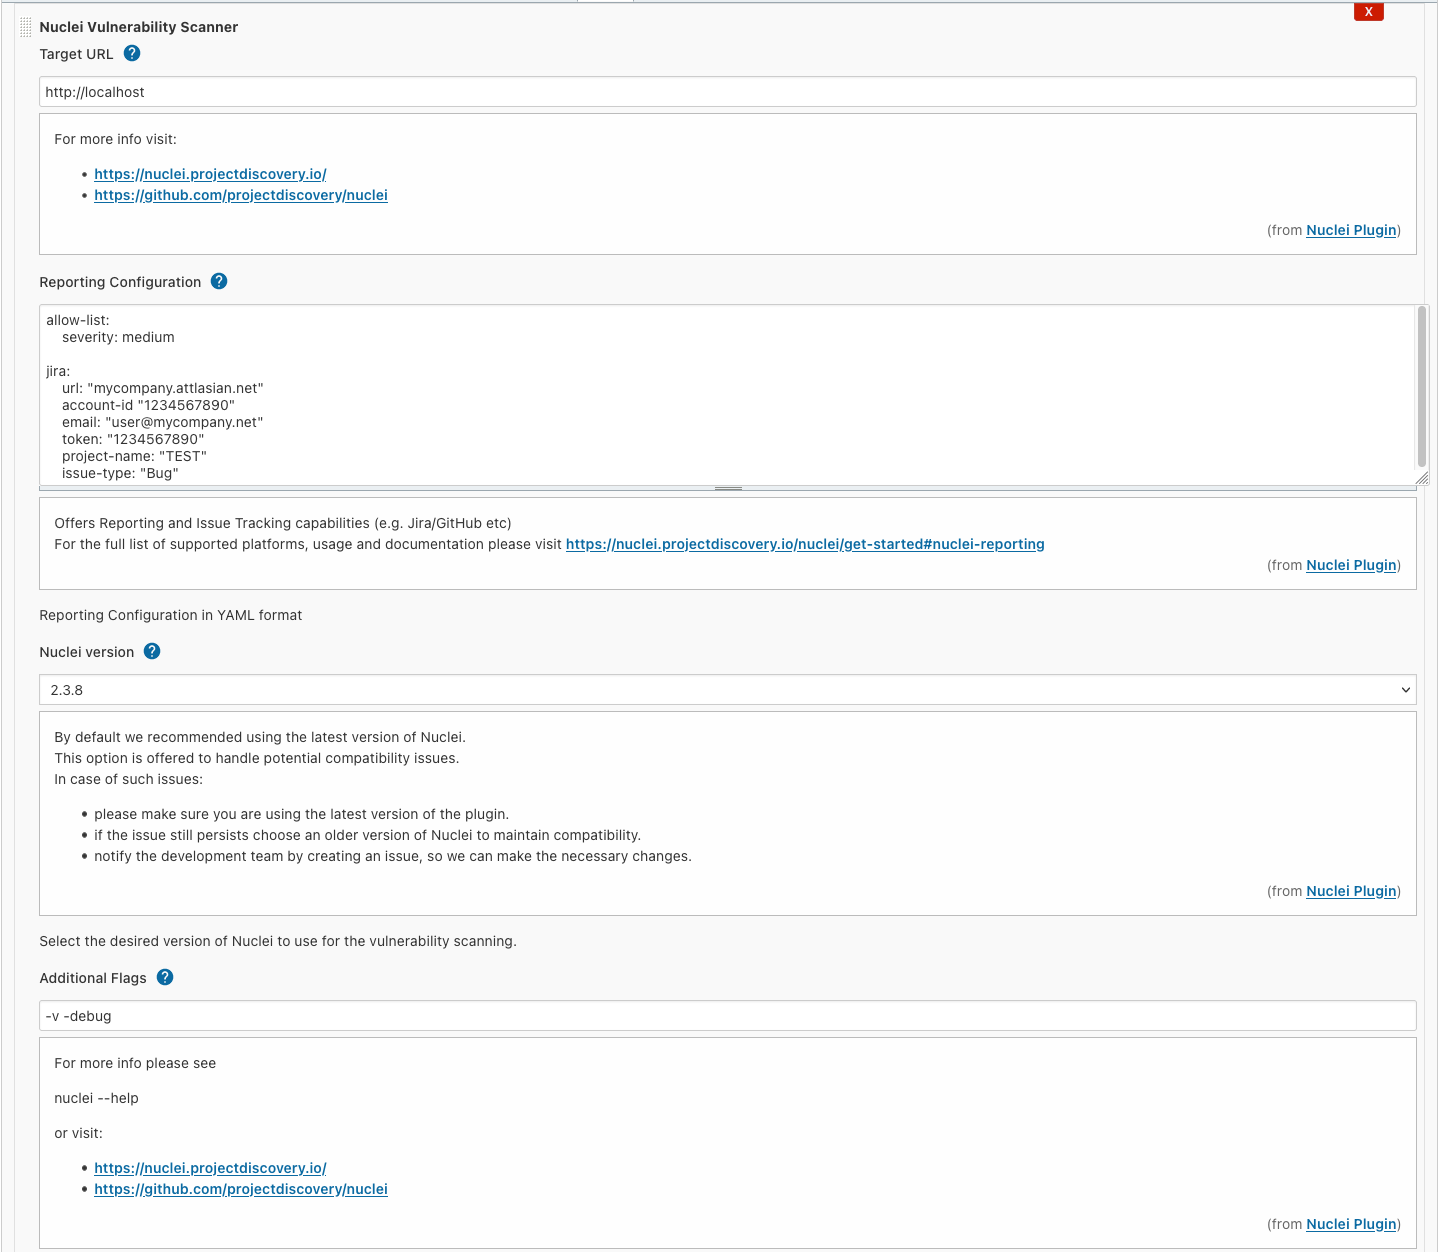 jenkinsci/nuclei-plugin
Nuclei es una herramienta rápida para el escaneo de vulnerabilidades dirigido y configurable, basada en plantillas, que ofrece una gran…
 aquasecurity/trivy-enforcer
[EXPERIMENTAL] Operador de Kubernetes para el aseguramiento de imágenes
 kamalsrini/sentinel-cve
Herramienta CLI que explica CVEs en lenguaje sencillo y escanea repositorios para detectar impacto. Impulsada por Claude.
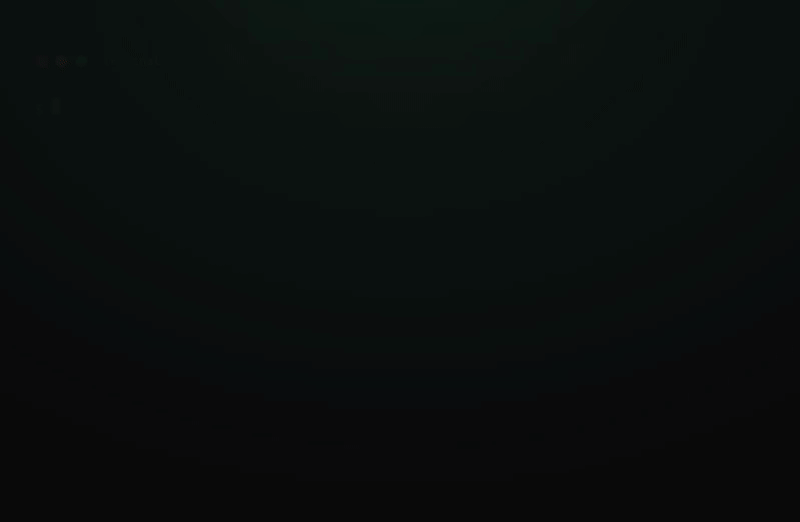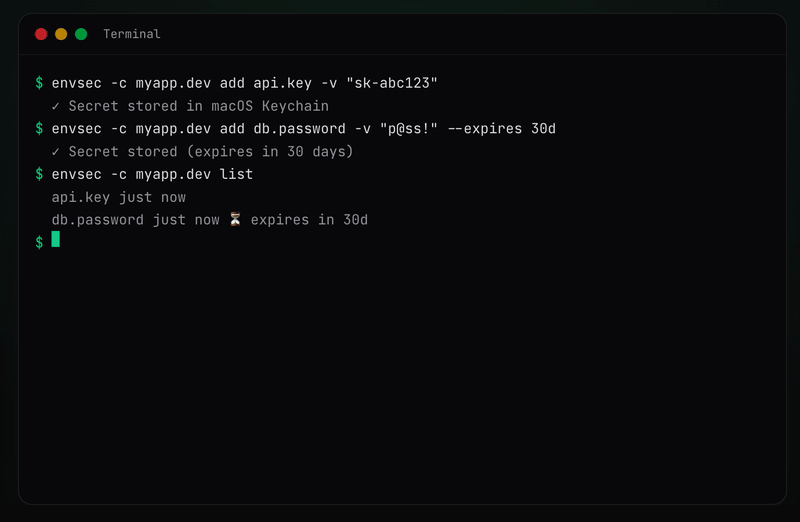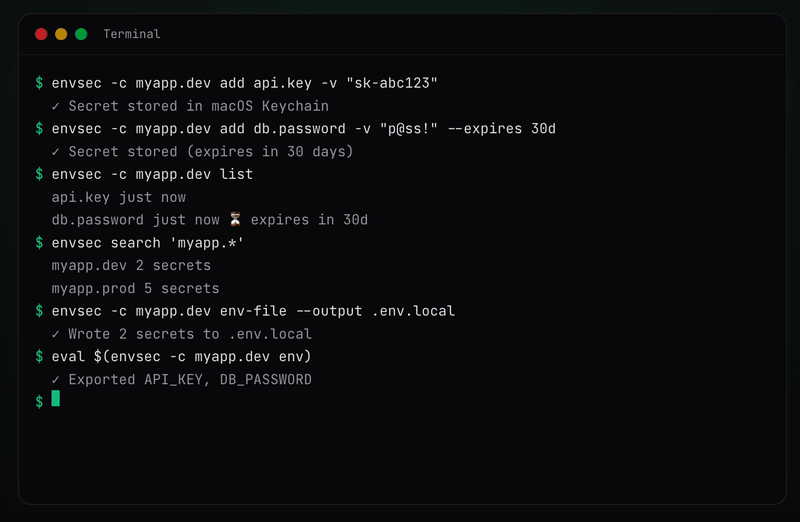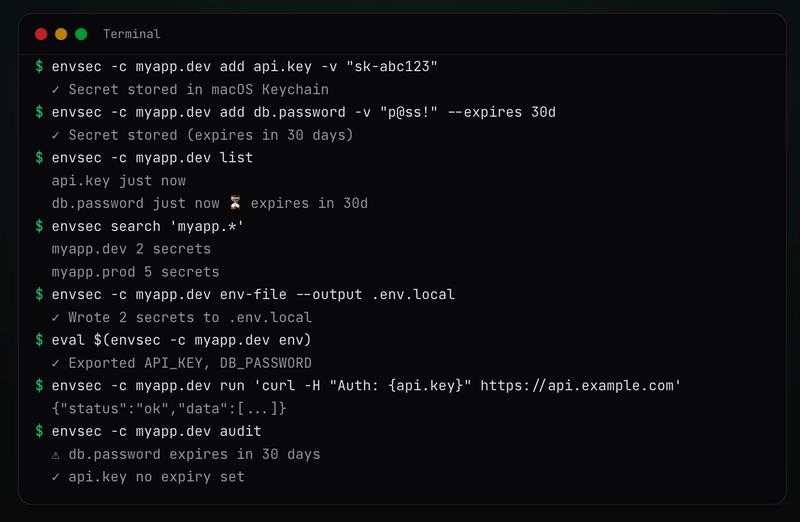 davidnussio/envsec
Herramienta CLI segura para gestionar secretos de entorno utilizando almacenes de credenciales nativos del SO (macOS Keychain, Linux Secret Service,…
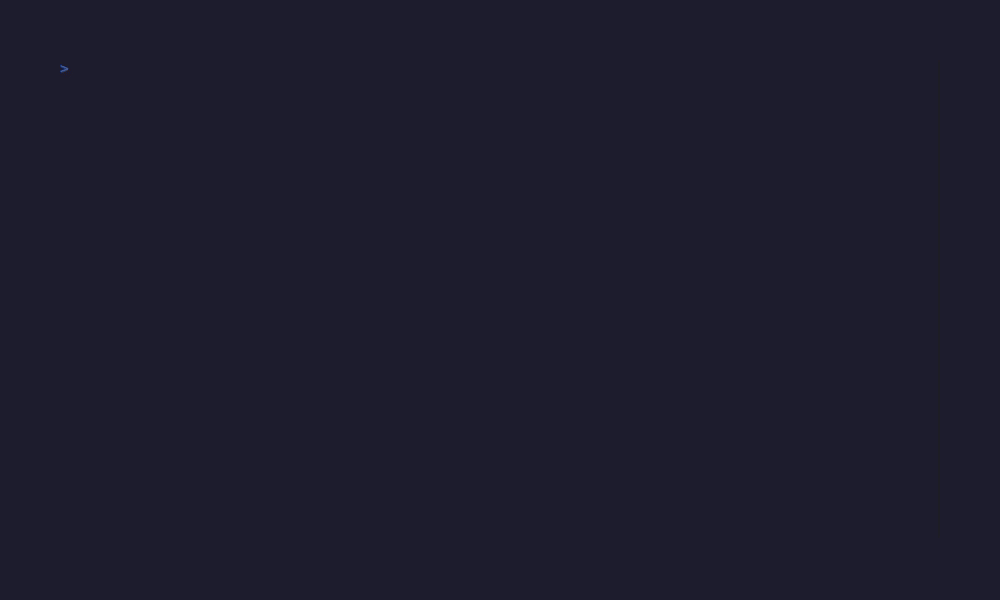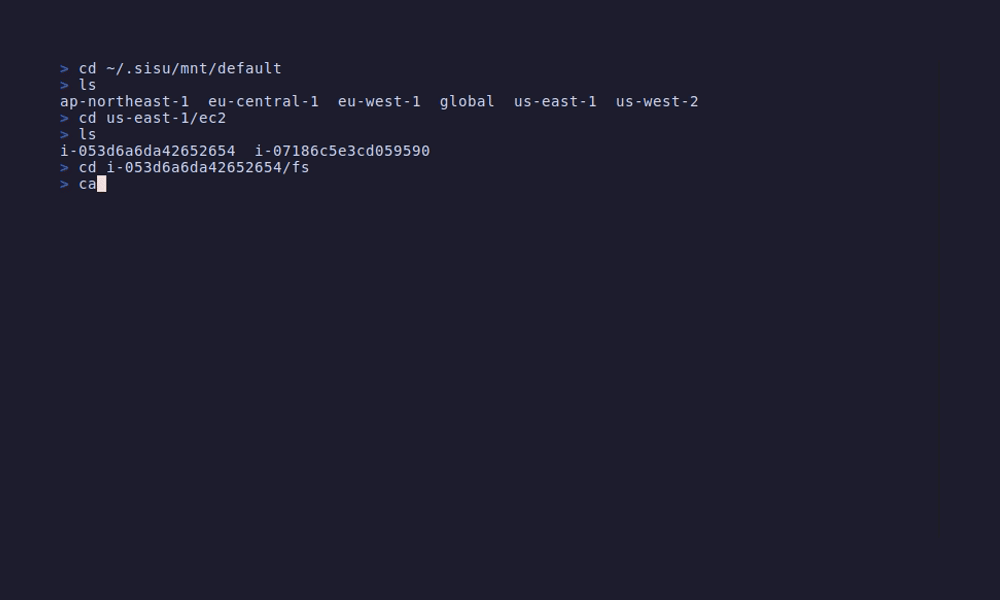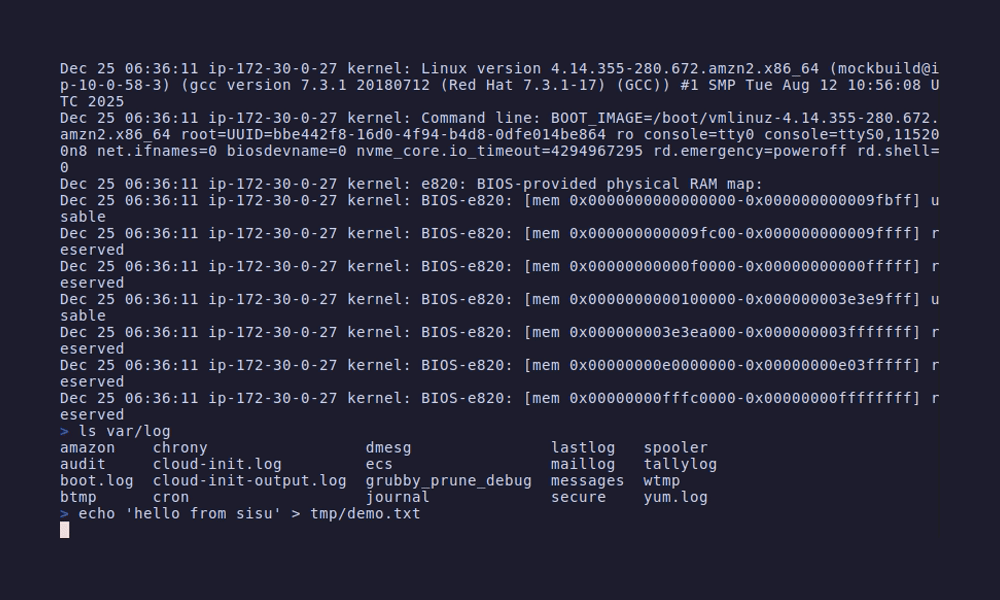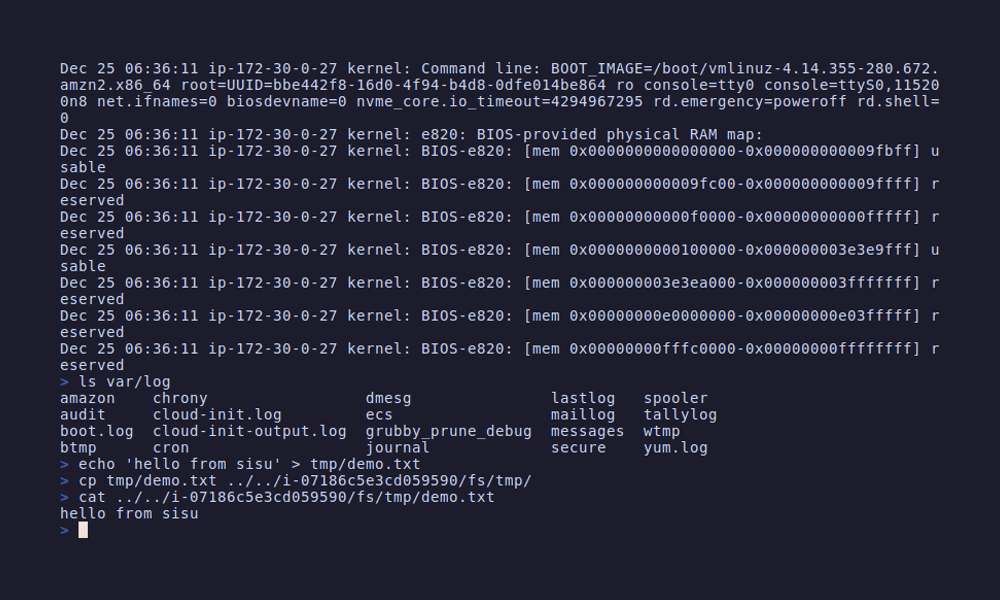 semonte/sisu
Monta los recursos de AWS como un sistema de archivos local para exploración de infraestructura, auditoría de seguridad y análisis de configuración…
 wantasticapp/wantasticcore
Servidor AIO de Gestión en la Nube
 jdauphant/patch-openssl-cve-2014-0160
Parche openssl #heartbleed con ansible
 bekk/retire.js
retire.js tiene un nuevo hogar
 kalilinux/build-scripts/kali-installer
Crea imágenes ISO oficiales del instalador de Kali Linux con simple-cdd y debian-cd, con soporte para múltiples arquitecturas, variantes, réplicas y…
 contrastsecurity/contrast
CLI de SAST para escanear aplicaciones Java, JavaScript y .NET, además de funciones de AWS Lambda, detectando vulnerabilidades de código y políticas…
 aaronfay/cve-2015-0235-test
Ansible playbook para comprobar la vulnerabilidad CVE-2015-0235
 ibondarenko1/azure-sentinel-detection-engineering
9 detecciones KQL mapeadas a MITRE ATT&CK en un entorno Microsoft Sentinel + Defender XDR en vivo (plano de control, endpoint, identidad), con un…
 iamavu/zairo
Escanea diffs de código con contexto para construir un grafo de impacto y utiliza LLMs para encontrar vulnerabilidades, con soporte para escaneos…
 jq6l43d1/proxmox-lxc-docker-fix
Solución para CVE-2025-52881: Corrige la rotura de Docker/Podman en contenedores LXC de Proxmox causada por incompatibilidad de AppArmor con runc…
 aquasecurity/secfixes-tracker
Bifurcado de https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 infobyte/faraday_burp
Extensión de Burp para colaboración en Faraday
 rocketchat/layne
Un doggo que ayuda a buscar problemas de seguridad en tus repositorios.








