Puerta de enlace API local para agentes de codificación de IA con atribución de costos por ingeniero, presupuestos estrictos, gobernanza de salida (escaneo de secretos/entidades), observabilidad de rotación de contexto y exportaciones listas para auditoría. Se ejecuta dentro de tu VPC.
El plano de control on-premise para agentes de codificación de IA. Atribución de costos por ingeniero · presupuestos estrictos · gobierno de egreso · observabilidad de rotación de contexto · exportaciones listas para auditoría — todo dentro de tu VPC.


Conduit se sitúa entre tus agentes de codificación de IA (Claude Code, Cursor, Codex, Aider) y cualquier proveedor que ya uses (Anthropic, OpenAI, Bedrock, Azure — o tu implementación existente de LiteLLM / Portkey). Una variable de entorno para adoptarlo, cero cambios en el cliente, los prompts y completaciones nunca se almacenan.
[Claude Code / Cursor / Codex]
         │  ANTHROPIC_BASE_URL=https://conduit.yourco.dev
         ▼
[Conduit]  vk_live_… (por ingeniero)
         │  medición · presupuestos · gobierno · auditoría · rotación de contexto
         ▼
[LiteLLM / Portkey / proveedores directos]
         │
         ▼
[Anthropic / OpenAI / Bedrock / Azure]
Resumen — gasto, ahorros por caché, tokens, solicitudes bloqueadas y banderas de gobierno de un vistazo.

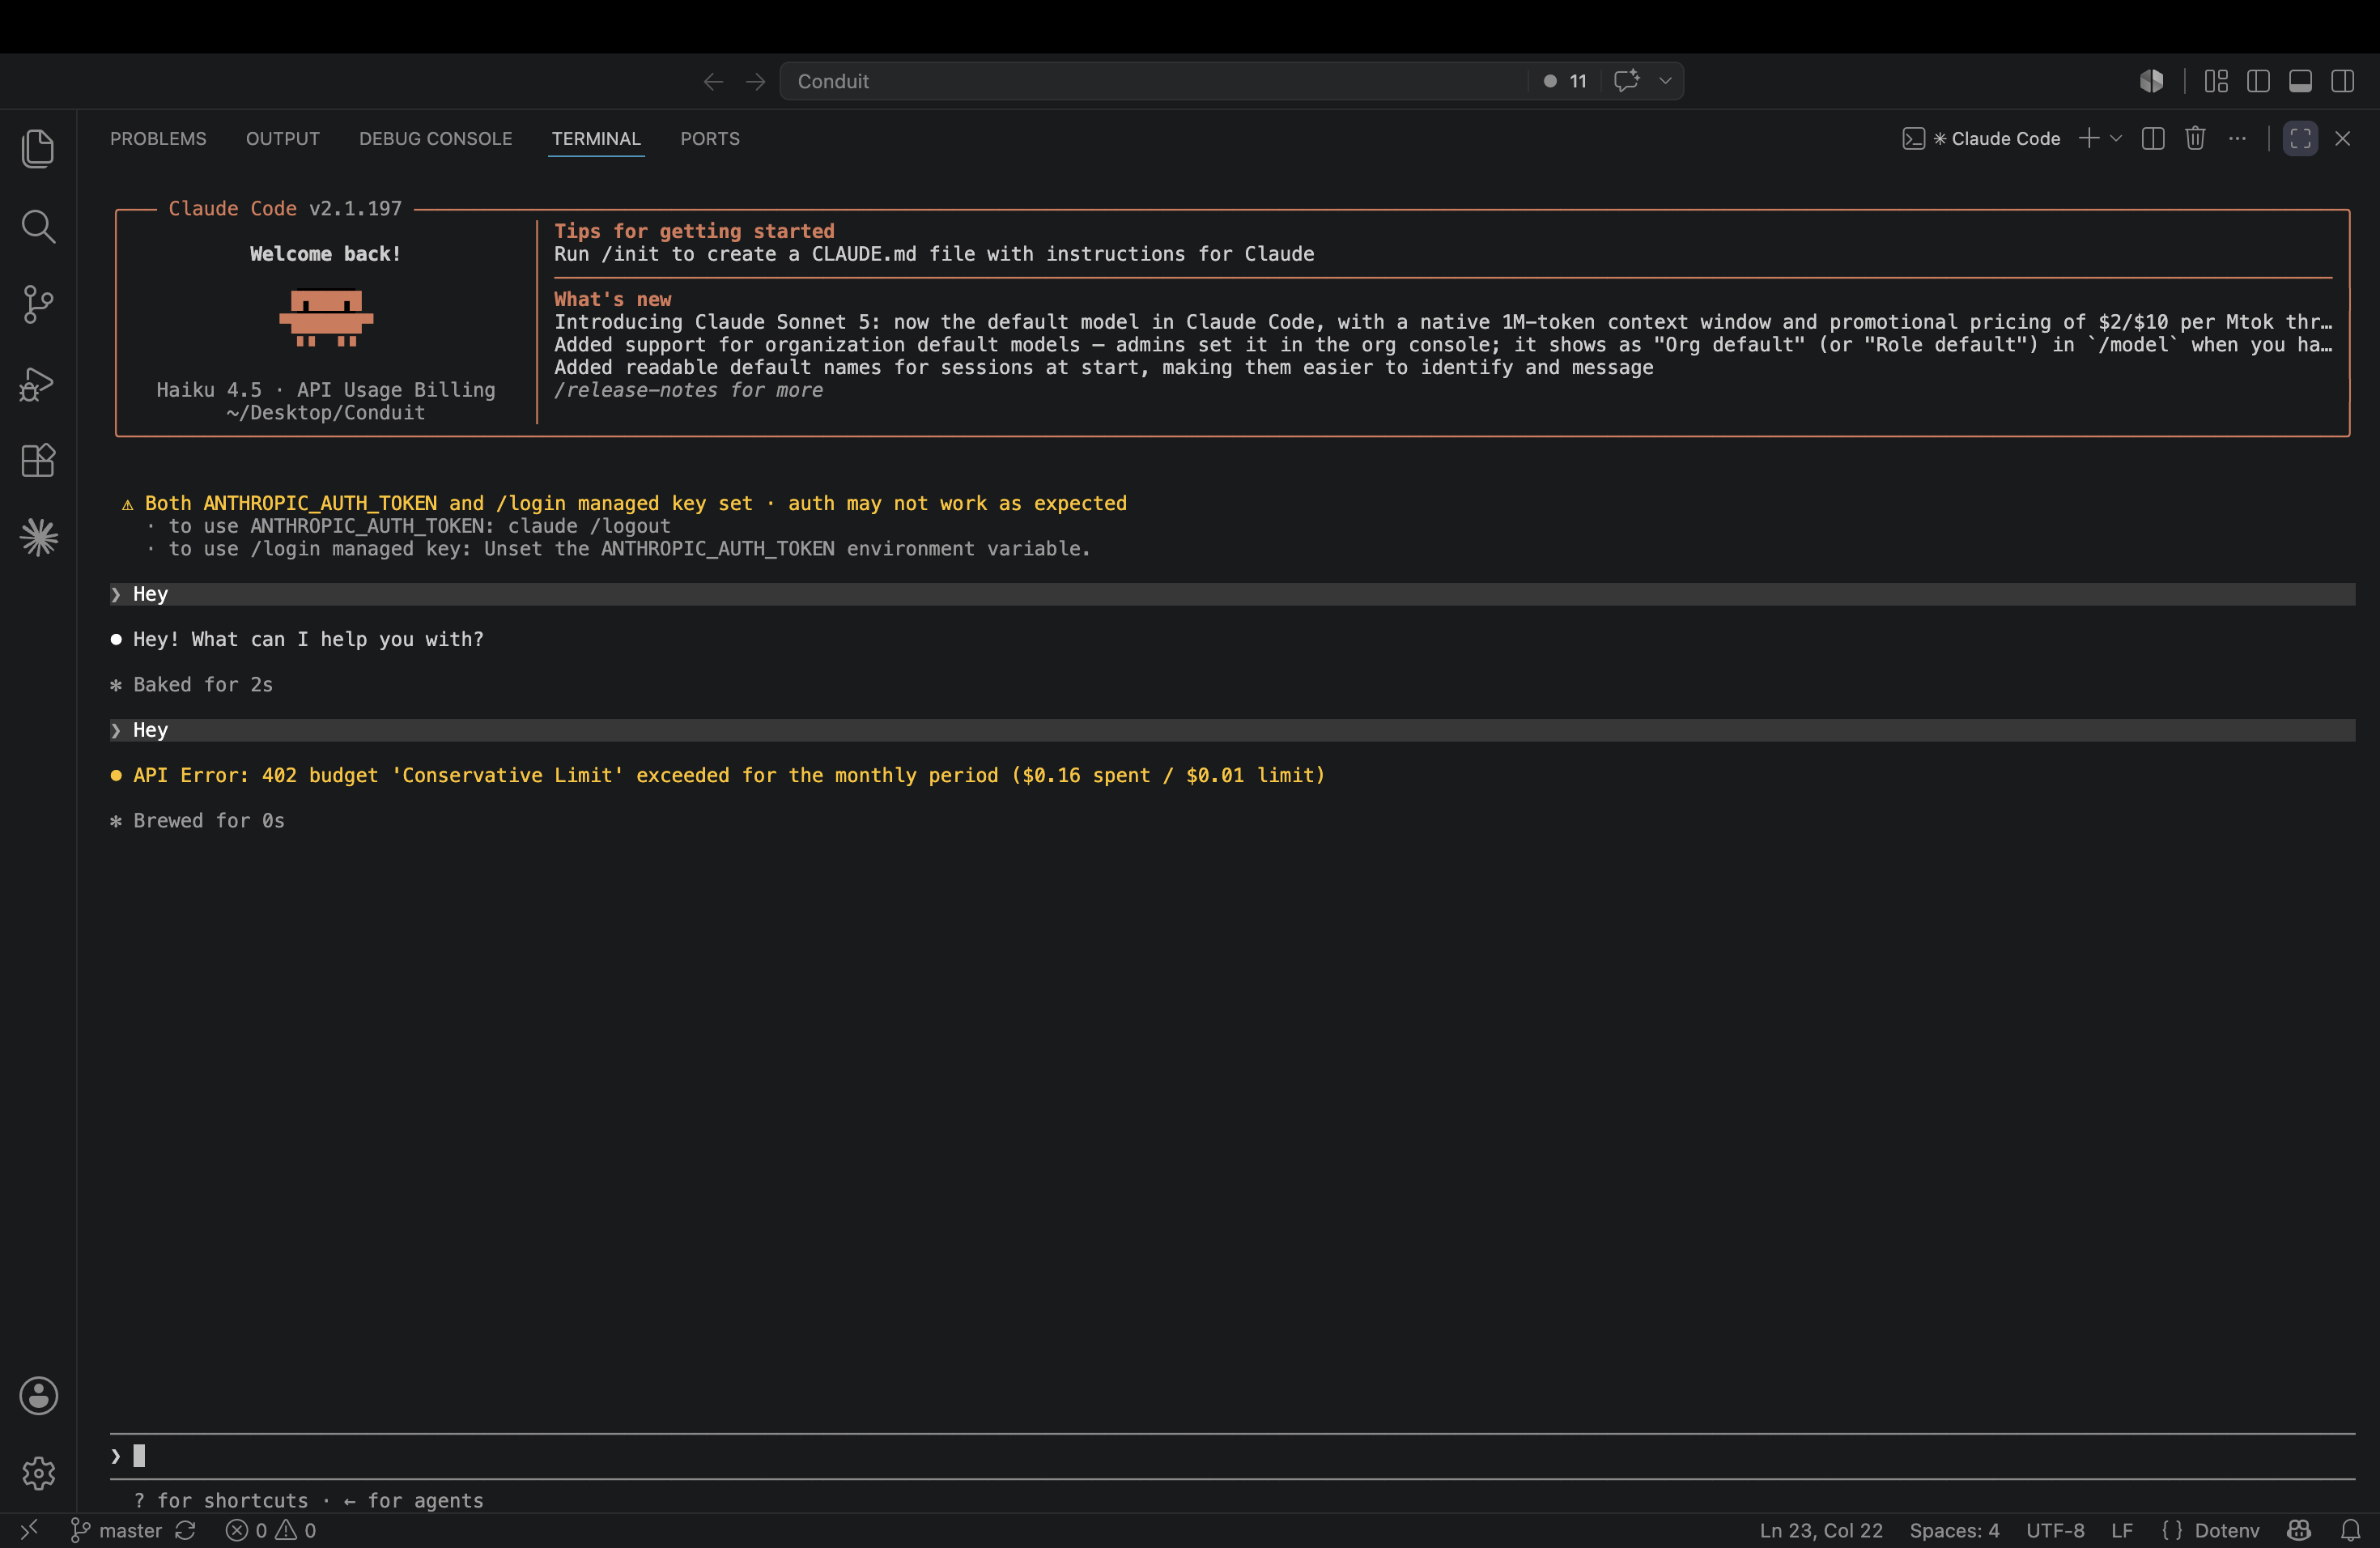
Aplicación estricta de presupuesto — al exceder el límite devuelve un 402 en la puerta de enlace, antes de que la solicitud llegue al proveedor.
Gobierno de egreso — una solicitud que lleva una clave de AWS se bloquea con un 451; solo se registra la categoría, nunca el valor.

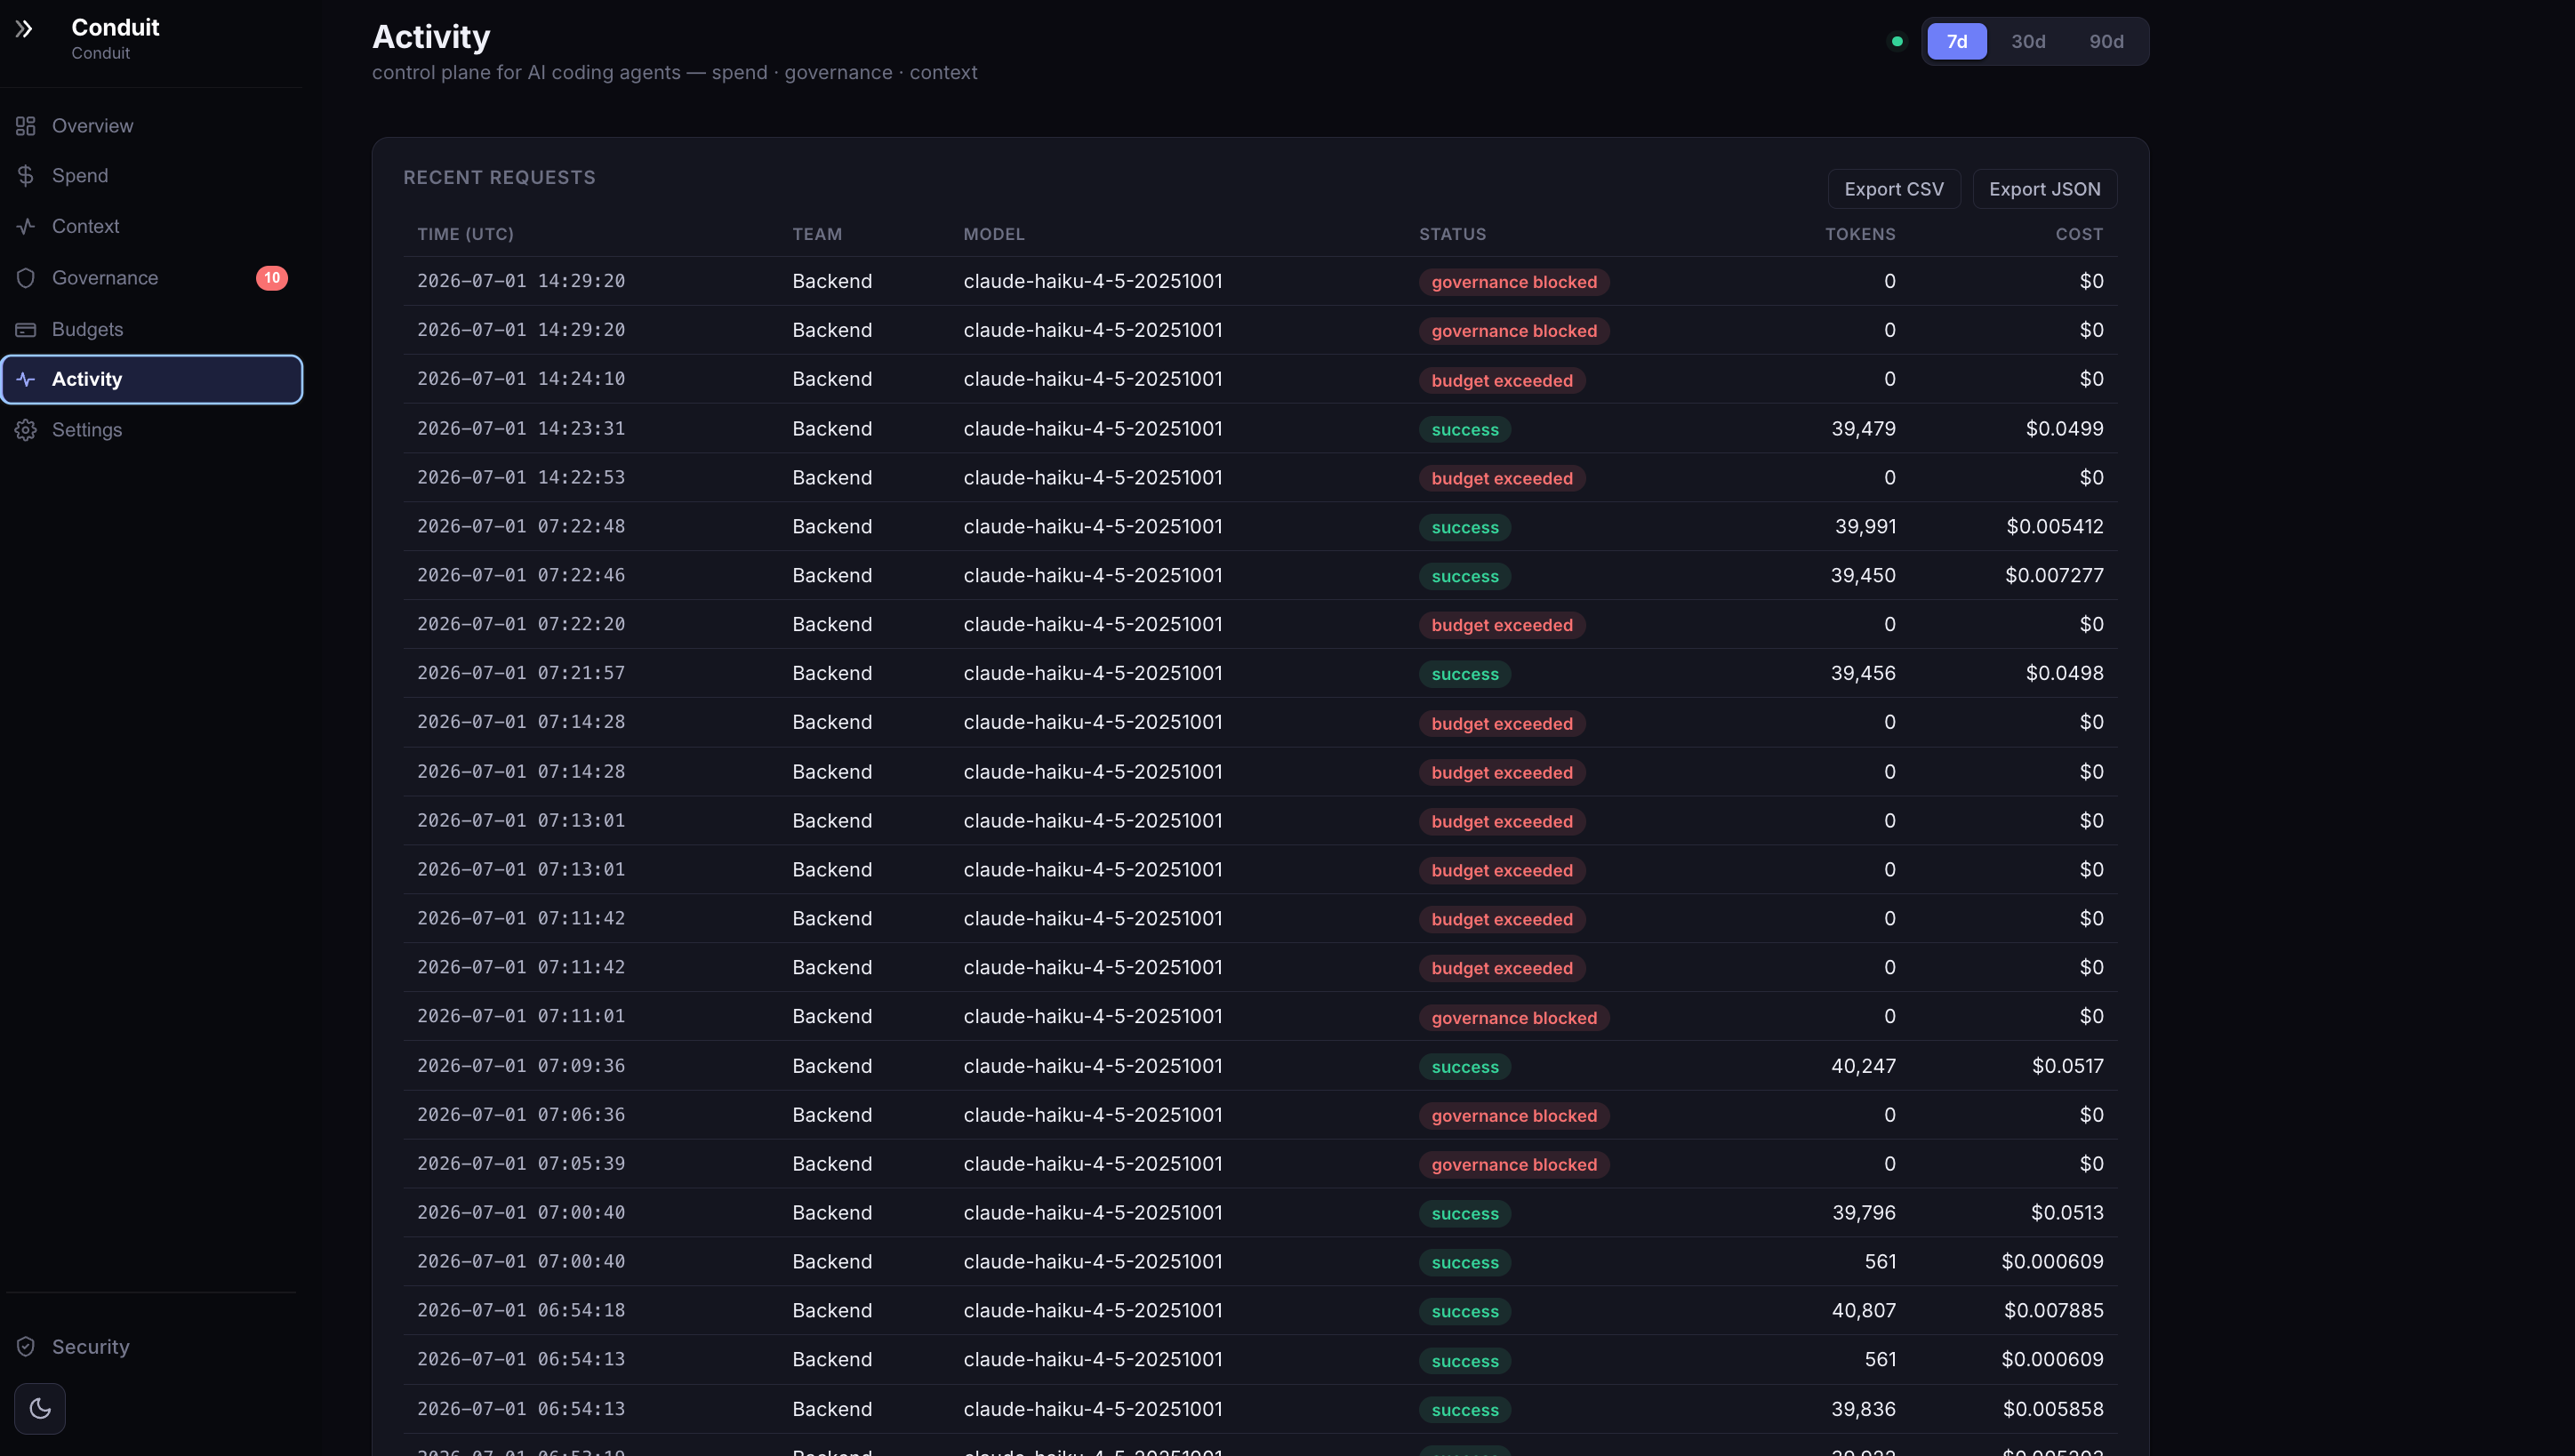
Actividad — cada solicitud con un estado distinto: éxito · acierto de caché · límite de velocidad · modelo bloqueado · presupuesto excedido · bloqueado por gobierno.
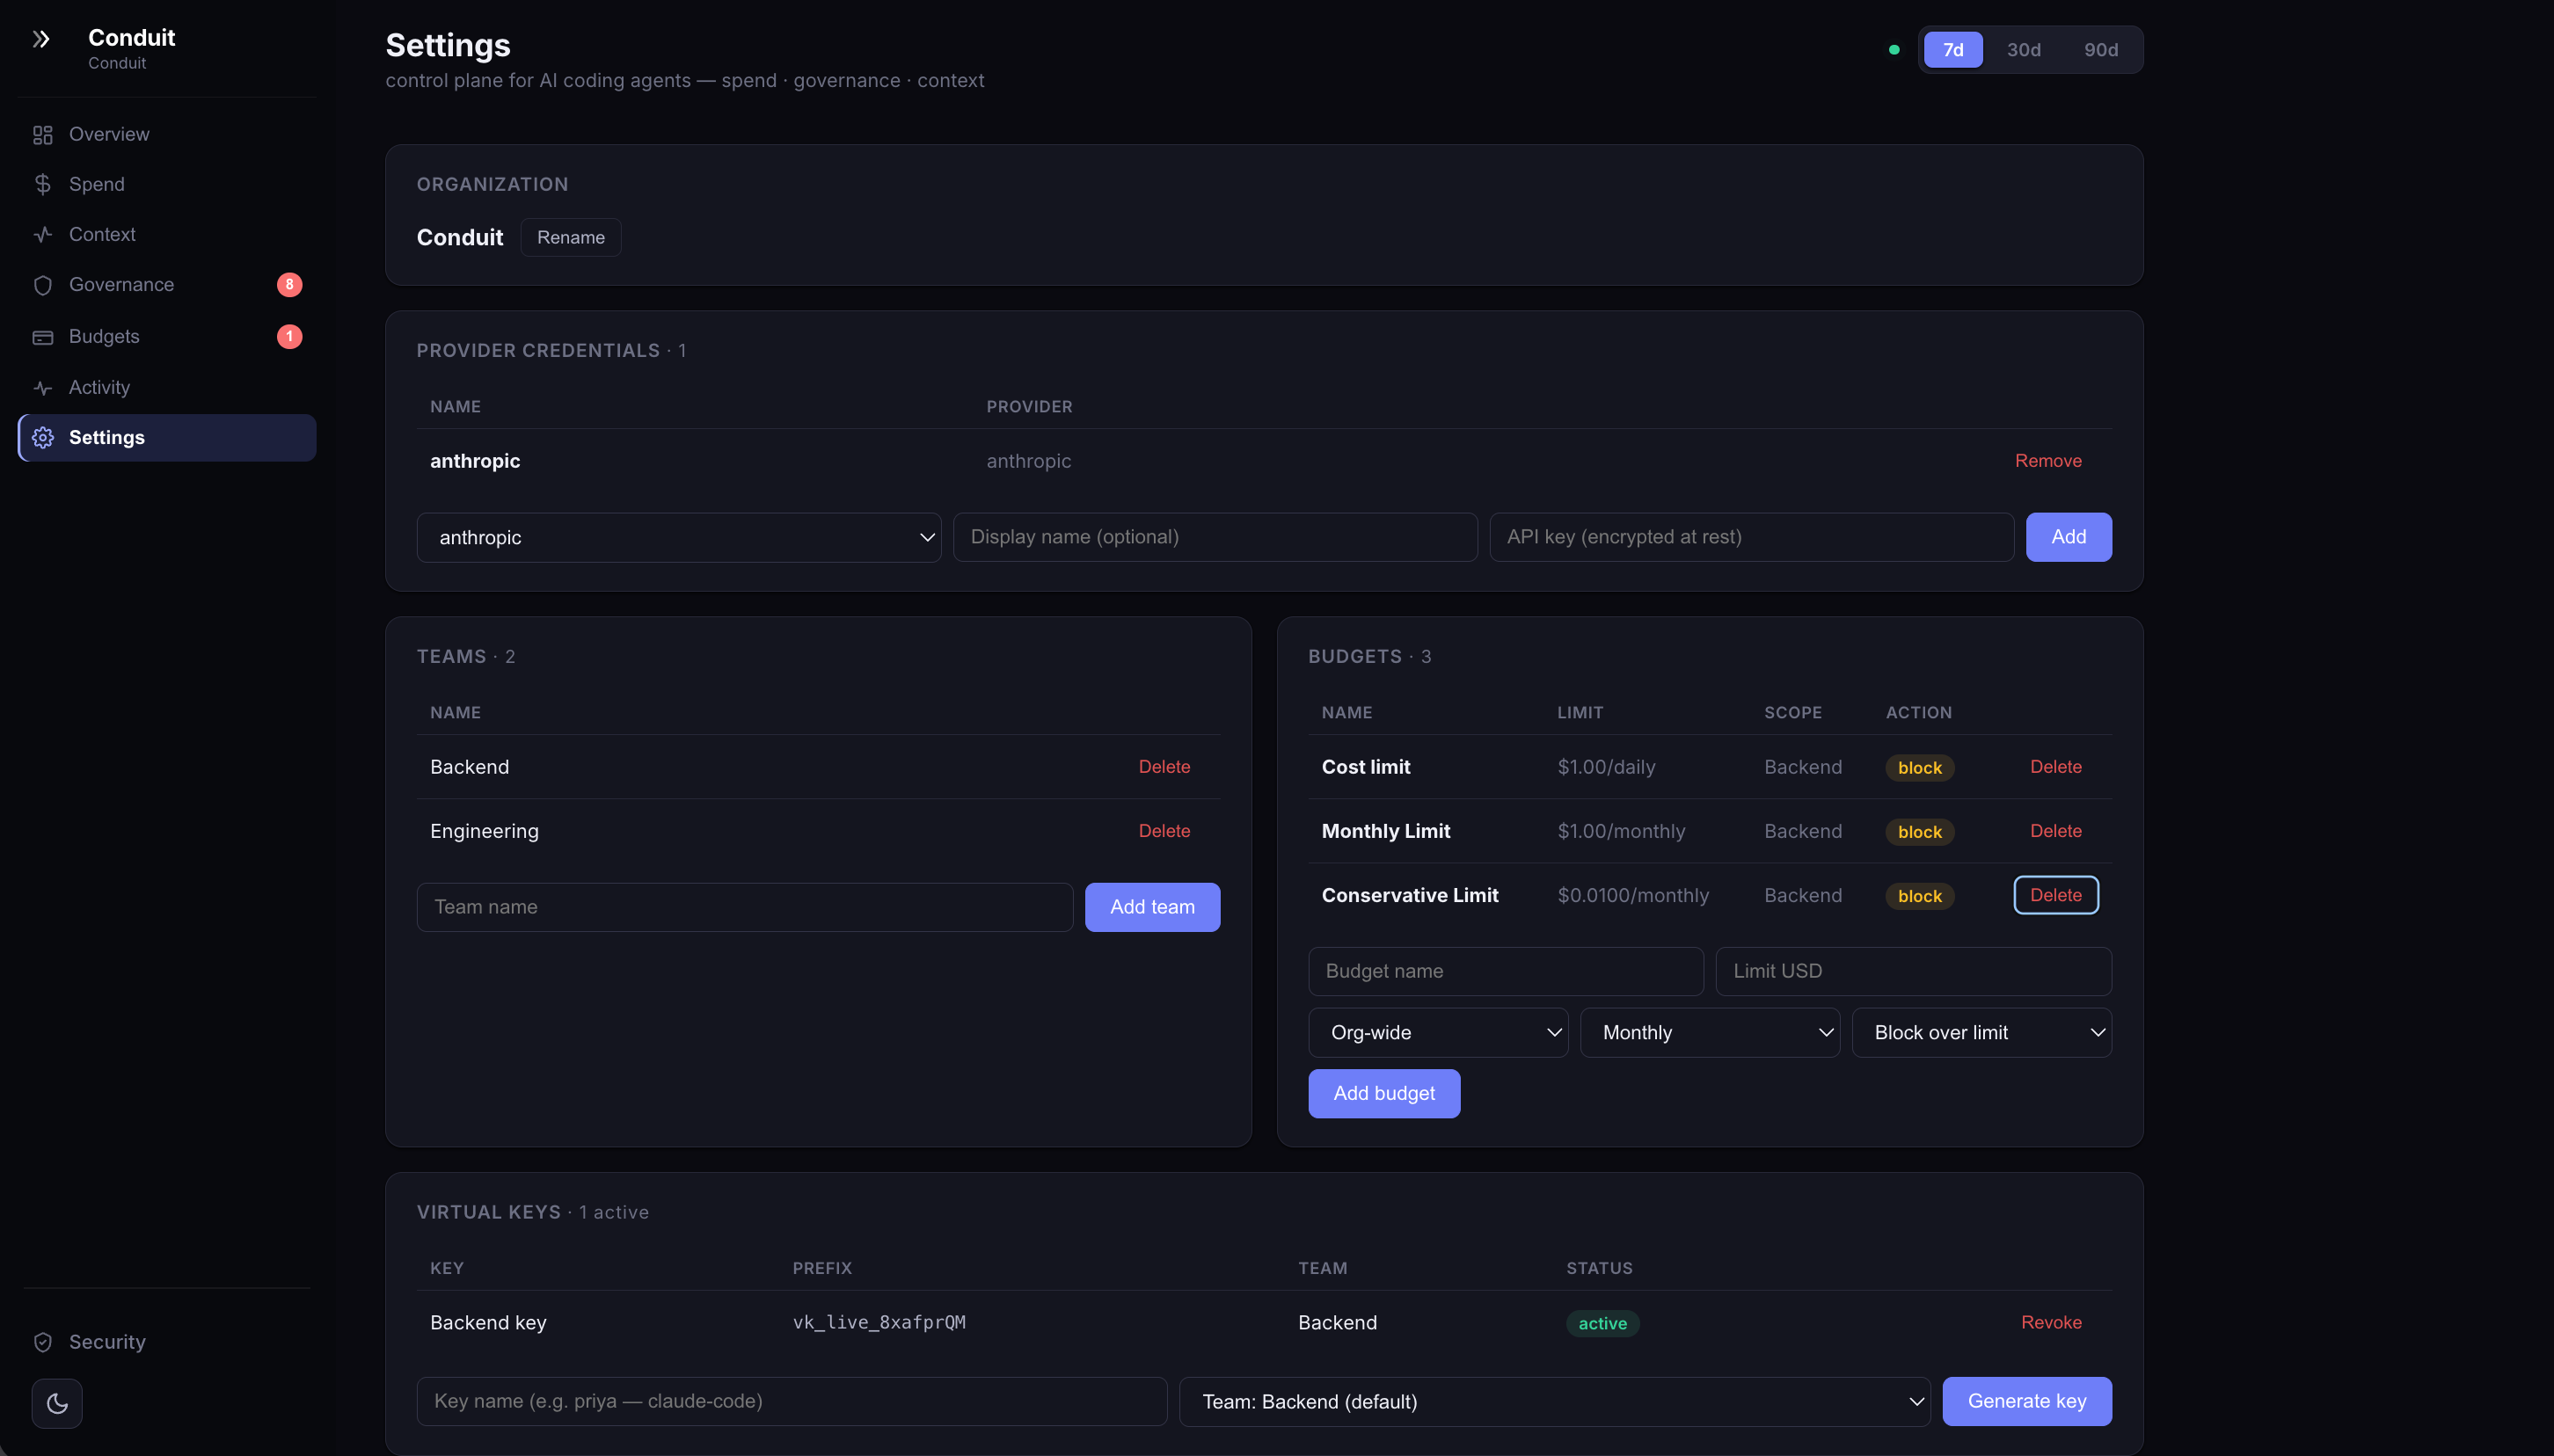
Ajustes — CRUD completo para organización, credenciales de proveedor, equipos, presupuestos y claves virtuales.
Los endpoints privados de Bedrock / Vertex / Azure + los BAA de no entrenamiento resuelven el canal hacia el proveedor. No le dicen a finanzas quién gastó los $40k, no detectan secretos a la salida, no proporcionan un registro a los auditores y no muestran dónde la rotación de contexto está quemando tu presupuesto de tokens. Esa es la brecha que Conduit llena — sin ver nunca tus prompts.
Descarga las imágenes firmadas más recientes desde GHCR (verificable mediante cosign verify, consulta Postura de seguridad).
# 1. Obtén el archivo compose + la plantilla .env (sin necesidad de clonar completo)
curl -fsSL https://raw.githubusercontent.com/anee769/conduit/master/docker-compose.yml -o docker-compose.yml
curl -fsSL https://raw.githubusercontent.com/anee769/conduit/master/.env.example -o .env

# 2. Genera una clave maestra de cifrado real
sed -i.bak "s|^MASTER_ENCRYPTION_KEY=.*|MASTER_ENCRYPTION_KEY=$(openssl rand -base64 32)|" .env && rm .env.bak

# 3. Descarga las imágenes firmadas + inicia
docker compose --profile app pull
docker compose --profile app up -d

# 4. Ejecuta migraciones + siembra el libro de precios (una vez)
docker exec conduit-gateway-1 pnpm --filter @finops/db db:migrate
docker exec conduit-gateway-1 pnpm --filter @finops/db seed-pricing

# → abre http://localhost:3000/setup → crea organización / credencial / equipo / clave virtual
Fija una versión específica exportando GATEWAY_IMAGE y CONTROL_PLANE_IMAGE antes de up:
export GATEWAY_IMAGE=ghcr.io/anee769/conduit-gateway:v0.1.0
export CONTROL_PLANE_IMAGE=ghcr.io/anee769/conduit-control-plane:v0.1.0
git clone https://github.com/anee769/conduit && cd conduit
cp .env.example .env
sed -i.bak "s|^MASTER_ENCRYPTION_KEY=.*|MASTER_ENCRYPTION_KEY=$(openssl rand -base64 32)|" .env && rm .env.bak

docker compose --profile app up -d --build
docker exec conduit-gateway-1 pnpm --filter @finops/db db:migrate
docker exec conduit-gateway-1 pnpm --filter @finops/db seed-pricing
export ANTHROPIC_BASE_URL=http://localhost:4000
export ANTHROPIC_AUTH_TOKEN=vk_live_…       # clave virtual desde /setup
claude                                       # o cursor / codex / aider
Guía completa desde cero en INSTALL.md.
| Tú ejecutas hoy | Configura el upstream de Conduit como |
|---|---|
| LiteLLM (cualquier modelo, cualquier proveedor) | UPSTREAM_ANTHROPIC_URL=http://litellm:4000 → guía completa: docs/run-with-litellm.md |
| Portkey | Apunta UPSTREAM_OPENAI_URL / UPSTREAM_ANTHROPIC_URL a la URL base de tu Portkey |
| Anthropic / OpenAI directo | Por defecto — nada que configurar |
| AWS Bedrock | Configura una credencial de Bedrock en /setup; Conduit firma las solicitudes con SigV4 |
| Azure OpenAI | Configura una credencial de Azure (nombre de implementación + api-version) en /setup |










