Escáner de vulnerabilidades rápido y personalizable basado en un DSL simple basado en YAML.


Escaneo de vulnerabilidades con Nuclei


Cómo funciona
- El plugin descarga la última versión de Nuclei desde GitHub, según el sistema operativo y la arquitectura del ejecutor de la compilación
- El artefacto descargado se descomprime
- Si la compilación en ejecución ya tiene un binario de Nuclei dentro de su espacio de trabajo, los dos primeros pasos se omiten
- Las plantillas de Nuclei se descargan/actualizan
- El escaneo se ejecuta utilizando la entrada proporcionada por el usuario
Uso
- Crea o edita un proyecto Freestyle
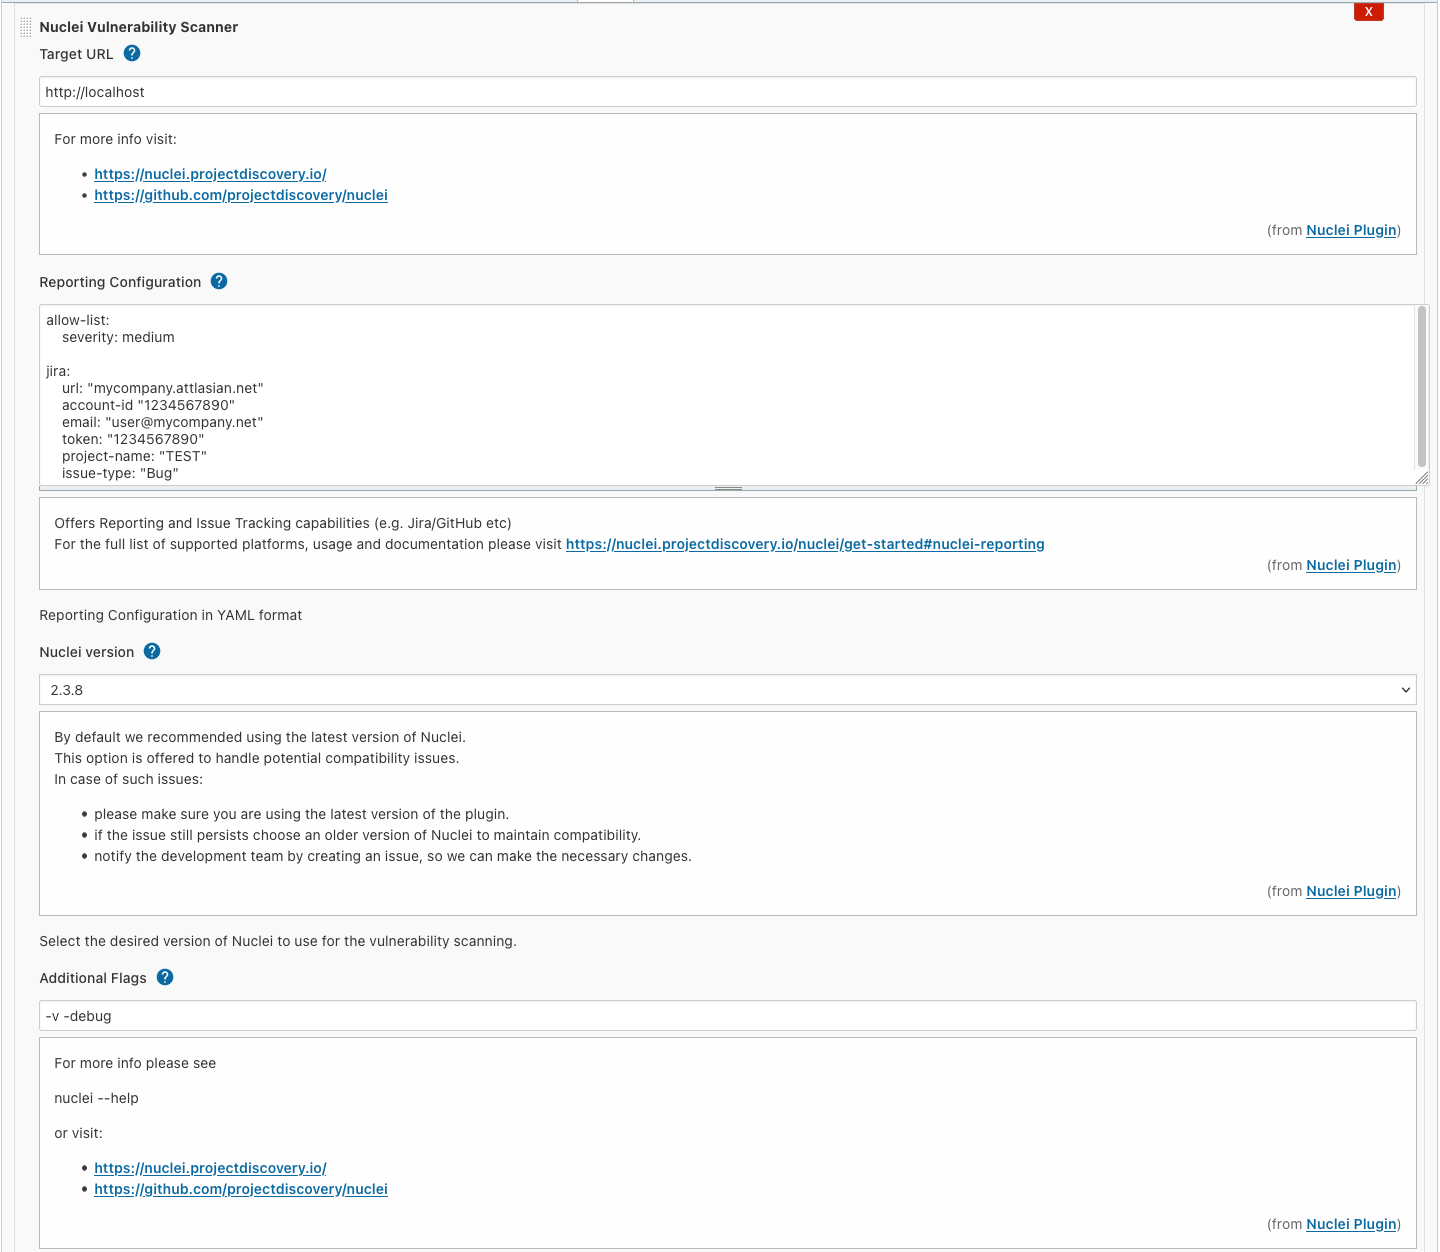
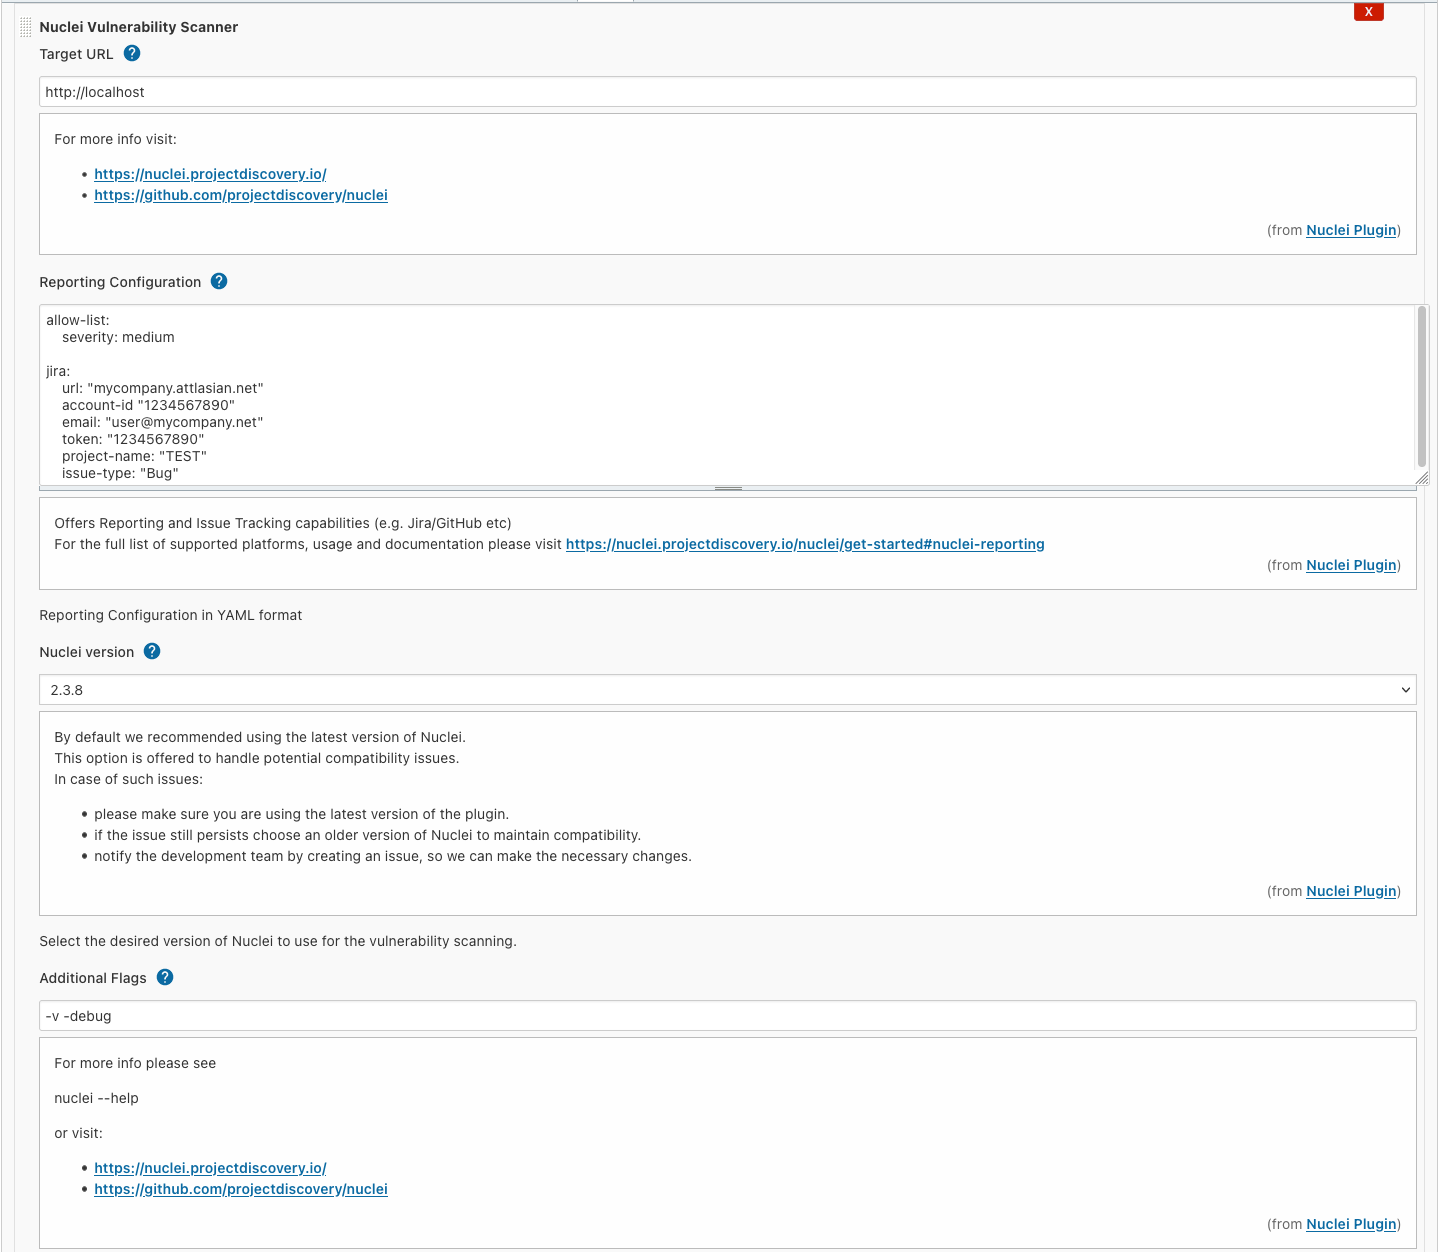
- Añade un paso de compilación Nuclei Vulnerability Scanner
- Introduce la URL de la aplicación web objetivo que deseas probar
- Opcionalmente:
- añade una configuración de informes que permita la creación automática de incidencias en plataformas como Jira y GitHub.
Usando las banderas adicionales que se muestran a continuación, puedes aumentar el nivel de registro para depurar posibles problemas con las integraciones del rastreador de incidencias.
- añade argumentos adicionales de CLI (por ejemplo,
-v, -debug)
- Por defecto, este plugin usa la última versión publicada de Nuclei.
En el raro caso de que una nueva versión principal no sea compatible con la interfaz CLI utilizada por el plugin, puedes elegir manualmente una versión anterior para solucionar temporalmente el problema.
Crea un ticket para solicitar la actualización del plugin.
Compilación manual
- Puedes compilar el código usando Maven dentro del directorio raíz donde se encuentra el
pom.xml.
mvn clean package -DskipTests
- El artefacto compilado se puede encontrar en
./target/nuclei.hpi
- Puedes iniciar una implementación de Jenkins con el plugin preinstalado usando:
mvn hpi:run
- Para habilitar la depuración, usa
mvnDebug hpi:run y luego conecta un depurador remoto añadiendo los siguientes parámetros a tu configuración de ejecución: -agentlib:jdwp=transport=dt_socket,server=y,suspend=n,address=*:8000
Antes de crear una pull request, asegúrate de realizar los siguientes pasos:
- Ejecuta las pruebas dentro del proyecto (elimina la bandera
-DskipTests)
- Prueba el plugin en una instancia completa de Jenkins:
- Puedes "instalar" el plugin copiando/sobrescribiendo el archivo
nuclei.hpi dentro de <jenkins_install_dir>/plugins (por ejemplo, /var/lib/jenkins/plugins/nuclei.hpi)
- Asegúrate de reiniciar el servicio de Jenkins (
sudo service jenkins restart)
- Prueba la ejecución del plugin en el nodo Principal (master) y también en agentes remotos
Empezar desde cero
- Elimina las clases compiladas y los artefactos generados dentro de la carpeta
target: mvn clean
- Elimina la configuración de Nuclei del usuario actual (si existe):
rm -rf ~/.config/nuclei
- Elimina la configuración de Nuclei del usuario jenkins (si existe):
sudo rm -rf <jenkins_install_dir>/.config/nuclei (por ejemplo, /var/lib/jenkins/.config/nuclei)
- Elimina el binario de Nuclei, sus plantillas y la salida generada:
sudo rm -rf <jenkins_install_dir>/workspace/<build_name>/nuclei*
- Conéctate al agente remoto y haz lo mismo
Limitaciones
- Soporte solo para proyectos Freestyle (sin pipelines)
- Sin binario de escáner incluido, los agentes requieren acceso a internet
Documentación de Nuclei
 jenkinsci/nuclei-plugin







