
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
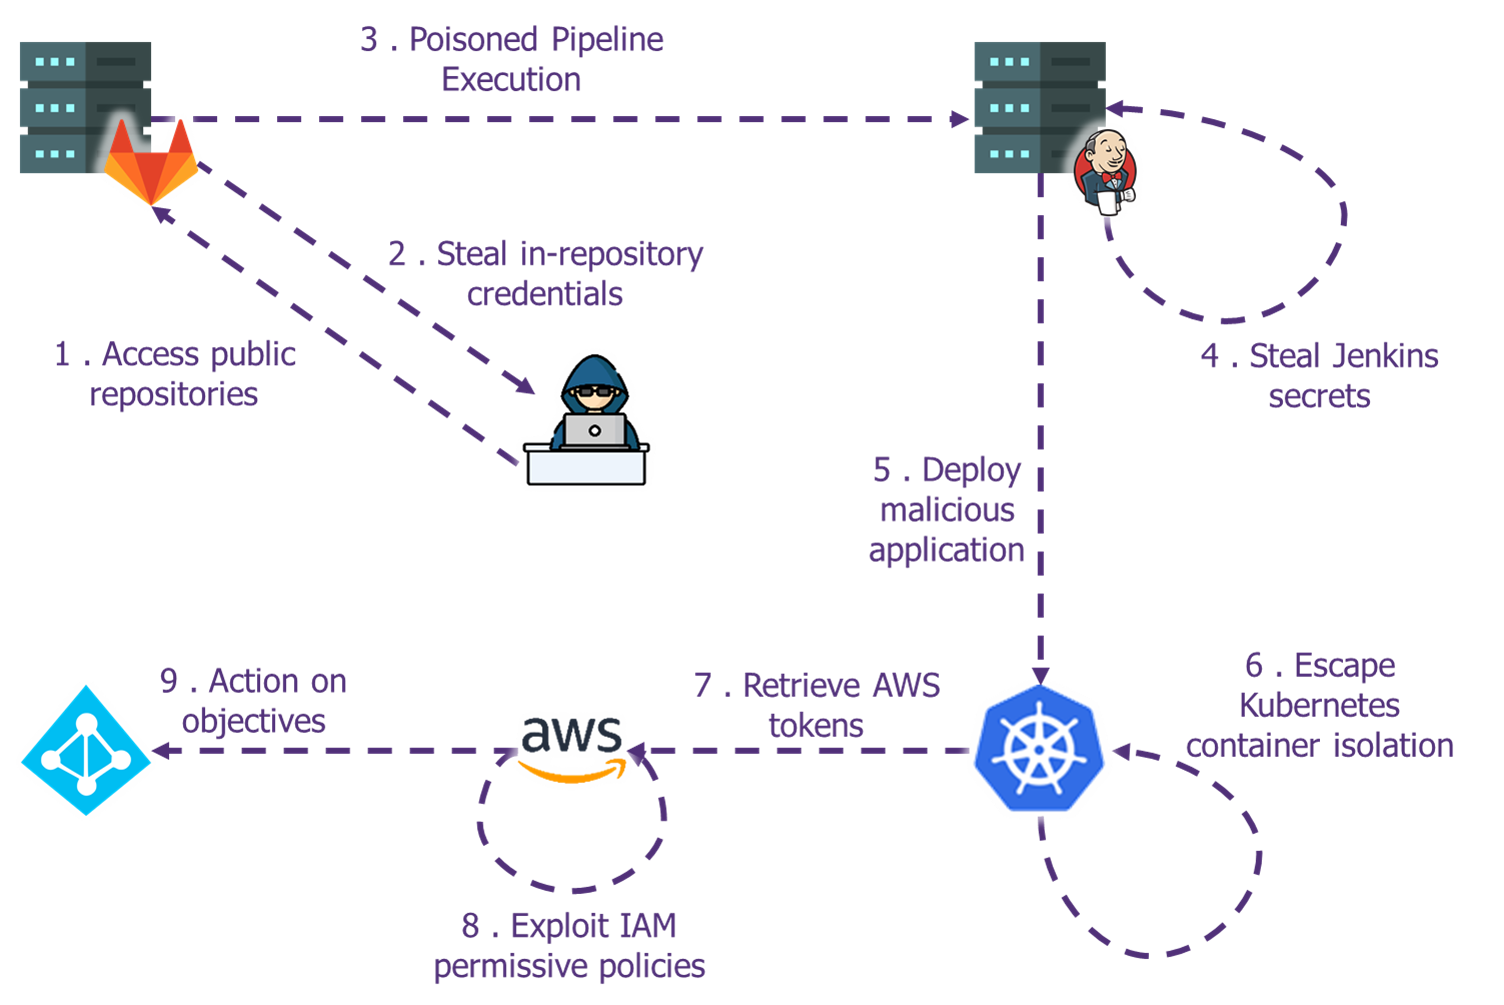
 wavestone-cdt/defcon-cicd-pipelines-workshop
Taller práctico de seguridad en pipelines de CI/CD con laboratorio de Terraform, explotación de AWS, escape de Kubernetes y ejercicios de backdooring…
 dev-sec/mysql-baseline
DevSec MySQL Línea base - Perfil InSpec
 trailofbits/brotli-checker
Habilidad de Claude Code y Codex para encontrar copias de Brotli potencialmente vulnerables y guiar las actualizaciones para CVE-2026-111497.

 gitlab-org/security-products/sast-rules
Repositorio curado de reglas Semgrep para GitLab SAST, que proporciona patrones de análisis estático para detectar vulnerabilidades de seguridad en…
 coffeeandsecurity/dakshscra
Herramienta de análisis estático de código sensible al framework para la revisión automatizada del código fuente con reglas específicas de…
 farenhytee/database-sentinel
Auditorías de seguridad de código abierto para Supabase: un servidor MCP de solo lectura, un agente CLI y una Claude Skill. Encuentra configuraciones…
 s4dhulabs/vimana-framework
Vimana es un marco de seguridad modular para auditar APIs de Python y aplicaciones Web. La arquitectura basada en plugins permite a los profesionales…
 lijiejie/log4j2_vul_local_scanner
Script de detección local de la vulnerabilidad Log4j. Escanea todos los procesos Java en tu host para verificar si están afectados por la…
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
El antivirus para artefactos de IA y firewall RAG. Una herramienta de análisis estático que escanea Modelos y Notebooks en busca de RCE, y datasets y…
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 momenbasel/vulnhawk
Escáner SAST impulsado por IA que encuentra bypass de autenticación, IDOR y fallos lógicos que Semgrep/CodeQL pasan por alto. Acción gratuita de…
 owasp/agent-security-regression-harness
Pruebas de regresión de seguridad ejecutables para aplicaciones agentivas y sistemas integrados con MCP.
 armourbird/csf
ArmourBird CSF - Marco de Seguridad para Contenedores
 dev-sec/puppet-ssh-hardening
Este módulo de Puppet proporciona configuraciones seguras de ssh-client y ssh-server.
 clidey/deptrust
Servidor CLI y MCP que comprueba las versiones de paquetes en busca de vulnerabilidades conocidas en más de 14 ecosistemas, incluidos npm, PyPI,…
 offseq/threat-finder
Escáner de vulnerabilidades en tiempo de ejecución: detecta CVEs en los servicios que realmente se ejecutan en un host y los clasifica según su…








