
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
 otsmane-ahmed/ci-supplychain-guard
Herramienta de análisis estático que detecta dependencias maliciosas en pipelines de CI/CD mediante coincidencia de patrones y análisis AST, con un…
 commando-x/vuln-bank
Plataforma bancaria intencionalmente vulnerable para practicar pruebas de seguridad en aplicaciones web, API e IA/LLM, revisión de código seguro e…
 cloudquery/cloudquery
Pipelines de datos para datos de configuración y seguridad en la nube. Cree inventario de activos en la nube, CSPM, FinOps y soluciones de gestión de…
 pypa/advisory-database
Base de datos comunitaria de avisos de seguridad para paquetes de Python en PyPI, que proporciona datos estructurados de vulnerabilidades en formato…
 the-infra-company/kcatcher
Captura lo que acecha en tus clústeres de Kafka.

 valtersit/wordpress-cve-scanner
Escanea tu núcleo de WordPress, temas y plugins en busca de CVE conocidos desde la línea de comandos. Código abierto, auditable, centrado en la…
 projectdiscovery/depx
Inteligencia de paquetes maliciosos y cadena de suministro
 luftwaffe66/gobfuscator
Ofusca el código fuente de Go mediante cifrado de cadenas AES-256 con descifrado en tiempo de ejecución, renombrado de identificadores y eliminación…
 nationwide-group-oss/cryptoptic
Escáner basado en CodeQL que inventaría las llamadas a funciones criptográficas en repositorios y organizaciones de GitHub, generando una Lista de…
 mondoohq/cnspec
Una seguridad de código abierto y nativa de la nube para proteger todo, desde la compilación hasta el tiempo de ejecución
 falcosecurity/falco
Agente de seguridad en tiempo de ejecución nativo de la nube y en tiempo real para Linux que monitorea las syscalls y los metadatos de…
 hahwul/dalfox
Escáner XSS rápido con análisis de parámetros, huella WAF y verificación DOM/AST. Soporta detección de XSS reflejado, almacenado y basado en DOM…
 defectdojo/django-defectdojo
Open-Source Unified Vulnerability Management, DevSecOps & ASPM
 securecodebox/securecodebox
Orquestador de escaneo de seguridad nativo de Kubernetes que automatiza la detección continua de vulnerabilidades al integrar múltiples escáneres de…
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
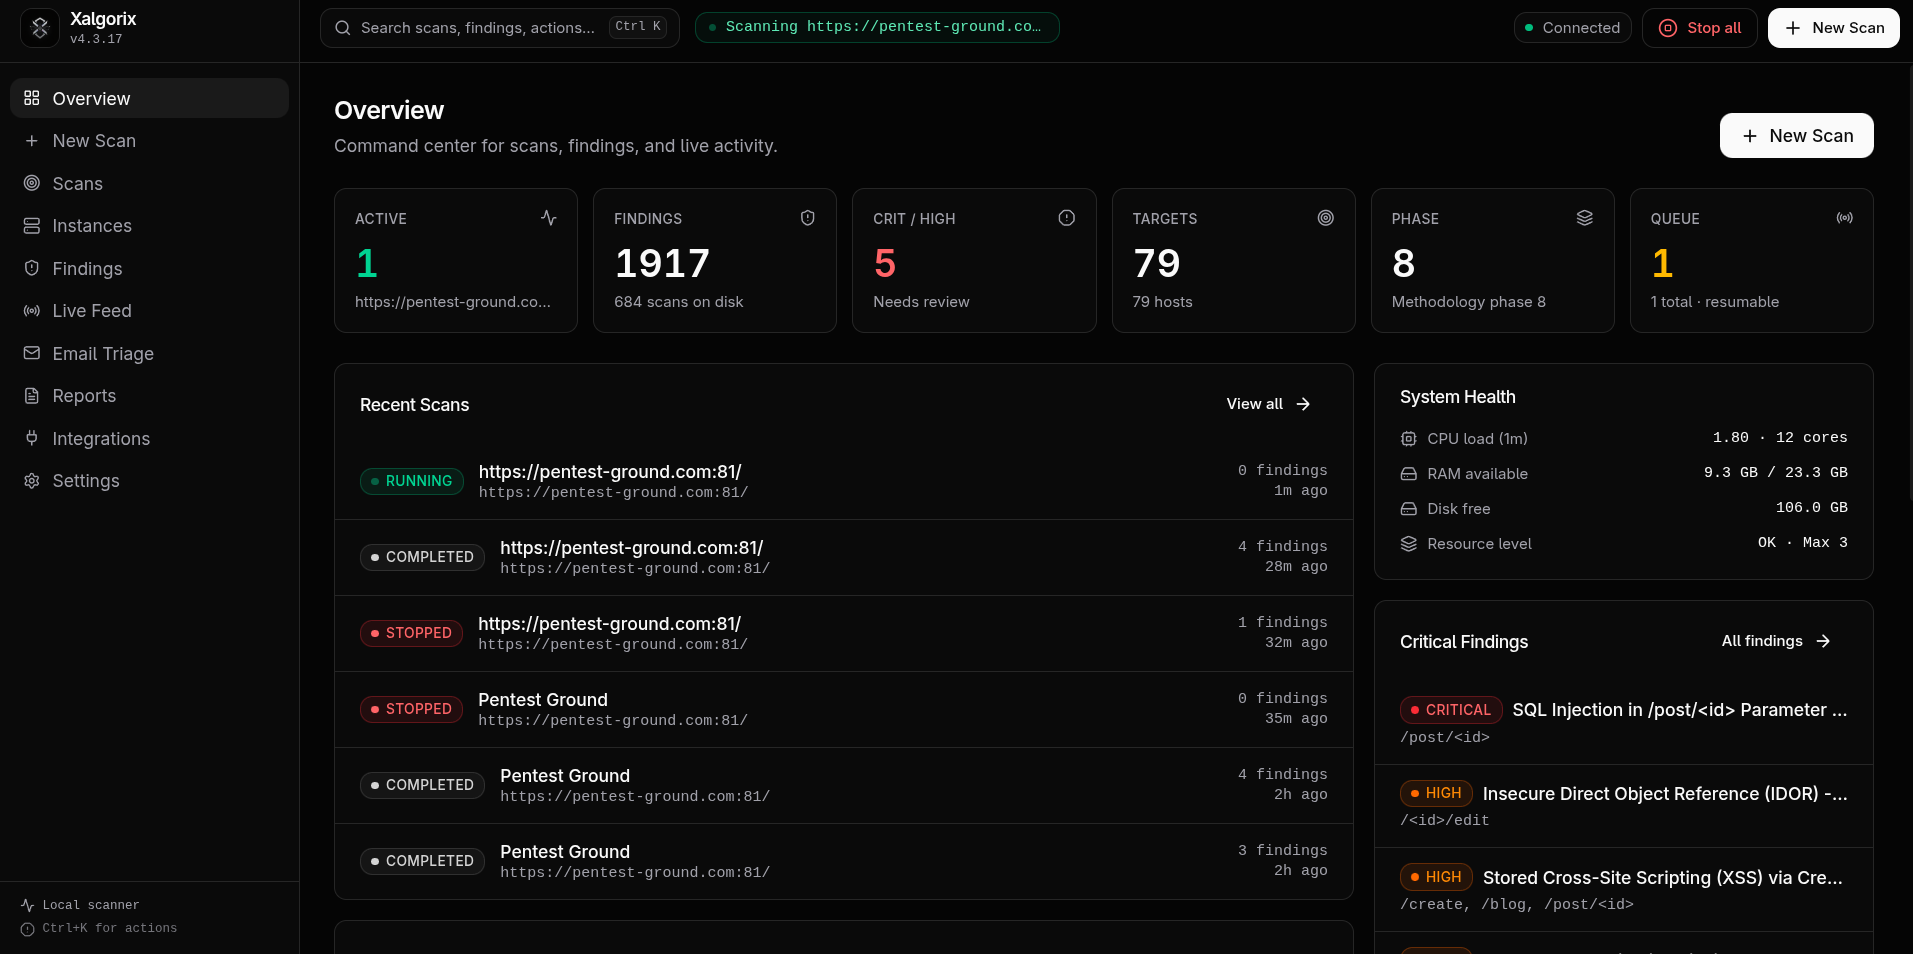 xalgord/xalgorix
Agentes autónomos de pentesting con IA: reconocimiento en tiempo real, detección de vulnerabilidades y orquestación de explotación. Go + TypeScript.
 nihal799/zttp
Proxy bastión SSH de confianza cero con gestión de claves respaldada por Vault, aplicación de políticas RBAC, grabación completa de sesiones y TUI de…
 githubsecuritylab/seclab-taskflows
Flujos de tareas de agentes de IA de ejemplo y servidores MCP para auditar código fuente, clasificar problemas y detectar vulnerabilidades en…








