
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/defectdojo/django-defectdojo
Escáneres de VulnerabilidadesPruebas de PenetraciónDevSecOpsTop en DevSecOps #17
GitHubdefectdojo/django-defectdojo

django-DefectDojo

Gestión Unificada de Vulnerabilidades de Código Abierto, DevSecOps y ASPM

Ver Repositorio
4.9k1.9k134hace 2 díasRevisado por Kitploit
Sitio web
Compartir

DefectDojo

Gestión de vulnerabilidades de código abierto, DevSecOps y ASPM

Demo Pro · Demo de la Comunidad · Documentación · Slack · Comunidad · Sitio web

OWASP Flagship GitHub release Unit Tests Integration Tests CII Best Practices YouTube Subscribe Twitter Follow

Open Source Security Index - Fastest Growing Open Source Security Projects

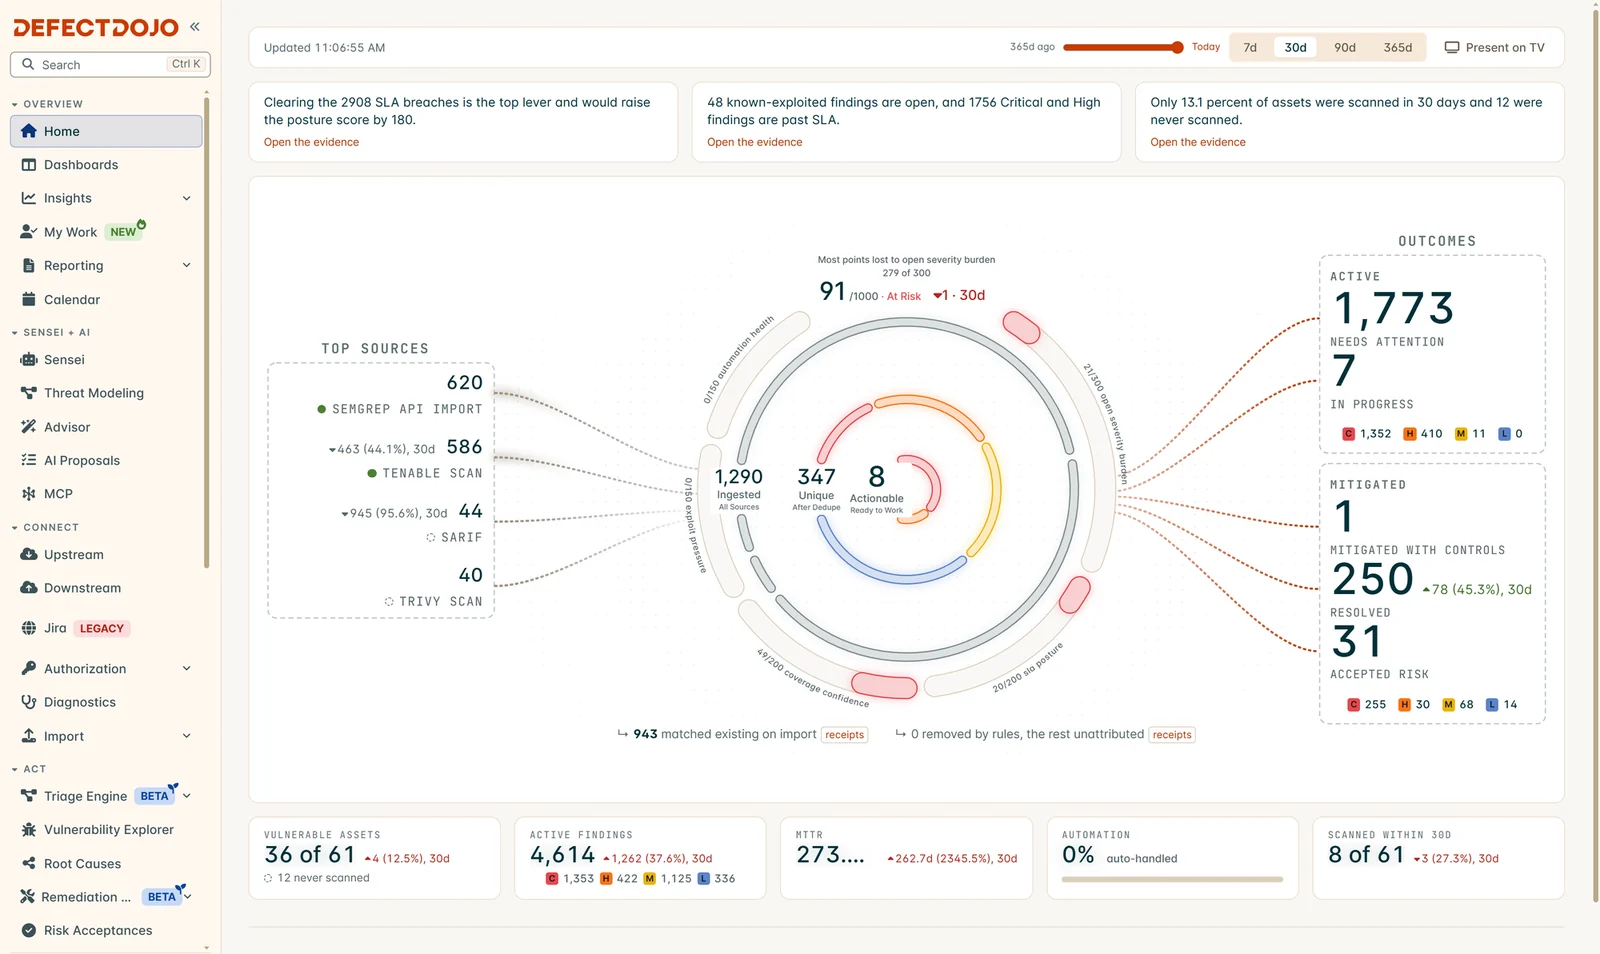
La página de inicio de DefectDojo Pro: hallazgos de cada fuente de escaneo, la puntuación de riesgo general y los resultados
Página de inicio de DefectDojo Pro. Pruébalo en la demo Pro en vivo. La demo de la Community Edition está en demo.defectdojo.org. Los detalles de inicio de sesión para ambas están en Demo.

DefectDojo es una herramienta de DevSecOps, ASPM (gestión de la postura de seguridad de aplicaciones) y gestión de vulnerabilidades. DefectDojo orquesta las pruebas de seguridad de extremo a extremo, el seguimiento de vulnerabilidades, la deduplicación, la remediación y la generación de informes.

Demo

Pro Edition: pro.demo.defectdojo.com

OWASP Community Edition: demo.defectdojo.org

Se puede iniciar sesión en cualquiera de los entornos de demostración con el nombre de usuario admin y la contraseña 1Defectdojo@demo#appsec. Ten en cuenta que las demostraciones son de acceso público y se restablecen cada día. No introduzcas datos sensibles en la demostración. Una forma sencilla de probar DefectDojo es subir algunos informes de escaneo de ejemplo.

Inicio rápido para Docker Compose

git clone https://github.com/DefectDojo/django-DefectDojo && cd django-DefectDojo && docker compose up

Esta guía de inicio rápido hará lo siguiente

  • Clonar el repositorio y cambiar de directorio
  • Iniciar la aplicación
  • Obtener las credenciales de administrador en los registros del inicializador. La primera inicialización puede tardar hasta 3 minutos en ejecutarse.

si se ejecuta DefectDojo en modo separado mediante docker compose up -d, obtenga las credenciales de administrador de los registros del inicializador con el comando que aparece a continuación. Tenga en cuenta que el inicializador puede tardar hasta 3 minutos en ejecutarse.

docker compose logs initializer | grep "Admin password:"
Documentación

  • Documentación oficial
  • API REST
  • API de cliente y wrappers
  • Autenticación: cuentas locales en Open Source. SSO (SAML, OIDC, OAuth), LDAP y MFA son funciones de DefectDojo Pro.
  • Herramientas compatibles
  • Cómo escribir documentación localmente
  • Desarrollo

Opciones de instalación compatibles

  • Pro: SaaS o autoalojado (mediante K8s o docker compose). Reserve una demostración, hable con nuestro equipo u obtenga Pro desde $100/mes
  • OS: docker compose

Comunidad, participación y actualizaciones

DefectDojo Slack LinkedIn Twitter Youtube

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →