
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit

 promptfoo/promptfoo
Prueba tus prompts, agentes y RAGs. Red teaming/pentesting/escaneo de vulnerabilidades para IA. Compara el rendimiento de GPT, Claude, Gemini,…
 microsoft/agent-governance-toolkit
Aplicación de políticas, identidad de confianza cero, sandboxing de ejecución y registro de auditoría para agentes de IA autónomos. Cubre 10/10 del…
 snyk/cli
Snyk CLI escanea y monitorea tus proyectos en busca de vulnerabilidades de seguridad.
 sheeki03/tirith
Seguridad en terminal para desarrolladores y agentes de IA. Intercepta URLs homógrafas, pipe-to-shell, inyección ANSI, payloads ofuscados,…
aquasecurity/trivyEncuentra vulnerabilidades, configuraciones incorrectas, secretos, SBOM en contenedores, Kubernetes, repositorios de código, nubes y más
 serverless/serverless
Framework CLI para implementar y gestionar aplicaciones serverless en AWS Lambda con infraestructura YAML, desarrollo local y soporte de runtime…
 mobsf/mobile-security-framework-mobsf
Marco de pruebas de seguridad automatizado para aplicaciones móviles en Android, iOS y Windows. Realiza análisis estático y dinámico, detección de…
 future-architect/vuls
Escáner de vulnerabilidades sin agente para Linux, FreeBSD, Contenedores, WordPress, Librerías de lenguajes de programación, Dispositivos de red
 0sec-labs/0
El SO de seguridad ofensiva con IA multijugador: abierto, de automejora y extensible. Encuentra, verifica y corrige vulnerabilidades.
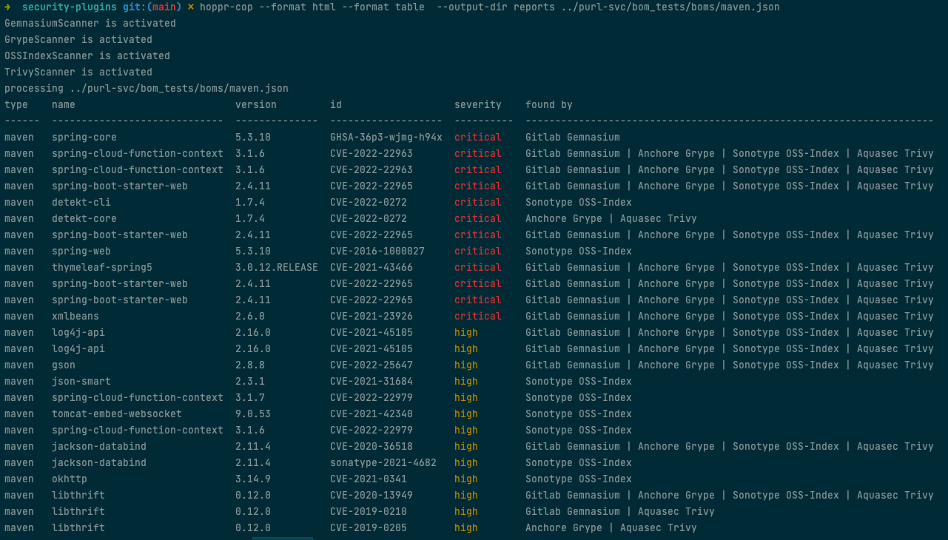
 hoppr/hoppr-cop
Agrega datos de vulnerabilidades de múltiples bases de datos en SBOMs de CycloneDX, generando informes VEX, HTML y compatibles con GitLab…
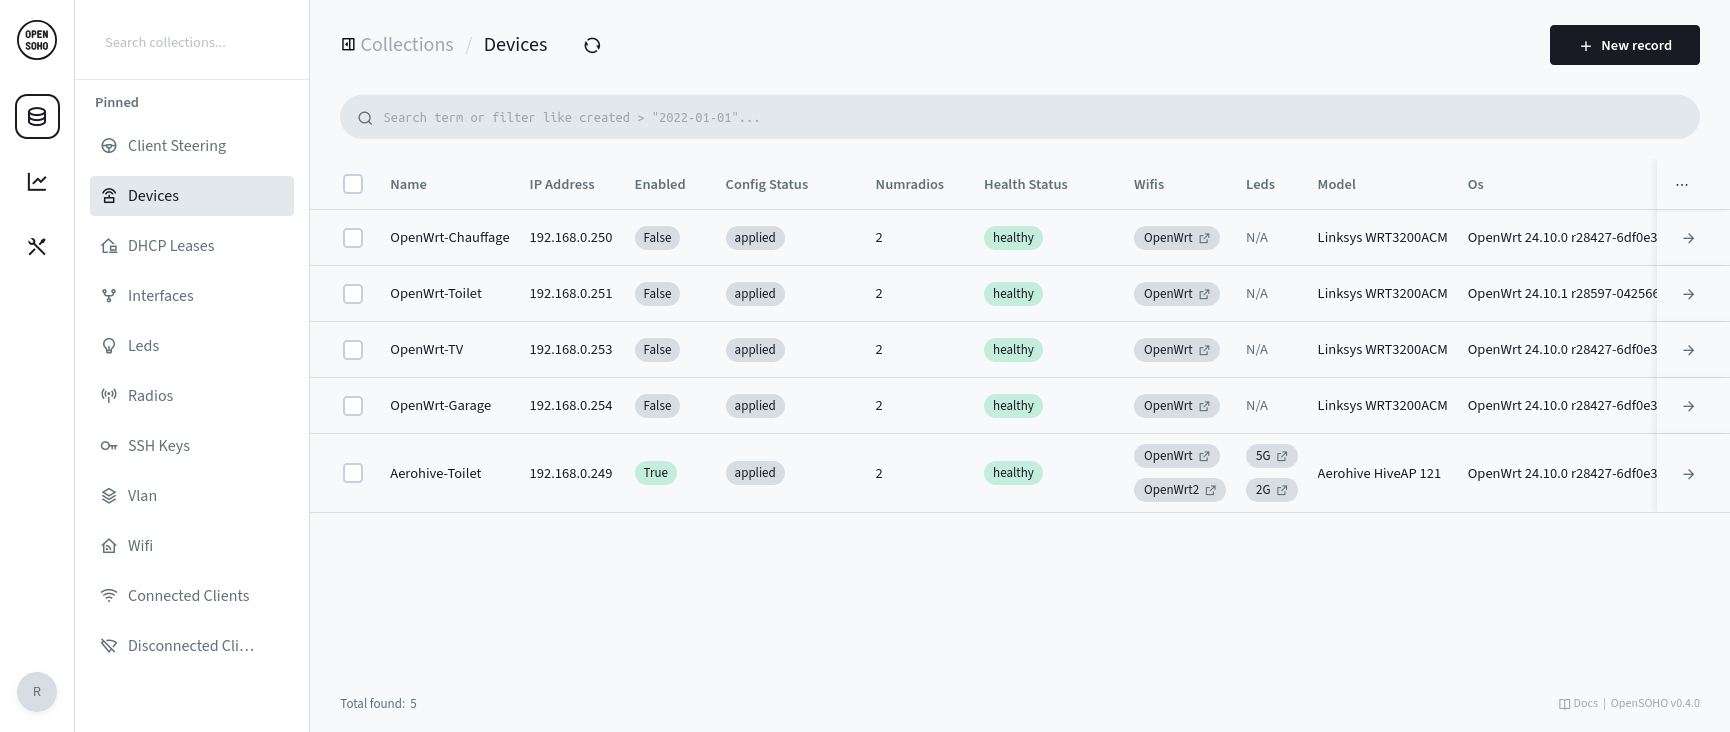 rubenbe/opensoho
Plataforma ligera de gestión de dispositivos OpenWRT para redes pequeñas. Configuración centralizada, monitoreo y gestión WiFi para 2–20 dispositivos…
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 anomalyco/opencode
El agente de codificación de código abierto.
 semgrep/semgrep
Análisis estático ligero para muchos lenguajes. Encuentra variantes de errores con patrones que parecen código fuente.
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 openbreach/canop
CLI de análisis estático que escanea código generado por IA en busca de vulnerabilidades como inyección SQL, reflexión insegura y secretos…
 smol-machines/smolvm
Una máquina virtual embebible, portátil y ramificable para ejecutar Agentes de forma segura localmente.







