
 #1
Herramientas para escanear, asegurar y fortalecer Docker, Kubernetes y entornos contenerizados.
Recomendado por Kitploit
 q3k/cve-2019-5736-poc
Prueba de concepto desarmada para CVE-2019-5736 (escape de Docker)
 kstenerud/yoloai
Tu agente es un riesgo de seguridad, así que trátalo como tal. yoloAI hace bien el sandboxing de agentes de IA.
 videns/vulners-scanner
Escáner de vulnerabilidades basado en la API de auditoría de vulners.com
 opsxcq/exploit-cve-2014-6271
Exploit de Shellshock + entorno vulnerable
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
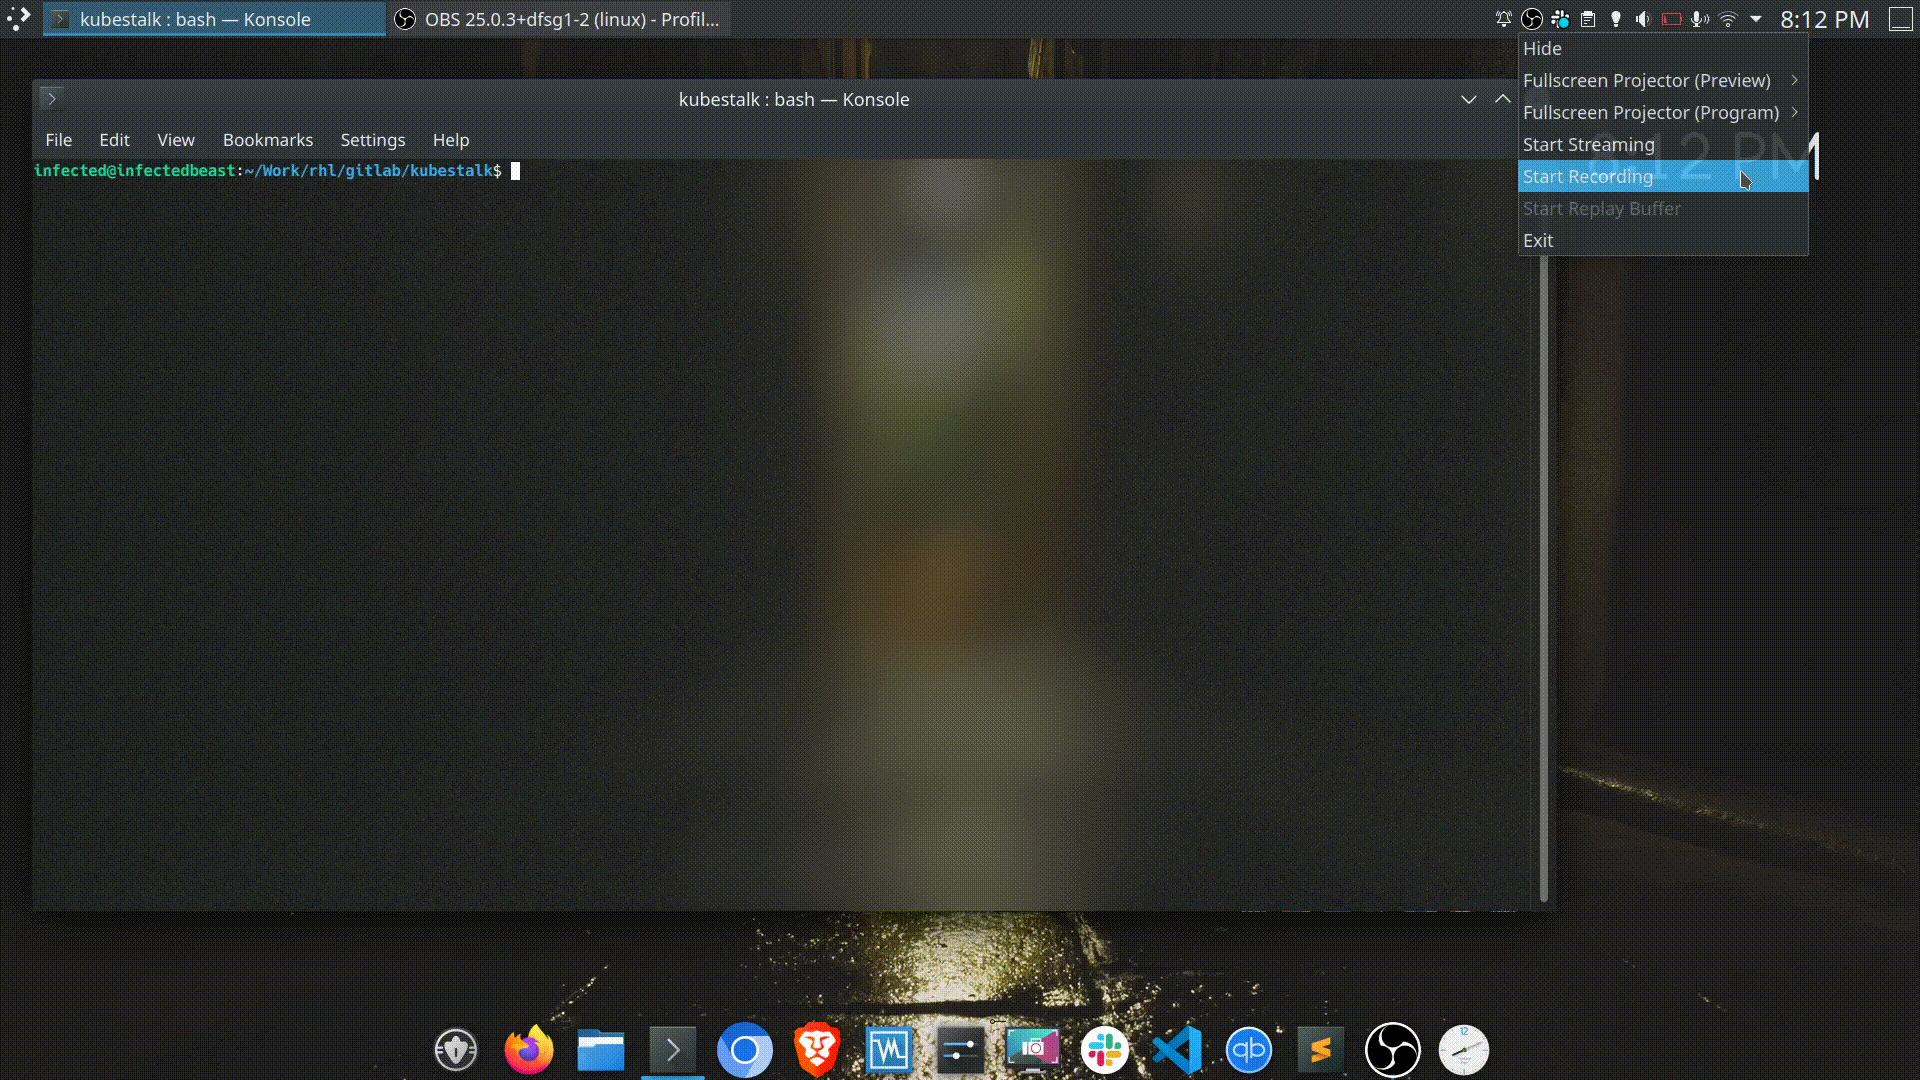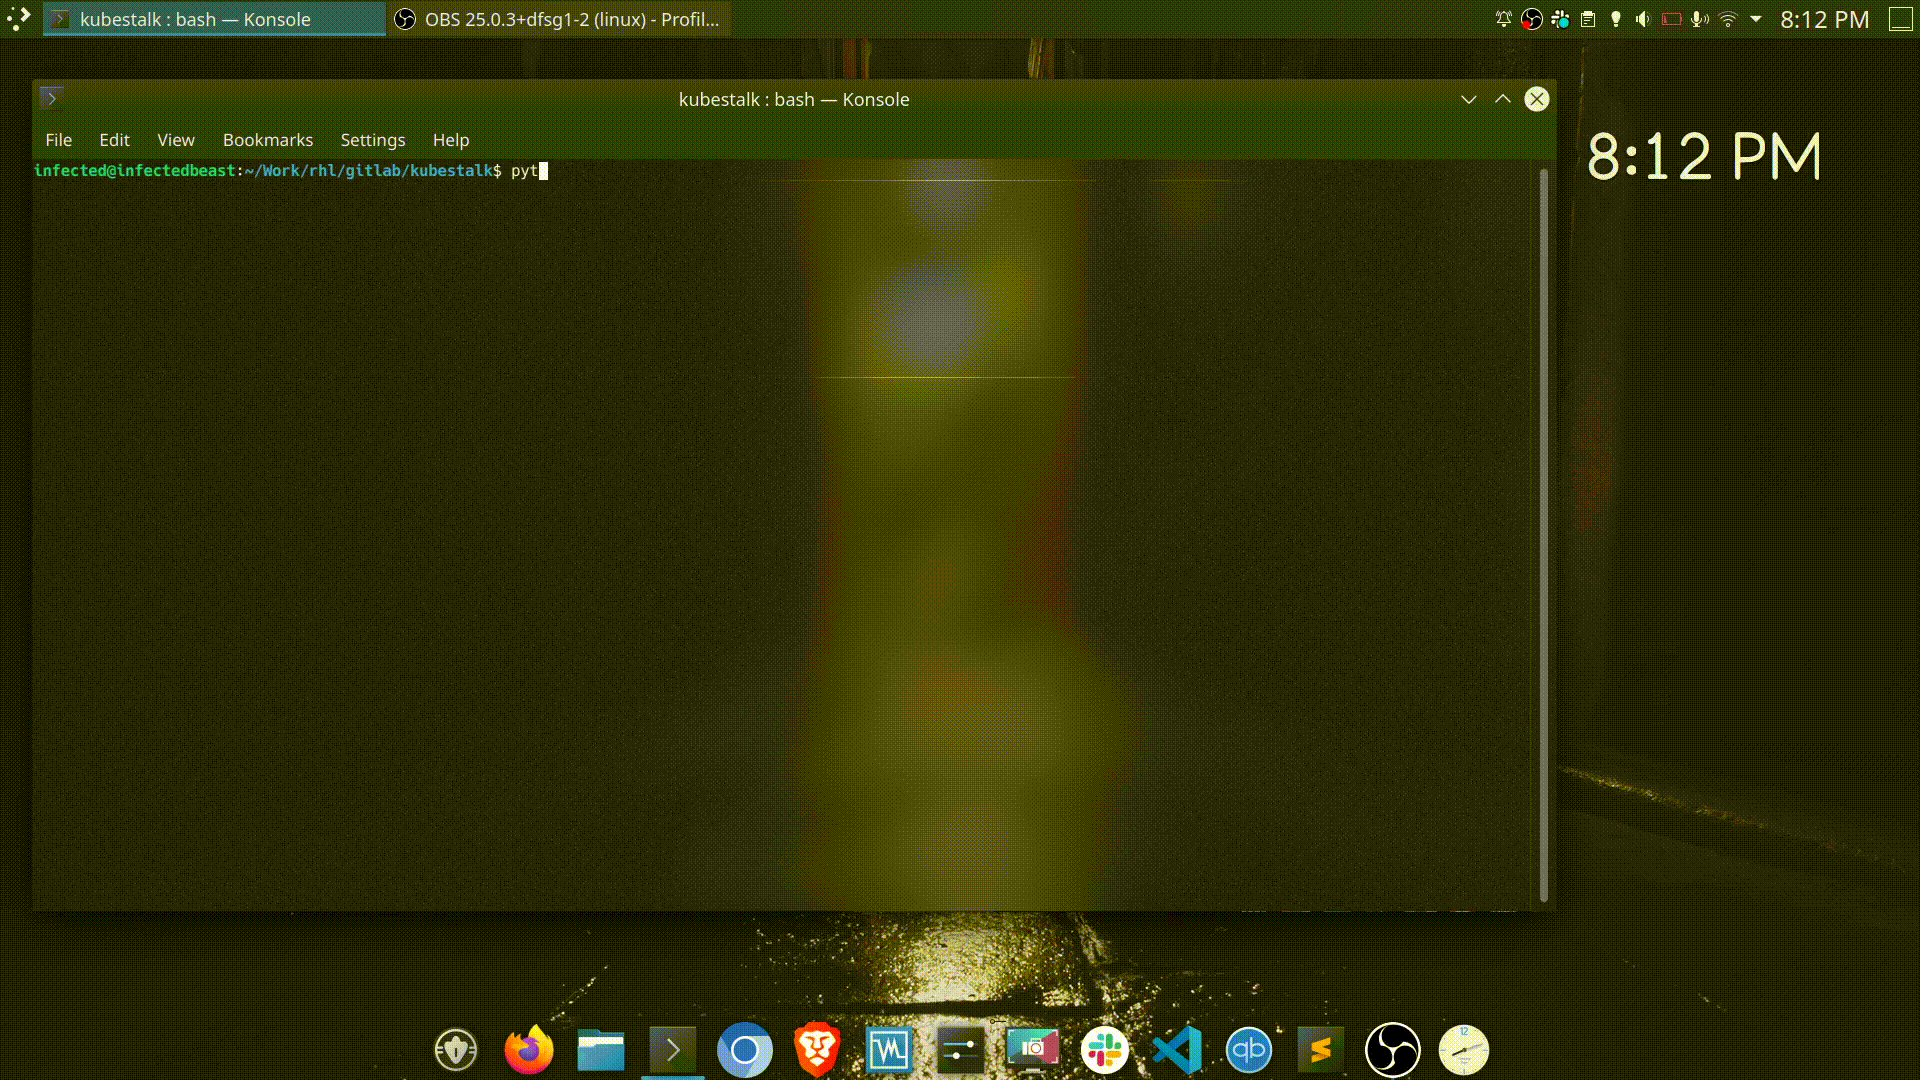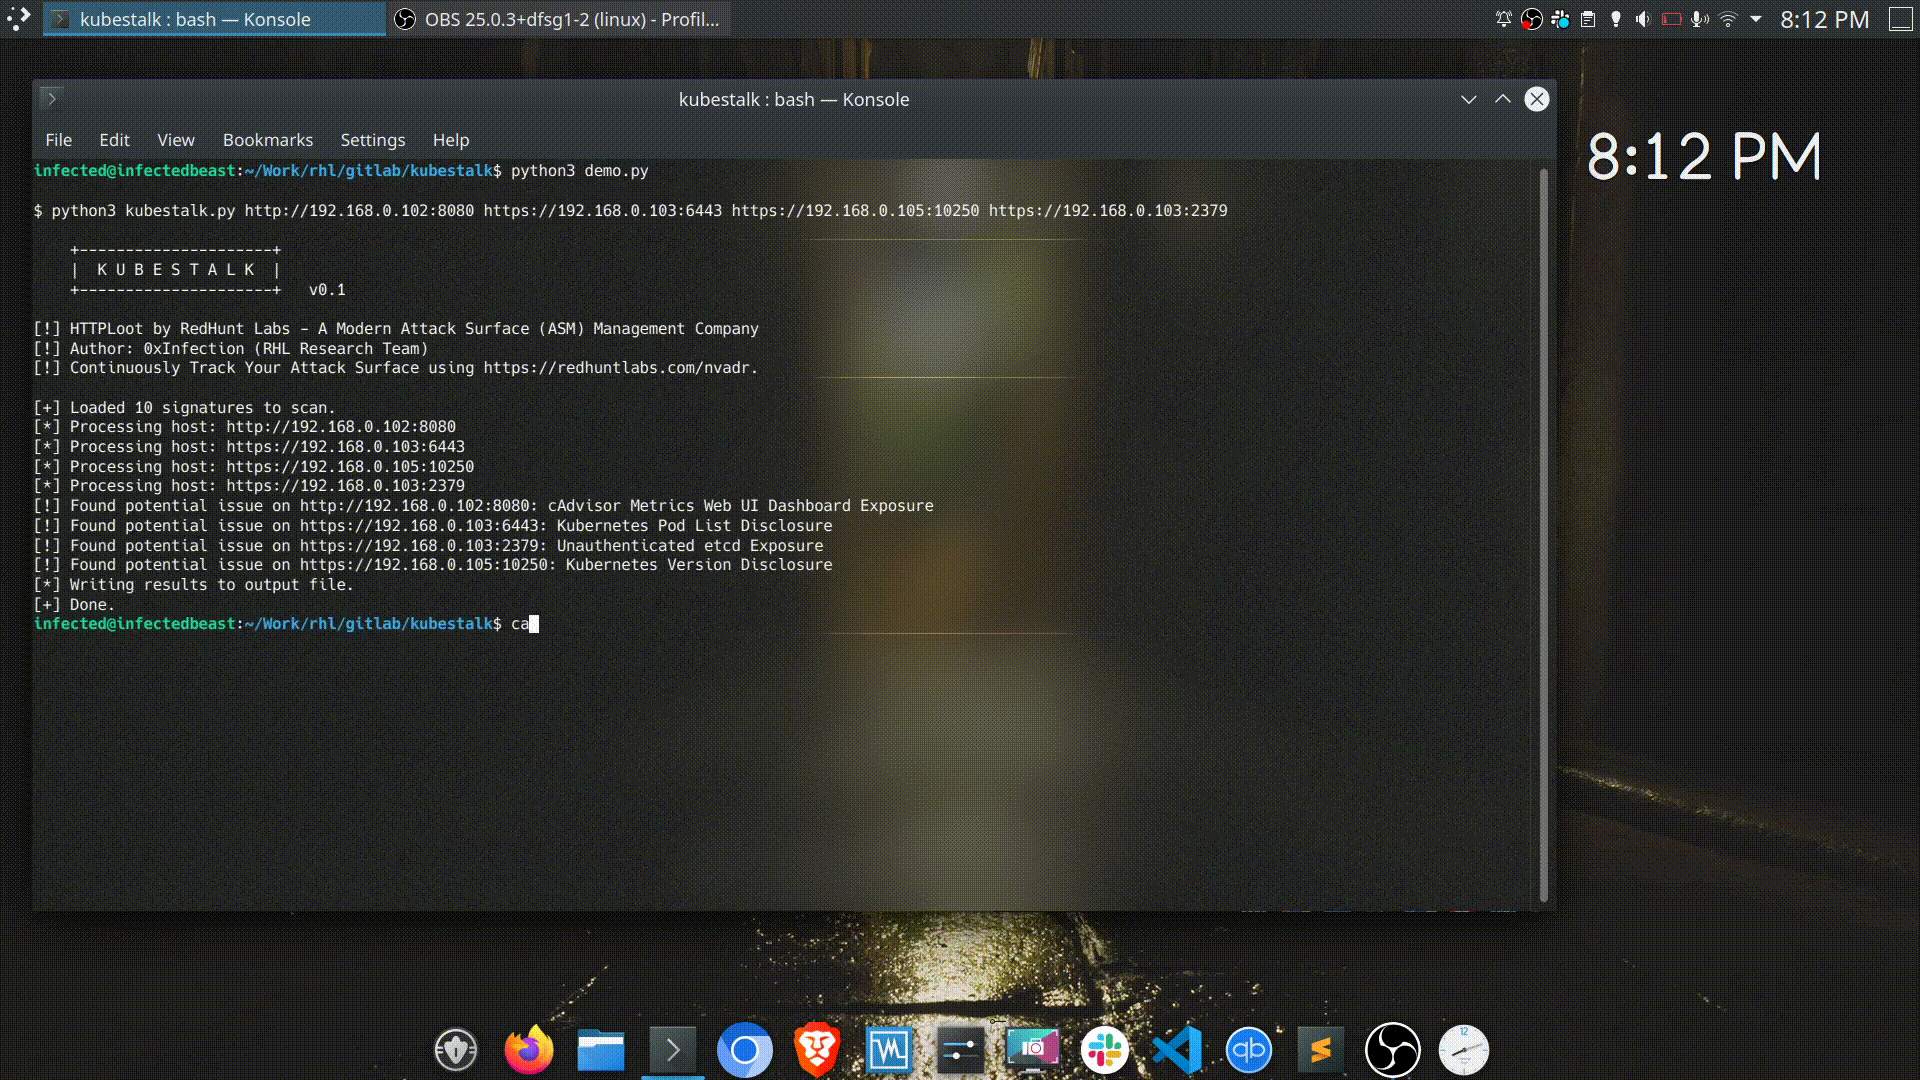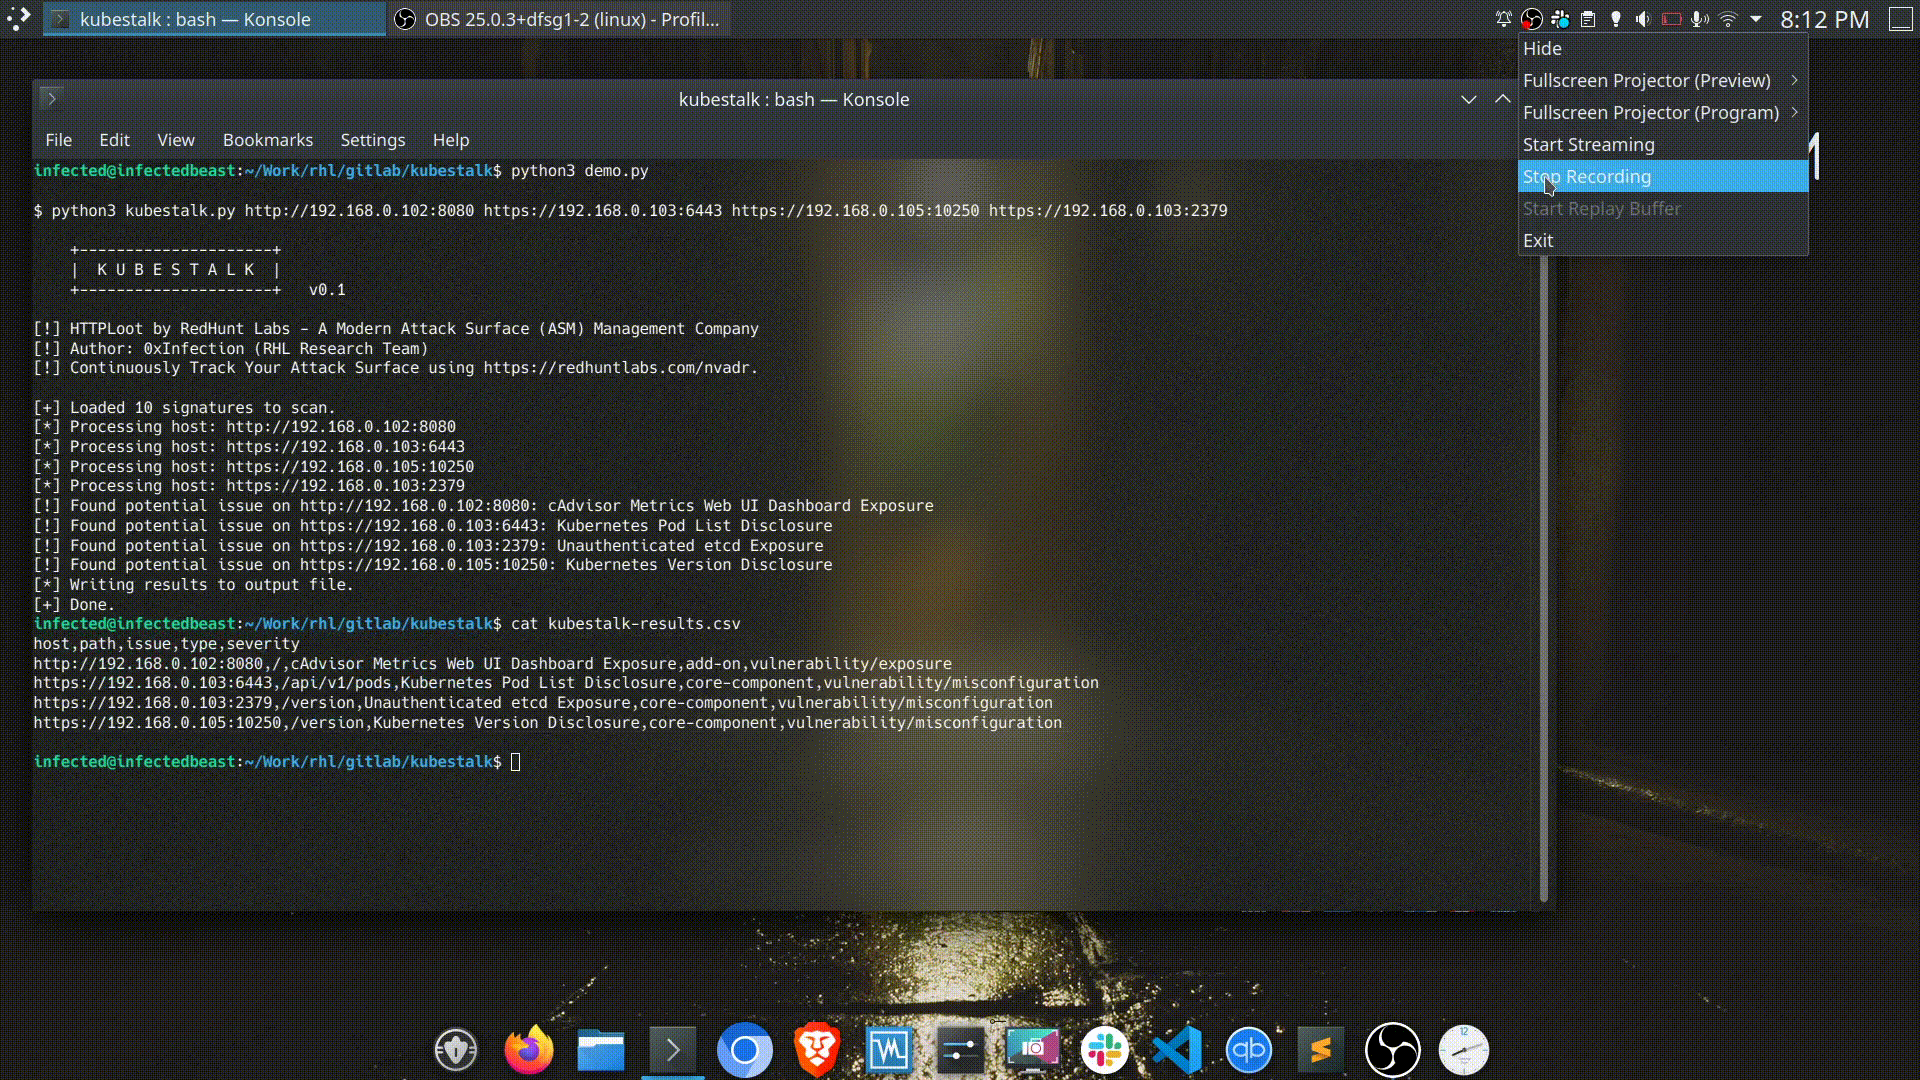 redhuntlabs/kubestalk
Herramienta de descubrimiento de superficie de ataque Kubernetes de caja negra que sondea clústeres no seguros, paneles expuestos y configuraciones…
 dipjyotimetia/hybridtestframework
Pruebas de extremo a extremo de Web, API, Nube, Eventos y Seguridad
 hakaioffsec/ingressnightmare-poc
Este es un código PoC para explotar las vulnerabilidades IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 y CVE-2025-1974).
 hackerhouse-opensource/cve-2018-10933
Exploit de bypass de autenticación libssh CVE-2018-10933 basado en Docker con cliente parcheado para probar vulnerabilidades del servidor SSH y…
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 blasty/cve-2021-41773
Campo de pruebas de CVE-2021-41773
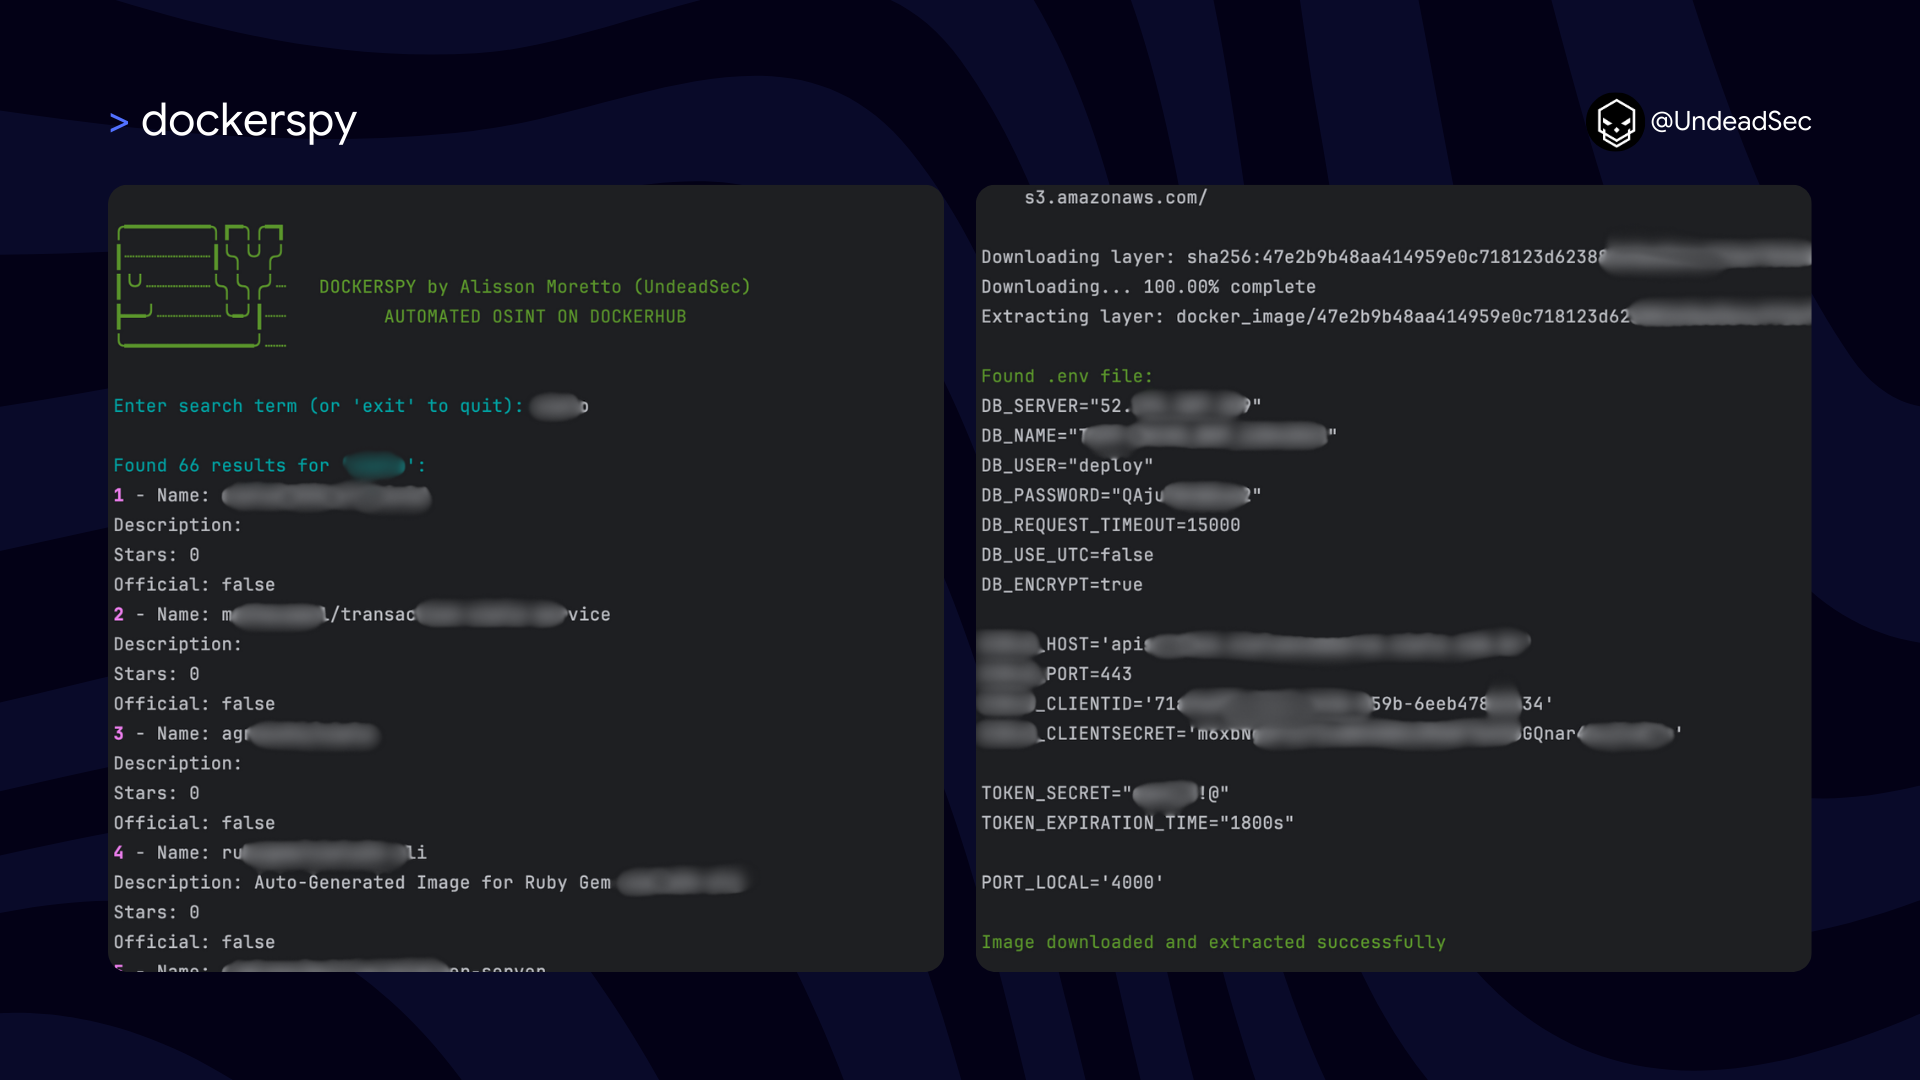 undeadsec/dockerspy
Escanea imágenes de Docker Hub usando patrones regex para extraer secretos expuestos, claves privadas y tokens de autenticación para auditoría de…
 loresuso/psc
la utilidad ps, con un toque de eBPF y contexto de contenedores
 heroku/terrier
Terrier es una herramienta de análisis de imágenes y contenedores que se puede utilizar para escanear imágenes y contenedores para identificar y…
 amlalabs/amla-sandbox
Sandbox WASM con control de capacidades para código de agentes de IA. Los agentes solo pueden llamar a herramientas proporcionadas explícitamente con…
 rolix44/kubestroyer
Herramienta de explotación de Kubernetes basada en Go que escanea puertos expuestos y explota configuraciones incorrectas del clúster, incluidos RCE…
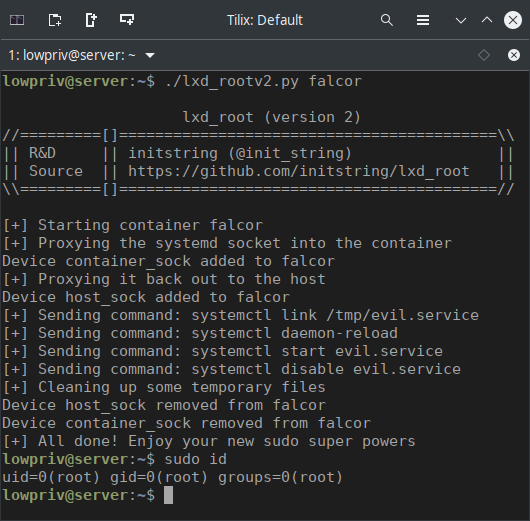 initstring/lxd_root
Escalada de privilegios en Linux mediante LXD








