
 #1
Herramientas para escanear, asegurar y fortalecer Docker, Kubernetes y entornos contenerizados.
Recomendado por Kitploit
 pompelmi/pompelmi
ClamAV antivirus scanning para Node.js — escanea cargas de archivos con una sola llamada a función. Cero dependencias. Veredictos de Symbol tipados.…
 rajanagori/nightingale
Nightingale Docker for Pentesters es un entorno Dockerizado integral diseñado para pruebas de penetración y evaluación de vulnerabilidades. Viene…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 rderaison/bromure
Aislamiento adecuado para codificación con agentes y navegación web
 elttam/semgrep-rules
Reglas de análisis estático de seguridad para la detección de vulnerabilidades y revisión de código centrada en auditorías en Java, Go, Python, C#,…
 evict/poc_cve-2018-1002105
Prueba de concepto de exploit para CVE-2018-1002105 dirigido al servidor de API de Kubernetes. Admite escalada de privilegios autenticada y no…
 cynative/cynative
Agente de IA de solo lectura que consulta tu infraestructura de nube, código y runtime para sacar a la luz configuraciones incorrectas, secretos…
 capsulerun/capsule
Entorno de ejecución seguro para aislar tareas de agentes de IA. Ejecute código no confiable en entornos WebAssembly aislados.
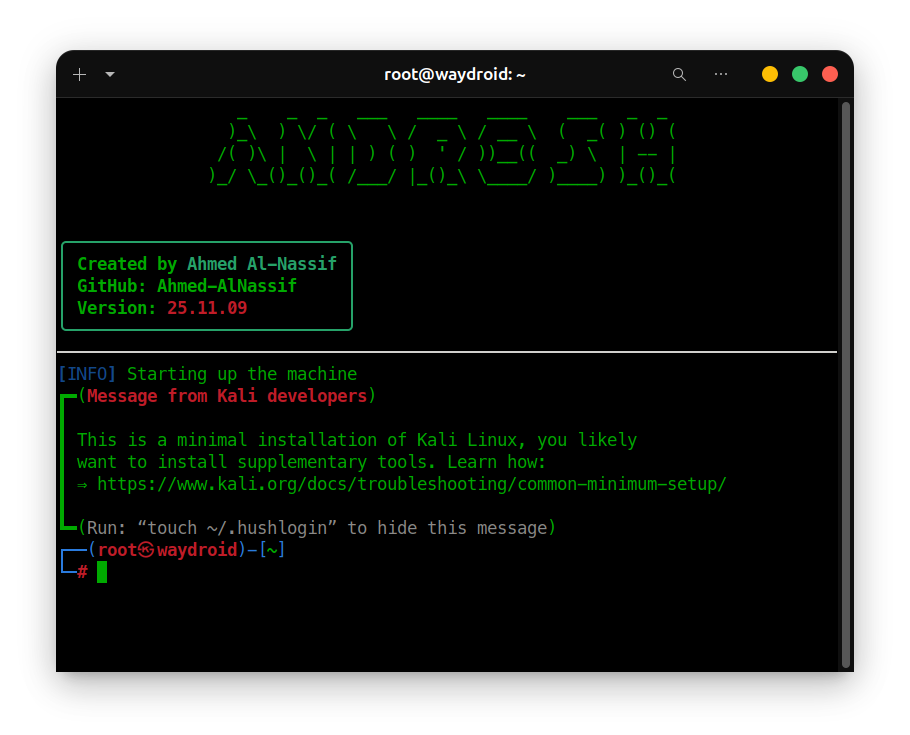 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux en Android vía Shizuku/ADB - Ejecuta Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE y Chimera…
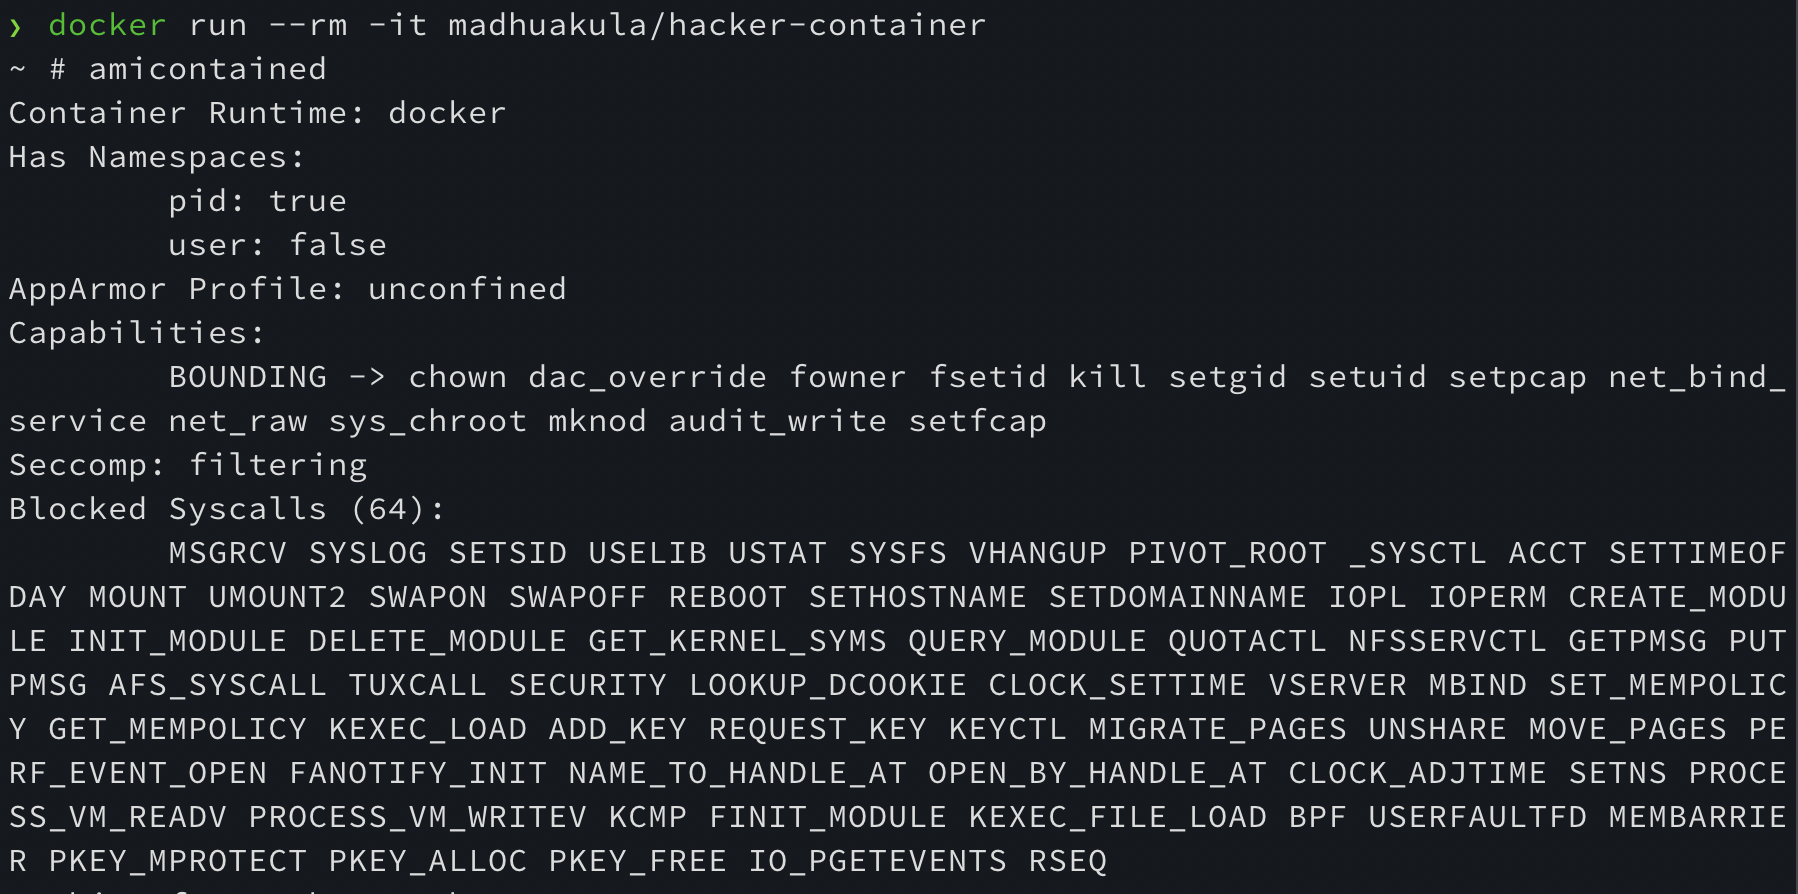 madhuakula/hacker-container
El contenedor navaja suiza para la seguridad nativa en la nube. Contenedor con toda la lista de herramientas/comandos útiles para hackear y asegurar…
 star-sg/presentations
Colección curada de diapositivas de conferencias de seguridad ofensiva que cubren explotación de kernel y dispositivos móviles, escapes de…
 cr0nx/awesome-linux-attack-forensics-purplelabs
Esta página es el resultado de la investigación práctica en curso sobre técnicas y herramientas avanzadas de ataques, detección y análisis forense en…
 skorokithakis/stavrobot
An AI personal assistant with a focus on security.
 cybereason-public/owlsm
Motor de reglas Sigma dentro del kernel de Linux usando eBPF. Enfocado en capacidades de prevención.
 canyonroad/agentsh
Seguridad en la capa de ejecución (ELS) para agentes de IA — shell con aplicación de políticas y auditoría.
 metarget/k0otkit
k0otkit es una técnica universal de post-penetración que podría ser utilizada en penetraciones contra clústeres de Kubernetes.
 k8scout/k8scout
Coloca un solo binario en un pod de Kubernetes comprometido y mapea instantáneamente todas las rutas de ataque realistas hacia cluster-admin, escape…
 linnix-os/linnix
Observabilidad de Linux impulsada por eBPF con detección de incidentes mediante IA. Licencia AGPL-3.0.








