 undeadsec/dockerspy
Escanea imágenes de Docker Hub usando patrones regex para extraer secretos expuestos, claves privadas y tokens de autenticación para auditoría de seguridad y prevención de incidentes.

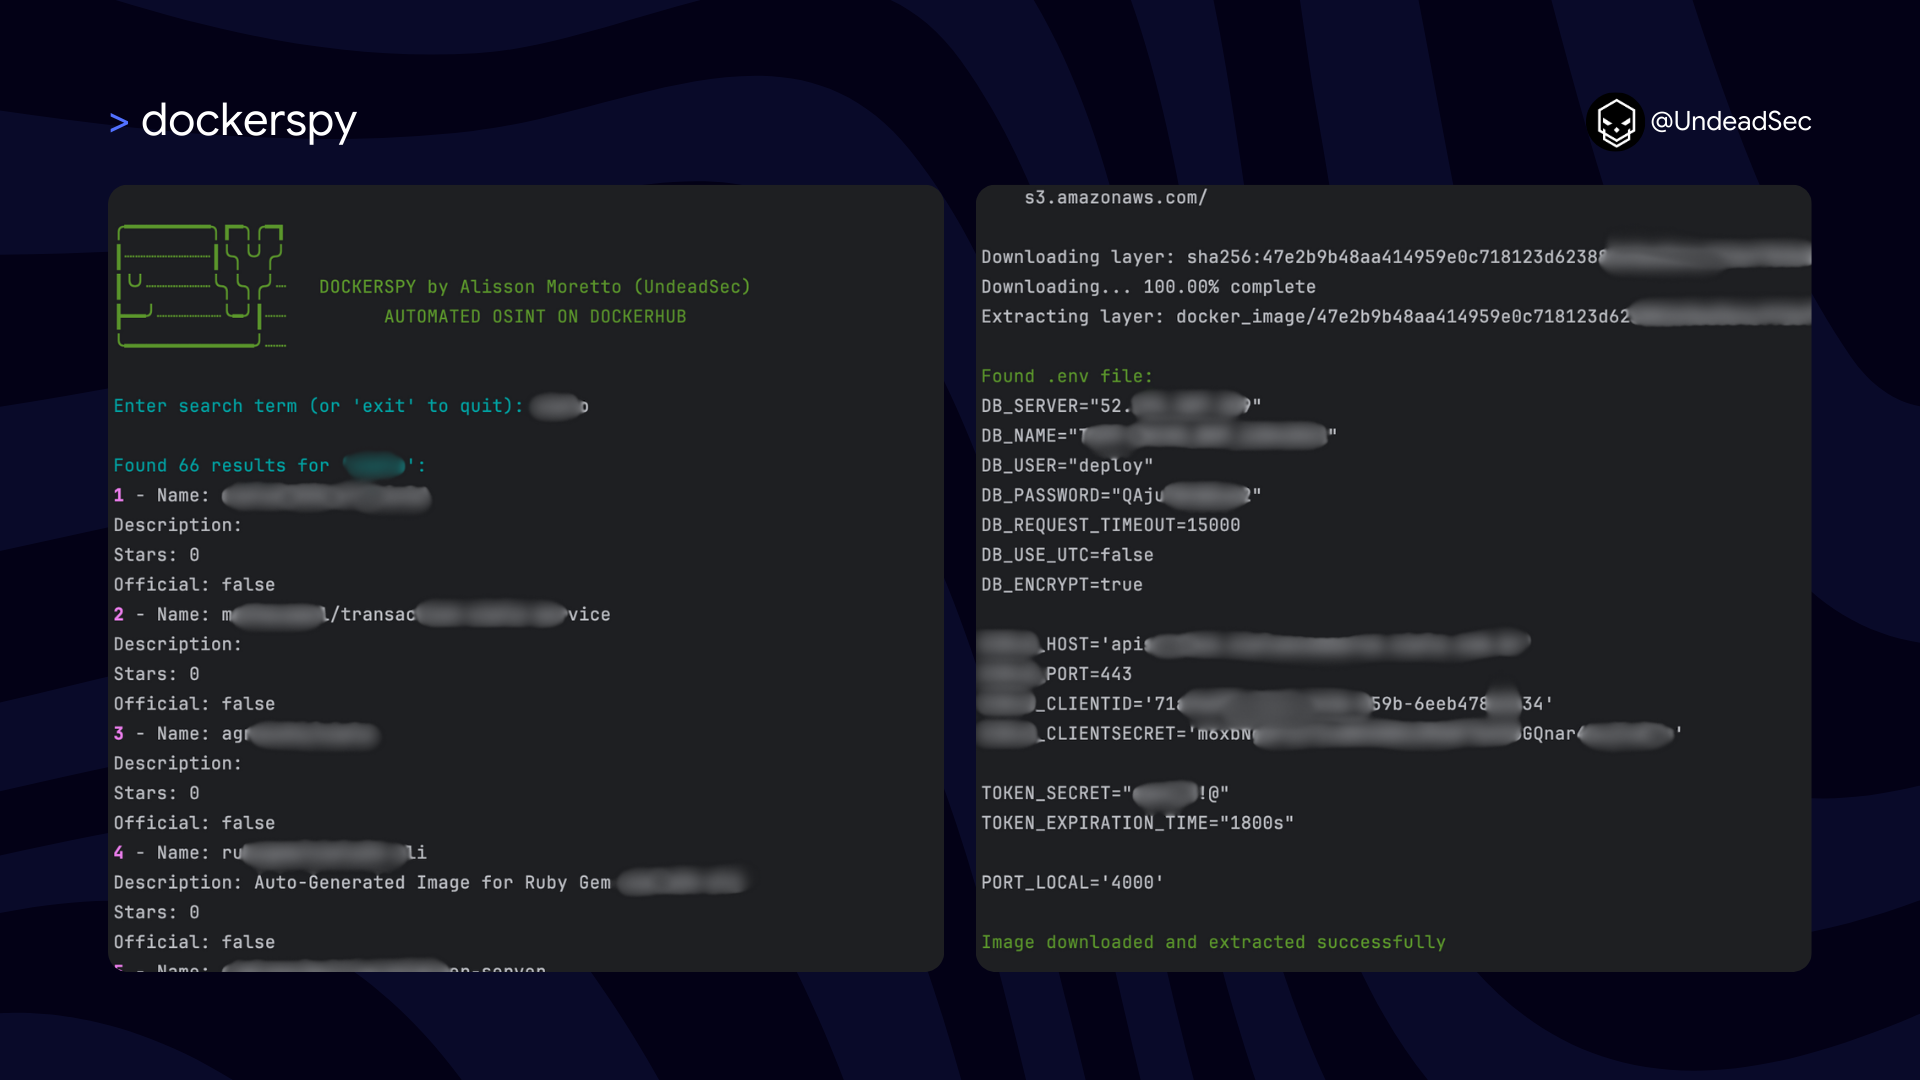
DockerSpy busca imágenes en Docker Hub y extrae información sensible como secretos de autenticación, claves privadas y más.

Docker es una plataforma de código abierto que automatiza el despliegue, escalado y gestión de aplicaciones utilizando tecnología de contenedorización. Los contenedores permiten a los desarrolladores empaquetar una aplicación y sus dependencias en una unidad única y portátil que puede ejecutarse de manera consistente en diversos entornos informáticos. Docker simplifica el proceso de desarrollo y despliegue al garantizar que las aplicaciones funcionen de la misma manera independientemente de dónde se desplieguen.
Docker Hub es un repositorio basado en la nube donde los desarrolladores pueden almacenar, compartir y distribuir imágenes de contenedores. Sirve como la biblioteca más grande de imágenes de contenedores, proporcionando acceso tanto a imágenes oficiales creadas por Docker como a imágenes contribuidas por la comunidad. Docker Hub permite a los desarrolladores encontrar, descargar y desplegar fácilmente imágenes preconstruidas, facilitando el desarrollo y despliegue rápido de aplicaciones.
La Inteligencia de Fuentes Abiertas (OSINT) en Docker Hub implica el uso de información disponible públicamente para recopilar información y datos de imágenes y repositorios de contenedores alojados en Docker Hub. Esto es particularmente importante para identificar secretos expuestos por varias razones:
Auditorías de seguridad: Al analizar imágenes de Docker, las organizaciones pueden descubrir secretos expuestos como claves de API, tokens de autenticación y claves privadas que podrían haberse incluido inadvertidamente. Esto ayuda a mitigar posibles riesgos de seguridad.
Prevención de incidentes: Buscar proactivamente secretos expuestos en imágenes de Docker puede prevenir brechas de seguridad antes de que ocurran, protegiendo información sensible y manteniendo la integridad de las aplicaciones.
Cumplimiento: Asegurar que las imágenes de contenedor no expongan secretos es crucial para cumplir con los estándares de seguridad regulatorios y organizativos. OSINT ayuda a verificar que no se divulgue información sensible de manera involuntaria.
Evaluación de vulnerabilidades: Identificar secretos expuestos como parte de evaluaciones de seguridad regulares permite a las organizaciones abordar estas vulnerabilidades rápidamente, reduciendo el riesgo de explotación por actores maliciosos.
Postura de seguridad mejorada: Monitorear continuamente Docker Hub en busca de secretos expuestos fortalece la postura de seguridad general de una organización, haciéndola más resistente contra posibles amenazas.
El uso de OSINT en Docker Hub para encontrar secretos expuestos permite a las organizaciones mejorar sus medidas de seguridad, prevenir filtraciones de datos y garantizar la confidencialidad de la información sensible dentro de sus aplicaciones contenerizadas.
DockerSpy obtiene información de Docker Hub y utiliza expresiones regulares para inspeccionar el contenido en busca de información sensible, como secretos.
Para usar DockerSpy, sigue estos pasos:
git clone https://github.com/UndeadSec/DockerSpy.git && cd DockerSpy && make
dockerspy
Para personalizar las configuraciones de DockerSpy, edita los siguientes archivos:
DockerSpy está destinado únicamente con fines educativos y de investigación. Los usuarios son responsables de asegurar que el uso de esta herramienta cumpla con las leyes y regulaciones aplicables.
¡Las contribuciones a DockerSpy son bienvenidas! No dudes en enviar problemas, solicitudes de funciones o pull requests para ayudar a mejorar esta herramienta.
DockerSpy es desarrollado y mantenido por Alisson Moretto (UndeadSec)
Soy un profesional apasionado de la inteligencia de amenazas cibernéticas al que le encanta compartir conocimientos y crear herramientas de ciberseguridad.
Considera seguirme:


DockerSpy está licenciado bajo la Licencia MIT. Consulta el archivo LICENSE para más detalles.
Agradecimientos especiales a @akaclandestine






