
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 noperator/cve-2019-18935
Exploit RCE para una vulnerabilidad de deserialización JSON de .NET en Telerik UI para ASP.NET AJAX.
 trustedsec/tap
La TrustedSec Attack Platform es un método fiable para droppers en una infraestructura con el fin de garantizar conexiones establecidas con una…
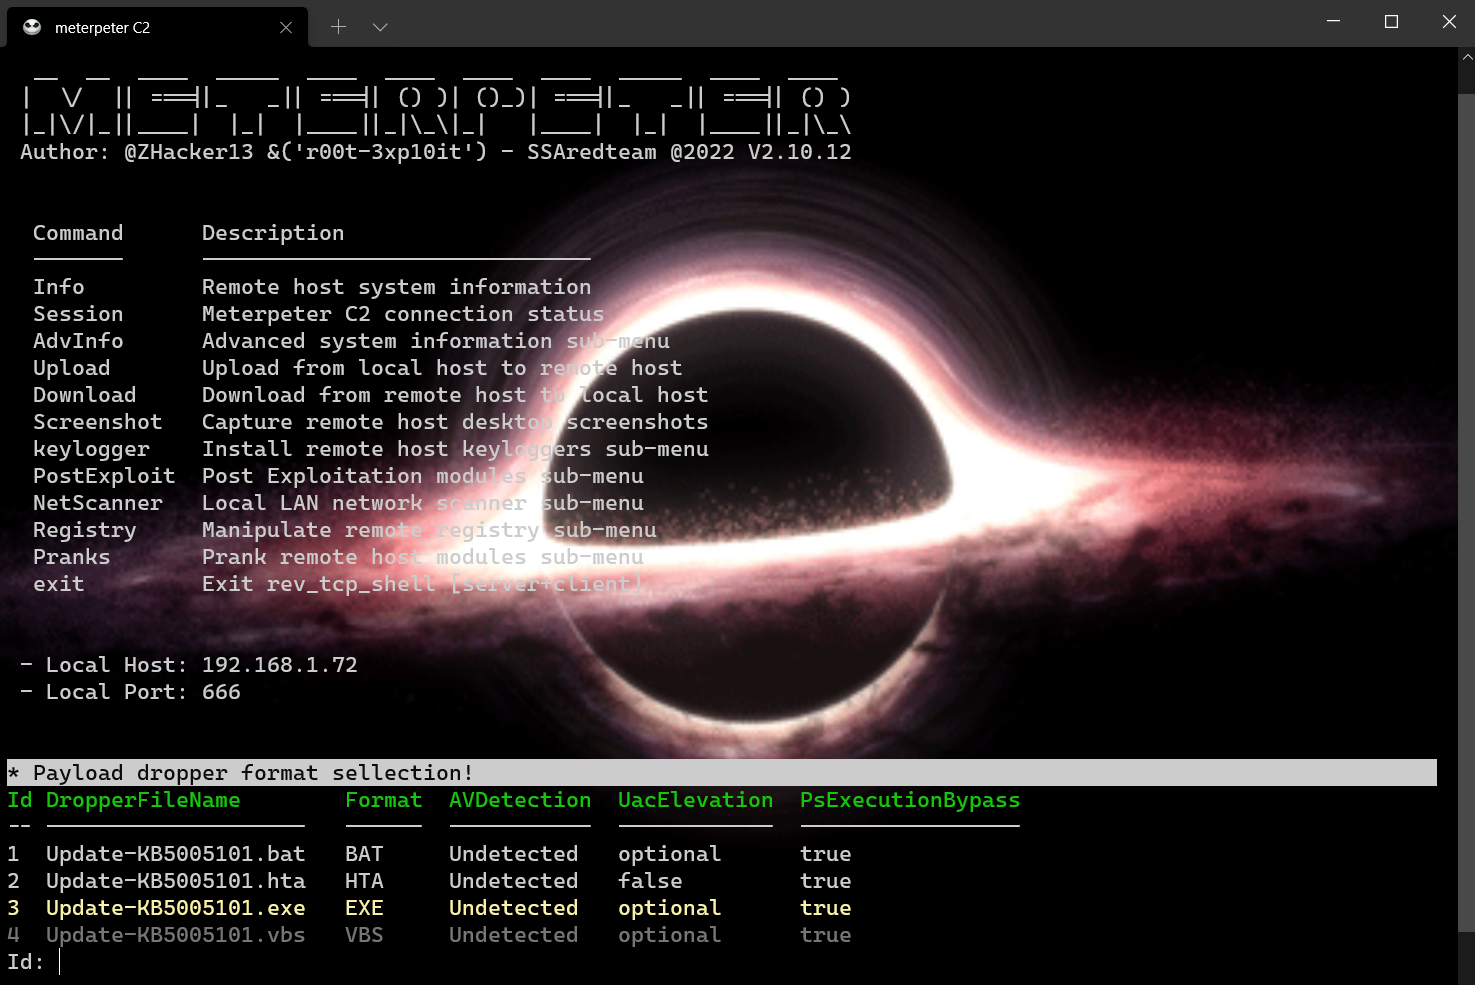 r00t-3xp10it/meterpeter
C2 Powershell Framework de Comando y Control con Comandos Integrados
 3v4si0n/http-revshell
Powershell reverse shell utilizando protocolo HTTP/S con bypass de AMSI y soporte para proxy
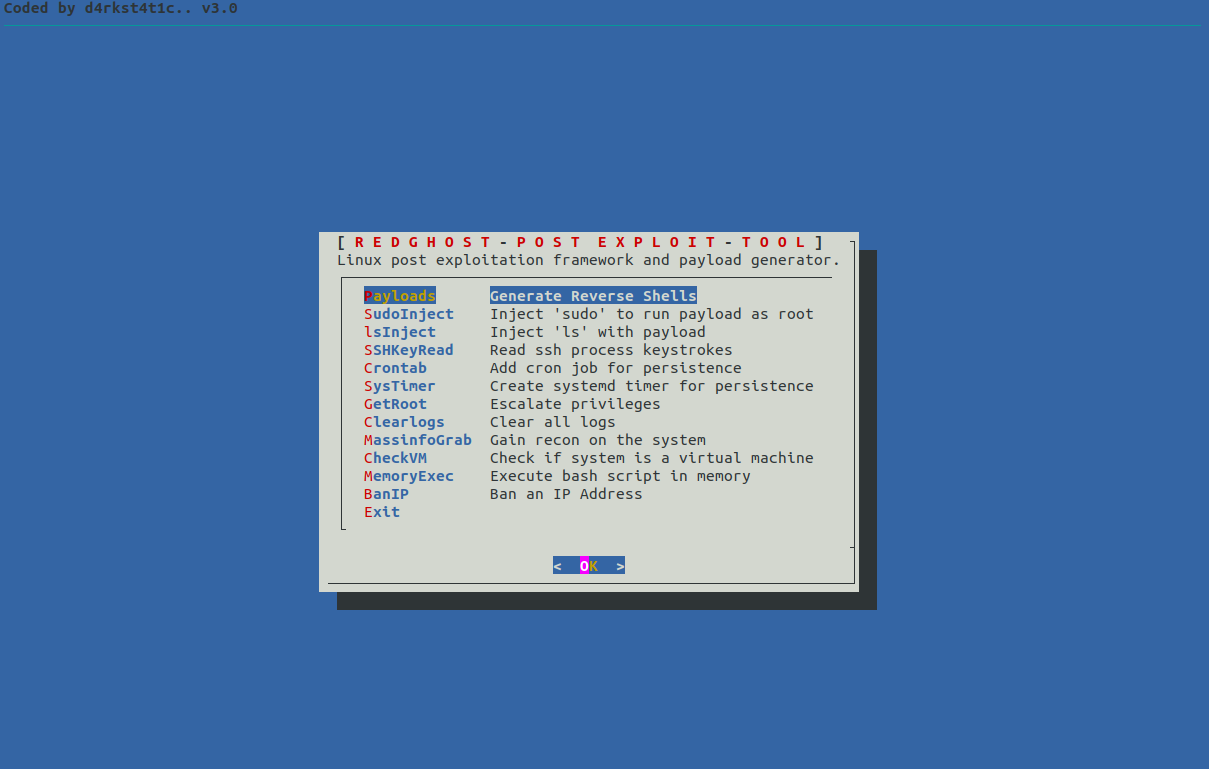 d4rk007/redghost
Framework de post-explotación para Linux escrito en bash diseñado para ayudar a los equipos rojos en persistencia, reconocimiento, escalada de…
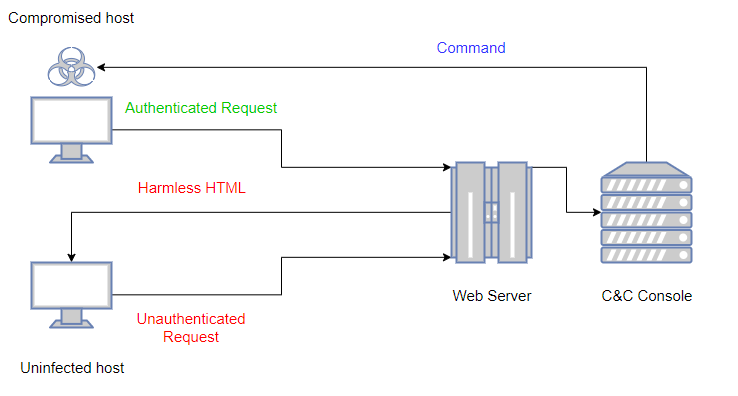 kudaes/lolbits
** DESCONTINUADO ** Marco de C2 que utiliza el Servicio de Transferencia Inteligente en Segundo Plano (BITS) como protocolo de comunicación y Direct…
 tamim1089/hikvisionexploiter
HikvisionExploiter es una utilidad basada en Python diseñada para automatizar la explotación y las comprobaciones de accesibilidad de directorios en…
 globalpolicy/phonemonitor
Una herramienta de administración remota para dispositivos Android
 tsuyoken/imgbackdoor
Oculta tu payload en un archivo .jpg
 hussein-aitlahcen/blackhole
C# RAT (Herramienta de Administración Remota)
 28zaaky/khaos-c2
KHAOS es un framework C2 moderno que enruta el tráfico de los agentes a través de servicios en la nube en los que las redes empresariales ya confían.
 codextf2/screenshotbof
Una capacidad alternativa de captura de pantalla para Cobalt Strike que utiliza WinAPI y no realiza un fork & run. Captura de pantalla descargada en…
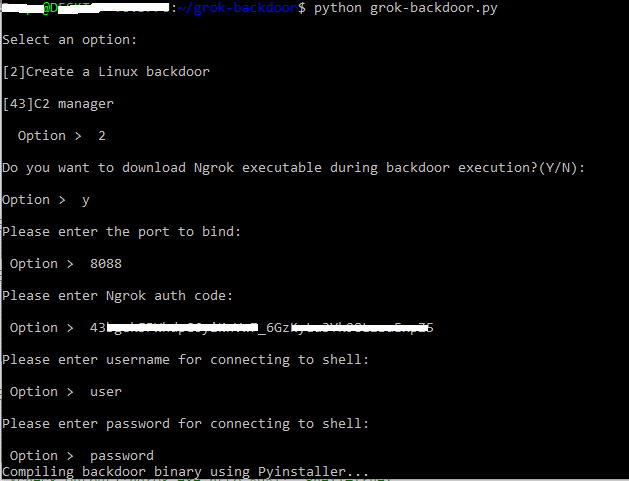 deepzec/grok-backdoor
Backdoor simple en Python con soporte de túnel Ngrok
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) es una reverse shell basada en Python equipada con funcionalidades que asisten en un escenario de…
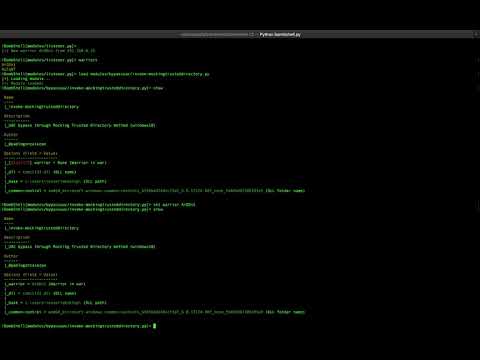 telefonica/ibombshell
Herramienta para implementar un aviso de post-explotación en cualquier momento.
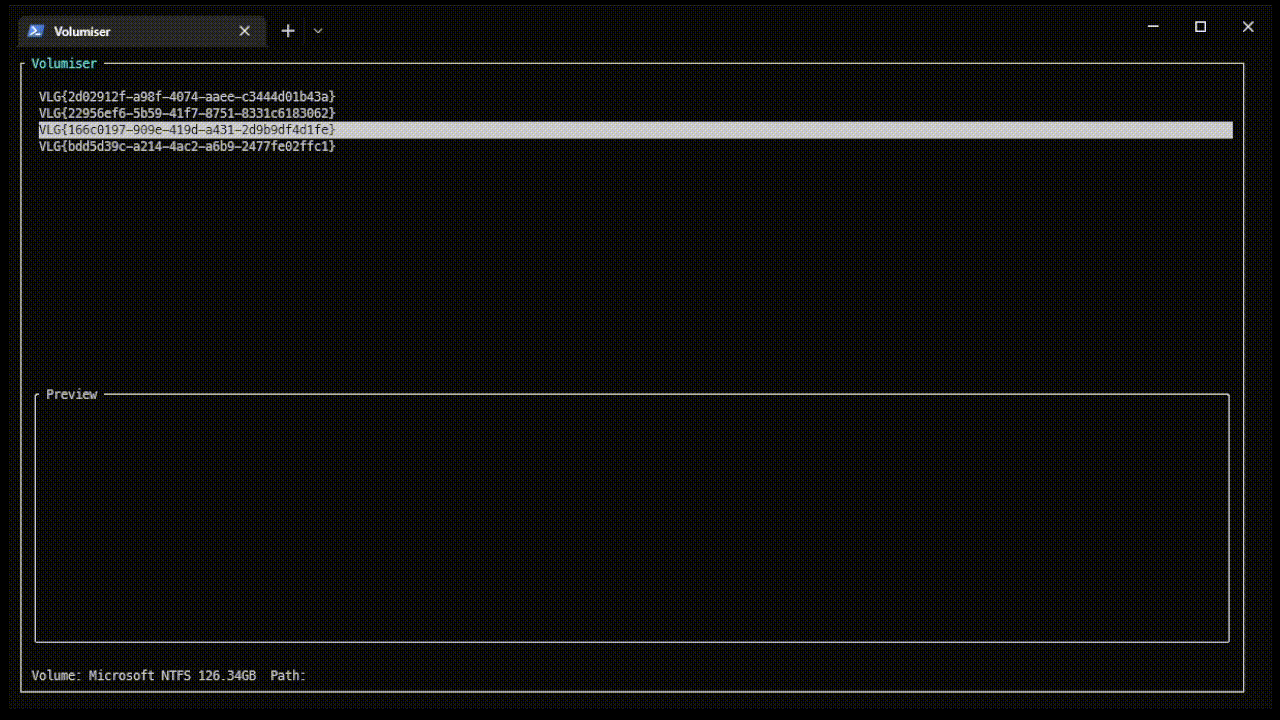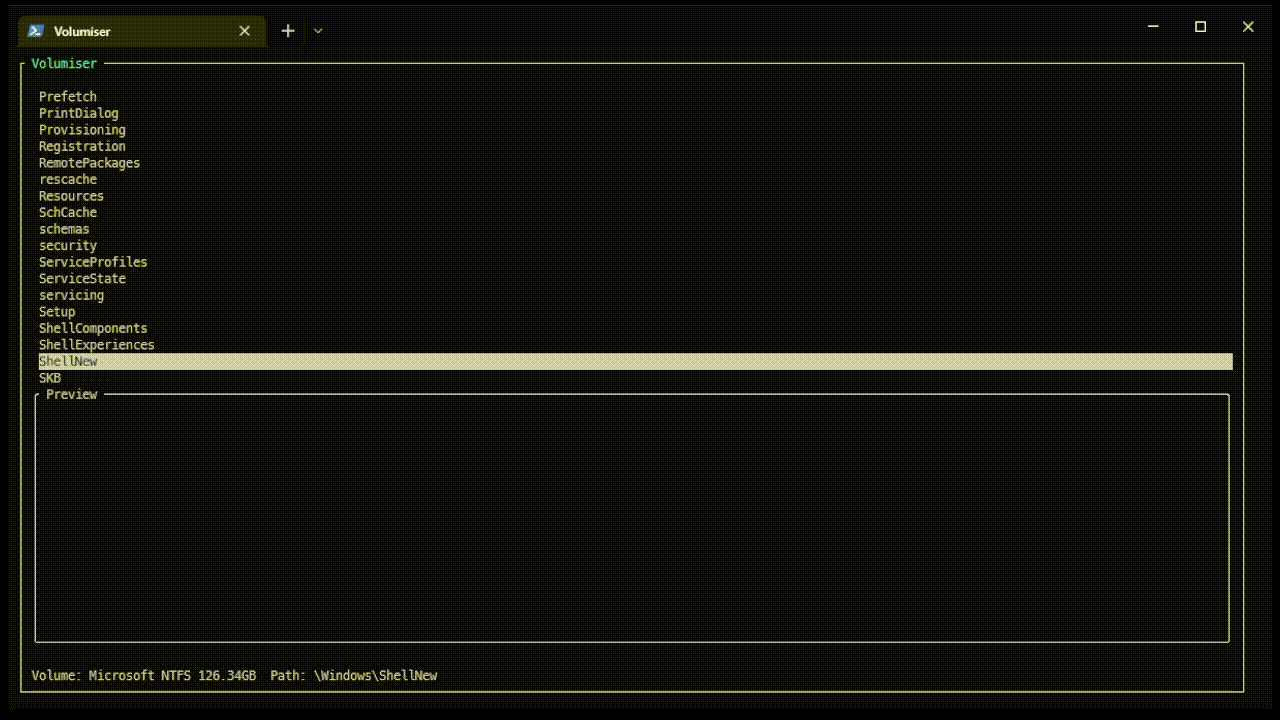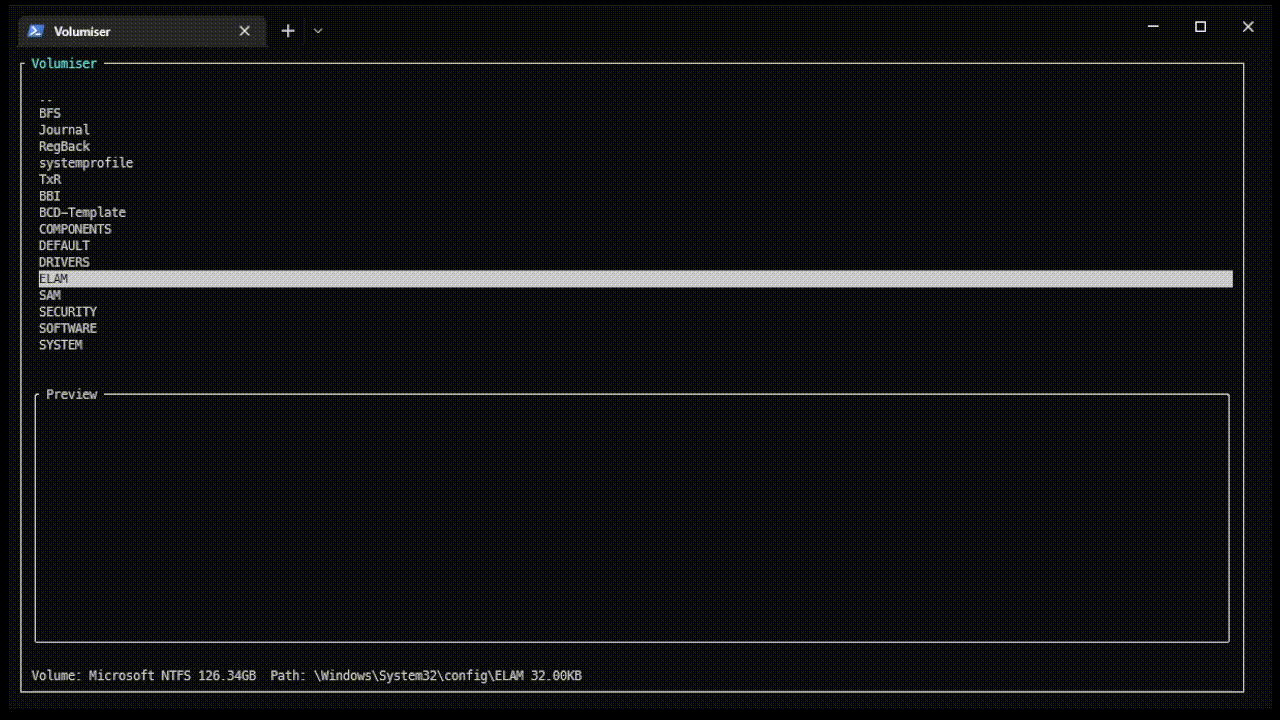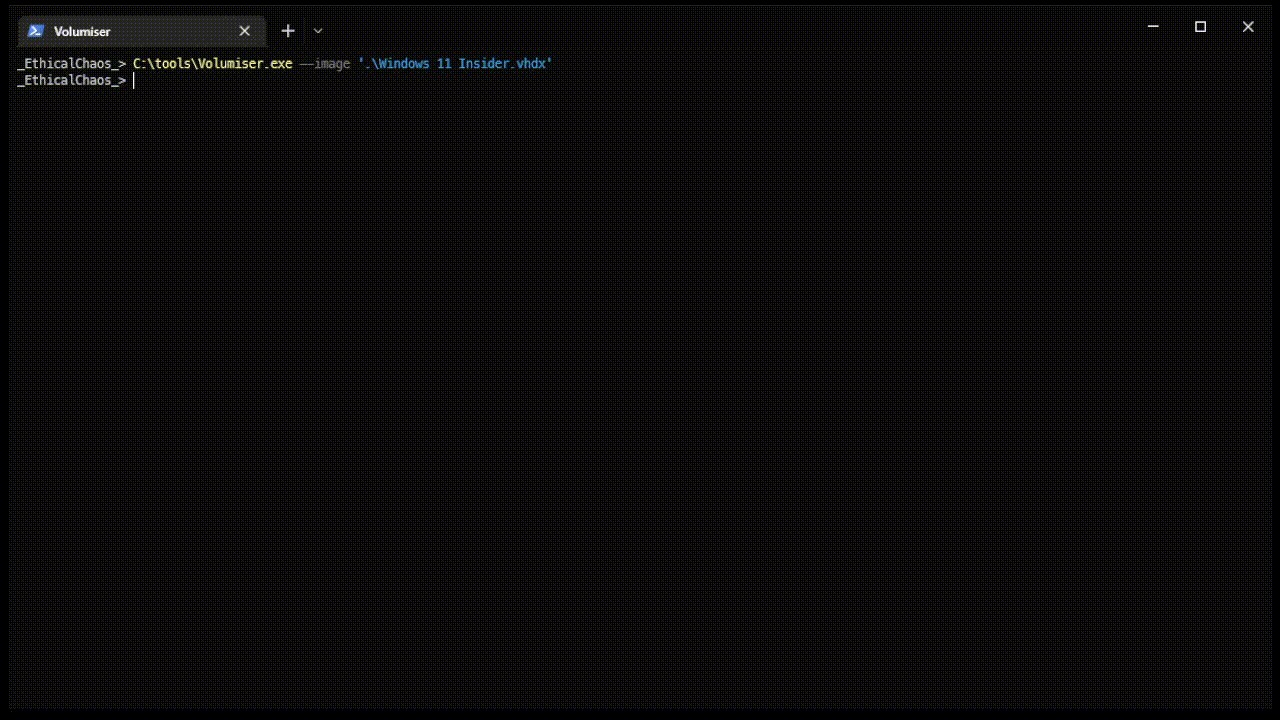 ccob/volumiser
CLI y consola interactiva para listar, explorar y extraer archivos de imágenes de discos de máquinas virtuales (VHDX, VMDK, instantáneas de EBS,…
 yaxser/cobaltstrike-bof
Colección de BOF de beacon escritos para aprender Windows y Cobalt Strike
 r00t-3xp10it/trojanizer
Trojaniza tu payload - Automatización de WinRAR (SFX) - bajo distribuciones Linux








