
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Grok-backdoor — Backdoor simple en Python con soporte de túnel Ngrok | Kitploit

Herramientas/GitHubGitHub/deepzec/grok-backdoor
Generación de PayloadsPruebas de PenetraciónComando y ControlHerramienta de Acceso Remoto
GitHubdeepzec/grok-backdoor

Grok-backdoor

Backdoor simple en Python con soporte de túnel Ngrok

Ver Repositorio
2055136hace 2 añosRevisado por Kitploit
Compartir

Grok-backdoor

Grok-backdoor es una puerta trasera simple basada en Python, utiliza el túnel Ngrok para la comunicación C&C. Ngrok-backdoor puede generar binarios para Windows, Linux y Mac usando Pyinstaller.

Cómo funciona:

Ngrok expone servidores locales detrás de NATs y firewalls a Internet público a través de un túnel seguro.

Crear binario de puerta trasera

Ngrok establece un túnel entre el puerto del listener local del malware y la IP pública del servidor Ngrok a través de un número de puerto único. El atacante puede conectar la IP pública de Ngrok y el puerto único para interactuar con el listener interno del malware.

Descargo de responsabilidad:

Todo el código proporcionado en este repositorio es solo con fines educativos/de investigación. Cualquier acción y/o actividad relacionada con el material contenido en este repositorio es únicamente responsabilidad suya. El uso indebido del código en este repositorio puede dar lugar a cargos penales contra las personas en cuestión. El autor no se hará responsable en caso de que se presenten cargos penales contra cualquier persona que haga un uso indebido del código en este repositorio para infringir la ley.

Dependencias:

Python 2.7

Pyinstaller 3.21

python-pip 9.0.1

Instalación :

pip install -r requirements.txt

Uso:

Necesitas una cuenta en ngrok.com para usar esta puerta trasera, puedes proporcionar el código de autenticación de Ngrok al configurar grok-backdoor. Podrás ver un nuevo túnel TCP creado en el panel de estado de Ngrok después de la ejecución del servidor grok-backdoor en la máquina víctima

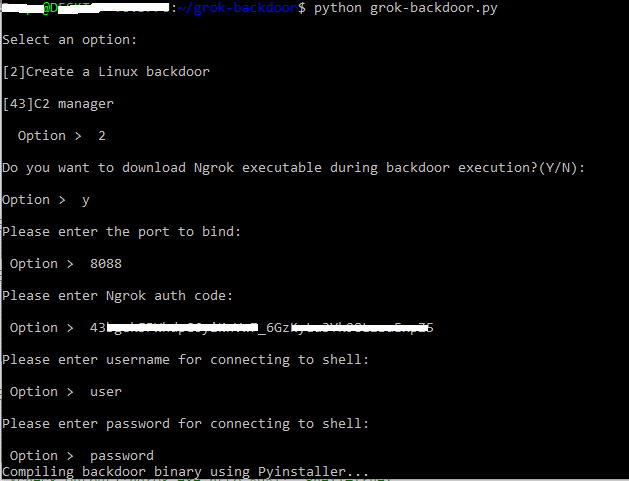
Crear el binario de la puerta trasera ejecutando:

python grok-backdoor.py

Linux:

Crear binario de puerta trasera

Windows :

Crear binario de puerta trasera

Puedes encontrar el binario de salida en el directorio grok-backdoor/dist/:

Salida

Ejecuta el binario de salida de grok-backdoor en la máquina víctima e inicia sesión en el panel de control de Ngrok.com para ver la URL del túnel:

Túnel Ngrok

Telnet a la URL del túnel para obtener el shell enlazado: Disfruta del shell :)

Shell

¿Cómo incrustar el binario de ngrok con la puerta trasera?

Elige No cuando grok-backdoor pregunte "¿Quieres descargar el binario de Ngrok durante la ejecución?". Si eliges 'N', se vinculará ngrok con el binario de salida de la puerta trasera

¿Proxy bloqueando el intento de descarga de ngrok durante la ejecución de la puerta trasera?

Elige la opción de vincular el binario de ngrok con el malware para evitar el bloqueo del proxy.

Características:

  • Soporte multiplataforma (Windows, Linux, Mac) - No hay compilación cruzada por el momento, necesitas ejecutar este código en las respectivas plataformas para generar ejecutables para diferentes plataformas.
  • Shell enlazado autenticado
  • Binario de salida aleatorio
  • Soporte de túnel Ngrok para evitar restricciones de firewall/proxy.

Reporta errores a twitter.com/deepzec y los Pull requests siempre son bienvenidos :)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





