28zaaky/khaos-c2
KHAOS es un framework C2 moderno que enruta el tráfico de los agentes a través de servicios en la nube en los que las redes empresariales ya confían.


KHAØS es un framework C2 de post-explotación moderno con 5 canales encubiertos y evasión completa integrada, creado por @28Zaaky.


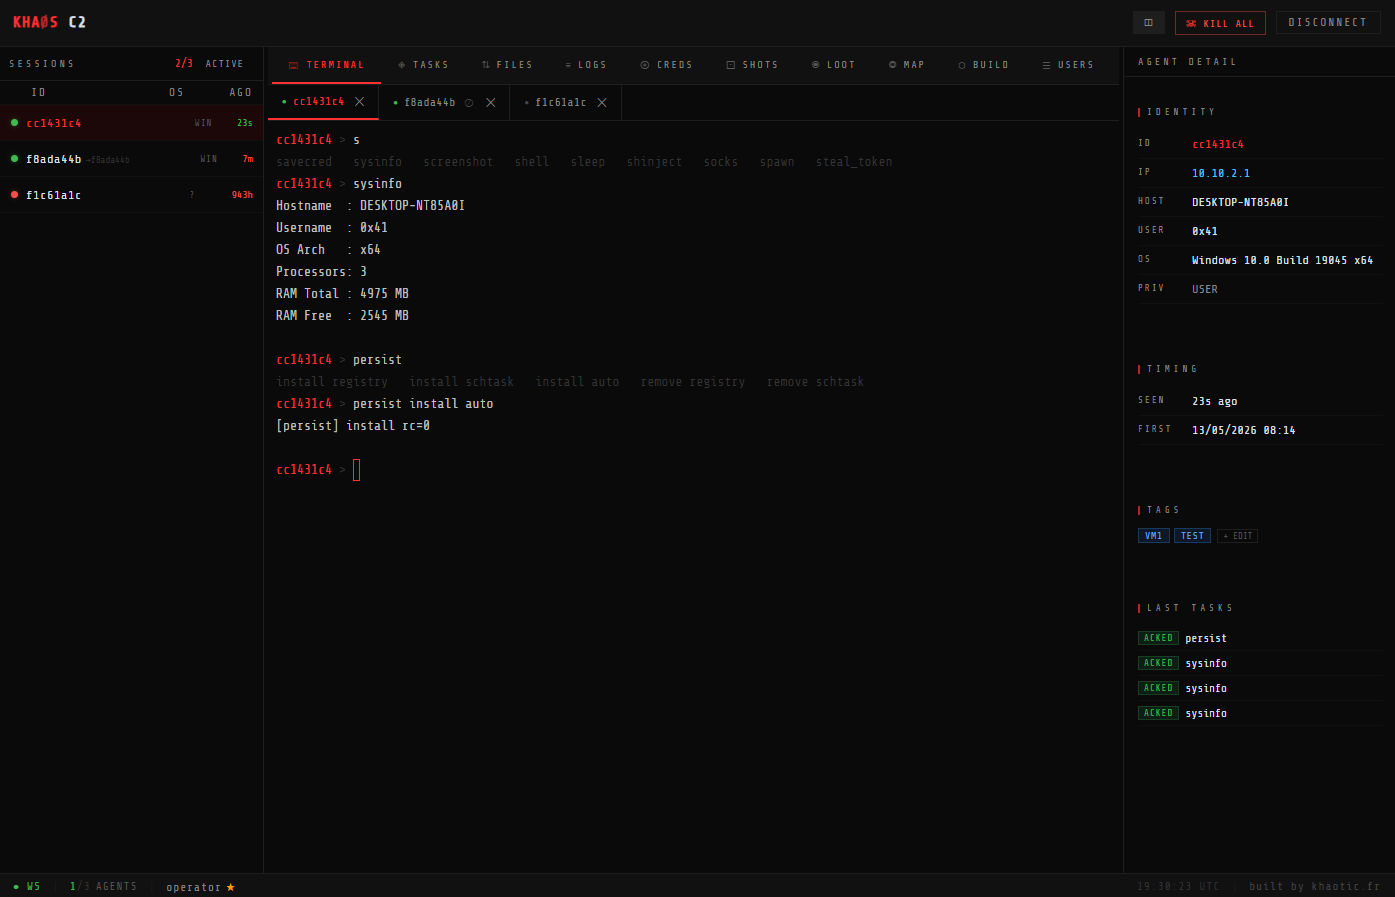
La mayoría de los C2 de código abierto tienen algo en común: ya están en la base de datos de todos los proveedores de EDR. KHAØS se construyó pensando en ello desde el primer día.
El agente está escrito en C. Usa syscalls indirectas, desengancha ntdll desde una copia fresca del disco, parchea ETW y AMSI mediante breakpoints de hardware en lugar de parcheo de bytes, y ofusca su pila durante el sueño. Cada compilación regenera su clave de codificación de cadenas y el XOR de credenciales, por lo que dos binarios compilados desde la misma configuración nunca comparten una firma estática.
En el lado de la red hay cinco canales: Microsoft Teams, GitHub Gist, DNS-over-HTTPS, HTTP/S y SMB named pipe. La idea es que al menos uno de ellos ya parece tráfico normal en el entorno en el que estés trabajando.
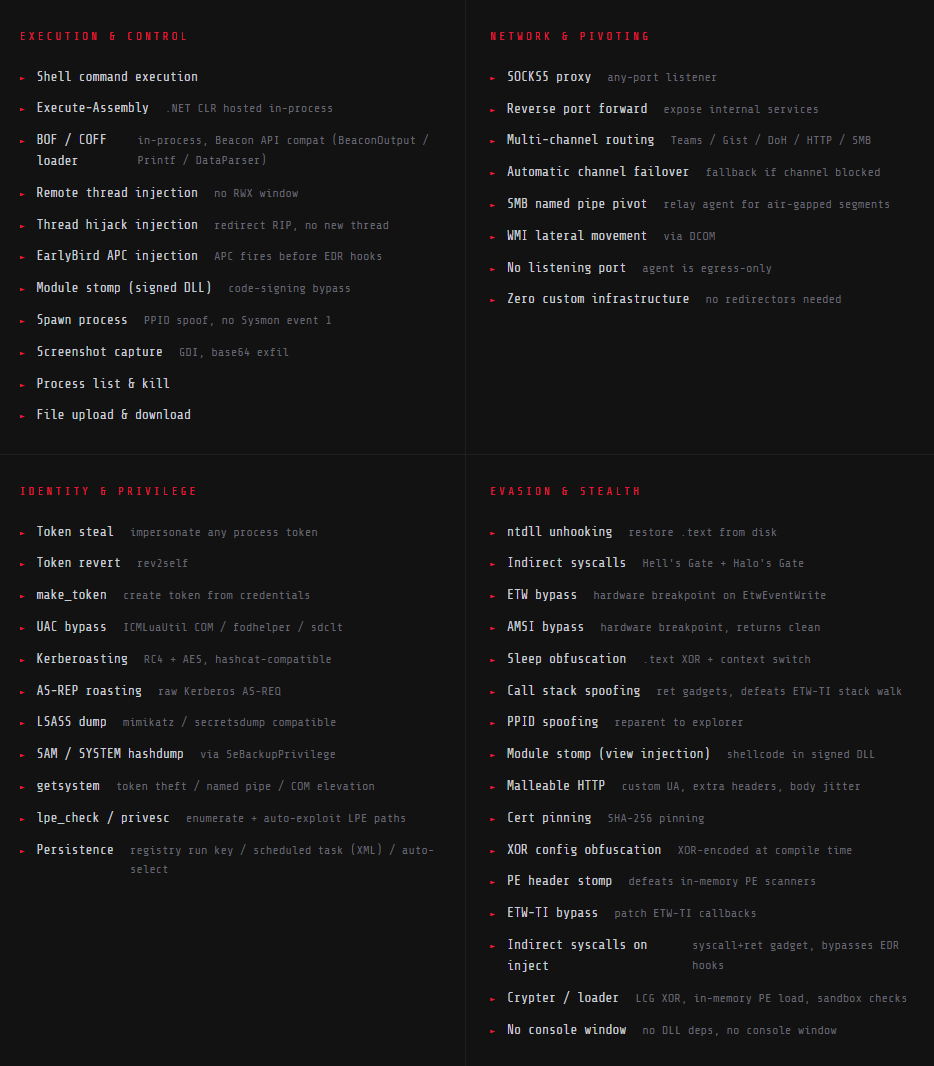
La post-explotación cubre lo habitual: shell, execute-assembly (CLR .NET en proceso), carga de BOF/COFF, cuatro técnicas de inyección, robo e impersonación de tokens, volcado de LSASS mediante syscall directa, Kerberoasting, AS-REP roasting, SOCKS5, reenvío de puerto inverso y movimiento lateral por WMI. Un crypter/loader separado se encarga del mapeado de PE en memoria si necesitas ir sin stager.
La interfaz del operador es una aplicación React con un constructor de payloads integrado, mapa de red en vivo, almacén de credenciales y galería de capturas de pantalla. Todo se actualiza en tiempo real por WebSocket.
| Canal | Transporte | Se confunde con |
|---|---|---|
| Microsoft Teams | HTTPS *.office.com | Tráfico empresarial de O365 |
| GitHub Gist | REST api.github.com | Actividad de desarrolladores |
| DNS-over-HTTPS | DoH 1.1.1.1 | Consultas DNS cifradas |
| HTTP/S | HTTPS | Tráfico web genérico |
| SMB Named Pipe | SMB | Movimiento lateral interno |
El tráfico se cifra con ChaCha20-Poly1305, intercambio de claves mediante X25519, único por agente y por sesión.
| Categoría | Capacidades |
|---|---|
| Ejecución | Shell, execute-assembly (CLR .NET en proceso), cargador BOF/COFF, captura de pantalla |
| Inyección | Hilo remoto, secuestro de hilo, APC EarlyBird, module stomp, autoinyección |
| Identidad | Robo / creación / reversión de tokens, getsystem (3 técnicas), bypass de UAC (ICMLuaUtil / fodhelper / sdclt) |
| Credenciales | Volcado de LSASS (minidump personalizado), colmenas SAM/SYSTEM mediante SeBackupPrivilege, Kerberoast, AS-REP roast |
| Red | Proxy SOCKS5, reenvío de puerto inverso, pivote SMB, movimiento lateral WMI |
| Persistencia | Clave Run del registro, tarea programada (XML) |
Cargador que descifra y mapea de forma reflectiva el PE del agente en memoria.
cd crypter
python build.py                            # bake agent + build loader
python build.py --stager-url https://...   # with network stager
git clone https://github.com/28Zaaky/khaos-c2
cd khaos-c2
python3 -m venv venv && source venv/bin/activate
pip3 install -r server/requirements.txt

# install Node.js if missing
sudo apt update && sudo apt install nodejs npm -y
cd ui && npm install && npm run build && cd ..

# TLS cert
openssl req -x509 -newkey rsa:2048 -sha256 -days 365 -nodes \
    -keyout server/cert.key -out server/cert.pem -subj "/CN=khaos-c2"

cp server/config.example.yaml server/config.yaml
# edit config.yaml: jwt_secret + http.beacon_url
python3 server/main.py
El agente se compila en Windows (ver más abajo) y luego se coloca en el objetivo.
Requiere MSYS2 con MinGW-w64.
git clone https://github.com/28Zaaky/khaos-c2
cd khaos-c2
# MSYS2 shell — install build deps once
pacman -S mingw-w64-x86_64-gcc mingw-w64-x86_64-mbedtls
# Server
cd server
python -m venv venv
venv\Scripts\activate
pip install -r requirements.txt
copy config.example.yaml config.yaml
python main.py
# UI (separate terminal)
cd ui && npm install && npm run dev   # → http://localhost:5173
# Agent
.\agent\rebuild_agent.ps1        # runs make config + make lean, kills running agent first
# or: cd agent && make config && make standalone
Acceso por defecto: operator / changeme
Discord: https://discord.gg/qNeK6cvwSq
Solo para pruebas de seguridad autorizadas. Usar esta herramienta contra sistemas que no posees o para los que no tienes permiso escrito explícito es ilegal.
Creado por 28Zaaky
pd. claude se usa para revisión de código, push a GitHub y comentarios. No es un proyecto completamente generado por IA, surgió de mi investigación.