
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
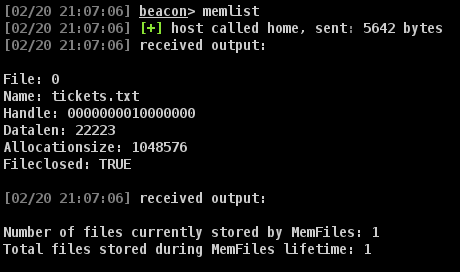
 octoberfest7/memfiles
Un kit de herramientas para CobaltStrike que escribe los archivos generados por Beacon en memoria en lugar de en disco.
 incidedigital/mistica
Una navaja suiza de código abierto para comunicación arbitraria sobre protocolos de aplicación
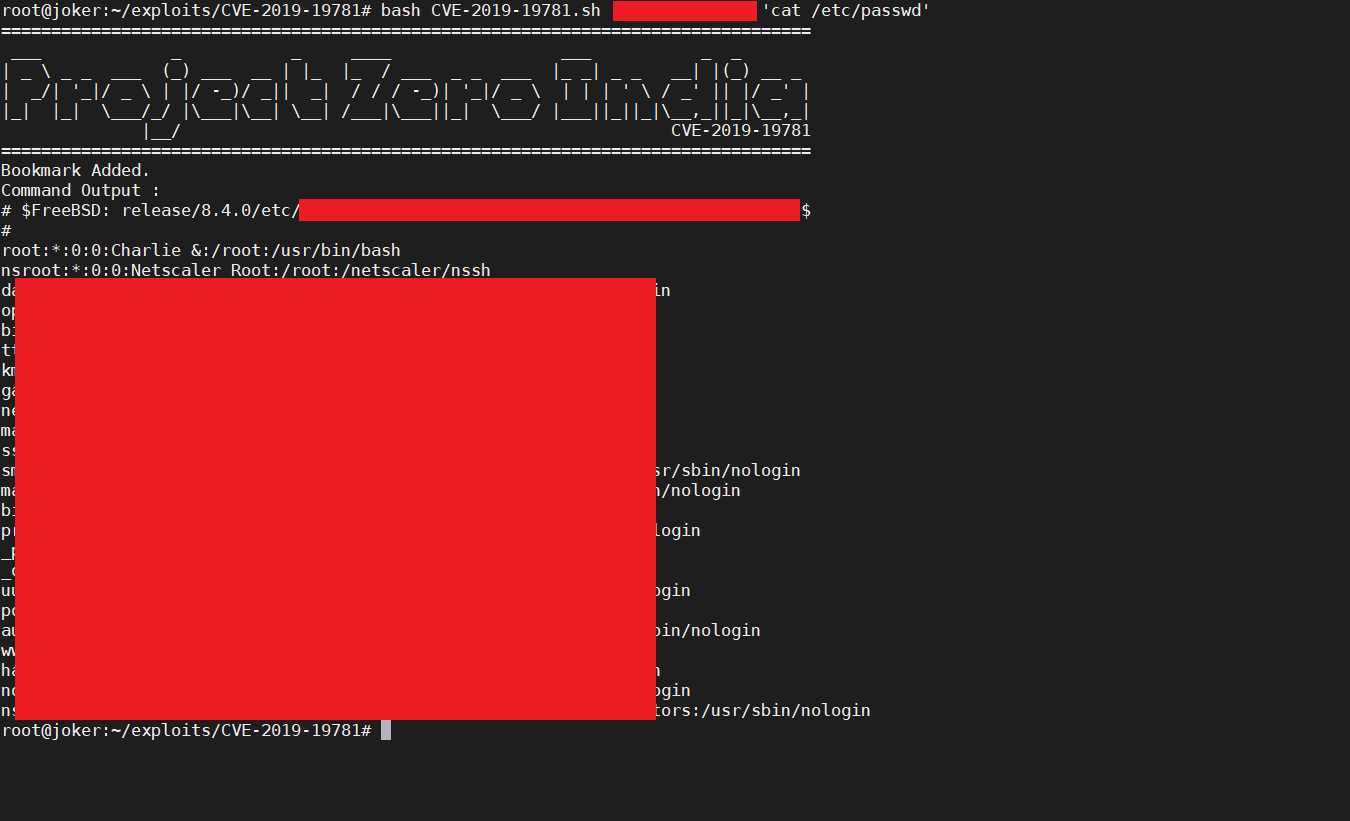 projectzeroindia/cve-2019-19781
Exploit de ejecución remota de código para Citrix Application Delivery Controller y Citrix Gateway [ CVE-2019-19781 ]
 yeeb1/socktail
Binario ligero escrito en Go que conecta un dispositivo a una red Tailscale y expone un proxy SOCKS5 local para acceso efímero de red team. Admite…
 gl4ssesbo1/nebula
Nebula es un Framework C2 en la nube, que por el momento ofrece reconocimiento, enumeración, explotación, post explotación en AWS, pero aún se…
 here_forawhile/terminalphone
Comunicación cifrada de voz push-to-talk y texto a través de servicios ocultos de Tor con cifrado de extremo a extremo, cifrados configurables, modo…
 boku7/venom
Venom C2 es un framework de Comando y Control en Python3 sin dependencias para la persistencia de equipos rojos.
 maldevel/gdog
Un backdoor de Windows con todas las funciones que utiliza Gmail como servidor C&C
 m3rcer/chisel-strike
Una implementación de agresor de cobalt strike encriptada con XOR en .NET para chisel con el fin de utilizar un proxy más rápido y capacidades…
 hood3drob1n/jsrat-py
Esta es mi implementación de JSRat.ps1 en Python, por lo que ahora puedes ejecutar el servidor de ataque desde cualquier sistema operativo en lugar…
 mazen160/shennina
Automatizando la explotación de hosts con IA
 qsecure-labs/overlord
CLI basada en Python para el despliegue automatizado de infraestructura de red team en AWS y Digital Ocean, con soporte modular para C2, servidores…
 mthbernardes/gtrs
GTRS - Reverse Shell del Traductor de Google
 rand0m1ze/ezsploit
Automatización de scripts bash de Linux para metasploit
 b4rtik/redpeanut
RedPeanut es un pequeño RAT desarrollado en .Net Core 2 y su agente en .Net 3.5 / 4.0.
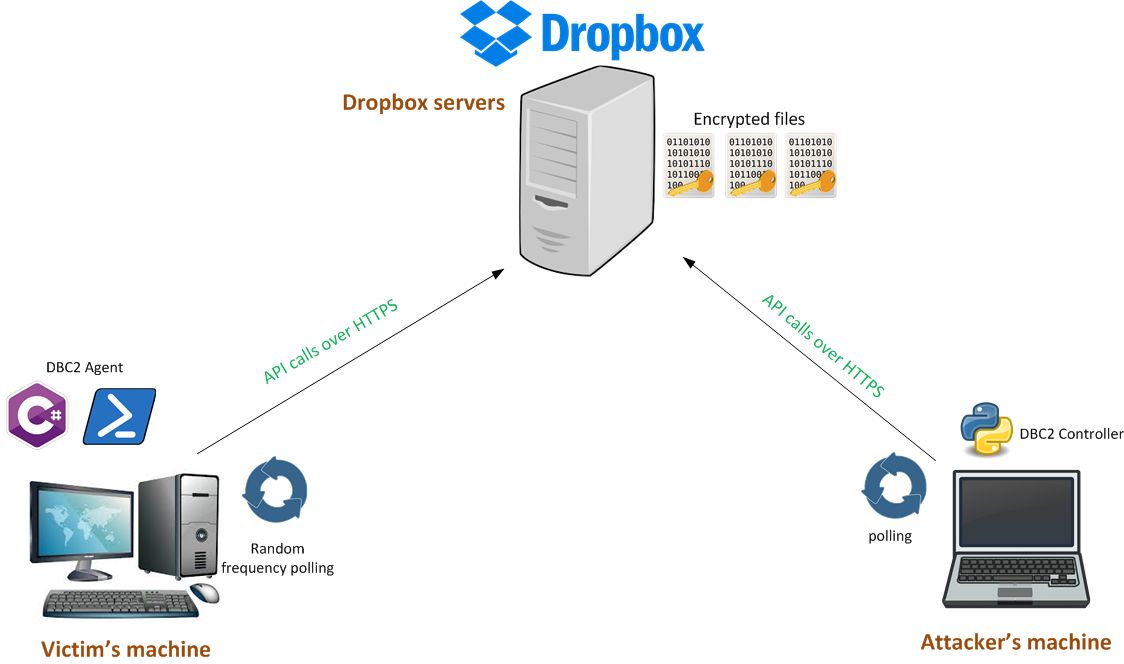 arno0x/dbc2
DBC2 (DropboxC2) es una herramienta modular de post-explotación, compuesta por un agente que se ejecuta en la máquina de la víctima, un controler,…








