

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RedGhost — Framework de post-explotación para Linux escrito en bash diseñado para ayudar a los equipos rojos en persistencia, reconocimiento, escalada de privilegios y no dejar rastro. | Kitploit
Herramientas/GitHubGitHub/d4rk007/redghost
Escalada de PrivilegiosReconocimientoGeneración de PayloadsMecanismos de PersistenciaMovimiento LateralPost-ExplotaciónComando y ControlRed Teaming
GitHubd4rk007/redghost

RedGhost

Framework de post-explotación para Linux escrito en bash diseñado para ayudar a los equipos rojos en persistencia, reconocimiento, escalada de privilegios y no dejar rastro.

542108124hace 5 añosRevisado por Kitploit
Compartir
Ver Repositorio

RedGhost

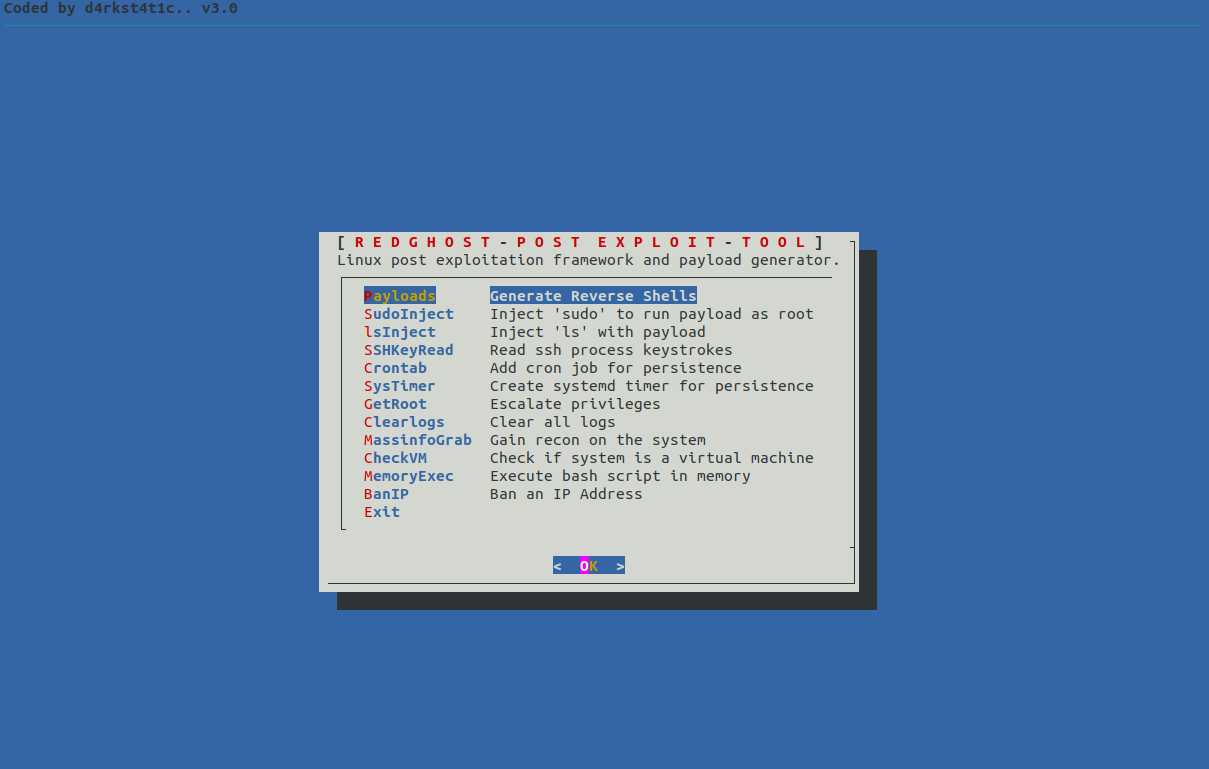
Framework de post-explotación de Linux diseñado para ayudar a equipos rojos en persistencia, reconocimiento, escalada de privilegios y no dejar rastro. image
  • Payloads

Función para generar varios shells inversos codificados en netcat, bash, python, php, ruby, perl

  • SudoInject

Función para inyectar el comando sudo con una función envolvente para ejecutar un shell inverso root cada vez que se ejecute "sudo" para escalada de privilegios

  • lsInject

Función para inyectar el comando "ls" con una función envolvente para ejecutar el payload cada vez que se ejecute "ls" para persistencia

  • SSHKeyInject

Función para registrar las pulsaciones de teclas de un proceso ssh usando strace

  • Crontab

Función para crear una tarea cron que descargue payload desde un servidor remoto y lo ejecute cada minuto para persistencia

  • SysTimer

Función para crear un temporizador systemd que descargue y ejecute payload cada 30 segundos para persistencia.

  • GetRoot

Función para probar varios métodos para escalar privilegios

  • Clearlogs

Función para limpiar registros y dificultar la investigación forense

  • MassInfoGrab

Función para obtener reconocimiento/información masiva del sistema

  • CheckVM

Función para comprobar si el sistema es una máquina virtual

  • MemoryExec

Función para ejecutar script bash remoto en memoria

  • BanIp

Función para BanIp usando iptables

Instalación

Comando de una línea para instalar RedGhost:

wget https://raw.githubusercontent.com/d4rk007/RedGhost/master/redghost.sh; chmod +x redghost.sh; ./redghost.sh

Comando de una línea para instalar requisitos previos y RedGhost:

wget https://raw.githubusercontent.com/d4rk007/RedGhost/master/redghost.sh; chmod +x redghost.sh; apt-get install dialog; apt-get install gcc; apt-get install iptables; apt-get install strace; ./redghost.sh

Dependencias

dialog, gcc, iptables, strace

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






