
 #1
Herramientas para evaluar, probar y asegurar entornos en la nube (AWS, Azure, GCP) y sus servicios.
Recomendado por Kitploit
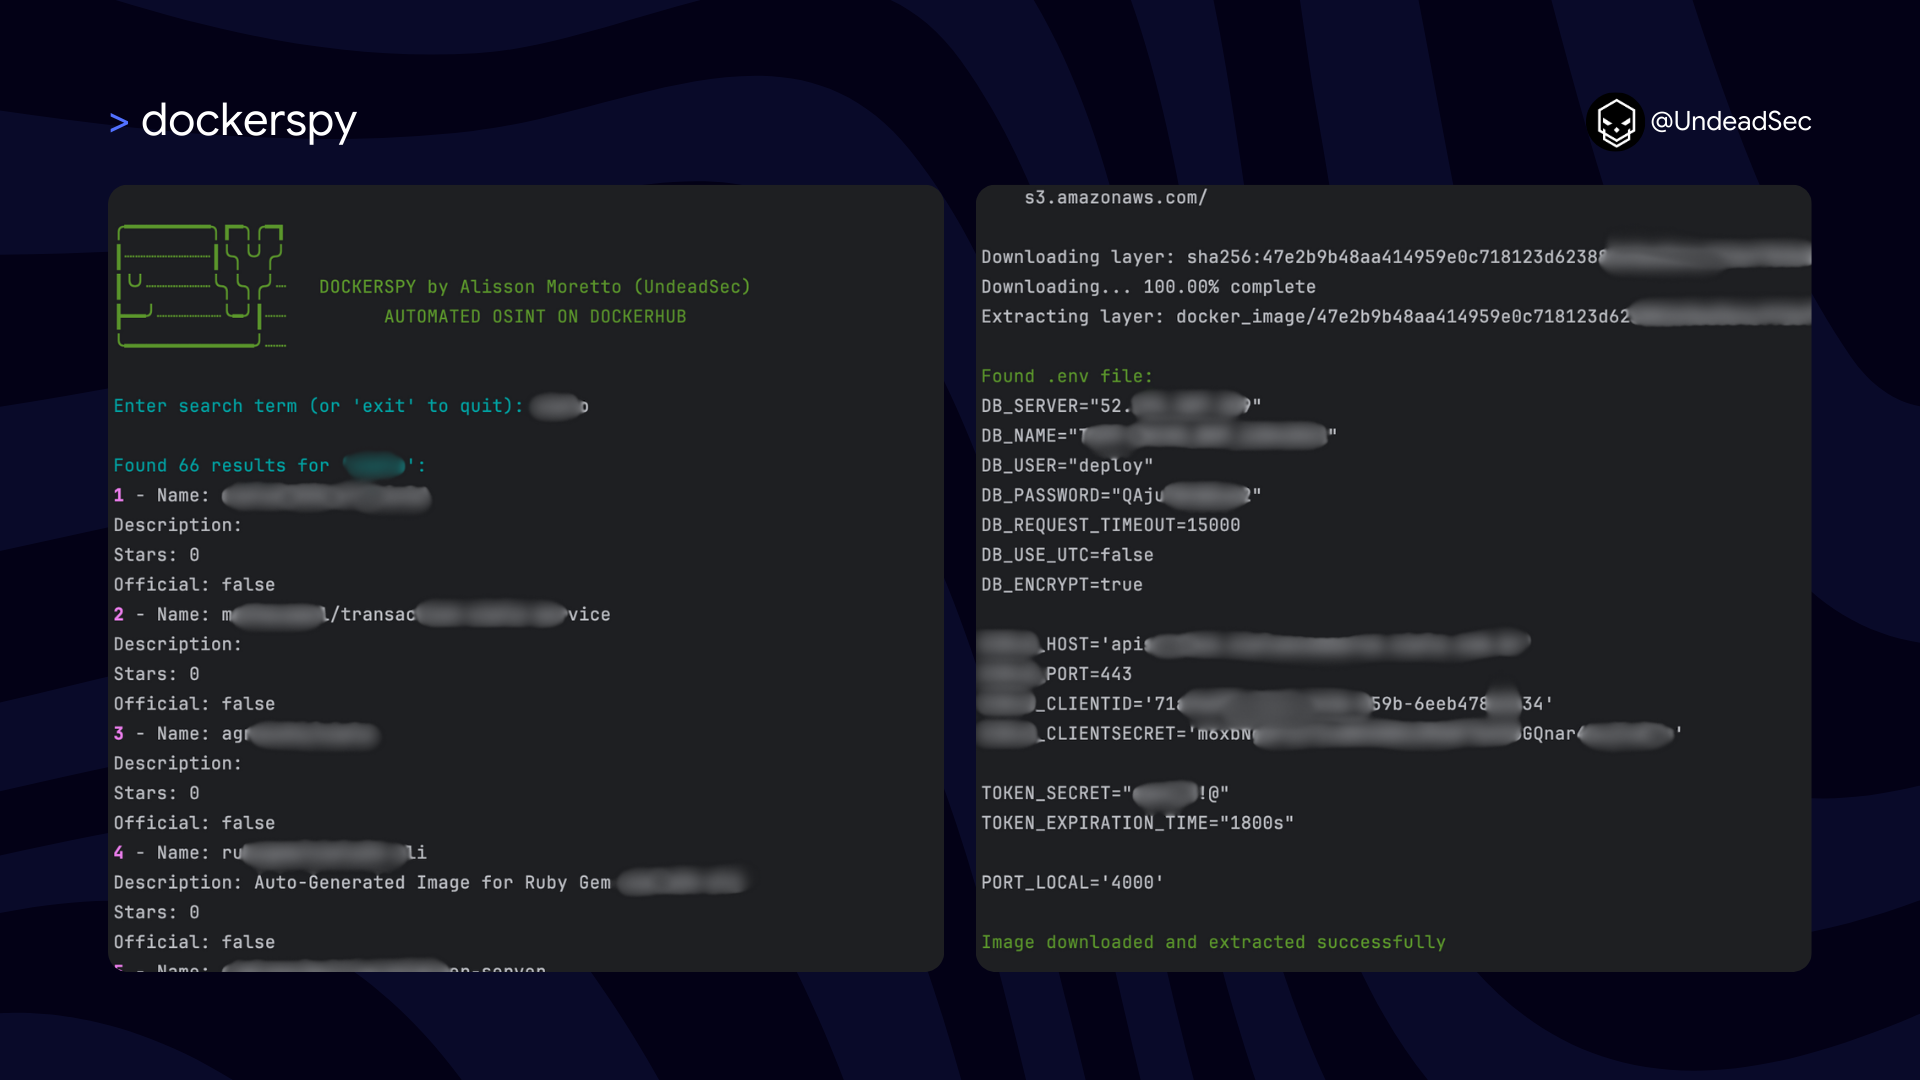
 undeadsec/dockerspy
Escanea imágenes de Docker Hub usando patrones regex para extraer secretos expuestos, claves privadas y tokens de autenticación para auditoría de…
 h4wkst3r/adokit
Kit de ataque modular que explota la API REST de Azure DevOps para reconocimiento, escalada de privilegios y persistencia utilizando cookies robadas…
 wiz-sec-public/cloud-middleware-dataset
Conjunto de datos curado de agentes de middleware en la nube instalados por AWS, Azure y GCP, que documenta vulnerabilidades pasadas, privilegios y…
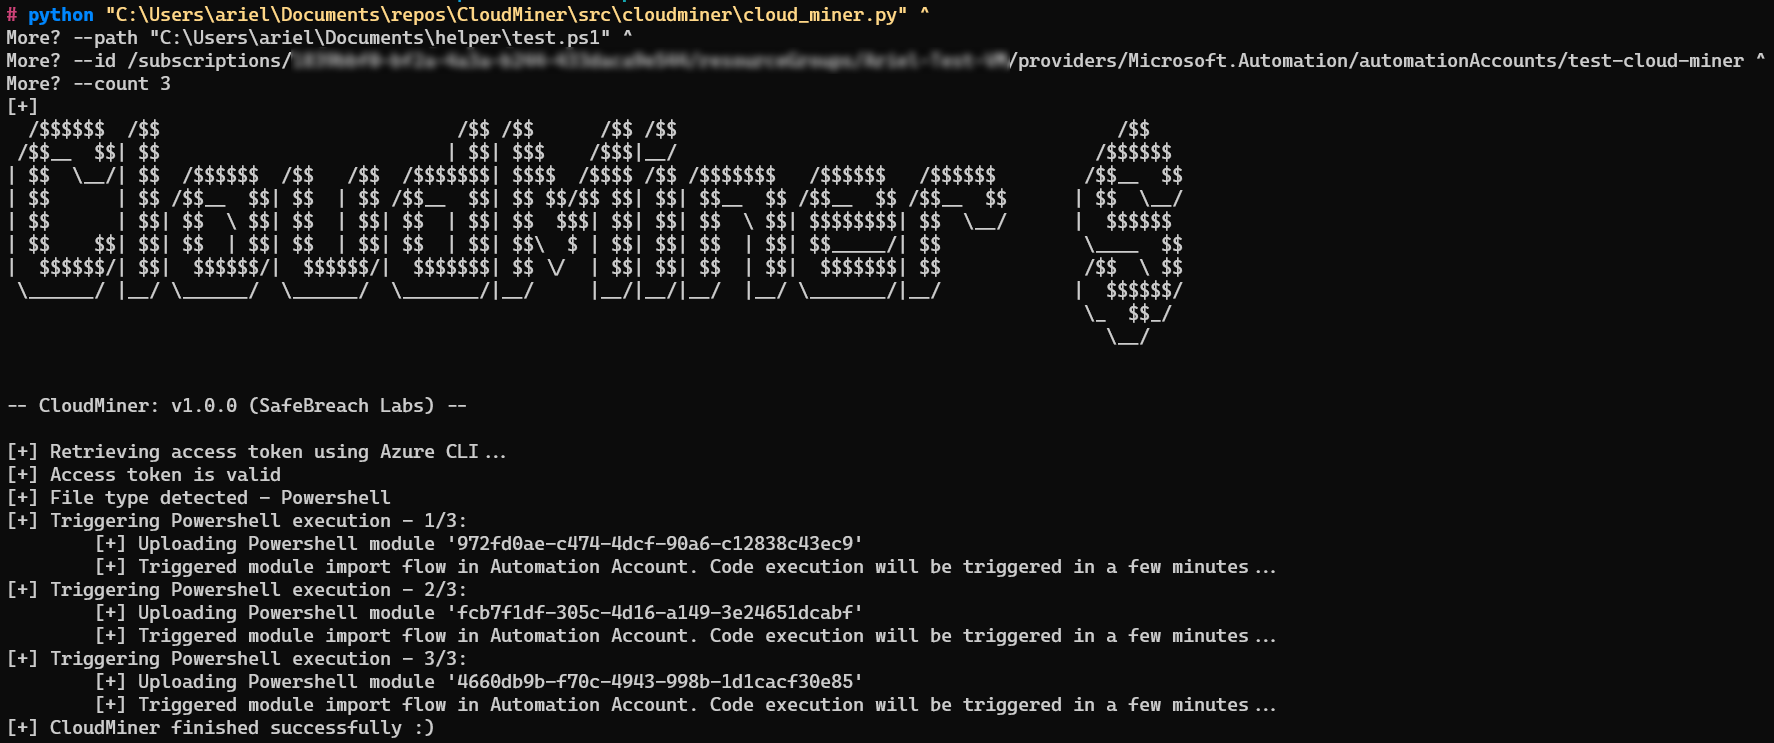 safebreach-labs/cloudminer
Ejecutar código usando el servicio Azure Automation sin que te cobren
 tenable/cnappgoat
CNAPPgoat es un proyecto de código abierto diseñado para aprovisionar de forma modular componentes vulnerables por diseño en entornos de nube.
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 chithi-dev/chithi
El proyecto de intercambio de archivos cifrados de nueva generación
 owasp/iot-security-verification-standard-isvs
OWASP IoT Security Verification Standard (ISVS)
 luemmelsec/apex
Marco de post-explotación de Azure
 linnix-os/linnix
Observabilidad de Linux impulsada por eBPF con detección de incidentes mediante IA. Licencia AGPL-3.0.
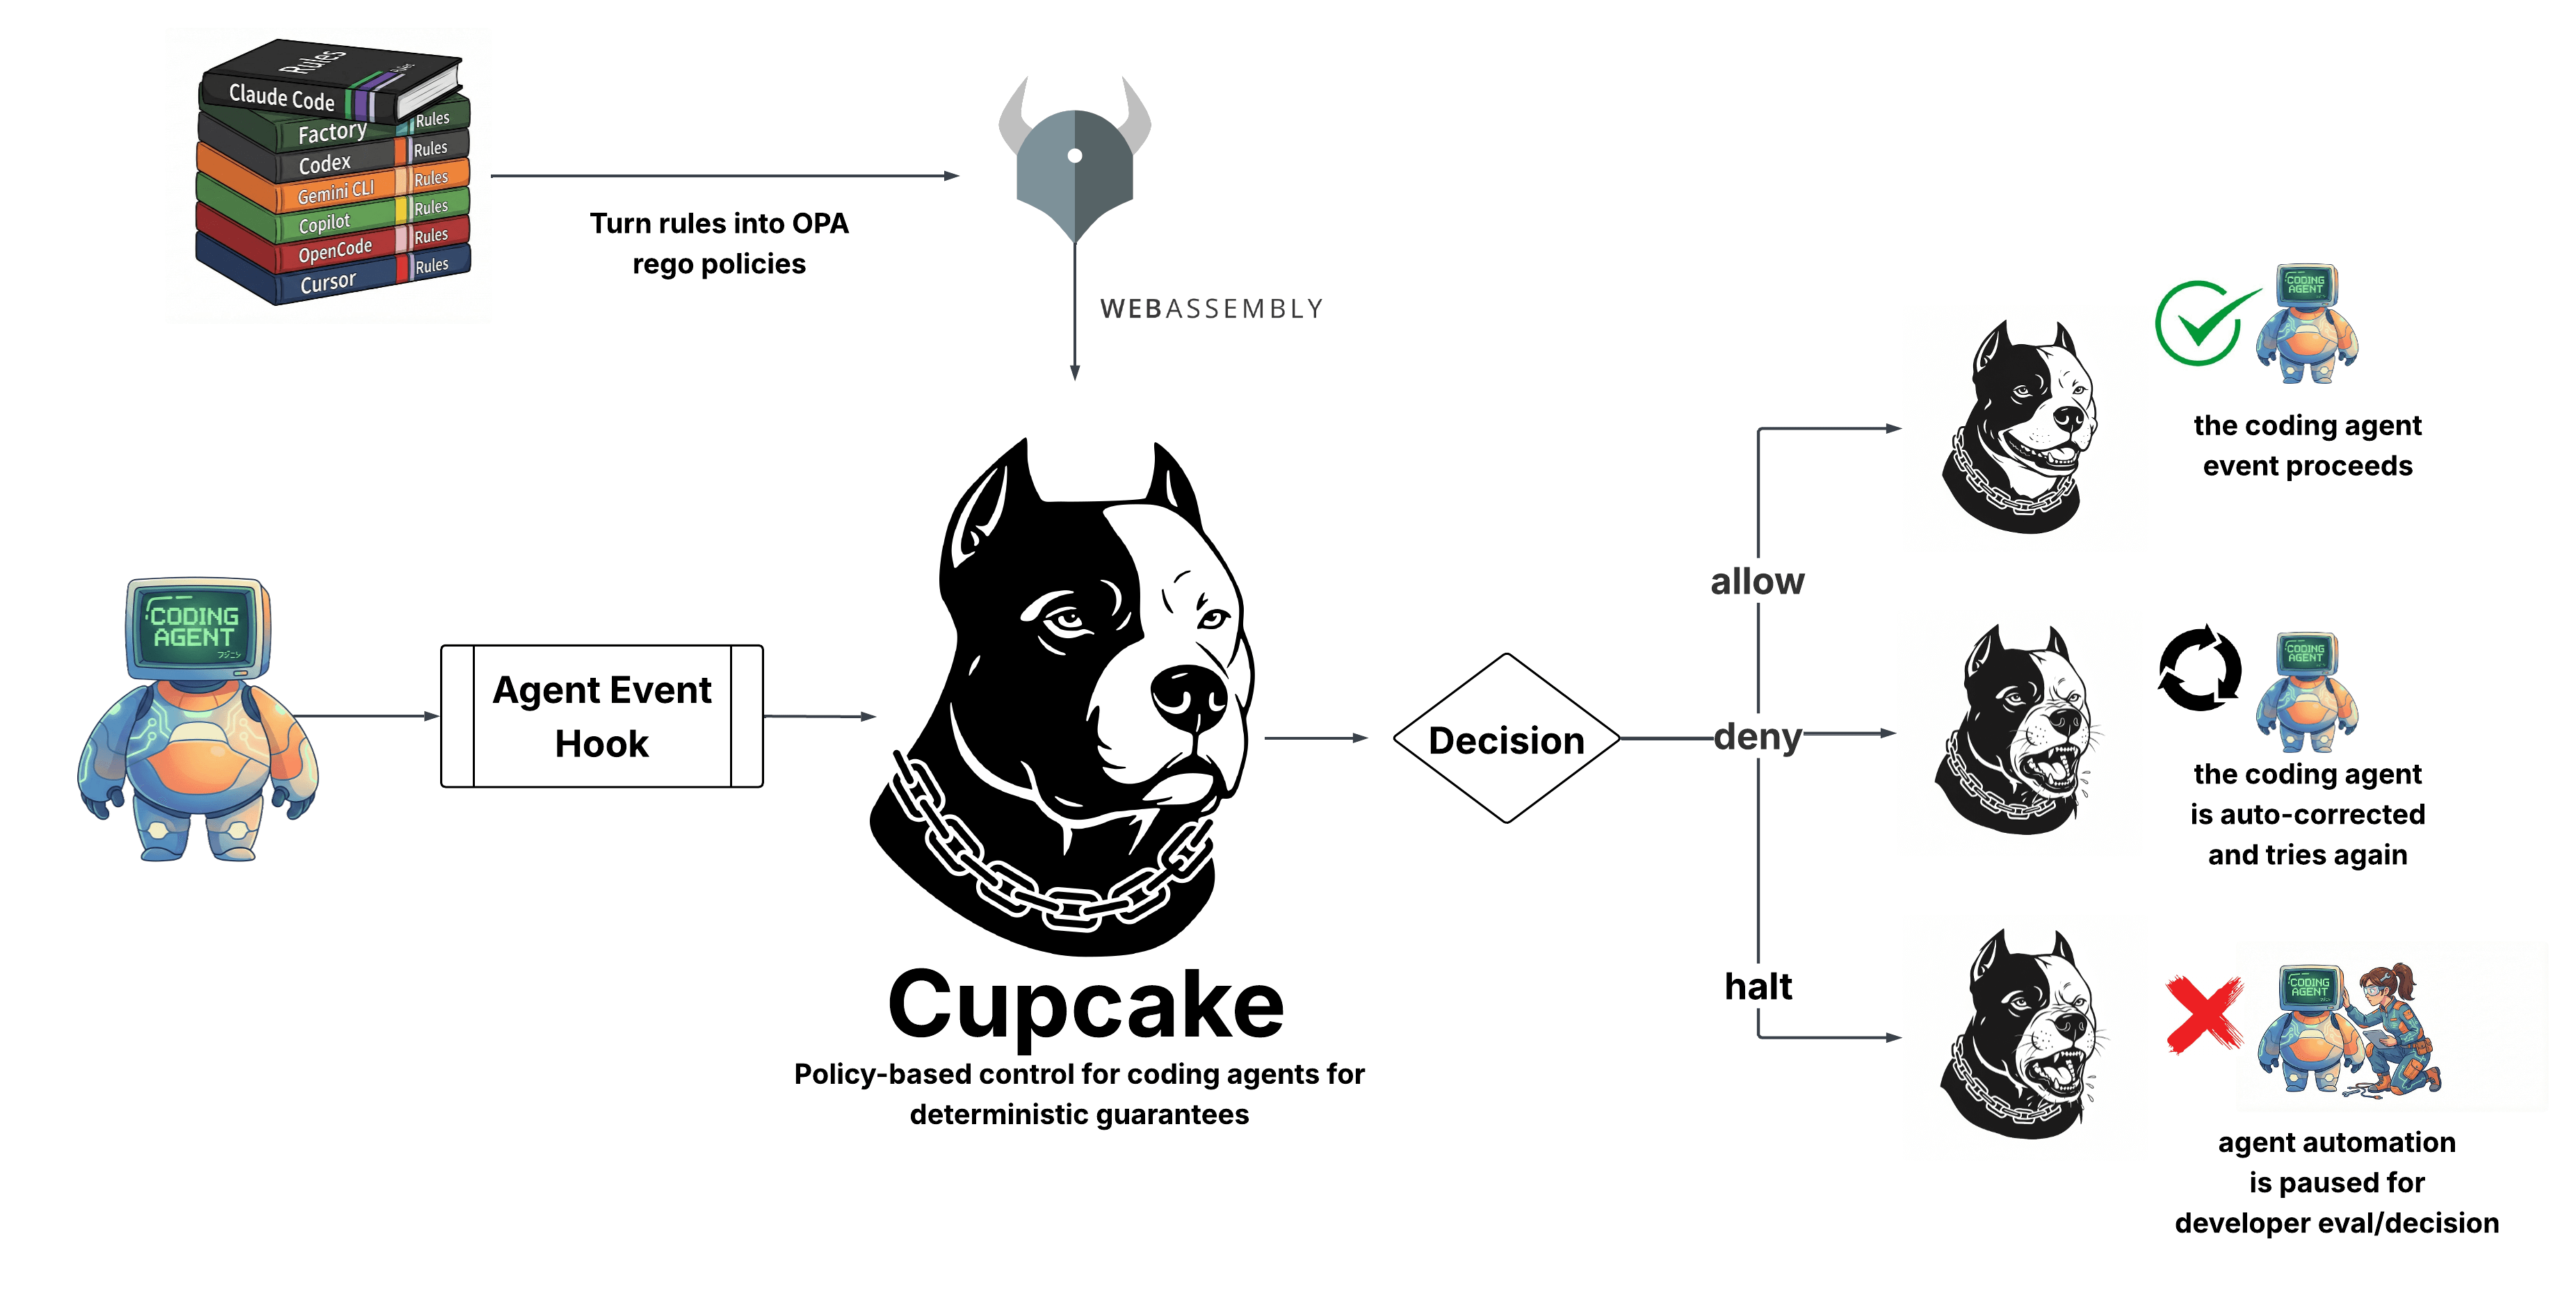 eqtylab/cupcake
Una capa nativa de aplicación de políticas para agentes de codificación de IA. Construida sobre OPA/Rego.
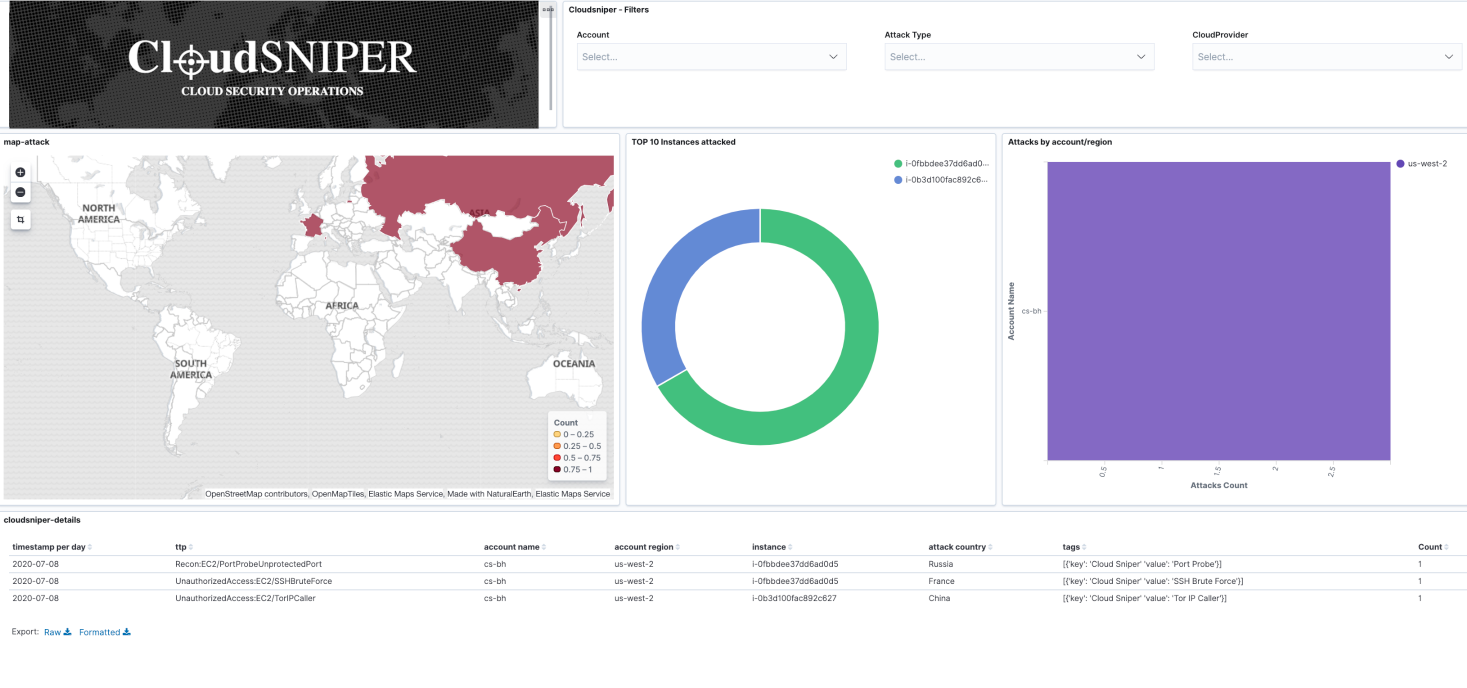 cloud-sniper/cloud-sniper
Plataforma de detección como código que automatiza la respuesta a incidentes de seguridad en la nube al correlacionar artefactos, analizar IOCs y…
 facebookincubator/bpfjailer
Control de acceso obligatorio basado en eBPF LSM y jailer
 synacktiv/mindmaps
Mapa mental de Azure para pruebas de penetración
 heroku/terrier
Terrier es una herramienta de análisis de imágenes y contenedores que se puede utilizar para escanear imágenes y contenedores para identificar y…
 owasp/serverless-top-10-project
OWASP Serverless Top 10
 amlalabs/amla-sandbox
Sandbox WASM con control de capacidades para código de agentes de IA. Los agentes solo pueden llamar a herramientas proporcionadas explícitamente con…
 owasp/openshield
CSPM de código abierto para Azure: escanea en busca de configuraciones incorrectas y criptografía no segura frente a ataques cuánticos, asigna los…








