 bishopfox/cloudfox
Automatizando la conciencia situacional para pruebas de penetración en la nube.
CloudFox te ayuda a obtener conciencia situacional en entornos de nube desconocidos. Es una herramienta de línea de comandos de código abierto creada para ayudar a testers de penetración y otros profesionales de seguridad ofensiva a encontrar rutas de ataque explotables en infraestructura en la nube.
ACTUALIZACIÓN REQUERIDA DE CLOUDFOX: (12/2025): Si estás usando
cloudfox, necesitas usar la versión v1.17.0 o superior. Todas las versiones anteriores dejaron de funcionar después de un cambio de formato en el archivo de mapeo de servicios públicos de AWS.
Resumen
Únete a nosotros en el servidor de Discord de RedSec
CloudFox es modular (puedes ejecutar un comando a la vez), pero hay un comando aws all-checks que ejecutará los demás comandos de AWS por ti con valores predeterminados sensatos:
cloudfox aws --profile [nombre-del-perfil] all-checks
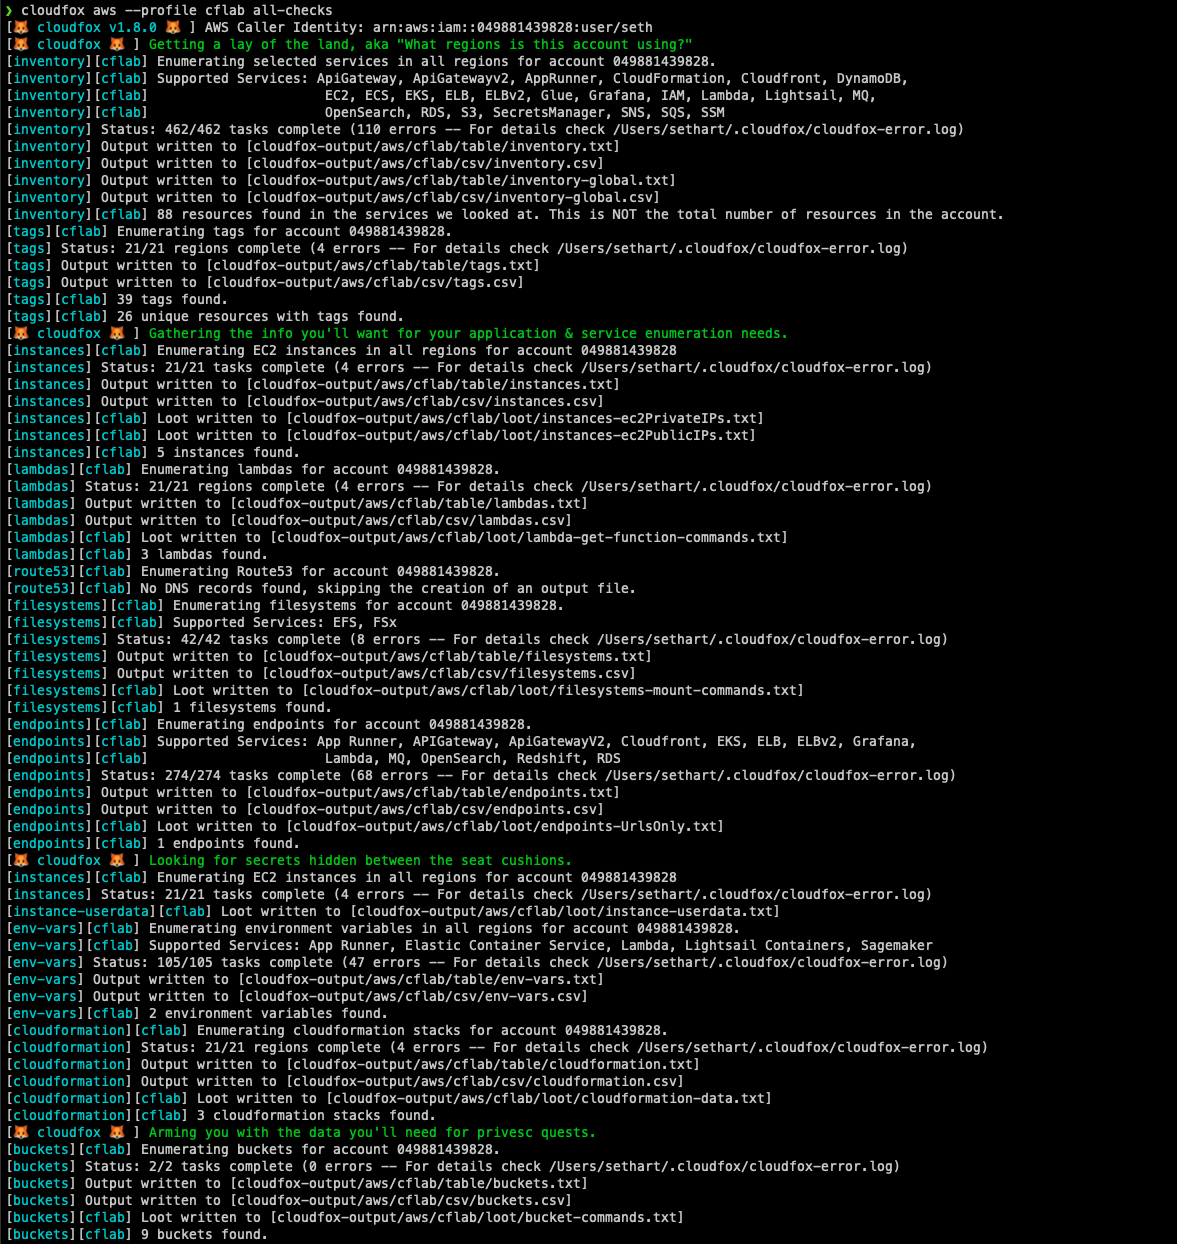
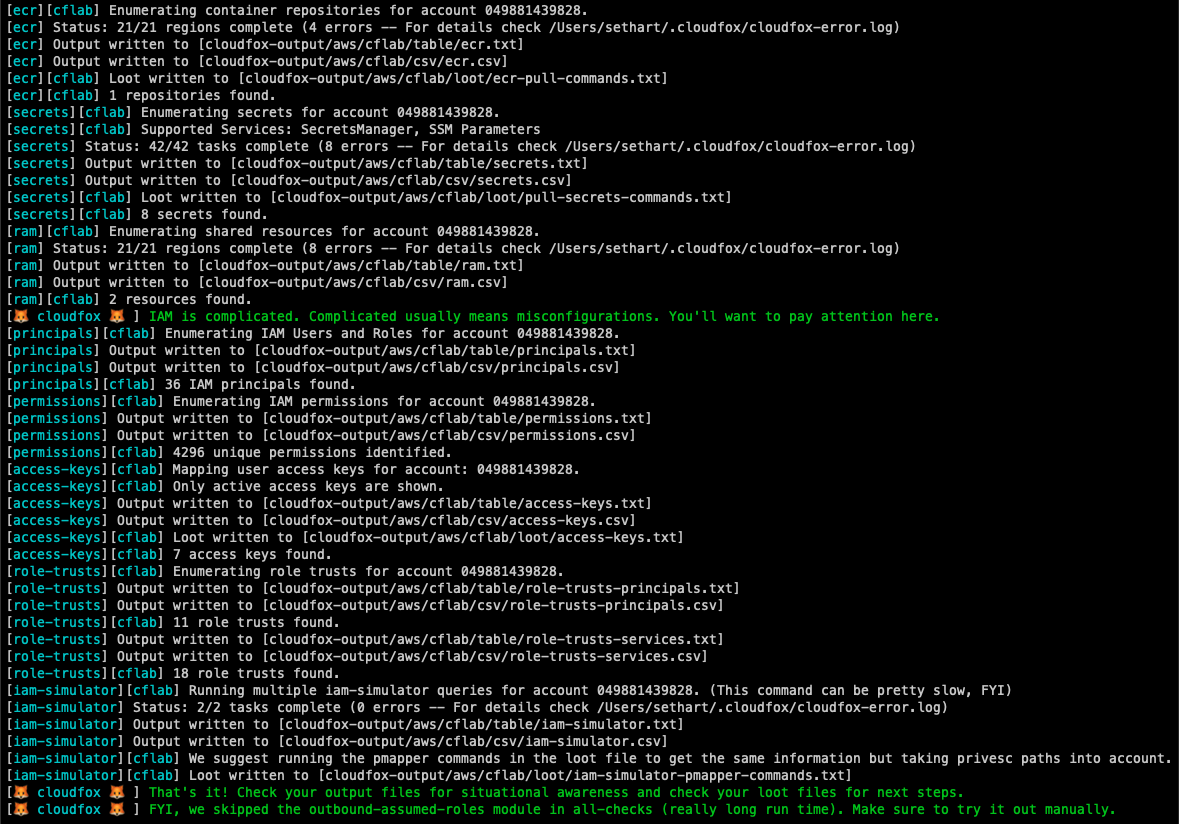
CloudFox fue diseñado para ser ejecutado por un principal con permisos limitados de solo lectura, pero su propósito es ayudarte a encontrar rutas de ataque que puedan ser explotadas en escenarios de compromiso simulados (también conocido como pruebas de penetración basadas en objetivos).
CloudFox puede usarse con credenciales "encontradas", de manera similar a como usarías weirdAAL o enumerate-iam. Las comprobaciones que fallan lo hacen en silencio, por lo que cualquier dato devuelto significa que tus credenciales "encontradas" tienen el acceso necesario para recuperarlo.
Para la documentación completa, consulta nuestra wiki.
| Proveedor | Comandos de CloudFox |
|---|---|
| AWS | 34 |
| Azure | 4 |
| GCP | 60 |
| Kubernetes | Planificado |
Opción 1: Descarga la última versión binaria para tu plataforma.
Opción 2: Si usas homebrew: brew install cloudfox
Opción 3: Instala Go, usa go install github.com/BishopFox/cloudfox@latest para instalar desde la fuente remota.
Opción 4: Modo desarrollador:
Instala Go, clona el repositorio de CloudFox y compila desde el código fuente. ```
**Opción 5:** Probando una corrección de errores  ```
git clone [email protected]:BishopFox/cloudfox.git
git checkout seth-dev
go build .
./cloudfox [rest of the command options]
-l o pasar todos los perfiles almacenados con el indicador -a.SecurityAudit + Política personalizada de CloudFoxNotas adicionales sobre las políticas (a partir de 09/2022):
| Política | Notas |
|---|---|
| Política personalizada de CloudFox | Tiene una lista completa de cada permiso que cloudfox utiliza y nada más |
arn:aws:iam::aws:policy/SecurityAudit | Cubre la mayoría de las comprobaciones de cloudfox pero faltan servicios o permisos más nuevos como apprunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices |
arn:aws:iam::aws:policy/job-function/ViewOnlyAccess | Cubre la mayoría de las comprobaciones de cloudfox pero faltan servicios o permisos más nuevos como AppRunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices - y también falta iam:SimulatePrincipalPolicy. |
arn:aws:iam::aws:policy/ReadOnlyAccess | Solo falta AppRunner, pero también concede cosas como "s3:Get*" que pueden ser demasiado permisivas. |
arn:aws:iam::aws:policy/AdministratorAccess | Esto funcionará perfectamente con CloudFox, pero si se le otorgó este nivel de acceso como probador de penetración, eso probablemente debería ser un hallazgo en sí mismo :) |
gcloud auth application-default login)Permisos Mínimos (Proyecto único):
Para la enumeración básica de un solo proyecto, el rol roles/viewer proporciona acceso de lectura a la mayoría de los recursos (incluye registro, monitoreo y visualización de cómputo/red).
Permisos Completo (A nivel de organización):
Para evaluaciones de seguridad exhaustivas en toda una organización:


