
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CloudMiner — Ejecutar código usando el servicio Azure Automation sin que te cobren | Kitploit

Herramientas/GitHubGitHub/safebreach-labs/cloudminer
ExplotaciónSeguridad en la NubeAprendizaje y Educación
GitHubsafebreach-labs/cloudminer

CloudMiner

Ejecutar código usando el servicio Azure Automation sin que te cobren

Ver Repositorio
1402144hace 3 añosRevisado por Kitploit
Compartir

CloudMiner

Ejecuta código dentro del servicio Azure Automation sin que te cobren

Descripción

CloudMiner es una herramienta diseñada para obtener potencia de computación gratuita dentro del servicio Azure Automation. La herramienta utiliza el flujo de carga de módulos/paquetes para ejecutar código, lo cual es totalmente gratuito. Esta herramienta está destinada únicamente a fines educativos y de investigación, y debe usarse de manera responsable y con la debida autorización.

  • Este flujo fue reportado a Microsoft el 23/3, el cual decidió no cambiar el comportamiento del servicio ya que se considera "por diseño". Hasta el 9/3/23, esta herramienta aún se puede usar sin que te cobren.

  • Cada ejecución está limitada a 3 horas

Requisitos

  1. Python 3.8+ con las librerías mencionadas en el archivo requirements.txt
  2. Azure CLI configurada - https://learn.microsoft.com/es-es/cli/azure/install-azure-cli
    • La cuenta debe haber iniciado sesión antes de usar esta herramienta

Instalación

pip install .

Uso

usage: cloud_miner.py [-h] --path PATH --id ID -c COUNT [-t TOKEN] [-r REQUIREMENTS] [-v]

CloudMiner - Potencia de computación gratuita en Azure Automation Service

argumentos opcionales:
  -h, --help            muestra este mensaje de ayuda y sale
  --path PATH           la ruta del script (PowerShell o Python)
  --id ID               id de la cuenta de Automation - /subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Automation/a
                        utomationAccounts/{automationAccountName}
  -c COUNT, --count COUNT
                        número de ejecuciones
  -t TOKEN, --token TOKEN
                        token de acceso de Azure (opcional). Si no se proporciona, se obtendrá mediante la CLI de Azure
  -r REQUIREMENTS, --requirements REQUIREMENTS
                        Ruta al archivo de requisitos que se instalará y utilizará el script (relevante solo para scripts de Python)
  -v, --verbose         Habilita el modo verbose

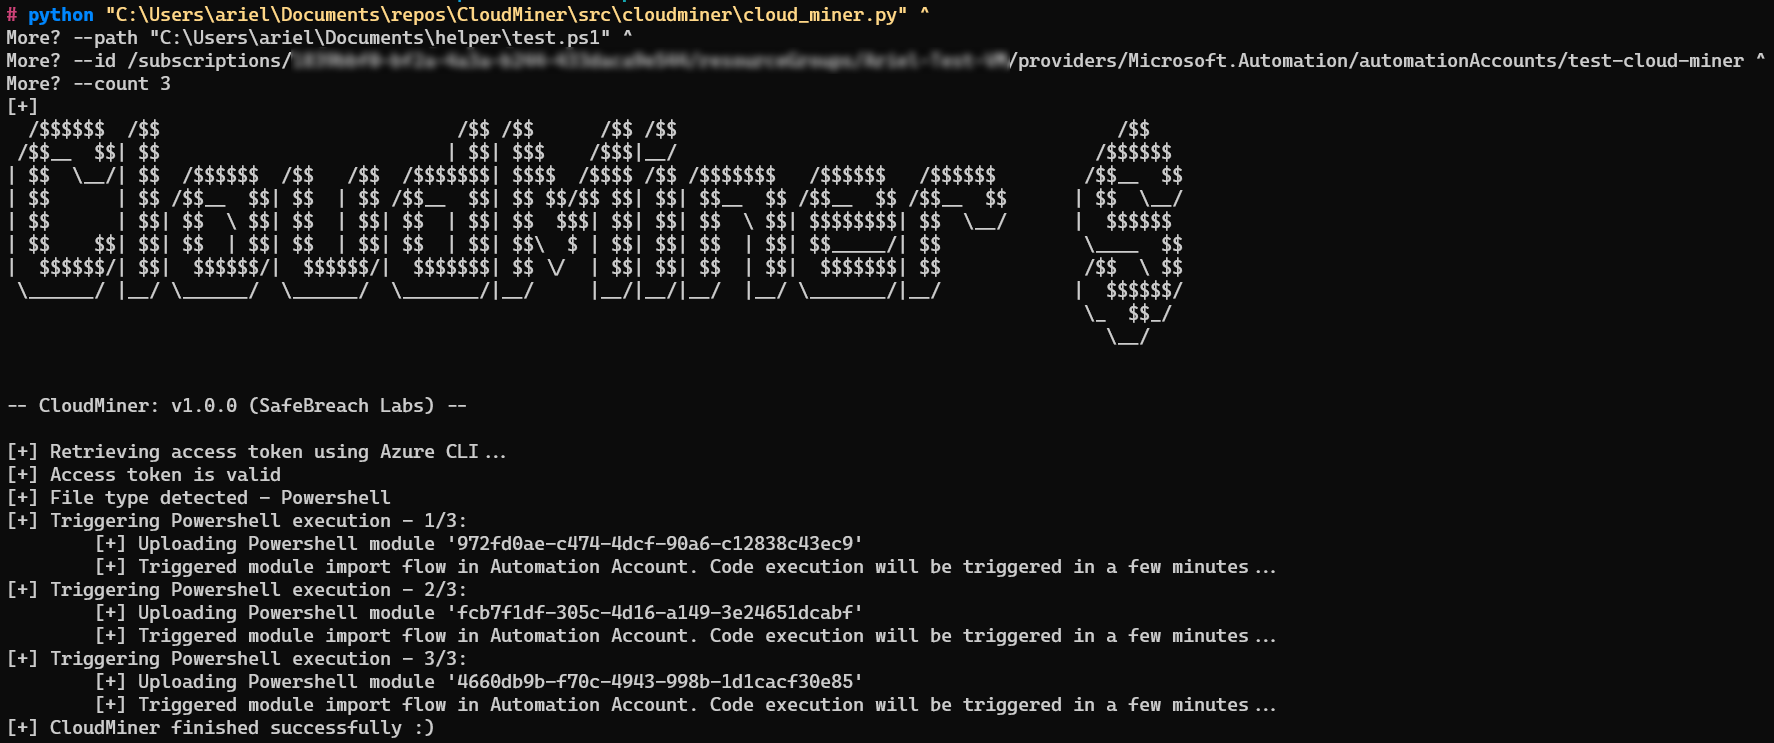
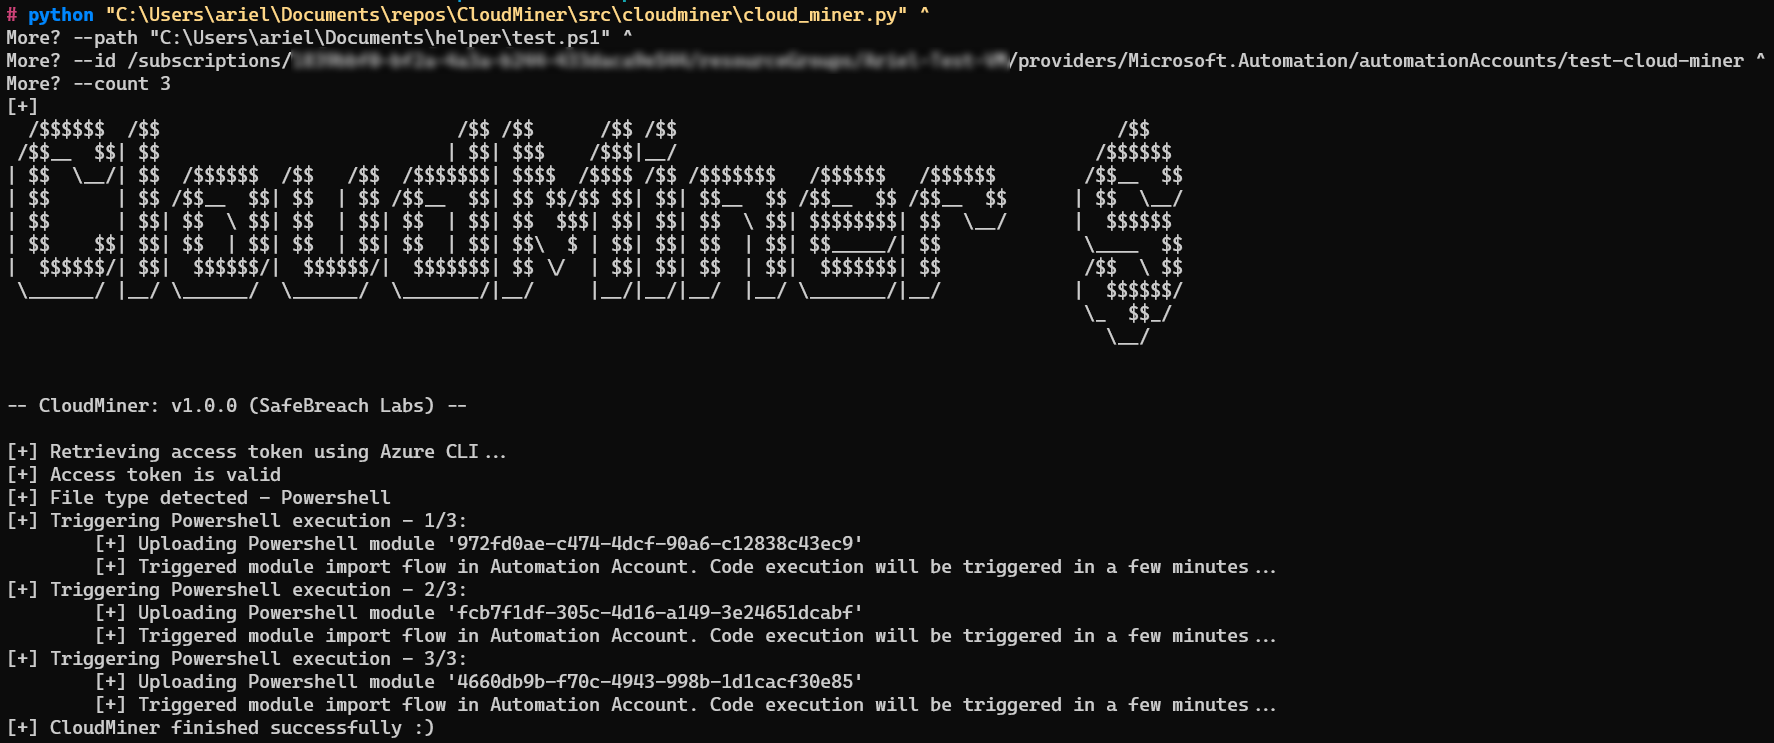
Ejemplo de uso

Python

Alt text

PowerShell

Alt text

Licencia

CloudMiner se publica bajo la Licencia BSD de 3 Cláusulas. Siéntete libre de modificar y distribuir esta herramienta de manera responsable, cumpliendo con los términos de la licencia.


Autor - Ariel Gamrian

  • LinkedIn - Ariel Gamrian
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




