
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cloud-sniper — Plataforma de detección como código que automatiza la respuesta a incidentes de seguridad en la nube al correlacionar artefactos, analizar IOCs y orquestar flujos de trabajo de remediación multi-cuenta y multi-región. | Kitploit
Herramientas/GitHubGitHub/cloud-sniper/cloud-sniper
Seguridad en la NubeInteligencia de AmenazasRespuesta a Incidentes
GitHubcloud-sniper/cloud-sniper

cloud-sniper

Plataforma de detección como código que automatiza la respuesta a incidentes de seguridad en la nube al correlacionar artefactos, analizar IOCs y orquestar flujos de trabajo de remediación multi-cuenta y multi-región.

Ver Repositorio
1893484hace 2 añosRevisado por Kitploit
Compartir
Cloud Sniper

Cloud Sniper: Plataforma de detección como código

Cloud Sniper es una plataforma integral meticulosamente diseñada para optimizar las Operaciones de Seguridad en la Nube. Responde rápidamente a incidentes de seguridad analizando y correlacionando artefactos de la nube, garantizando una visión holística de la postura de seguridad en la nube de la empresa.

Actuando como un centro centralizado de Respuesta e Incidentes, nuestra plataforma ejecuta acciones automáticas, aprovechando artefactos nativos de la nube y tecnologías de código abierto. Este enfoque permite a la comunidad enriquecer el proyecto con diversos casos de uso de seguridad.

Procesando eficientemente fuentes de seguridad, Cloud Sniper protege de forma autónoma la infraestructura en la nube. Su módulo de Analítica correlaciona Indicadores de Compromiso (IOCs) para descubrir tácticas, técnicas y procedimientos (TTPs) de atacantes, proporcionando a los analistas hallazgos de seguridad mejorados.

Los usuarios acceden a un sistema integral de gestión de incidentes a través de Cloud Sniper. Analistas de seguridad avanzados integran sin problemas herramientas forenses o de respuesta a incidentes externas para ingerir nuevas fuentes de seguridad. La plataforma se despliega e integra con recursos nativos de la nube de forma totalmente modular, facilitando su extensión por parte de la comunidad.

Actualmente disponible para AWS, nuestro sistema está preparado para expandirse a otras plataformas en la nube.

Características

  • Orquestación de Incidentes y Respuesta (multi-cuenta|multi-región)
  • Analítica de seguridad
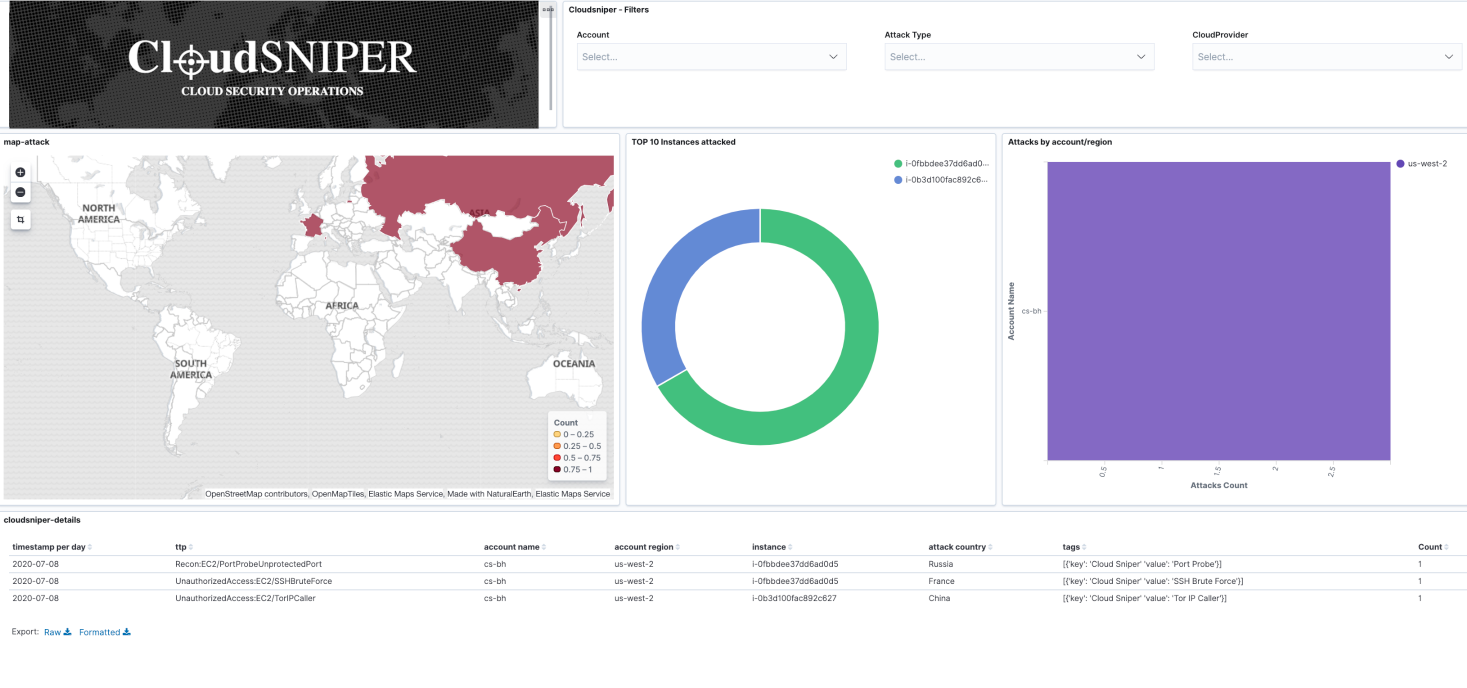
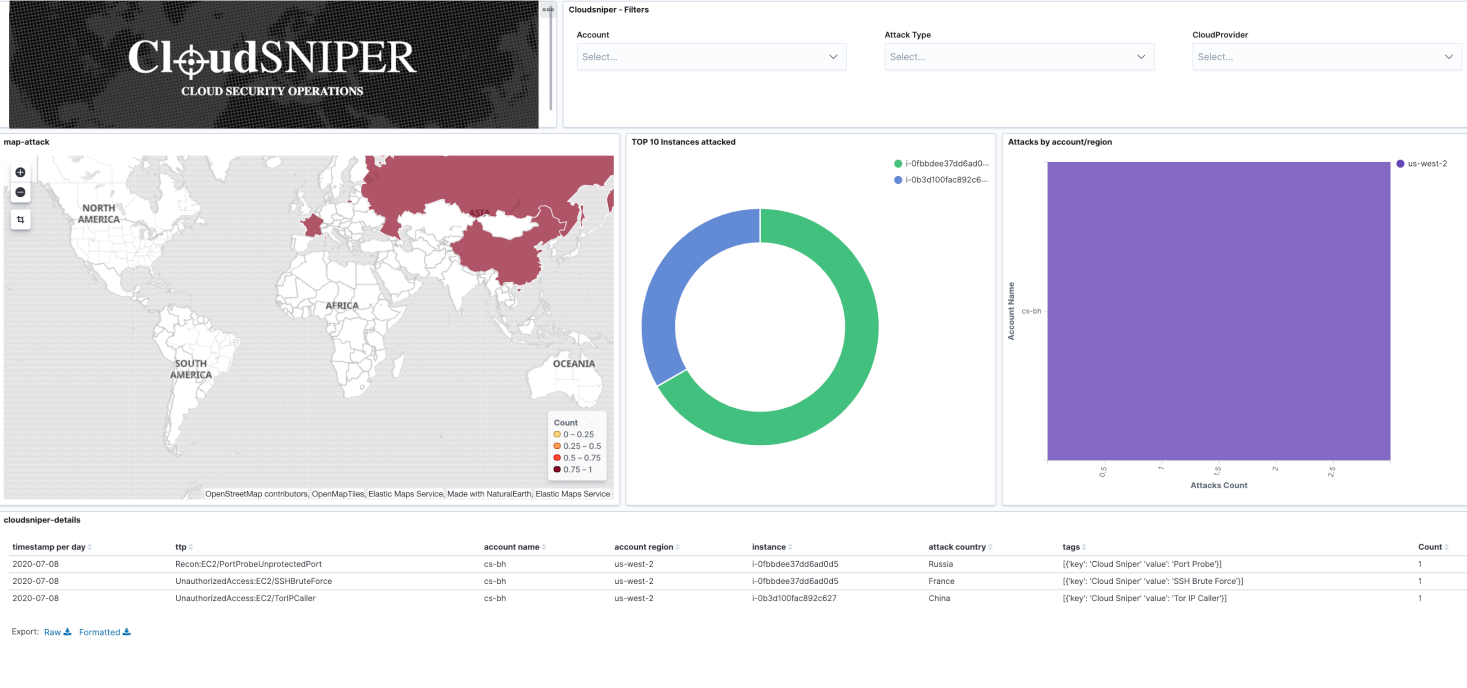
  • Paneles de Incidentes y Respuesta
  • Alertas
  • Simulaciones de Incidentes y Respuesta (en refactorización)
  • Fuentes de Inteligencia de Amenazas Internas, Recopilación de Inventario y Datos de Cumplimiento (en refactorización)

Uso

  • Terraform

Participa

  • CORREO
  • SLACK

Contribuciones

Agradecemos todas las contribuciones, sugerencias y comentarios, así que no dudes en contactarnos.

Lanzamientos

  • ARSENAL - BLACK HAT USA 2023 (seleccionado, presentación cancelada por conflictos de agenda)
  • ARSENAL - BLACK HAT USA 2021
  • ARSENAL - BLACK HAT ASIA 2021
  • ARSENAL - BLACK HAT USA 2020
  • EKOLABS - EKOPARTY 2019

Código de Conducta

Este proyecto se adhiere al Código de Conducta de la Linux Foundation disponible en la página del evento. Al participar, se espera que aceptes este código. Formas de contribuir:


  • Reportar posibles errores
  • Solicitar una funcionalidad
  • Unirte a nuestra comunidad
  • Enviar un PR para problemas abiertos
  • Corregir o mejorar la documentación
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




