
 #1
Herramientas para evaluar, probar y asegurar entornos en la nube (AWS, Azure, GCP) y sus servicios.
Recomendado por Kitploit
 chainguard-dev/melange
Compila código fuente en paquetes APK auditables y firmados mediante pipelines declarativos para Wolfi/Alpine, con emulación QEMU multiarquitectura y…
 zupit/horusec
Horusec es una herramienta de código abierto que mejora la identificación de vulnerabilidades en tu proyecto con solo un comando.
 cyberark/skyark
SkyArk ayuda a descubrir, evaluar y proteger las entidades más privilegiadas en Azure y AWS.
 powerfulseal/powerfulseal
Una potente herramienta de pruebas para clústeres de Kubernetes.
 airbnb/binaryalert
BinaryAlert: Sin servidor, detección de malware en tiempo real y retroactiva.
 nccgroup/pmapper
Una herramienta para evaluar rápidamente los permisos IAM en AWS.
 mxrch/penglab
🐧 Abuso de Google Colab para crackear hashes.
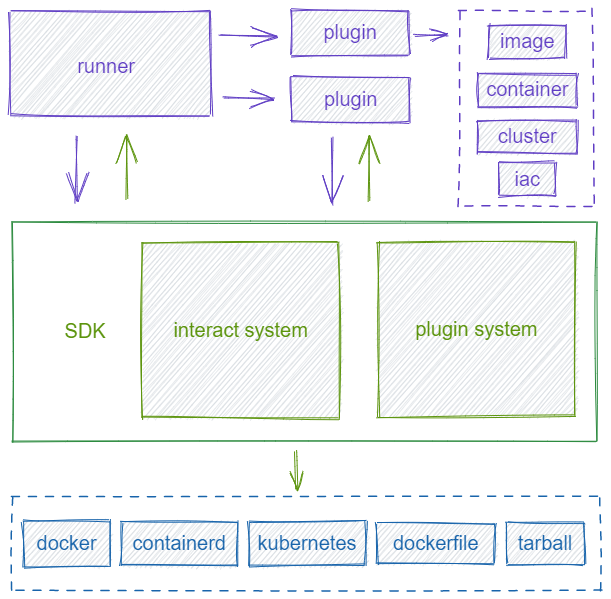 chaitin/veinmind-tools
veinmind-tools es un conjunto de herramientas de seguridad para contenedores desarrollado por Chaitin Technology, basado en veinmind-sdk.
 assetnote/blind-ssrf-chains
Una lista exhaustiva de todas las formas posibles de encadenar tu vulnerabilidad de Blind SSRF
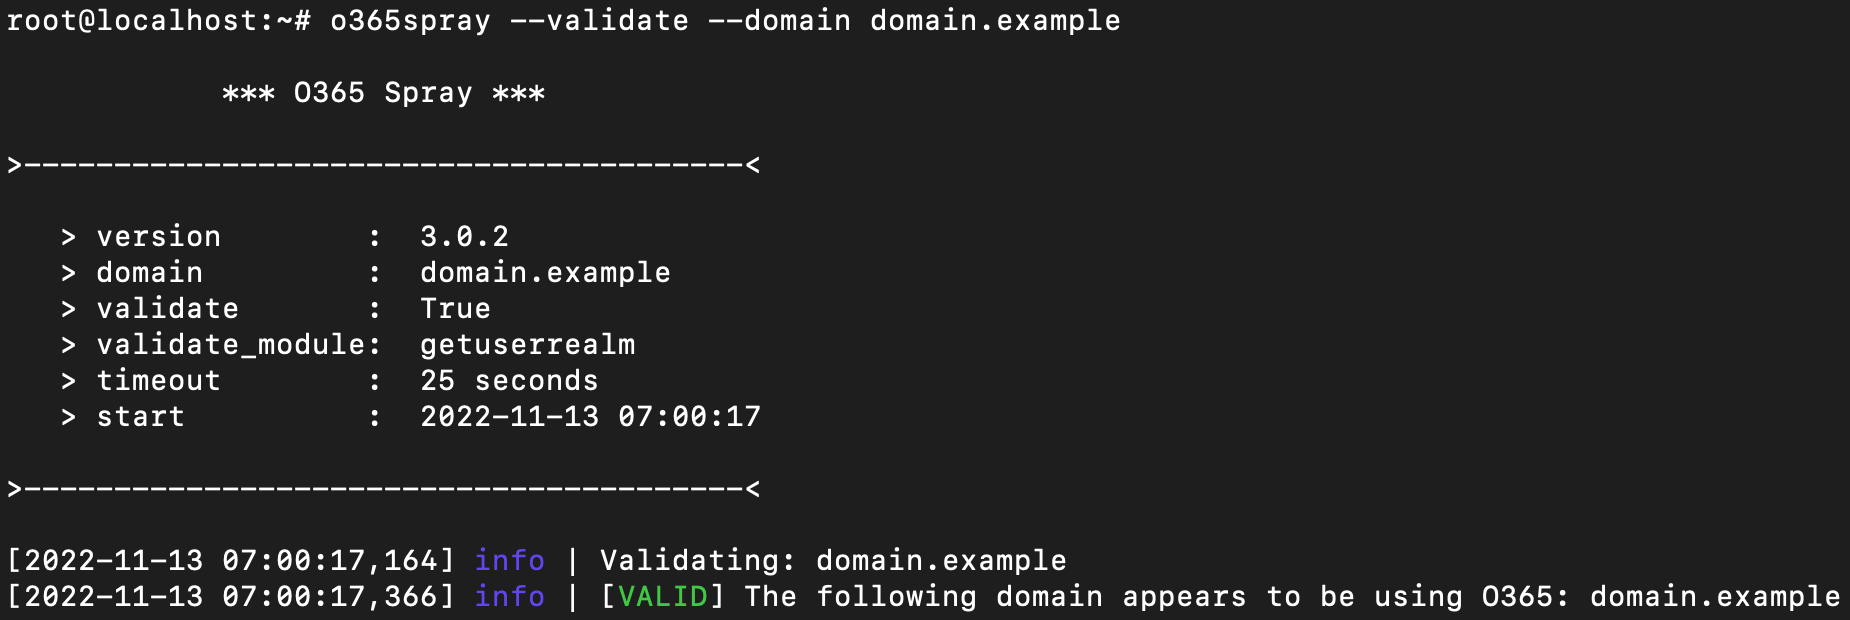 0xzdh/o365spray
Herramienta de enumeración de nombres de usuario y rociado de contraseñas dirigida a Microsoft O365.
 owasp/apts
OWASP Estándar de Pruebas de Penetración Autónomas
 paradigmxyz/iron-proxy
Un firewall de egreso para cargas de trabajo no confiables.
 cyberark/conjur
CyberArk Conjur asegura automáticamente los secretos utilizados por usuarios privilegiados e identidades de máquina
 blessedrebus/krawl
Krawl es un servidor de decepción web personalizable, liviano y nativo de la nube, y un anti-crawler que crea aplicaciones web falsas con…
 mafifrizi/ares
Plataforma autónoma de compromiso de red-team con orquestación de módulos MITRE ATT&CK, resolución de rutas de ataque mediante DAG, controles OPSEC,…
 ttlequals0/autovpn
Crear endpoints OpenVPN desechables bajo demanda en AWS.
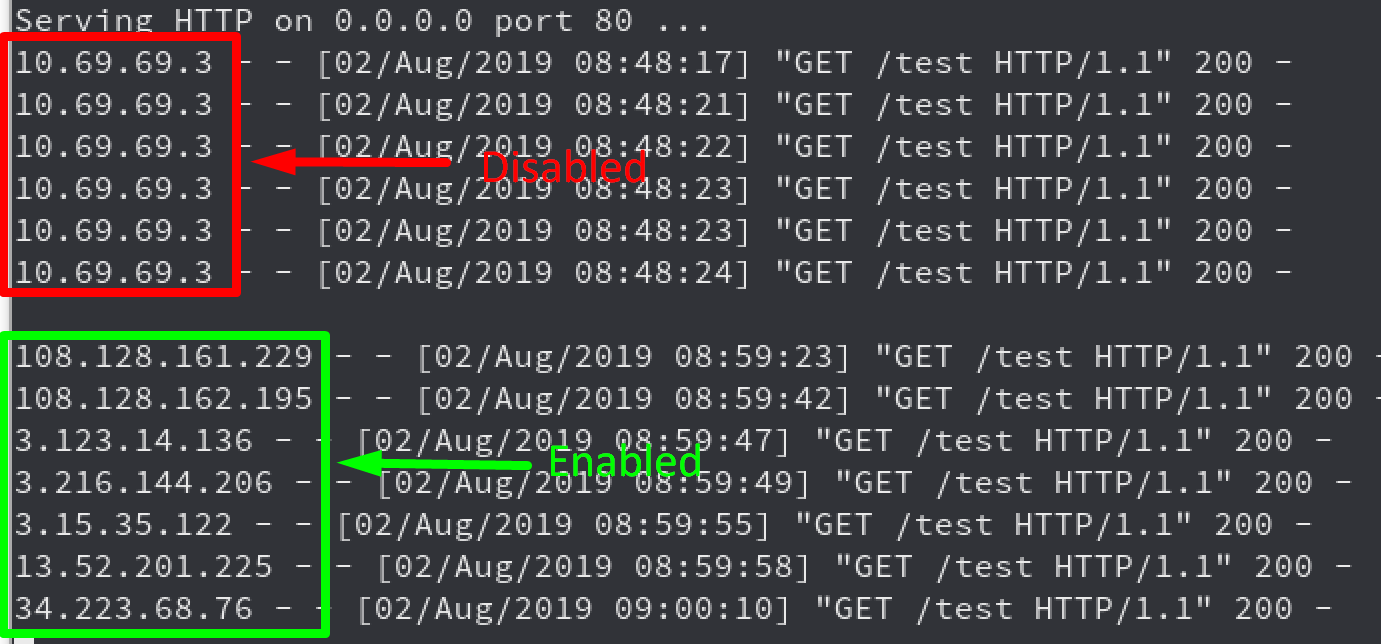 rhinosecuritylabs/iprotate_burp_extension
Extensión para Burp Suite que utiliza AWS API Gateway para rotar tu IP en cada solicitud.
 praetorian-inc/titus
Escáner de secretos de alto rendimiento. CLI, biblioteca Go, extensión de Burp Suite y extensión de Chrome. 487 reglas de detección con validación de…







