Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
IPRotate_Burp_Extension — Extensión para Burp Suite que utiliza AWS API Gateway para rotar tu IP en cada solicitud. | Kitploit

Herramientas/GitHubGitHub/rhinosecuritylabs/iprotate_burp_extension
Proxies Web e InterceptaciónEvasión de IDS/IPSEvasión de WAFPruebas de PenetraciónSeguridad en la Nube
GitHubrhinosecuritylabs/iprotate_burp_extension

IPRotate_Burp_Extension

Extensión para Burp Suite que utiliza AWS API Gateway para rotar tu IP en cada solicitud.

Compartir
Ver Repositorio
893150100hace 8 mesesRevisado por Kitploit

IPRotate_Burp_Extension

Extensión para Burp Suite que utiliza AWS API Gateway para cambiar tu IP en cada solicitud.

Más información: Bypassing IP Based Blocking Using AWS - Rhino Security Labs

Nota/Advertencia

Este método de usar AWS API Gateways para ofuscar la IP de origen ahora se considera prohibido según la política de pruebas de penetración de AWS: https://aws.amazon.com/security/penetration-testing/

Descripción

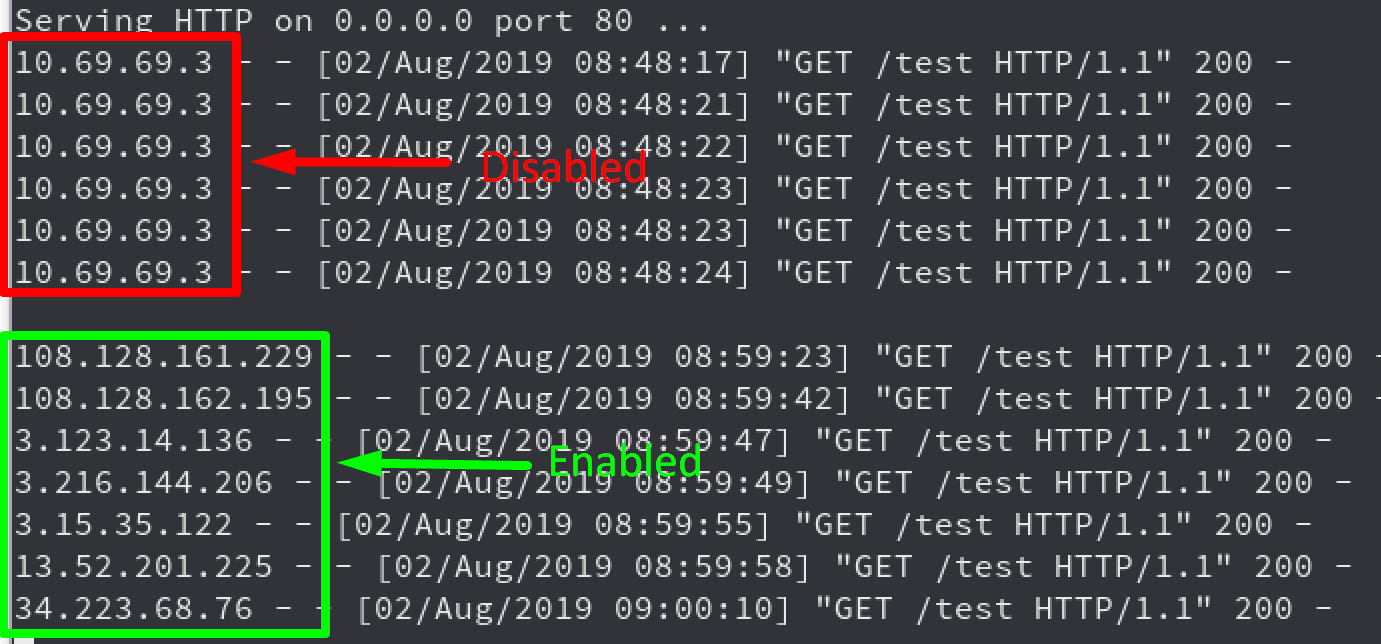
Esta extensión te permite crear fácilmente API Gateways en múltiples regiones. Todo el tráfico de Burp Suite hacia el host objetivo se enruta a través de los endpoints de API Gateway, lo que hace que la IP sea diferente en cada solicitud. (Existe la posibilidad de reciclaje de IPs, pero es bastante baja y cuantas más regiones uses, menor será la probabilidad).

Esto es útil para evadir diferentes tipos de bloqueo por IP, como la protección contra fuerza bruta que bloquea según la IP, la limitación de tasa de API basada en IP o el bloqueo de WAF por IP, etc.

Uso

Una versión de esto está disponible en la tienda BApp, que puedes instalar directamente desde allí: https://portswigger.net/bappstore/2eb2b1cb1cf34cc79cda36f0f9019874

Con entorno Python2 configurado

  1. Configura Jython en Burp Suite.
  2. Asegúrate de tener un conjunto de claves de AWS con acceso completo al servicio API Gateway. Esto está disponible a través del nivel gratuito de AWS.
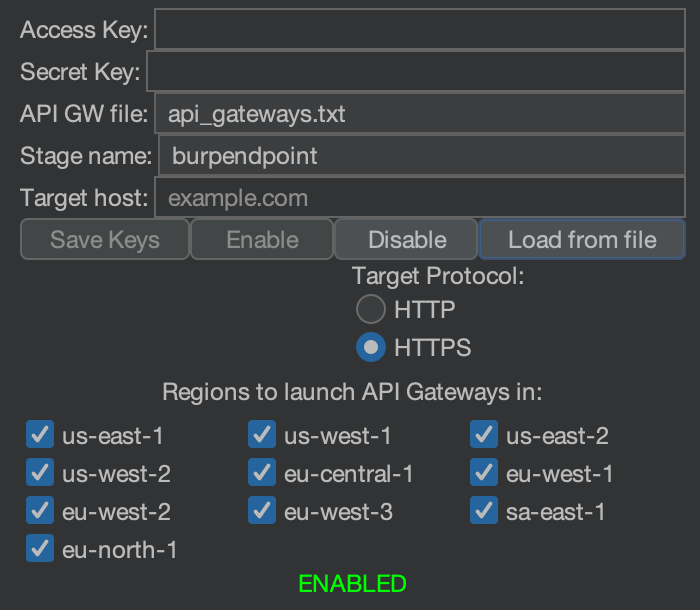
  3. Inserta las credenciales en los campos.
  4. Inserta el dominio objetivo al que deseas apuntar.
  5. Selecciona HTTPS si el dominio está alojado sobre HTTPS.
  6. Selecciona todas las regiones que quieras usar; si las dejas todas seleccionadas, todas las regiones válidas se habilitarán automáticamente. (Cuantas más uses, mayor será el grupo de IPs).
  7. Haz clic en "Enable".
  8. Una vez que hayas terminado, asegúrate de hacer clic en "Disable" para eliminar todos los recursos que se iniciaron.

Si deseas verificar los recursos y endpoints que se iniciaron o cualquier posible error, puedes consultar la consola de salida en Burp.

Sin entorno Python2 configurado (Avanzado)

Usa el script auxiliar para crear API GW en tu cuenta de AWS. Requiere boto3 pero no necesita estar configurado para Burp, y debes tener un perfil de AWS válido configurado:

Usage: createapigws.py [OPTIONS]

Options:
  --profile TEXT     AWS profile to use  [default: pentest1]
  --state-file TEXT  API GW state directory, script creates STATE_FILE and
                     STATE_FILE.json.  [default: api_gateways.txt]
  --create TEXT      specify target URL: https://example.com
  --delete
  --help             Show this message and exit.
  1. Configura Jython en Burp Suite.
  2. Asegúrate de tener un conjunto de claves de AWS y un perfil configurado con acceso completo al servicio API Gateway. Esto está disponible a través del nivel gratuito de AWS.
  3. Inserta la ruta del archivo de estado de createapigws.py en el campo "API GW File".
  4. Inserta el dominio objetivo al que deseas apuntar.
  5. Inserta el nombre del stage en "Stage name" si es necesario.
  6. Selecciona HTTPS si el dominio está alojado sobre HTTPS.
  7. Haz clic en "Enable".
  8. Una vez que hayas terminado, asegúrate de hacer clic en "Disable".
  9. Para eliminar tus API GWs, usa el script createapigws.py.

La interfaz de Burp

Burp Extension UI

Ejemplo de cómo se ven las solicitudes

Sample Requests

Configuración

Asegúrate de tener Jython instalado y agrega IPRotate.py a través de las opciones de Extensiones de Burp.
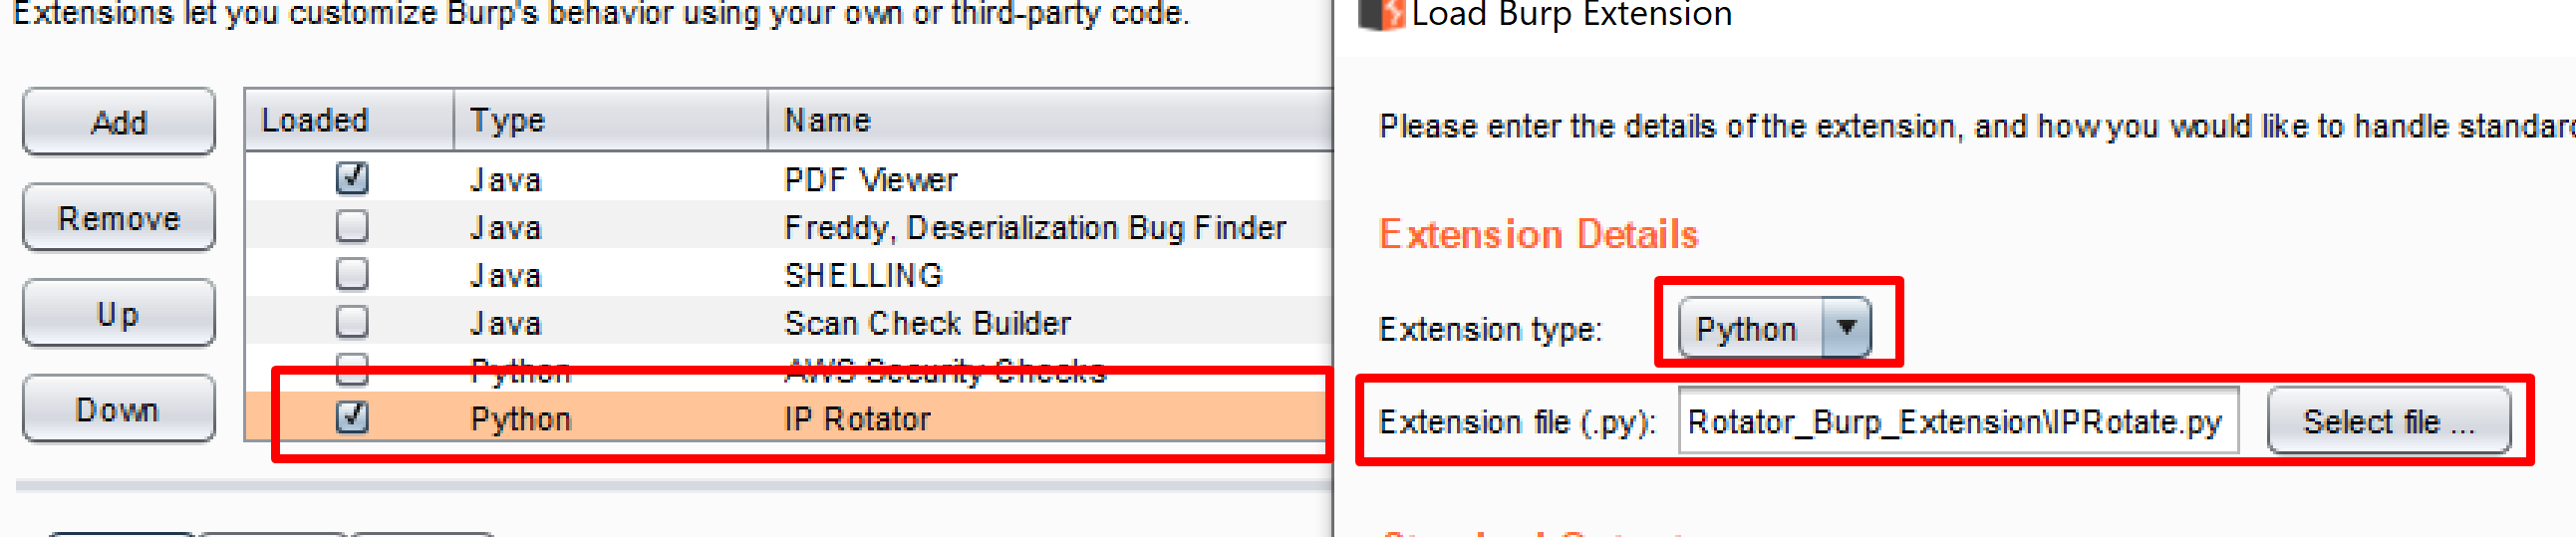
Extension Setup

Investigación previa

Después de lanzar esta extensión, se señaló que ha habido otras investigaciones en esta área que utilizan AWS API Gateway para ocultar una dirección IP. Hay investigaciones y herramientas increíbles de @ustayready @ryHanson y @rmikehodges que utilizan esta técnica.

Asegúrate de revisarlos también:

  • fireprox
  • hideNsneak
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →