Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/blessedrebus/krawl
Seguridad de ContenedoresRecopilación de InformaciónSeguridad WebSeguridad de RedesSeguridad en la NubeInteligencia de AmenazasRespuesta a IncidentesAnti-BotSeguridad de IA
GitHubblessedrebus/krawl

Krawl

Krawl es un servidor de decepción web personalizable, liviano y nativo de la nube, y un anti-crawler que crea aplicaciones web falsas con vulnerabilidades de bajo nivel utilizando datos señuelo generados aleatoriamente y realistas, y plantillas HTML generadas por IA.

5584576hace 4 díasRevisado por Kitploit
Compartir
Ver RepositorioSitio web

Krawl

Un servidor honeypot web moderno y personalizable, diseñado para detectar y rastrear actividad maliciosa de atacantes y rastreadores web mediante páginas web engañosas, credenciales falsas y tokens canary.

Read the documentation

Config builder Rule builder Live demo

License Release
GitHub Container Registry Kubernetes Helm Chart

Tabla de contenidos

  • Demo
  • ¿Qué es Krawl?
  • Panel de Krawl
  • Modos de despliegue
  • Lista de bloqueo de Krawl
  • Inicio rápido
    • Docker Run
    • Docker Compose
    • Kubernetes
    • Uvicorn (Python)
  • Configuración
  • Bloquear IPs maliciosas
  • Detección de ataques
  • Reputación de IP
  • Engaño mediante IA
  • Ejecución detrás de un proxy inverso o CDN
  • Métricas y monitorización
  • Documentación
  • Contribuir

Demo

Consejo: rastrea las rutas de robots.txt para diversión adicional

URL de Krawl: http://demo.krawlme.com

Ver el panel: http://demo.krawlme.com/das_dashboard

¿Qué es Krawl?

Krawl es un servidor de engaño nativo de la nube diseñado para detectar, retrasar y analizar atacantes maliciosos, rastreadores web y escáneres automatizados.

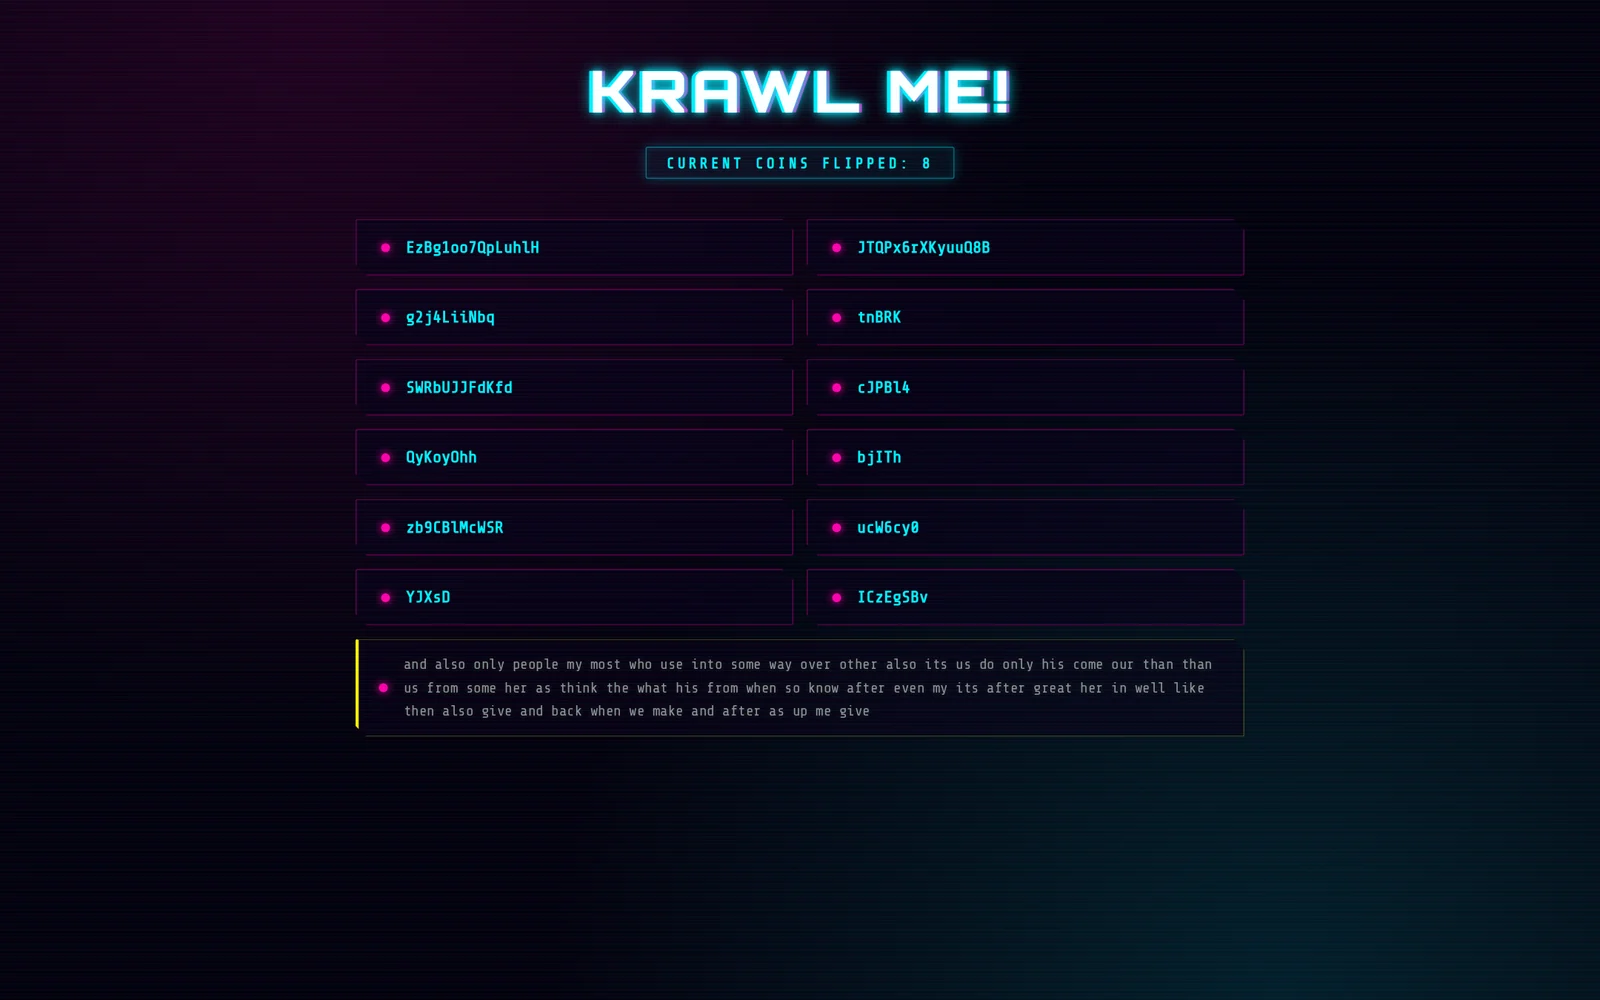
Crea aplicaciones web falsas realistas repletas de objetivos fáciles como paneles de administración, archivos de configuración y credenciales falsas expuestas para atraer e identificar actividad sospechosa.
dashboard

Al desperdiciar los recursos del atacante, Krawl ayuda a distinguir claramente el comportamiento malicioso de los rastreadores legítimos.

Incluye:

  • Páginas de engaño generadas por IA: Deja que los atacantes ayuden a generar tu superficie de ataque falsa y vulnerable
  • Páginas trampa para arañas: Enlaces aleatorios infinitos para agotar los recursos de los rastreadores, basadas en el proyecto spidertrap
  • Páginas de inicio de sesión falsas: WordPress, phpMyAdmin, paneles de administración
  • Rutas honeypot: Anunciadas en robots.txt para atrapar a los escáneres
  • Credenciales falsas: Nombres de usuario, contraseñas y claves de API de aspecto realista
  • Integración de Canary Token: Activación de alertas externas
  • Cabeceras de servidor aleatorias: Confunden los ataques basados en la cabecera y la versión del servidor
  • Panel en tiempo real: Supervisa la actividad sospechosa
  • Detección de ataques con YARA: más de 3.100 reglas incluidas para ataques web, cargas útiles de exploits, más de 2.500 CVE, botnets de IoT y sondas de exposición, respondidas con réplicas falsas coincidentes
  • Contenido falso personalizable: cada página falsa y cada respuesta a ataques es un archivo listado en responses/manifest.yaml
  • Inyección aleatoria de errores: Imita el comportamiento de un servidor real

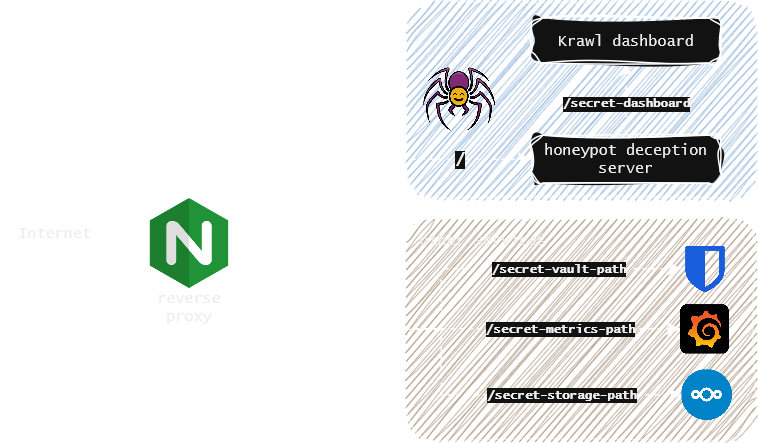
Puedes exponer fácilmente Krawl junto a tus otros servicios para protegerlos de los rastreadores web y los usuarios maliciosos mediante un proxy inverso. Para más detalles, consulta la documentación del proxy inverso.
use case

Panel de Krawl

Krawl proporciona un panel completo, accesible en una ruta secreta aleatoria generada al arrancar o en una ruta personalizada configurada mediante KRAWL_DASHBOARD_SECRET_PATH. Esto mantiene el panel oculto a los atacantes que escanean tu honeypot.

Cinco pestañas están abiertas a cualquiera que conozca la ruta del panel:
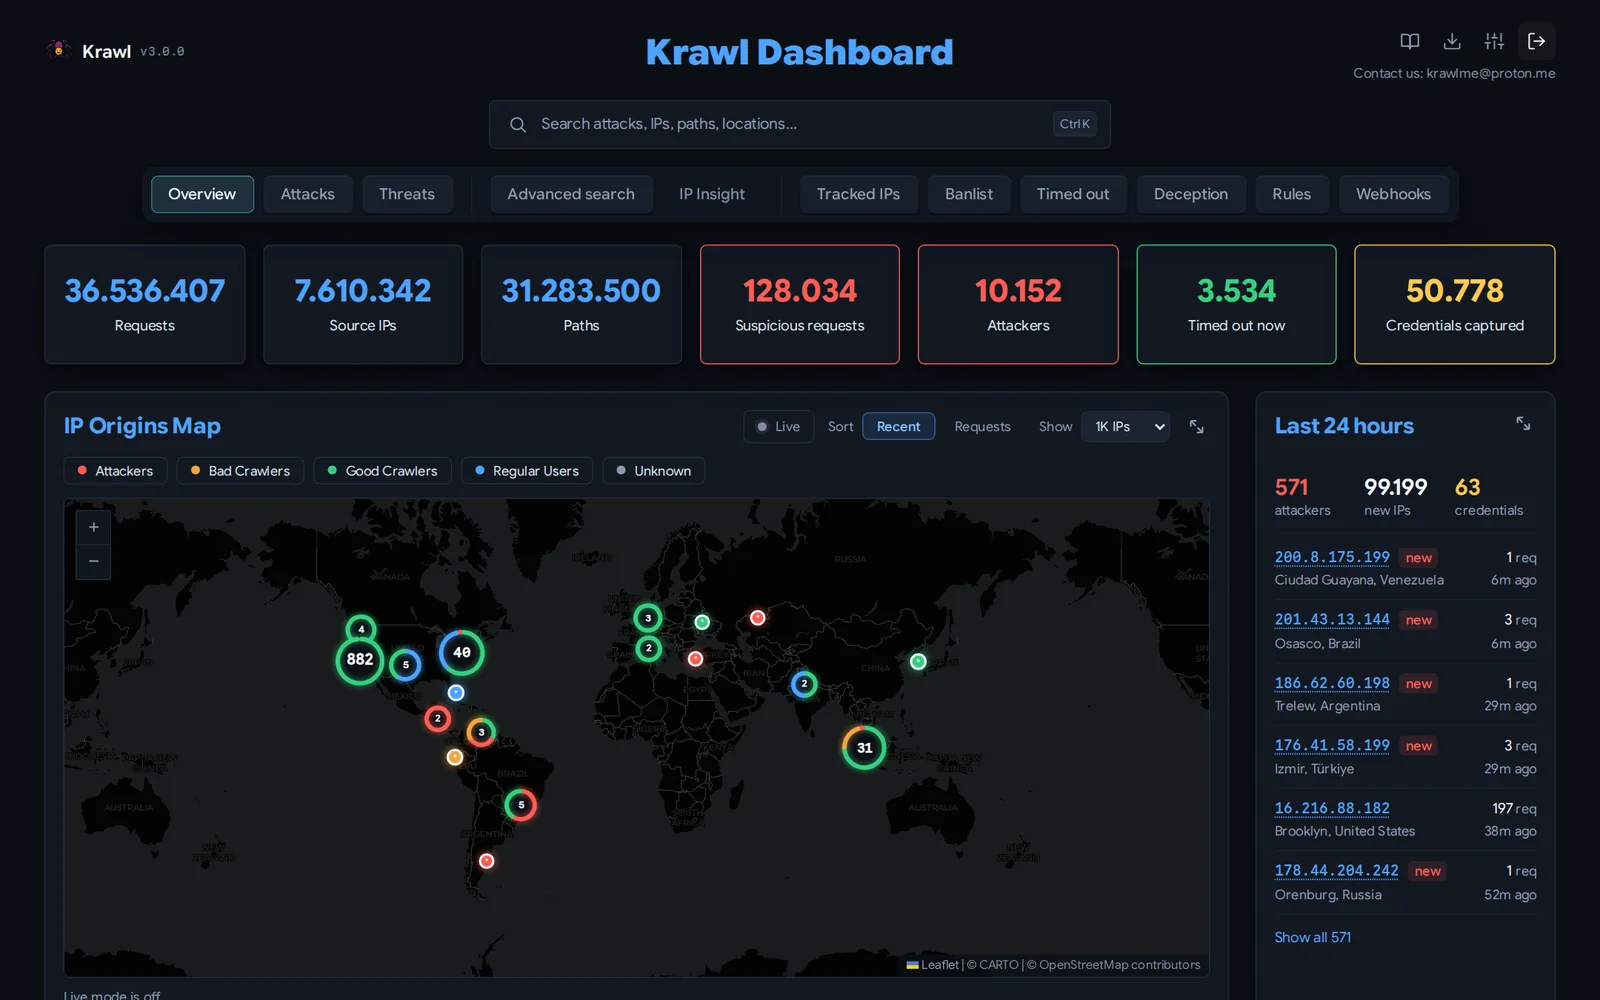
  • Resumen: vista general de la actividad de ataque: un mapa interactivo de los orígenes de las IP, las solicitudes sospechosas recientes y las principales IP, User-Agents y rutas.

geoip

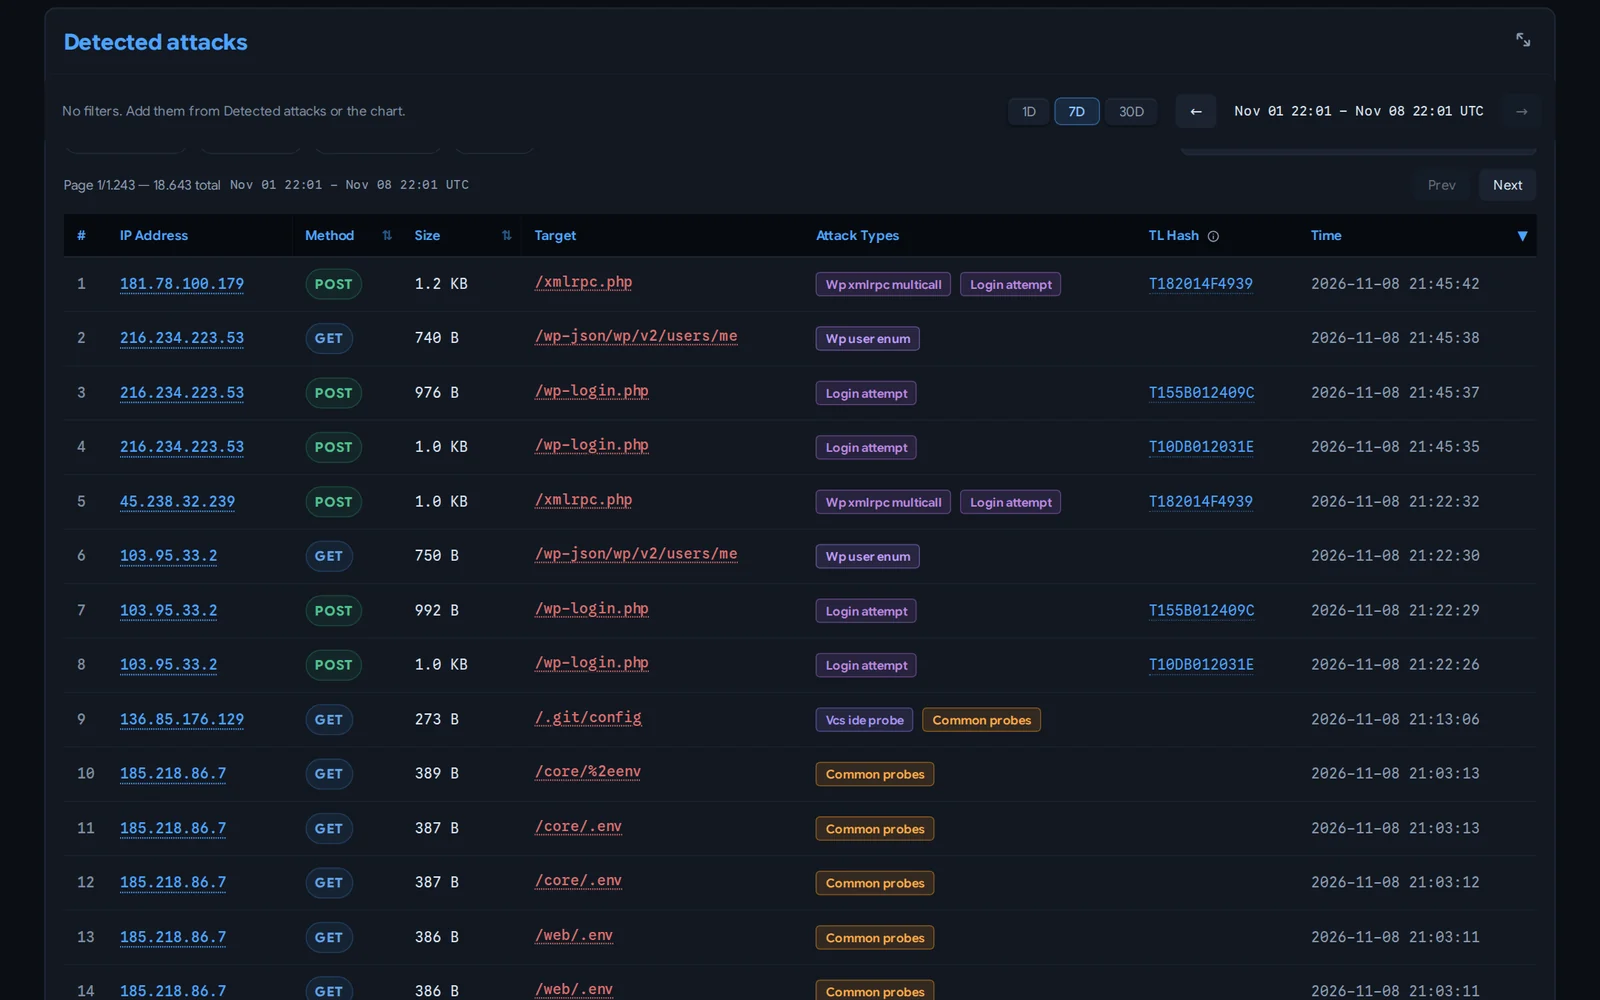
  • Ataques: desglose detallado de las credenciales capturadas, las activaciones del honeypot y los tipos de ataque detectados (SQLi, XSS, path traversal, etc.) con gráficos y tablas.

attack_types

  • Amenazas: cargas útiles agrupadas en campañas mediante el hash difuso TLSH, de modo que un webshell y sus variantes editadas se leen como una sola campaña en lugar de como hallazgos no relacionados, con un índice de todos los archivos capturados.

  • Búsqueda avanzada: encuentra solicitudes almacenadas por ruta, host, IP, referer, user agent, método, texto de solicitud sin procesar y cabeceras HTTP.

  • IP Insight: vista forense en profundidad de una IP seleccionada: geolocalización, información de ISP/ASN, indicadores de reputación, un hexágono de comportamiento, tipos de ataque clasificados, recuentos de solicitudes buenas y malas, gravedad media, historial de referers, archivos y credenciales capturados, cronología de categorías e historial de acceso completo.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →