
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis de Binarios — Página 25 | Kitploit
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 1 día
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 2h 40m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 1 mes
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 3 meses
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 3 días
angr preview#6

angr

GitHubangr/angr
9.0khace 1 día
capa preview#7

capa

GitHubmandiant/capa
6.1khace 2 días
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 1 día
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 3h 30m
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 24 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1648 resultados
cve-2022-27255 preview

cve-2022-27255

GitHubinfobyte/cve-2022-27255

Kit automatizado de análisis de firmware y explotación para CVE-2022-27255, un desbordamiento de búfer en SIP ALG del SDK eCos de Realtek que afecta…
embedded-systems-securityiot-securityvulnerability-analysis+7
284hace 4 años
antidbg preview

antidbg

GitHubnotrequiem/antidbg

Una biblioteca anti-depuración de espacio de usuario en C/C++ sigilosa y totalmente basada en llamadas al sistema para Windows, diseñada para…
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+4
350hace 1 mes
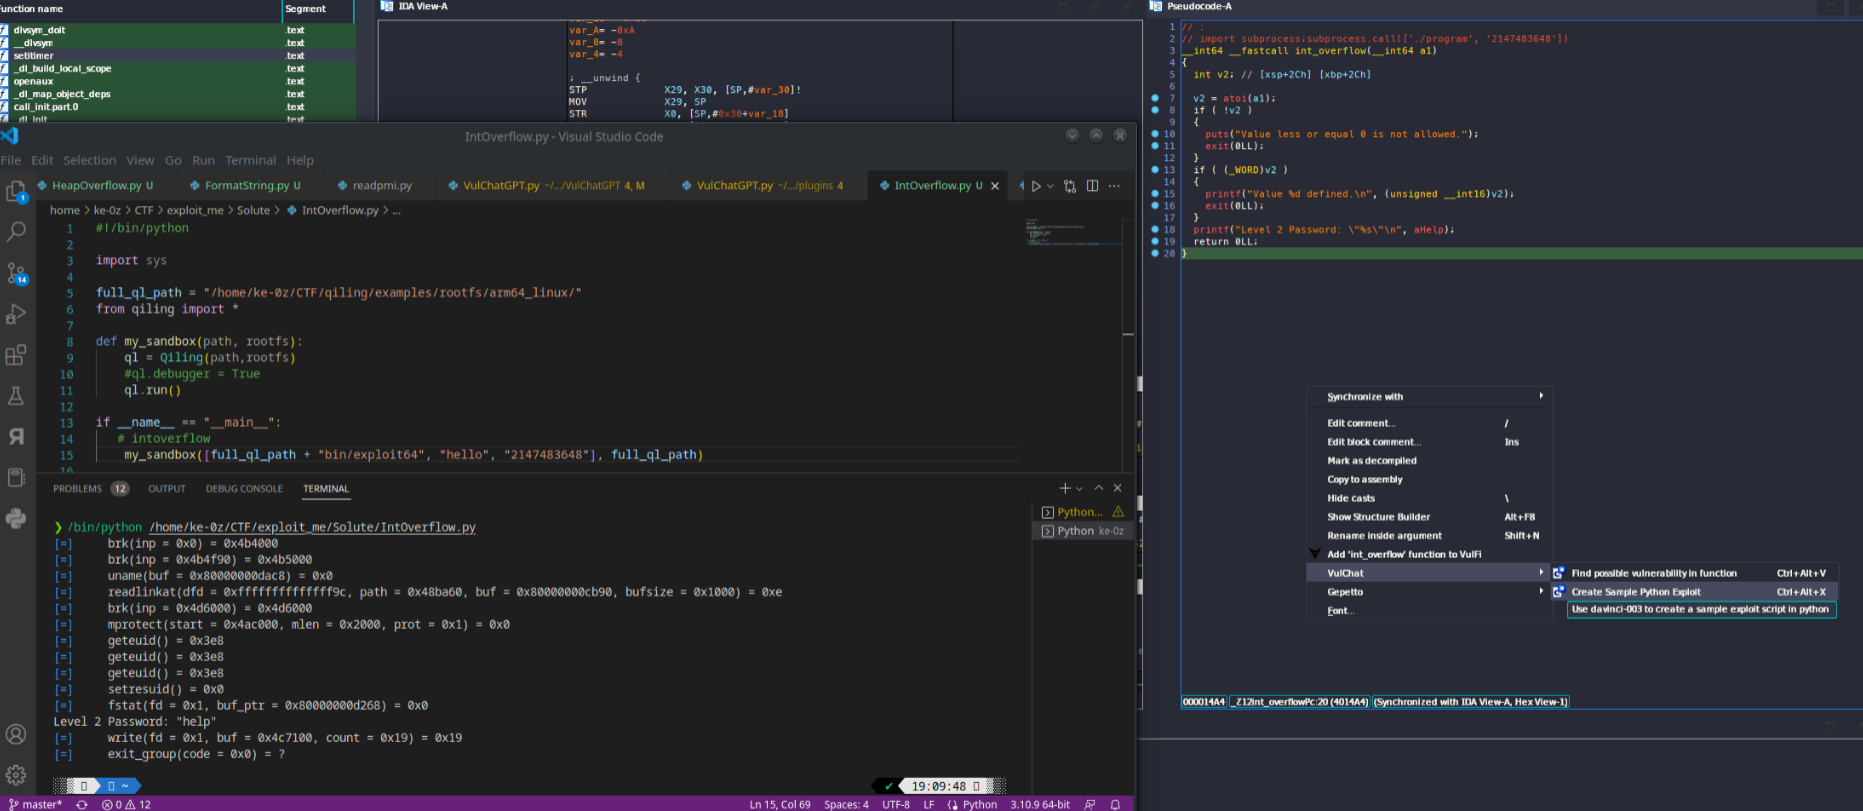
BinAIVulHunter preview

BinAIVulHunter

GitHubke0z/binaivulhunter

Usa el descompilador IDA PRO HexRays con OpenAI(ChatGPT) para encontrar posibles vulnerabilidades en binarios
static-analysisvulnerability-analysiscode-analysis+4
372hace 11 meses
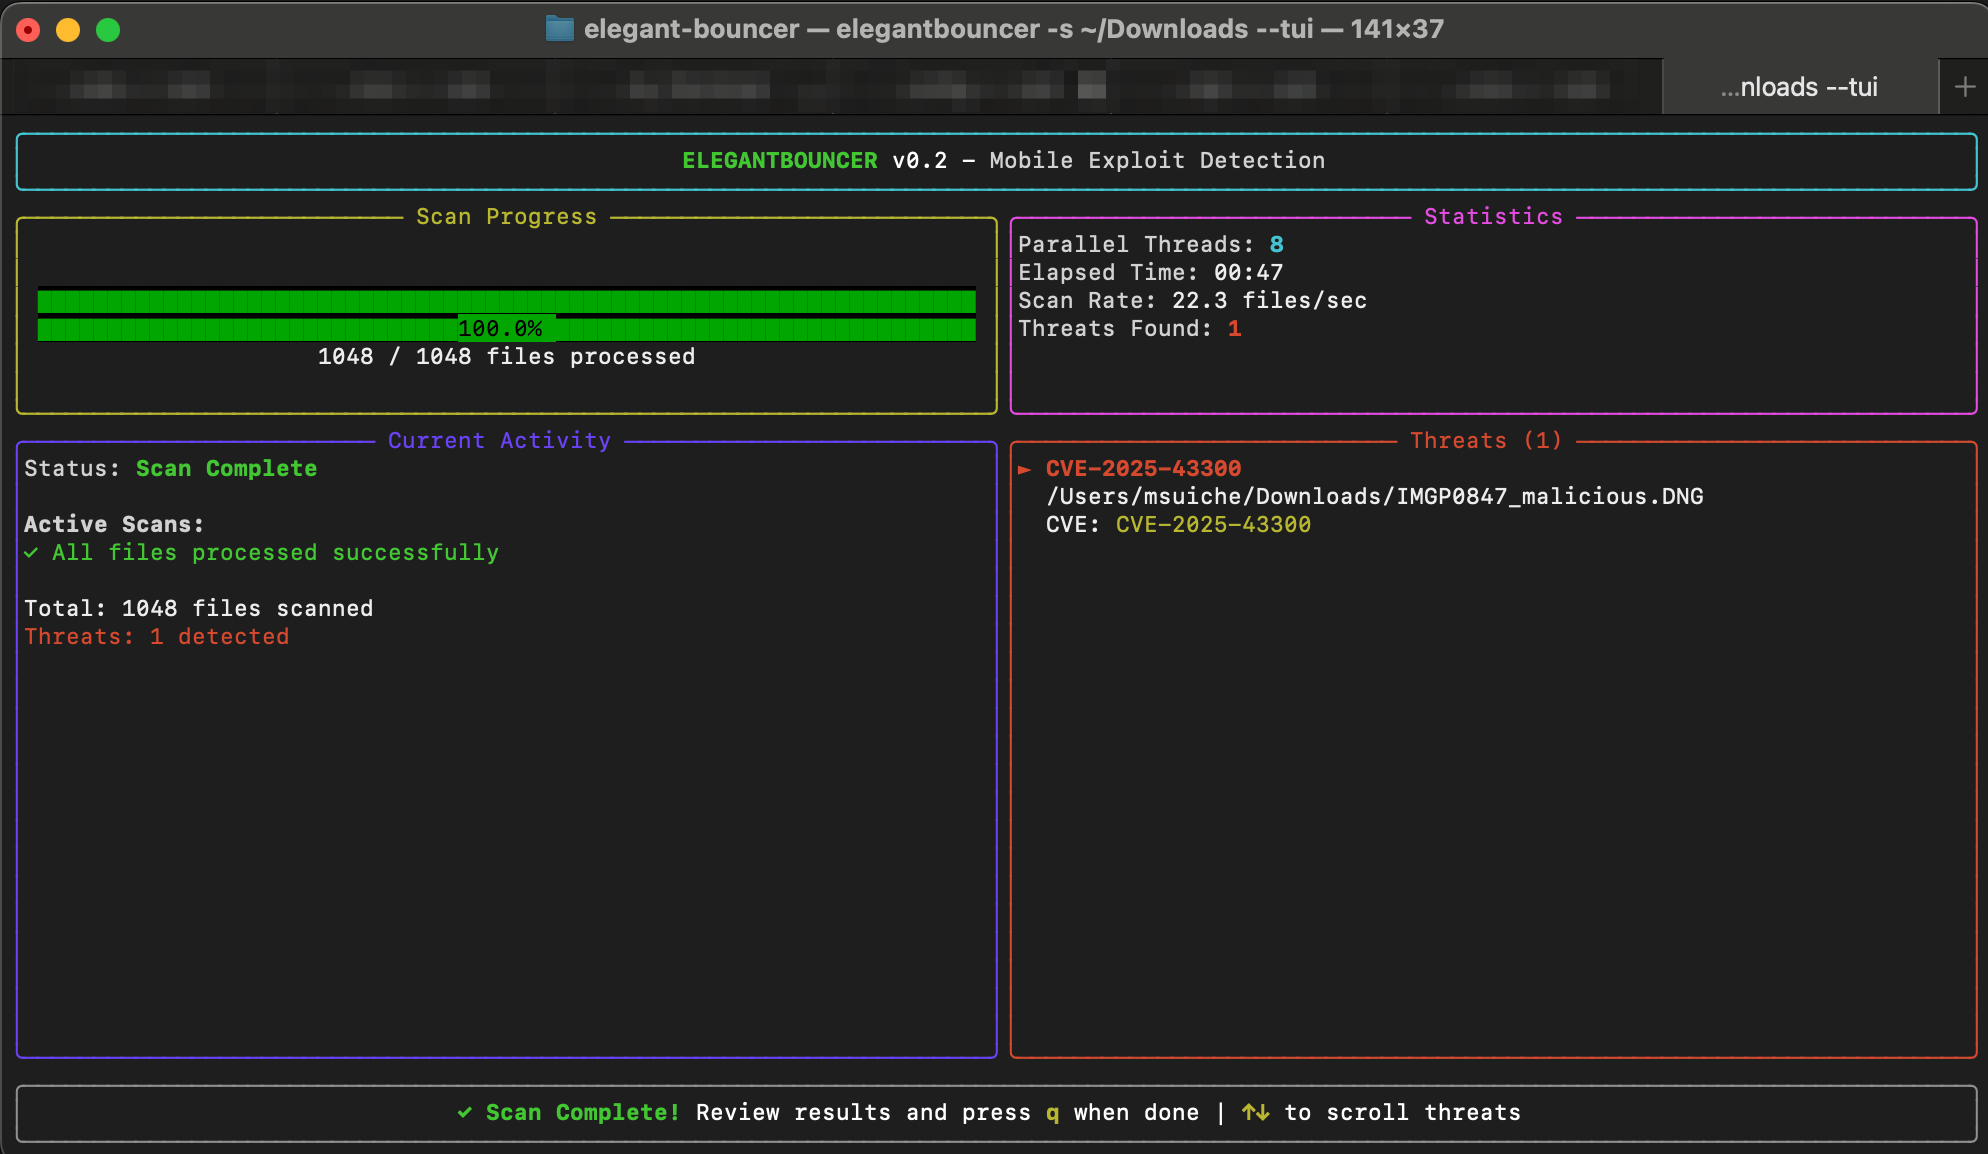
elegant-bouncer preview

elegant-bouncer

GitHubmsuiche/elegant-bouncer

ELEGANTBOUNCER es una herramienta de detección para exploits móviles basados en archivos.
ios-securityvulnerability-analysismobile-forensics+4
177hace 4 días
ScratchABit preview

ScratchABit

GitHubpfalcon/scratchabit

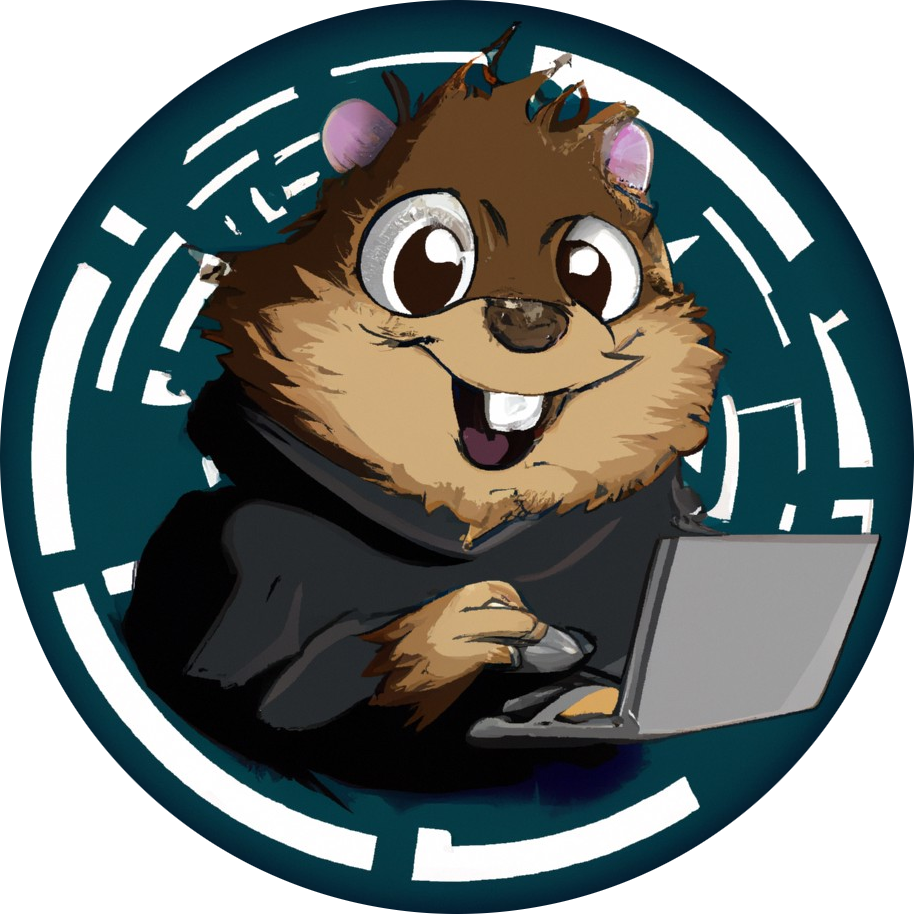
Desensamblador interactivo fácilmente reorientable y hackeable con API de complementos compatible con IDAPython
static-analysisreverse-engineeringdebuggers+1
413hace 5 años
quokka preview

quokka

GitHubquarkslab/quokka

Quokka: un exportador binario rápido y preciso
static-analysiscode-analysisreverse-engineering+2
223hace 18 días
fpicker preview

fpicker

GitHubttdennis/fpicker

Suite de fuzzing in-process basada en Frida con proxy AFL++, modos activo/pasivo independientes y comunicación por memoria compartida para…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+2
296hace 1 año
MemoryModulePP preview

MemoryModulePP

GitHubstrivexjun/memorymodulepp

Biblioteca en C++ para cargar DLLs directamente desde memoria sin tocar el disco, con soporte para manejo de excepciones, lo que permite una…
exploitationreverse-engineeringmalware-analysis+2
225hace 6 años
freki preview

freki

GitHubcristianzsh/freki

Plataforma de análisis de malware de código abierto con análisis estático de PE, coincidencia de patrones YARA, integración con VirusTotal, API REST…

static-analysisreverse-engineeringmalware-analysis+2
446hace 14 días
sleigh preview

sleigh

GitHublifting-bits/sleigh

Compilación CMake de la biblioteca de especificaciones del procesador SLEIGH de Ghidra, que proporciona motores independientes de desensamblado y…
static-analysiscode-analysisdynamic-code-analysis+4
194hace 5 días
EhTrace preview

EhTrace

GitHubk2/ehtrace

ATrace es una herramienta para rastrear la ejecución de binarios en Windows.

dynamic-analysis-sandboxingcode-analysisexploitation+4
243hace 11 meses
cerberus-re-skill preview

cerberus-re-skill

GitHubowenpawl/cerberus-re-skill

cerberus-re es un banco de trabajo local de ingeniería inversa centrado en Apple para construir un bucle repetible de tres cabezas…
static-analysisdynamic-analysis-sandboxingios-security+7
180hace 2 meses
CrimsonEDR preview

CrimsonEDR

GitHubhelixo32/crimsonedr

Simula el comportamiento de AV/EDR para el entrenamiento en desarrollo de malware.
defensive-toolsdynamic-analysis-sandboxingmalware-analysis+3
568hace 2 años
ropr preview

ropr

GitHubben-lichtman/ropr

Un buscador de ROP Gadgets multihilo extremadamente rápido™. Alternativa a ropper/ropgadget (actualmente solo para x86)
exploitationreverse-engineeringshellcode+1
555hace 6 meses
replica preview

replica

GitHubreb311ion/replica

Plugin de Ghidra que mejora la ingeniería inversa corrigiendo desensamblados omitidos, detectando funciones, etiquetando constantes criptográficas y…
static-analysisreverse-engineeringmalware-analysis+2
315hace 6 años
bincrypter preview

bincrypter

GitHubhackerschoice/bincrypter

Empaquetar/Cifrar/Ofuscar scripts ELF + SHELL

encryption-decryption-toolspayload-generationreverse-engineering+2
455hace 6 meses
pyREtic preview

pyREtic

GitHubmynameismeerkat/pyretic

pyREtic es un framework extensible para ingeniería inversa de bytecode de Python 2.x en memoria.
static-analysiscode-analysisdynamic-code-analysis+5
269hace 3 años
pgpdump preview

pgpdump

GitHubkazu-yamamoto/pgpdump

Un visualizador de paquetes PGP

encryption-decryption-toolscryptographybinary-analysis+1
187hace 1 mes
Anterior1…242526…92Siguiente








